Tout au long de la série de F5 consacrée aux usines d’IA, nous avons présenté et défini les usines d’IA, étudié leurs composants et analysé l’incidence des choix en matière de mise à disposition et de sécurité des applications sur les performances. Dans ce cinquième article de notre série, nous examinons le rôle essentiel des réseaux multicloud dans l’exécution de l’inférence et la prise en charge des déplacements de données pour une usine d’IA, que F5 définit comme un investissement massif dans le stockage, les réseaux et le calcul, destiné à répondre aux besoins d’entraînement et d’inférence à grande échelle et hautes performances.
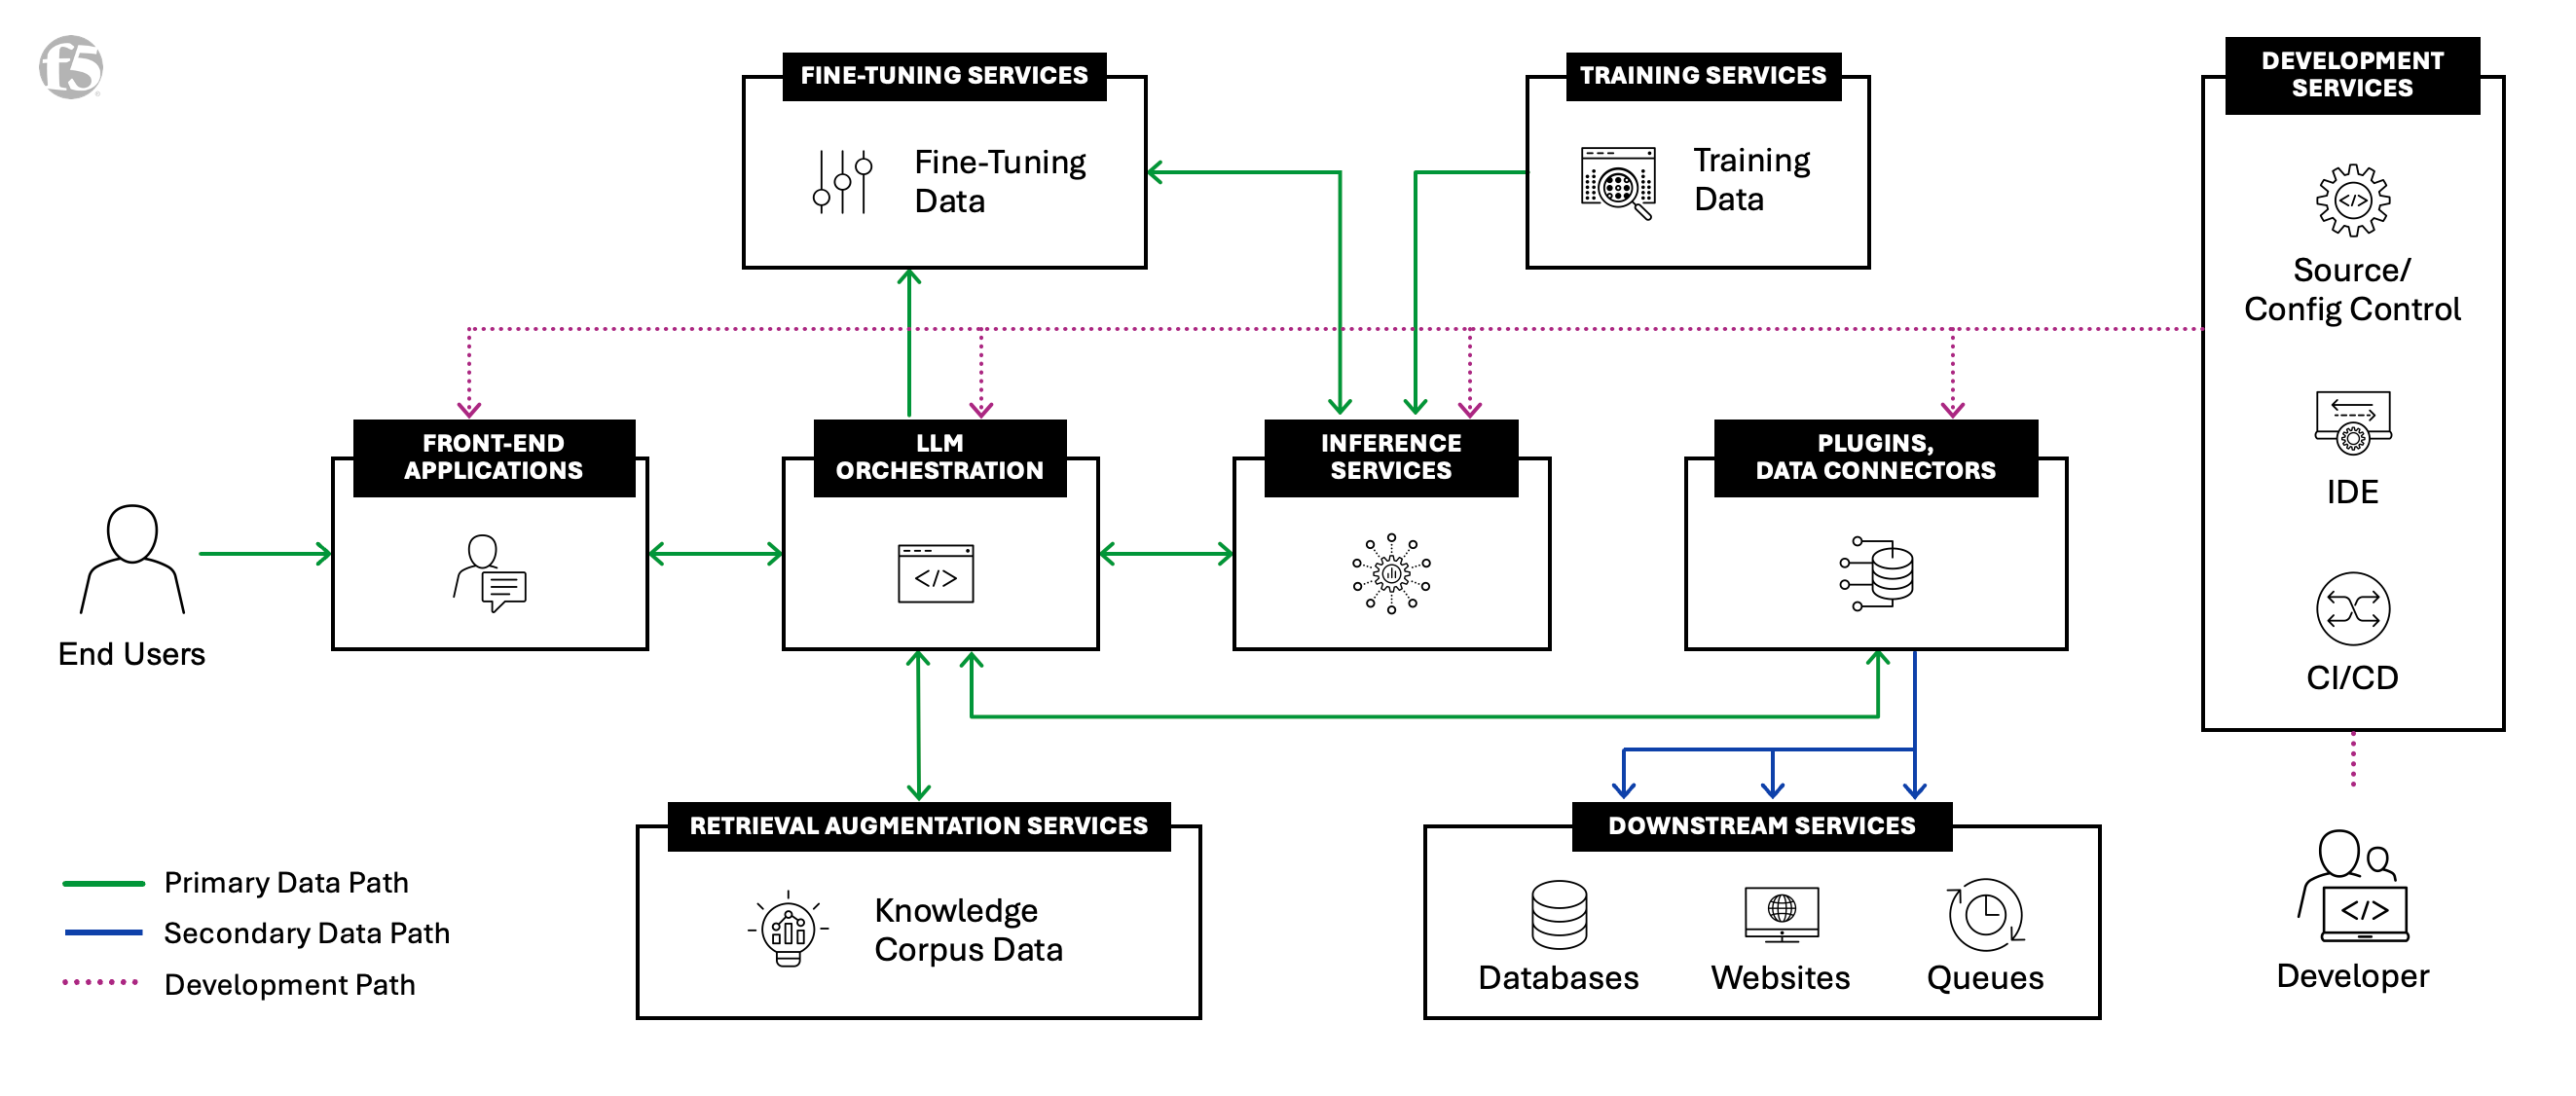
Schéma de l’architecture de référence de F5 pour l’IA ›
S’orienter dans une architecture distribuée : l’emplacement influe sur les performances des charges de travail
Les points d’interconnexion distribués sont au cœur des usines d’IA et assurent le fonctionnement des infrastructures de stockage, de réseau et de calcul. Lorsque les entreprises conçoivent leurs usines d’IA, de nombreux services seront probablement hébergés physiquement dans le même centre de données ou à proximité. Toutefois, certains services peuvent être répartis géographiquement. Les services tels que les applications front-end, les services d’inférence et les modèles requis offriront des performances optimales s’ils sont conçus pour être déployés à proximité de leur lieu d’utilisation. En outre, les données du corpus de connaissances de la génération augmentée par récupération (RAG) peuvent entrer en jeu si l’architecture prévoit l’utilisation de la RAG, mais pour l’instant, nous nous concentrerons sur le front-end, les services d’inférence et le déploiement des modèles.
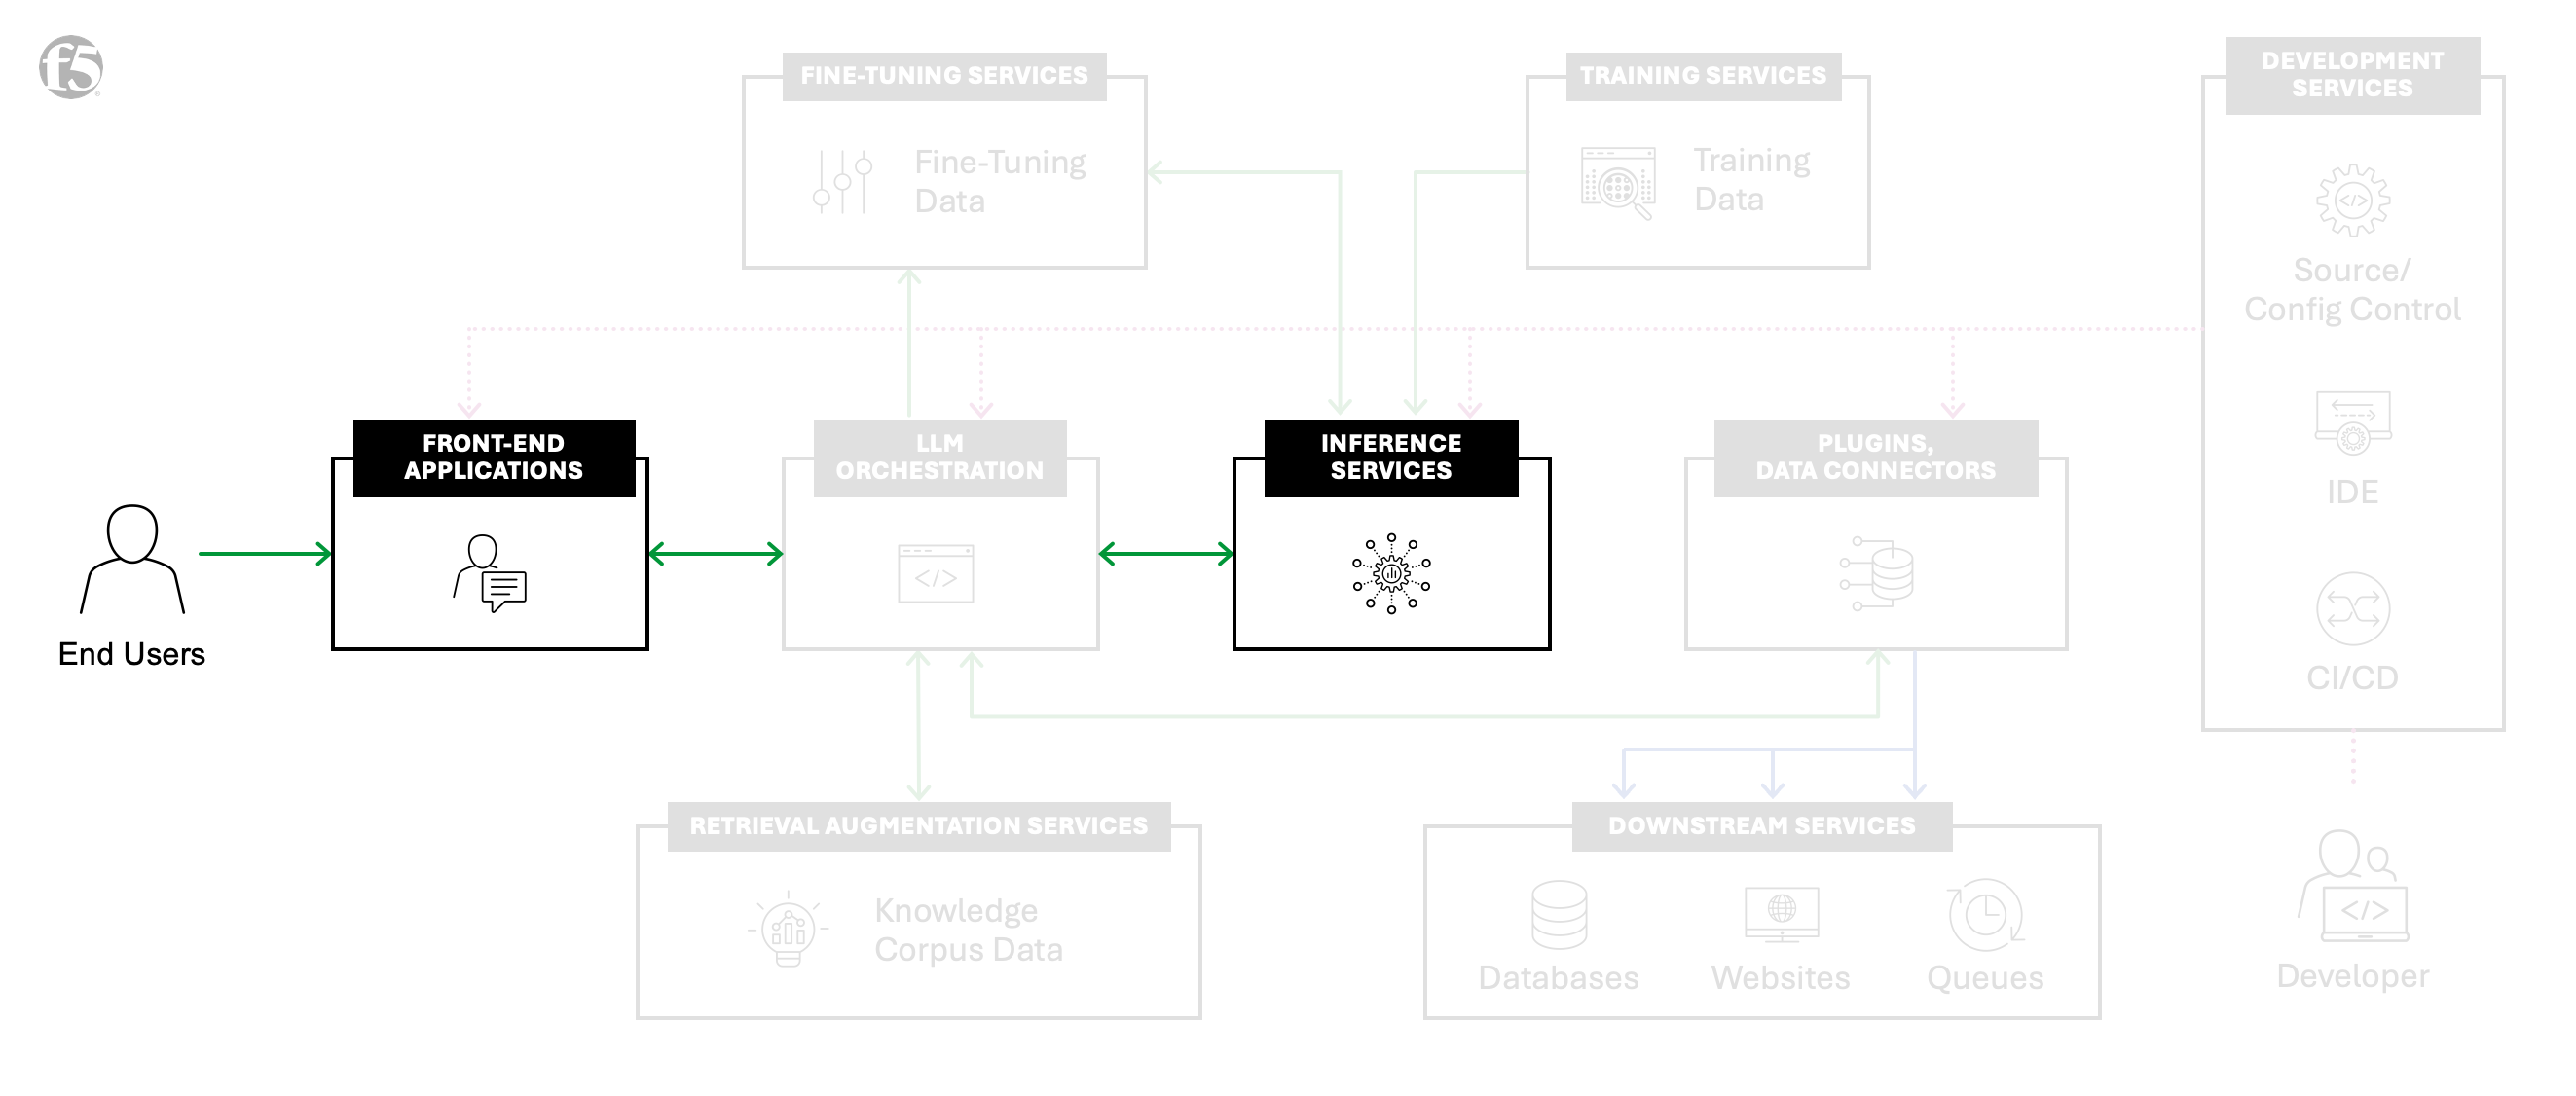
Services d’inférence et applications front-end
Selon la liste de Google recensant 185 cas d’usage concrets de l’IA générative au sein des plus grandes organisations mondiales, nous avons constaté que nombre de ces entreprises s’appuient sur des emplacements stratégiques pour fournir des charges de travail d’IA à leurs clients partout dans le monde. L’architecture distribuée d’une usine d’IA doit faire l’objet d’une attention particulière et être soigneusement conçue en tenant compte de l’expérience utilisateur. Dans le rapport 2024 de F5 sur l’état de la stratégie applicative, il ressort que 88 % des organisations fonctionnent selon un modèle de cloud hybride. Le rapport indique également que 94 % des personnes interrogées rencontrent des difficultés liées au multicloud.
Sécurité multicouche : enseignements tirés des réseaux définis par logiciel (SDN)
Alors, quelle est la meilleure façon de permettre une communication sécurisée et optimisée entre les usines d’IA et les environnements où l’inférence est utilisée ? La réponse réside dans les réseaux. Pour comprendre pourquoi, revenons sur un terme à la mode dans le secteur, qui est passé largement inaperçu en dehors du monde des fournisseurs de services : les réseaux définis par logiciel (SDN), qui ont joué un rôle essentiel dans la sécurité des architectures 3GPP, telles que la 4G et la 5G. Le succès des architectures 3GPP en matière de sécurité peut être attribué au respect d’une isolation stricte des applications.
Les SDN offrent une solution puissante en appliquant les principes de confiance zéro aux couches 2 et 3 : le trafic ne peut être acheminé vers une application que s’il a été vérifié et traité par une infrastructure de routage déterministe définie par logiciel. Ainsi, chaque composant d’une application peut être mis à l’échelle indépendamment, aussi bien localement qu’à l’échelle mondiale, afin d’optimiser les performances et la sécurité. En outre, les SDN acheminent le trafic applicatif en fonction du nom plutôt que de l’adresse IP, ce qui atténue les problèmes tels que le chevauchement d’adresses IP et permet une mise à l’échelle fluide des applications et des solutions de sécurité dans différentes régions et différents environnements. Le routage explicite et la création de tunnels au sein des SDN assurent également une protection robuste contre les attaques potentielles, car tout accès non autorisé nécessite de posséder des ressources au sein du SDN et de respecter des protocoles de communication stricts.
Les grands opérateurs télécoms de niveau 1 ont démontré l’efficacité de ces principes à grande échelle, et il est logique de les appliquer à des charges de travail encore plus importantes dans le cadre des réseaux multicloud (MCN) destinés aux usines d’IA.
Comment sécuriser la connectivité à l’échelle de l’IA
Cela semble facile, n’est-ce pas ? Le smartphone sur lequel vous lisez peut-être ces lignes est probablement équipé d’un GPU, d’une connexion 5G et d’un code d’accès. Cela devrait suffire à garantir la sécurité de vos données privées, non ? Eh bien, pas tout à fait. Pour l’instant, nous allons examiner trois points. Sachez toutefois qu’il ne s’agit que d’un début et que d’autres aspects apparaîtront à mesure que vous concevrez et modéliserez le paysage des menaces de votre usine d’IA.
Tout d’abord, parlons de vitesse. Lorsque l’IA générative a fait une entrée remarquée avec ChatGPT fin 2022, nous nous concentrions sur les données textuelles. Cependant, en 2024, nous observons de plus en plus de cas d’usage faisant appel à d’autres modalités, telles que les images, la vidéo, le texte et les données, intégrées aux flux et aux modèles de la couche applicative en fonction des spécialisations. Dans une architecture distribuée d’usine d’IA, il peut ne pas être souhaitable ni possible de déployer tous les modèles partout. Cela peut dépendre de facteurs tels que la gravité des données, la concentration des ressources énergétiques ou les besoins en calcul. Vous pouvez alors opter pour une interconnexion réseau à haut débit afin de combler les écarts et d’atténuer les problèmes de performances qui surviennent lorsque vous éloignez les uns des autres des services interdépendants.
Abordons également le vol de modèles, l’un des 10 principaux risques de l’OWASP pour les grands modèles de langage (LLM) et les applications d’IA générative. Toute entreprise souhaitant exploiter l’IA générative pour obtenir un avantage concurrentiel intégrera sa propriété intellectuelle au système. Cela peut passer par l’entraînement de son propre modèle à l’aide de données d’entreprise ou par l’ajustement d’un modèle. Dans ces scénarios, comme pour vos autres systèmes d’entreprise, votre usine d’IA crée de la valeur grâce à un modèle que vous devez protéger. Pour empêcher le vol de modèles dans une architecture distribuée, vous devez vous assurer que ce modèle, ses mises à jour et les sources de données auxquelles l’application doit accéder sont chiffrés et soumis à des contrôles d’accès.
Enfin, examinons le déni de service visant les modèles, qui figure également dans le Top 10 de l’OWASP pour les LLM et les applications d’IA générative. À mesure que la confiance dans les applications d’IA s’accroît, leur utilisation dans des systèmes critiques augmente, qu’il s’agisse d’un système générant des revenus importants pour votre entreprise ou d’un système essentiel au maintien en vie, comme dans le domaine de la santé. L’accès à l’interface utilisateur et aux fonctions d’inférence doit être conçu de sorte que chaque point d’entrée potentiel soit résilient, contrôlé et sécurisé. Ces modalités d’accès peuvent s’appliquer aussi bien aux utilisateurs finaux qu’aux communications entre les services d’inférence et l’usine d’IA centrale.
Visibilité, orchestration et chiffrement intégrés
Les solutions sécurisées de mise en réseau multicloud fournissent la connectivité, la sécurité et la visibilité nécessaires pour concevoir les composantes distribuées de l’architecture d’une usine d’IA. F5 Distributed Cloud Network Connect répond à tous ces besoins, et bien plus encore. Distributed Could Network Connect propose également des solutions uniques de périphérie client assurant une connectivité universelle, que vous souhaitiez exécuter l’inférence dans le cloud public, dans vos propres centres de données ou des centres de données en colocation, ou encore en périphérie sur le matériel de votre choix. Le déploiement est simple et rapide, et la périphérie client établit elle-même la connectivité.
- Connectez-vous à grande vitesse : F5 Distributed Cloud Services repose sur un réseau mondial interconnecté à haut débit qui compte parmi les réseaux bénéficiant du plus grand nombre d’interconnexions au monde. Les entreprises peuvent avoir l’assurance que leurs usines d’IA intègrent la connectivité la plus rapide possible à leurs services distribués. Distributed Cloud Network Connect permet de provisionner rapidement des sites afin que les entreprises puissent fournir immédiatement des services d’IA.
- Connectez-vous en toute sécurité : Distributed Cloud Network Connect est sécurisé par défaut. La connexion est chiffrée et permet de contrôler entièrement ce qui peut ou non se connecter à une usine d’IA et aux services distribués. De plus, les périphéries client peuvent être utilisées pour activer d’autres services que ceux abordés jusqu’ici, notamment la protection des applications web et des API (WAAP).
- Connectez-vous en toute visibilité : Distributed Cloud Services propose également une console SaaS dotée de tableaux de bord riches en données, qui fournissent des informations sur l’état de la connectivité des applications à chaque niveau du réseau. Les équipes peuvent ainsi repérer de manière proactive les problèmes potentiels et les résoudre avant qu’ils ne s’aggravent.
La conception de votre usine d’IA n’est pas une mince affaire, et les entreprises souhaitent tirer parti des avantages de l’IA le plus rapidement possible tout en garantissant une sécurité maximale. La possibilité de déployer de manière fiable plusieurs fonctions sécurisées de votre usine d’IA permet d’accélérer l’innovation, tout en libérant du temps pour se concentrer sur les aspects des usines d’IA qui apportent une véritable différenciation commerciale et un avantage concurrentiel. Pour en savoir plus sur les réseaux multicloud, regardez notre leçon Brightboard ou découvrez F5 Distributed Cloud Network Connect.
L’engagement de F5 en faveur de l’IA ne s’arrête pas là : découvrez comment F5 sécurise et déploie les applications d’IA partout dans le monde.
Vous souhaitez en savoir plus sur les usines d’IA ? Découvrez d’autres articles de notre série consacrée aux usines d’IA :
- Qu’est-ce qu’une usine d’IA ? ›
- Génération augmentée par récupération (RAG) pour les usines d’IA ›
- Optimiser la gestion du trafic pour l’ingestion de données dans les usines d’IA ›
- Connecter de manière optimale les sources de données en périphérie aux usines d’IA ›
- La puissance et l’importance du DPU NVIDIA BlueField pour les usines d’IA ›
- Protection des API pour les usines d’IA : la première étape vers la sécurité de l’IA ›
- L’importance de la segmentation réseau pour les usines d’IA ›
- Les usines d’IA produisent les applications les plus modernes qui soient : les applications d’IA ›
À propos des auteurs
Articles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.