Un vieux proverbe s’applique particulièrement bien à l’IA : « Un voyage de mille lieues commence toujours par un premier pas. »
Les applications et les écosystèmes d’IA déferlent sur le monde, obligeant chaque organisation à évaluer son niveau de préparation. Chez F5, nous observons deux types d’organisations engagées dans une démarche d’adoption de l’IA : celles qui développent des solutions différenciées grâce à des investissements stratégiques, par exemple dans les véhicules autonomes ou les grands modèles de langage (LLM), et les entreprises qui déploient et optimisent l’IA afin d’améliorer leur efficacité et de stimuler l’innovation organisationnelle. Les dirigeants d’entreprise souhaitent vivement déployer des fonctionnalités et des applications d’IA générative pour accroître la productivité, tandis que les responsables de la sécurité et de la gestion des risques s’efforcent de mettre en place une gouvernance garantissant l’adoption sécurisée des nouvelles applications d’IA et d’un écosystème en plein essor composé d’infrastructures, d’outils, de modèles, de frameworks et de services associés permettant de les fournir, de les optimiser et de les sécuriser. Les usines d’IA s’imposent comme un modèle de référence pour la mise en œuvre de produits et de services différenciés par l’IA.
Alors, l’IA est-elle un simple effet de mode ? Une frénésie ? Une révolution ? Ou une apocalypse ? L’avenir nous le dira.
Si l’on prend du recul pour considérer la situation dans son ensemble, une chose devient évidente : les API constituent le tissu conjonctif des applications d’IA. D’ailleurs, un thème revient souvent dans nos échanges avec nos clients du monde entier : « Un monde d’IA est un monde d’API. » Les API sont les interfaces que nous utilisons pour entraîner les modèles d’IA et les exploiter. Ce sont également ces mêmes interfaces que des acteurs malveillants utilisent pour dérober des données aux modèles, tenter de contourner leurs garde-fous et d’en faire un usage abusif, voire procéder à leur rétro-ingénierie et voler les modèles eux-mêmes. Tout comme les défenseurs n’ont pas su mesurer l’importance de la visibilité et de la sécurité des API dans le cloud ni lors de la transition vers des applications modernes fondées sur des microservices, la grande prise de conscience consiste à comprendre que nous ne pouvons pas sécuriser les modèles d’IA sans sécuriser les interfaces qui permettent d’y accéder.
Compte tenu du rôle central des API dans la création et la mise à disposition d’applications basées sur l’IA, il est essentiel d’intégrer dès le départ la visibilité, la sécurité et la gouvernance des API aux processus de développement et d’entraînement de l’IA. Il est également indispensable d’intégrer, dès la phase de conception, les schémas d’utilisation habituels et des mécanismes de contrôle tels que la limitation du débit et l’assainissement des données. Cette approche rend l’adoption sécurisée de l’IA moins complexe. La sécurité des API est impérative pour protéger les applications d’IA, car les applications d’IA générative en dépendent tout particulièrement. La première étape du parcours vers l’IA peut alors commencer. Voici quatre arguments clés expliquant pourquoi la sécurité des API est indispensable à celle de l’IA et à l’adoption sécurisée des usines d’IA.
Affirmation n° 1 : les applications d’IA sont les plus modernes des applications modernes
Plus tôt dans notre série consacrée aux usines d’IA, nous avons défini une usine d’IA comme un investissement massif dans le stockage, les réseaux et le calcul, destiné à répondre aux besoins d’entraînement et d’inférence à grande échelle et à hautes performances. À l’instar des usines traditionnelles, les usines d’IA s’appuient sur des modèles d’IA préentraînés pour transformer les données brutes en informations exploitables. Les applications d’IA sont tout simplement les plus modernes des applications modernes, fortement interconnectées via des API et largement distribuées.
Nous partons du principe qu’une application d’IA est une application moderne, confrontée aux mêmes défis bien connus en matière de mise à disposition, de sécurité et d’exploitation, et que les modèles d’IA augmenteront considérablement le nombre d’API nécessitant d’être mises à disposition et sécurisées.
Alors, mission accomplie ! Tout est sous contrôle, n’est-ce pas ? Nous savons déployer des applications modernes en toute sécurité. Nous disposons de bonnes pratiques éprouvées en matière de sécurité des applications et maîtrisons les subtilités de la protection des API. Nous avons des solutions qui offrent une protection complète et une sécurité homogène dans les environnements distribués.
Pas si vite ! Accrochez-vous à vos GPT, le temps d’entrer brièvement dans les détails.
Bien que les applications d’IA présentent les mêmes risques et défis que les applications modernes (les unes comme les autres étant essentiellement des systèmes basés sur des API), elles comportent des enjeux spécifiques liés à l’entraînement, à l’ajustement fin, à l’inférence, à la génération augmentée par récupération (RAG) et aux points d’insertion dans les usines d’IA.
Ainsi, les applications d’IA, à l’instar des applications modernes, sont par nature fortement distribuées, entraînent une prolifération des outils et compliquent les efforts visant à maintenir une visibilité cohérente, une application uniforme des politiques de sécurité et une neutralisation systématique des menaces dans les architectures hybrides et multicloud. Outre la nécessité de gérer cette « boule de feu » de risques et de complexité, les équipes de défense doivent composer avec le caractère aléatoire des requêtes humaines et la nature extrêmement variable des contenus obtenus par l’IA, susceptibles d’entraîner des réponses imprévisibles de sa part, ainsi qu’avec les enjeux liés à la normalisation des données, à la tokenisation, à la vectorisation et à l’alimentation des bases de données vectorielles.
Le rapprochement des données et des usines d’IA crée un écosystème d’entreprise global et interconnecté, tandis que l’intégration et les interfaces entre tous ces éléments mobiles nécessitent une posture robuste en matière de sécurité des API.
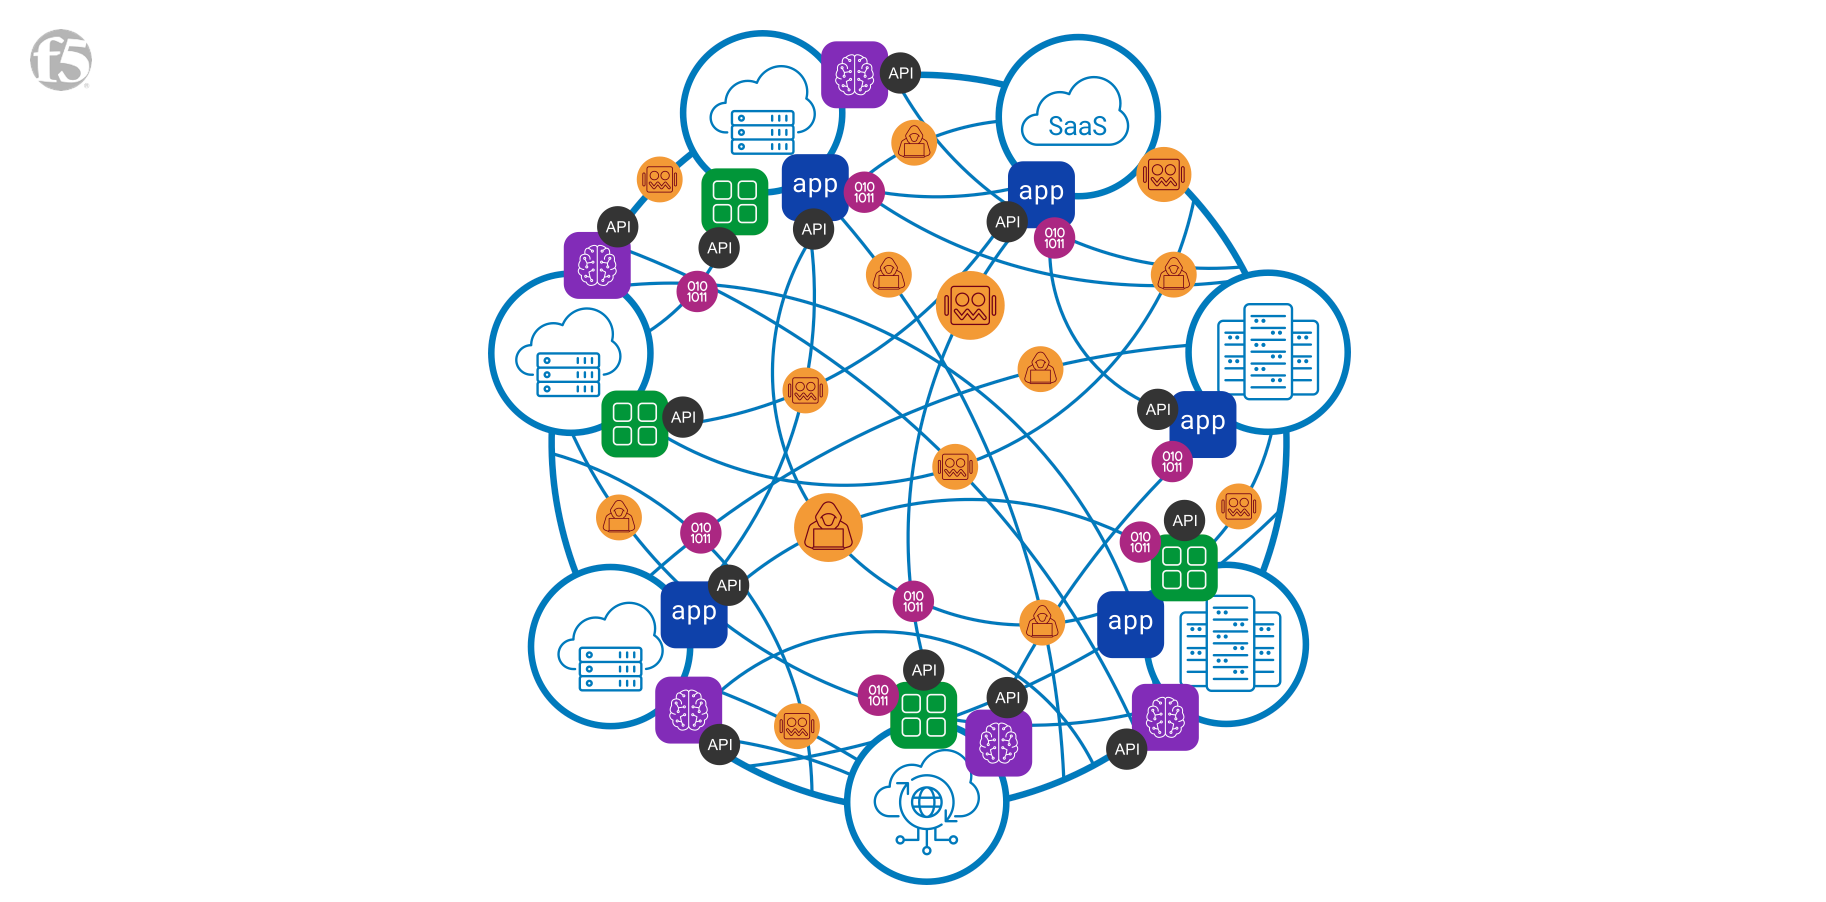
Les entreprises d’aujourd’hui gèrent un nombre exponentiel d’applications et d’API dans un environnement hybride et multicloud toujours plus complexe. Chez F5, nous appelons cette augmentation des risques et de la complexité la « boule de feu ».
Affirmation n° 2 : les applications d’IA sont interconnectées par des API
L’essor des systèmes basés sur des API, résultant d’efforts de modernisation rapides, a entraîné une multiplication des architectures dans les centres de données, les clouds publics et à la périphérie. Cette évolution a été documentée dans les études annuelles de F5, notamment dans notre rapport « Rapport 2024 sur l’état de la stratégie applicative : sécurité des API | La vie secrète des API ».
La complexité des architectures hybrides et multicloud est accentuée par les applications d’IA. Les organisations évaluent rapidement et mettent rigoureusement en œuvre des stratégies de gouvernance pour une multitude d’applications d’IA et de modèles d’IA sous-jacents, afin d’opter pour uneapproche d’IA en mode SaaS, hébergée dans le cloud, auto-hébergée ou hébergée en périphérie, parfois en fonction du cas d’usage et de l’application. Par exemple, certains cas d’usage impliquent un entraînement dans le centre de données avant la mise en production, l’inférence étant ensuite effectuée en périphérie.
La connectivité à ces modèles et aux services associés repose en grande partie sur des API. C’est notamment le cas des connexions à des services d’inférence couramment utilisés. Les applications d’IA entraînent une croissance exponentielle de l’utilisation des API, car une seule API peut à terme comporter des milliers de points de terminaison, tandis que les appels d’API peuvent être profondément intégrés à la logique métier, hors du champ de visibilité des équipes de sécurité. Il en résulte une complexité intenable et de lourdes conséquences pour la gestion des risques.
“38 % des organisations ont désormais des applications déployées dans six environnements. — Rapport 2024 sur l’état de la stratégie applicative”
Il s’avère que le cloud n’a pas conquis le monde, mais que les API, elles, l’ont fait. Et l’IA va tout conquérir. Comme nous l’expliquons dans notre article de blog, « Six raisons pour lesquelles le cloud hybride et multicloud est devenu la nouvelle norme pour les entreprises », un environnement hautement distribué offre la flexibilité nécessaire au déploiement d’applications d’IA et de services associés garantissant performances, sécurité, efficacité et précision. Cela est particulièrement important pour les problématiques liées à la gravité des données. Il n’est donc pas surprenant que 80 % des organisations exécutent des applications d’IA dans le cloud public et que 54 % les exécutent sur site. Quelle que soit l’approche adoptée, chaque composant de l’architecture doit être sécurisé, et la protection des API constitue le point de départ.
“« Le principal service de sécurité envisagé pour protéger les modèles d’IA est la sécurité des API. » — Trois choses à savoir sur les applications d’IA”
Affirmation n° 3 : les applications d’IA sont exposées à des risques connus comme inédits
Il est crucial de protéger contre les risques de sécurité les API qui servent de passerelles vers les fonctionnalités des applications d’IA et les échanges de données. Si les mêmes risques liés à l’exploitation des vulnérabilités, aux attaques visant la logique métier, aux abus commis par des bots et au déni de service (DoS) s’appliquent, il faut également tenir compte des points d’insertion nouveaux et modifiés au sein des usines d’IA, ainsi que des risques auxquels sont exposés les LLM par l’intermédiaire des interfaces de traitement automatique du langage naturel (NLP), des plugins, des connecteurs de données et des services en aval, lors de l’entraînement, de l’ajustement fin, de l’inférence et de la RAG. En outre, les attaques connues telles que le DoS nécessitent des mesures supplémentaires : les dispositifs d’atténuation des attaques DDoS volumétriques et des attaques DoS applicatives de couche 7 ne compensent pas entièrement les risques de DoS visant le modèle. Les applications d’IA présentent également un paradoxe d’explicabilité, qui souligne l’importance de la traçabilité pour contribuer à limiter les hallucinations, les biais et la désinformation.
Et les attaquants ne restent pas les bras croisés. L’IA générative démocratise les attaques et accroît le degré de sophistication des campagnes menées par les cybercriminels et les États-nations. Les agents basés sur des LLM peuvent désormais pirater de manière autonome des applications web et des API, en réalisant par exemple des tâches aussi complexes que l’extraction à l’aveugle du schéma d’une base de données et des injections SQL, sans avoir besoin de connaître la vulnérabilité au préalable.
Si les nouveaux risques liés à l’IA font beaucoup parler d’eux, on ne saurait trop insister sur l’importance de la sécurité des API pour les usines d’IA. Il y a urgence. L’augmentation de la surface d’exposition des API des applications d’IA est vertigineuse. Chaque RSSI doit intégrer la sécurité des API aux programmes de gouvernance de l’IA, car tout guide de survie du RSSI devrait avoir pour principe fondamental : « On ne peut pas protéger ce que l’on ne voit pas. » Si vous ne disposez pas d’un inventaire des interfaces sous-jacentes à vos applications d’IA, votre modèle de menace est incomplet et présente des lacunes dans votre posture de sécurité.
Affirmation n° 4 : les défenseurs doivent s’adapter
Les applications d’IA sont dynamiques, variables et imprévisibles. Pour adopter les applications d’IA en toute sécurité, il est nécessaire d’accorder davantage d’importance à l’efficacité, à l’élaboration de politiques robustes et à l’automatisation des opérations. Les technologies d’inspection joueront un rôle essentiel et évolutif dans la sécurité.
En ce qui concerne plus particulièrement la sécurité des API au sein des applications et des écosystèmes d’IA, les organisations devront compenser le risque accru d’utilisation non sécurisée d’API tierces en intégrant la sécurité dès la conception pour les appels d’API sortants et les cas d’usage associés, en complément des contrôles de sécurité entrants déjà largement en place. Les solutions de gestion des bots ne peuvent pas se fier uniquement à l’identification « humaine » ou « machine », compte tenu de l’essor du trafic interservices et Est-Ouest, par exemple dans les workflows RAG. Par ailleurs, la chaîne d’approvisionnement des applications basées sur des LLM peut présenter des vulnérabilités et compromettre l’intégrité des données d’entraînement, des modèles et des plateformes de déploiement — souvent fournis par des tiers et susceptibles d’être manipulés au moyen d’attaques par altération ou empoisonnement. Des contrôles de sécurité doivent donc être mis en œuvre partout : dans le centre de données, dans les différents clouds, à la périphérie, ainsi que du code à la production, en passant par les tests.
La technologie AI Gateway jouera un rôle clé en aidant les équipes chargées de la sécurité et des risques à atténuer les risques liés aux LLM, tels que l’injection de prompts et la divulgation d’informations sensibles. Toutefois, la première étape du parcours de sécurisation de l’IA consiste à sécuriser les API qui relient les applications et les écosystèmes d’IA, en intégrant la sécurité à chaque étape du cycle de vie des applications d’IA.
La sécurité des API au sein d’une architecture de référence pour l’IA
Qu’il s’agisse de protéger les interactions entre une application front-end et l’API d’un service d’inférence, d’inspecter les interactions des utilisateurs avec des applications d’IA en mode SaaS ou de sécuriser la connectivité entre les plug-ins, les connecteurs de données et les services en aval, l’adoption sécurisée des applications et des usines d’IA repose sur la sécurité des API.
La plateforme F5 assure une protection continue des API et une posture de sécurité cohérente. Elle permet aux dirigeants d’entreprise d’innover en toute confiance en fournissant aux équipes chargées de la sécurité et des risques les capacités nécessaires pour créer des usines d’IA en toute sécurité.
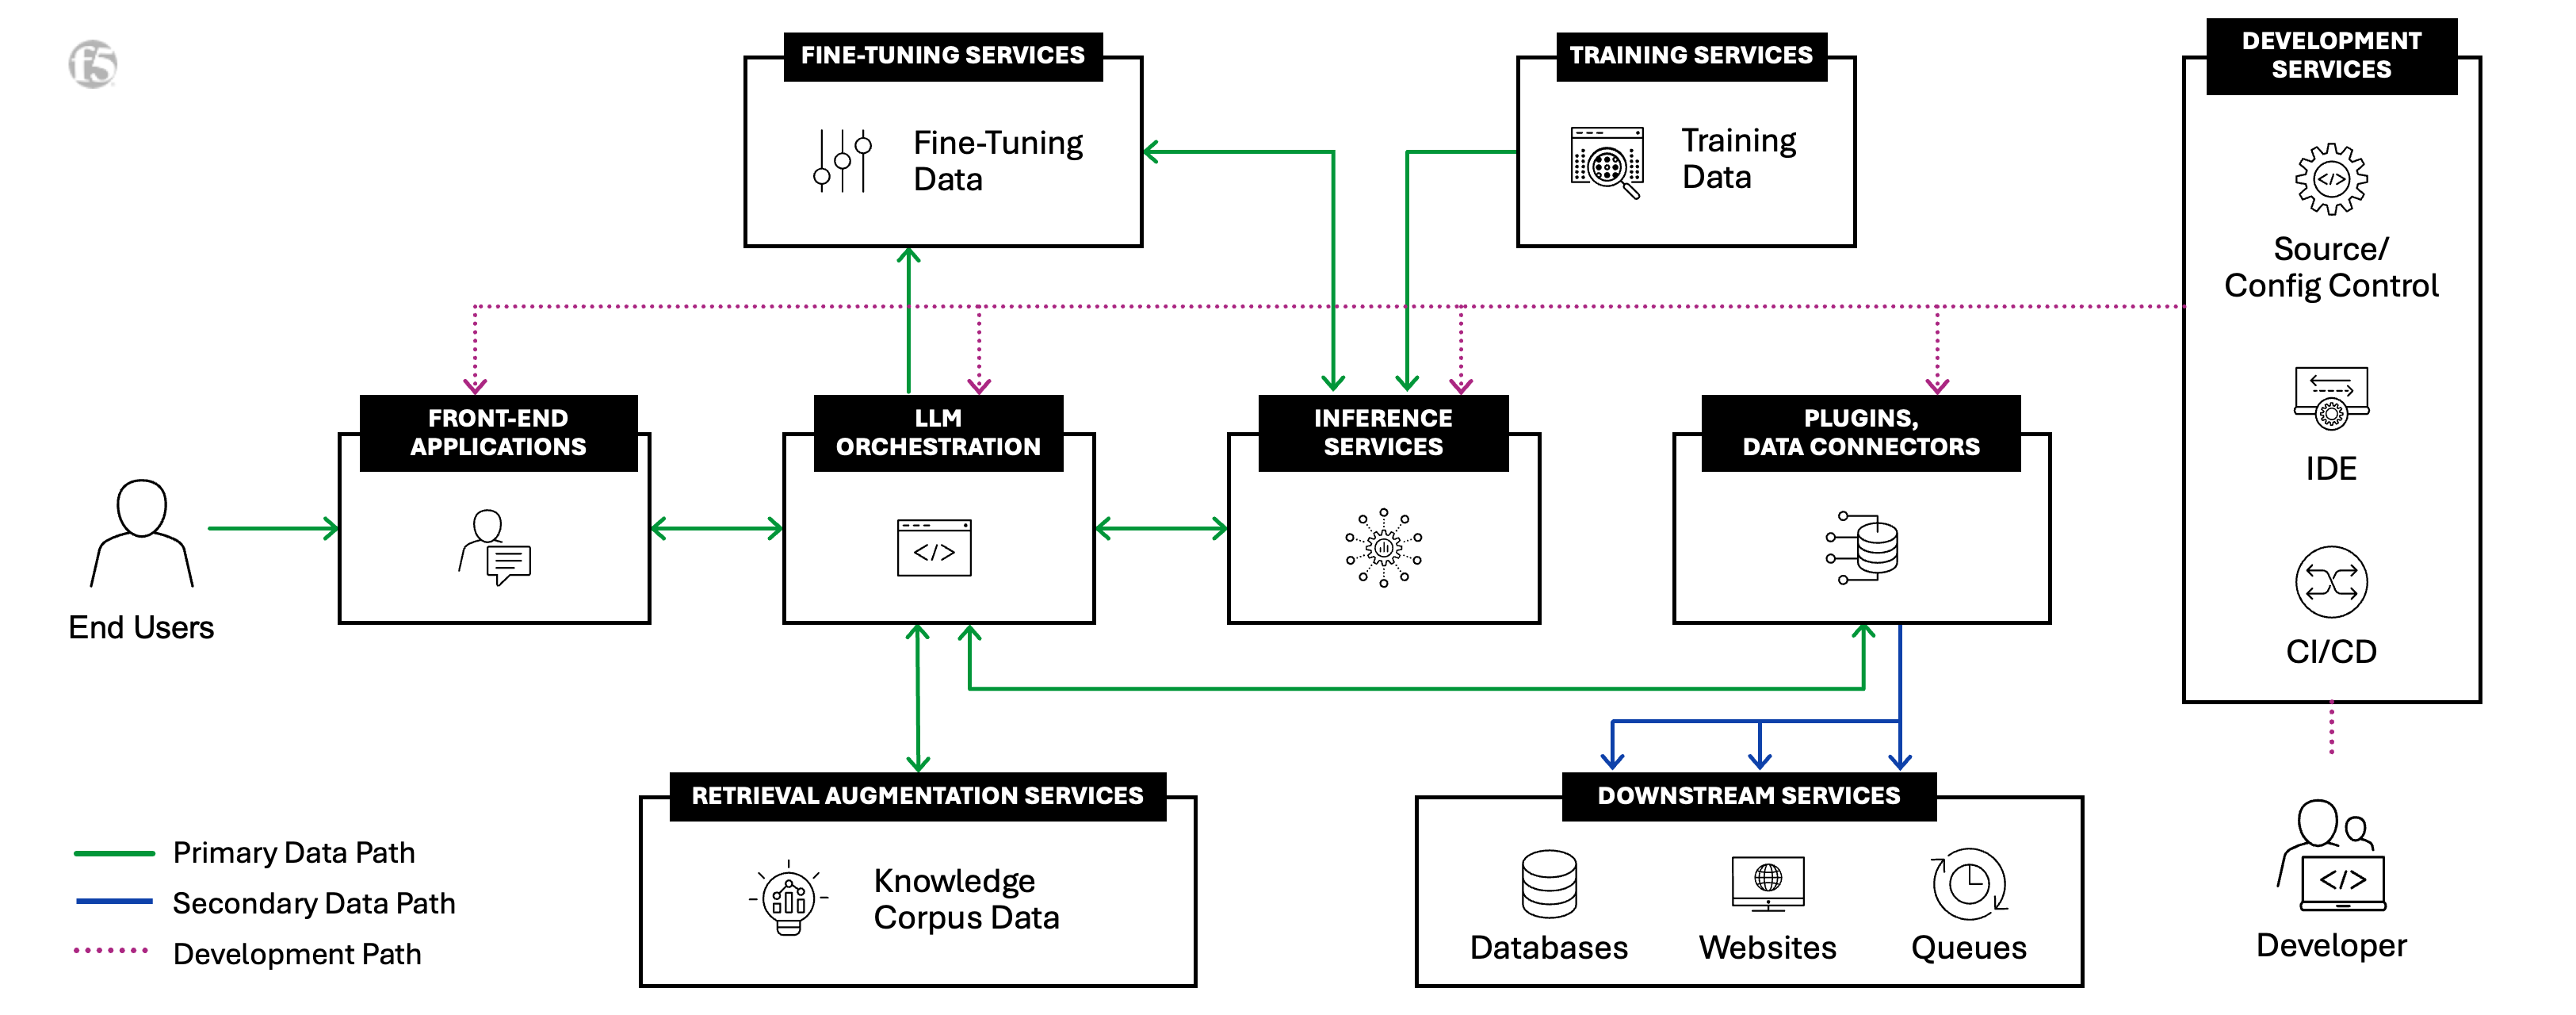
L’architecture de référence de F5 pour l’IA
L’engagement de F5 en faveur de l’IA ne s’arrête pas là : découvrez comment F5 sécurise et fournit des applications d’IA partout dans le monde.
Vous souhaitez en savoir plus sur les usines d’IA ? Découvrez les autres articles de notre série consacrée aux usines d’IA :
- Qu’est-ce qu’une usine d’IA ? ›
- Génération augmentée par récupération (RAG) pour les usines d’IA ›
- Optimiser la gestion du trafic pour l’ingestion de données des usines d’IA ›
- Connecter de manière optimale les sources de données en périphérie aux usines d’IA ›
- L’évolutivité et la flexibilité multicloud au service des usines d’IA ›
- La puissance et l’importance du DPU NVIDIA BlueField pour les usines d’IA ›
- L’importance de la segmentation réseau pour les usines d’IA ›
- Les usines d’IA produisent les applications les plus modernes qui soient : les applications d’IA ›
À propos de l’auteur
Articles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.