Au cours des derniers mois, F5 a étudié en détail les usines d’IA. Au début de notre série, nous avons défini une usine d’IA comme un investissement massif dans le stockage, les réseaux et le calcul, destiné à répondre aux besoins d’entraînement et d’inférence à grande échelle et hautes performances. En définitive, les usines d’IA illustrent la manière dont les modèles et services d’IA sont créés, perfectionnés et déployés. À l’image d’une usine traditionnelle qui transforme des matières premières en produits finis, les usines d’IA créent des applications d’IA.
Dans cet article de blog, nous décrirons les similitudes et les différences entre une application d’IA et une application moderne, en mettant en évidence les besoins en matière de mise à disposition et de sécurité, et en examinant ces applications d’IA modernes dans le contexte de l’architecture de référence de F5 pour l’IA.
Évolution des applications modernes
Les applications modernes ont considérablement évolué sous l’effet des besoins en agilité, en évolutivité et en amélioration de l’expérience utilisateur. L’avènement du cloud computing a marqué un tournant décisif dans cette évolution, en jetant les bases de systèmes hautement distribués capables d’évoluer efficacement et de fonctionner de manière fluide dans plusieurs environnements. La modernisation des applications correspond à l’évolution vers des systèmes basés sur des API, qui a conduit à l’adoption d’architectures hybrides et multicloud.
Les applications d’IA renforcent encore la dépendance aux API et font des architectures hybrides et multicloud la nouvelle norme. Les technologies de conteneurisation ont également révolutionné le déploiement des applications en offrant aux logiciels des environnements cohérents et isolés, quelle que soit l’infrastructure sous-jacente. Ces avancées sont non seulement essentielles aux applications modernes traditionnelles, mais constituent également l’épine dorsale des usines d’IA. L’agilité offerte par le cloud computing et la conteneurisation est indispensable pour répondre aux besoins intensifs en calcul liés à l’entraînement et au déploiement des modèles d’IA.
Les outils d’orchestration tels que Kubernetes sont essentiels pour gérer à grande échelle les applications conteneurisées. Kubernetes automatise le déploiement, la mise à l’échelle et la gestion de ces applications. Dans les workflows d’IA, Kubernetes coordonne le déploiement des charges de travail d’IA sur plusieurs systèmes, en allouant efficacement les ressources et en permettant une mise à l’échelle fluide des modèles d’IA.
“En s’appuyant dès le départ sur des stratégies éprouvées de sécurité et de déploiement, les équipes peuvent établir des bases solides et relever progressivement les défis spécifiques posés par les applications d’IA.”
Un aspect essentiel de ce processus est le MLOps, qui répond aux défis spécifiques liés au développement, à l’entraînement et à la mise en production des modèles d’IA. Le MLOps prend en charge l’intégration et la livraison continues (CI/CD), garantissant ainsi que les modèles d’IA sont testés, mis à jour et déployés en continu. Par ailleurs, l’adoption d’architectures de microservices a transformé le développement d’applications modernes en décomposant les systèmes monolithiques en services plus petits pouvant être déployés indépendamment. Cette approche accélère la CI/CD, ce qui permet de publier des mises à jour logicielles plus rapidement et de manière plus fiable.
La sécurité a toujours été l’une des pierres angulaires de l’évolution des applications modernes. Face à la montée de cybermenaces sophistiquées, les applications modernes ont intégré des mesures de sécurité avancées, telles que les pare-feu d’applications web (WAF), la protection contre les attaques par déni de service distribué (DDoS) et la sécurisation des API. Il est essentiel de distinguer les attaques DDoS de couches 3/4, qui ciblent les couches réseau et transport, des attaques DoS de couche 7, qui visent la couche applicative.
À mesure que l’IA progresse, le modèle de menace évolue, en particulier pour les grands modèles de langage (LLM) accessibles via des interfaces de traitement automatique du langage naturel (NLP). Les risques auxquels sont exposés les LLM comprennent des vulnérabilités telles que celles mises en évidence dans le Top 10 de l’OWASP pour les applications LLM, notamment les attaques par injection de prompts, les menaces d’extraction de données et les attaques par déni de service (DoS) propres aux modèles. Ces avancées en matière de sécurité permettent aux applications d’IA de rester résilientes et sécurisées, tout en préservant l’intégrité et la fiabilité des solutions basées sur l’IA face à l’évolution des menaces.
Architecture de référence F5 pour l’IA
Si vous suivez notre série sur les usines d’IA, vous savez que nous avons abordé des sujets tels que la sécurité des API, la segmentation du réseau, la gestion du trafic, la génération augmentée par récupération (RAG), ainsi que les unités de traitement de données (DPU). Prenons un peu de recul pour examiner la place d’une usine d’IA dans l’architecture de référence F5 pour l’IA, la manière dont les usines d’IA produisent des applications d’IA, ainsi que les exigences liées à leur mise à disposition et à leur sécurisation.
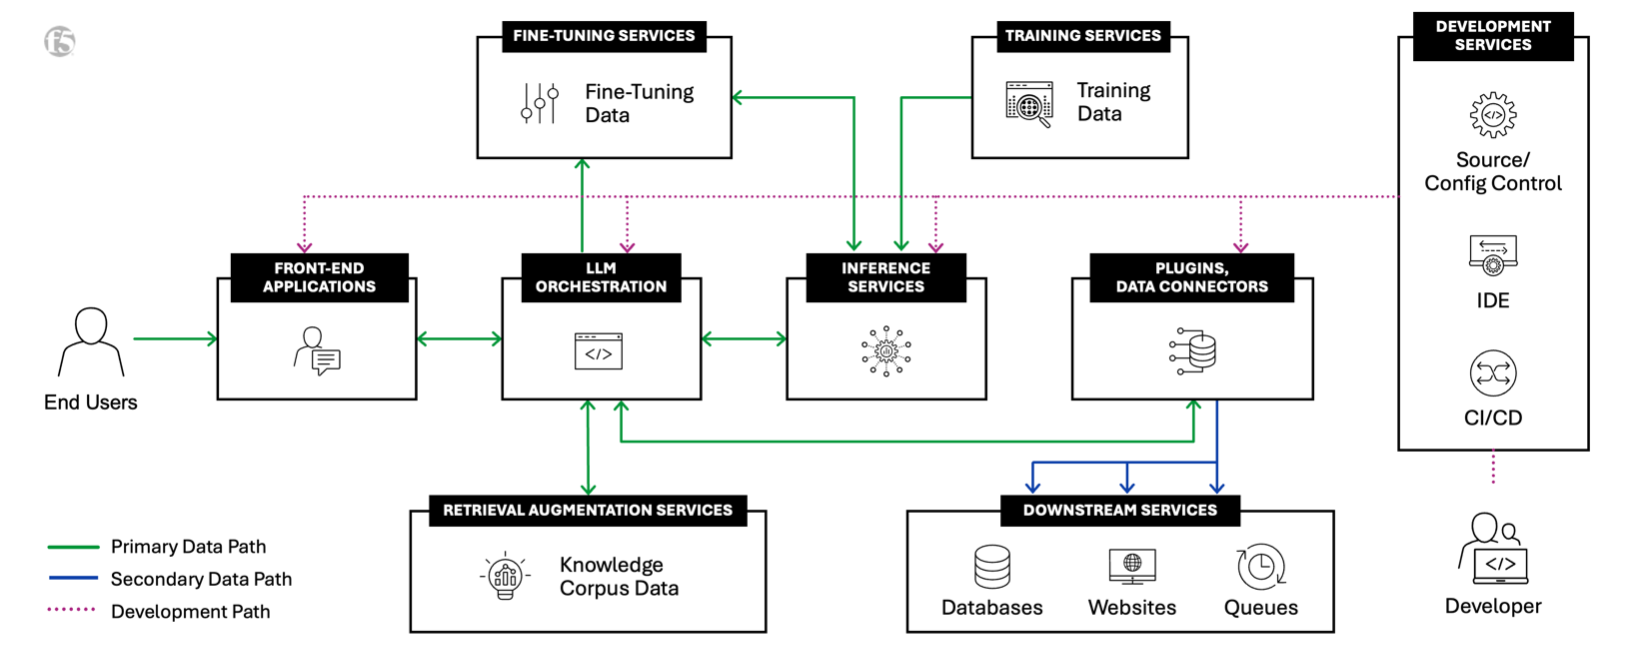
Architecture de référence de F5 pour l’IA
Forte de près de trois décennies d’expérience dans l’accompagnement de ses clients pour la mise à disposition d’applications hautes performances, F5 a développé une architecture de référence pour l’IA qui comprend sept composants fondamentaux (inférence, RAG, gestion du corpus RAG, ajustement fin, entraînement, intégration de services externes et développement) et quatre types de déploiement (IA en mode SaaS, hébergé dans le cloud, auto-hébergé et hébergé en périphérie). Pour en savoir plus, consultez notre article de blog qui définit le concept d’usine d’IA. Les applications d’IA étant les plus modernes des applications modernes, connectées par des API et extrêmement distribuées, cette architecture de référence répond aux enjeux de performances, d’exploitation et de sécurité essentiels à leur mise à disposition.
L’entraînement et l’inférence comptent parmi les composants les plus courants des usines d’IA. Toutefois, chaque composant est nécessaire pour créer une application d’IA pleinement fonctionnelle. Certaines organisations peuvent construire une usine d’IA afin de prendre en charge les fonctions requises pour l’entraînement ou l’inférence. D’autres peuvent faire appel à des tiers pour utiliser des services d’entraînement de modèles ou fournir une infrastructure d’inférence.
Les applications d’IA sont par nature distribuées et peuvent s’exécuter sur des plateformes distribuées de conteneurs Kubernetes. C’est la définition même d’une application moderne, d’où notre formule : « une application d’IA est tout simplement la plus moderne des applications modernes ». Mais qu’est-ce que cela implique pour les entreprises qui mettent en place des usines d’IA ? Les applications d’IA ont besoin des mêmes services de mise à disposition et de sécurité que les applications modernes actuelles, notamment l’entrée Kubernetes, la sortie mutualisée, la gestion du trafic basée sur le DNS, la résilience et l’observabilité. En matière de sécurité, des technologies de protection contre les attaques DDoS, de protection des applications web et des API, ainsi que d’optimisation sont indispensables.
Bien qu’il puisse sembler surprenant que nous nous concentrions sur les fonctionnalités de mise à disposition et de sécurité communes aux applications d’IA et aux applications modernes, plutôt que sur les seules problématiques de sécurité propres à l’IA, cette approche est délibérée. Les applications d’IA présentent certes des risques spécifiques, mais les fondamentaux de la sécurité et de la mise à disposition des applications sont souvent négligés au profit de fonctionnalités nouvelles et innovantes. En répondant d’abord aux besoins communs en matière de sécurité et de mise à disposition — ce que nous appelons les objectifs les plus faciles à atteindre — les entreprises peuvent apporter des améliorations immédiates en s’appuyant sur leur expertise existante en sécurité des applications. Même si les applications d’IA peuvent intégrer de nouveaux composants, elles reposent encore largement sur des interactions web et API, qui relèvent pleinement des compétences actuelles des équipes NetOps et SecOps. En commençant par des stratégies éprouvées de sécurité et de mise à disposition, les équipes peuvent établir des bases solides, puis relever progressivement les défis spécifiques posés par les applications d’IA.
L’architecture de référence F5 pour l’IA met en évidence non seulement les résultats de l’usine d’IA, mais aussi les défis et les risques à prendre en compte pour que l’application d’IA contribue efficacement aux objectifs commerciaux de l’organisation. Pour ce faire, nous avons décidé d’utiliser deux listes complémentaires des 10 principaux risques et défis : l’OWASP Top 10 pour les applications LLM et le Top 10 de F5 pour la fourniture d’applications. Nous avons cartographié chaque composant et chaque interconnexion des blocs fonctionnels, et indiqué les domaines auxquels s’appliquent l’OWASP Top 10 pour les LLM et le Top 10 de F5 pour la fourniture d’applications. L’exemple ci-dessous concerne l’inférence d’IA.
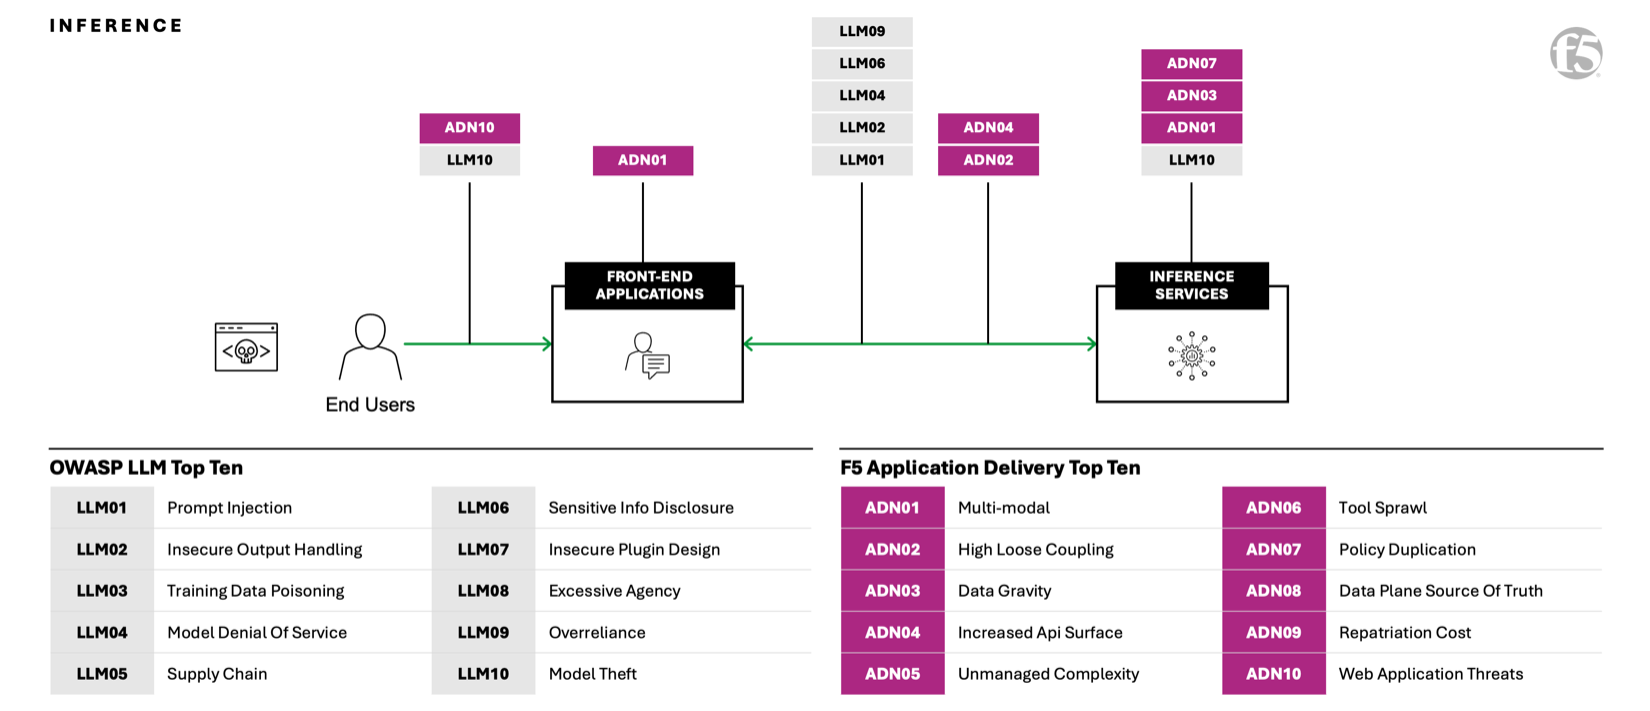
L’architecture de référence de F5 pour l’IA, mettant en évidence le bloc fonctionnel d’inférence avec, en superposition, le Top 10 de la fourniture d’applications de F5 et le Top 10 de l’OWASP pour les LLM.
Chaque composant et chaque point d’interconnexion d’une application d’IA bénéficie des mécanismes éprouvés de mise à disposition et de sécurité conçus pour les applications modernes. Cela ne signifie pas pour autant que ces protections conventionnelles suffisent à elles seules à sécuriser les applications d’IA. En s’appuyant sur ces solutions éprouvées de mise à disposition et de sécurité, les organisations peuvent améliorer considérablement la mise à disposition et le niveau de sécurité de leurs applications d’IA. À partir de cette base solide, les équipes peuvent progressivement développer des compétences spécialisées et adopter les outils avancés nécessaires pour relever les défis spécifiques et faire face aux risques propres aux applications d’IA.
À l’heure actuelle, l’architecture de référence F5 pour l’IA est disponible en avant-première. Dès la fin du mois prochain, les clients pourront découvrir l’intégralité de cette architecture de référence dans le cadre d’une expérience interactive à l’occasion d’AppWorld, la conférence phare de F5 consacrée à la sécurité et à la mise à disposition des applications.
F5 prend en charge les usines d’IA et les applications modernes
F5 est un leader de la fourniture et de la sécurité des applications. Des solutions telles que F5 BIG-IP fournissent des services essentiels, notamment l’équilibrage de charge, la gestion du trafic et la sécurité. Ces fonctionnalités, généralement associées aux applications traditionnelles, sont tout aussi essentielles pour garantir aux applications d’IA les plus hauts niveaux de fiabilité, de performance et de protection.
Pour les entreprises qui construisent des usines d’IA, les fonctionnalités de F5 sur lesquelles vous comptez pour la fourniture et la sécurité des applications sont précisément celles dont ces usines ont besoin. F5 BIG-IP Local Traffic Manager, associé au matériel spécialement conçu F5 rSeries et VELOS, permet l’ingestion hautes performances des données destinées à l’entraînement et à l’ajustement fin, tout en protégeant les applications d’IA contre les menaces de sécurité les plus redoutables. F5 Distributed Cloud Services permet de sécuriser les réseaux multicloud et de protéger les applications web et les API. Quant à la solution récemment annoncée par F5, BIG-IP Next for Kubernetes déployé sur des DPU NVIDIA BlueField-3, elle décharge le processeur de la gestion et de la sécurisation du trafic en les transférant au DPU pour les infrastructures d’IA à grande échelle, offrant ainsi aux applications d’IA davantage d’efficacité, de contrôle et de performances.
Pour en savoir plus sur la manière dont F5 peut sécuriser les usines d’IA et accompagner leur montée en charge, contactez votre équipe de compte F5 dès aujourd’hui. L’engagement de F5 en faveur de l’IA ne s’arrête pas là : découvrez comment F5 sécurise et fournit des applications d’IA partout.
Vous souhaitez en savoir plus sur les usines d’IA ? Découvrez d’autres articles de notre série consacrée aux usines d’IA :
- Qu’est-ce qu’une usine d’IA ? ›
- Génération augmentée par récupération (RAG) pour les usines d’IA ›
- Optimiser la gestion du trafic pour l’ingestion de données dans les usines d’IA ›
- Connecter de manière optimale les sources de données en périphérie aux usines d’IA ›
- L’évolutivité et la flexibilité multicloud au service des usines d’IA ›
- La puissance et l’importance du DPU NVIDIA BlueField pour les usines d’IA ›
- Protection des API pour les usines d’IA : la première étape vers la sécurité de l’IA ›
- L’importance de la segmentation réseau pour les usines d’IA ›
À propos des auteurs
Paul Pindell est architecte principal chez F5, où il travaille au sein de l’équipe Technology Alliances et supervise les partenariats techniques couvrant l’ensemble du portefeuille de produits de F5. Depuis 2019, il joue également un rôle clé dans les initiatives de stratégie d’entreprise, notamment en contribuant au lancement du premier projet d’innovation de F5. Paul a dirigé l’équipe spéciale chargée de la stratégie d’IA de F5, dont l’objectif était de déterminer comment les produits existants de F5 peuvent contribuer à sécuriser et à fournir des applications d’IA. Il a ensuite participé à l’élaboration de l’architecture de référence de F5 pour l’IA, qui présente les principaux composants, défis, risques et solutions partenaires nécessaires à la fourniture et à la sécurisation des applications d’IA. Paul intervient régulièrement comme conférencier principal et animateur de sessions thématiques lors d’événements du secteur, notamment l’OPI Summit, l’OCP Global Summit, Intel InnovatiON, l’Open Source Summit, le Red Hat Tech Exchange et plusieurs conférences VMworld aux États-Unis et dans la région EMEA. Il est également fondateur et responsable de la maintenance de projets open source, préside le comité de sensibilisation de l’Open Programmable Infrastructure Project et a auparavant dirigé les opérations des centres de données Antivirus Response de Symantec ainsi que des laboratoires de test de logiciels de sécurité.
Autres articles de Paul PindellHunter Smit est directeur principal du marketing produit pour les solutions et la stratégie chez F5. Il dirige le marketing des solutions pour l’ensemble du portefeuille de F5, notamment dans les domaines de l’infrastructure d’IA et de la sécurité des applications, et pilote l’entrée de F5 sur le marché émergent de la fourniture de données pour l’IA. Hunter est membre du conseil consultatif de l’École de commerce de l’université Whitworth et a enseigné le marketing produit en tant que chargé de cours vacataire. Il est titulaire d’un MBA et d’un Bachelor of Business Administration en management de l’université Whitworth.
Autres articles de Hunter SmitArticles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.