
Payment Card Industry Data Security Standard(PCI DSS)
F5 Distributed Cloud Servicesは、レベル1サービスプロバイダーとしてPCI-DSSに準拠
Payment Card Industry Data Security Standard(PCI DSS)は、決済カードのアカウントデータのセキュリティを促進・強化し、一貫したデータセキュリティ対策が世界中で広く導入されるよう支援します。PCI DSSは、アカウントデータを保護するための技術面および運用面の要件について、ベースラインを定めています。PCI DSSは決済カードのアカウントデータを扱う環境に重点を置いて策定されていますが、脅威への対策や、決済エコシステム内のその他の要素の保護にも活用できます。
PCI DSSは、カード会員データ(CHD)や機密認証データ(SAD)を保存、処理、伝送する、またはカード会員データ環境(CDE)のセキュリティに影響を及ぼす可能性がある、すべての事業体を対象としています。これには、加盟店、決済処理業者、アクワイアラー、イシュアー、その他のサービスプロバイダーなど、ペイメントカードのアカウント処理に関与するすべての事業体が含まれます。
PCI DSSに準拠することで、企業がクレジットカードデータを処理、保存、送信する際に、業界のベストプラクティスに従うことも確保されます。その結果、顧客やステークホルダーからの信頼醸成につながります。
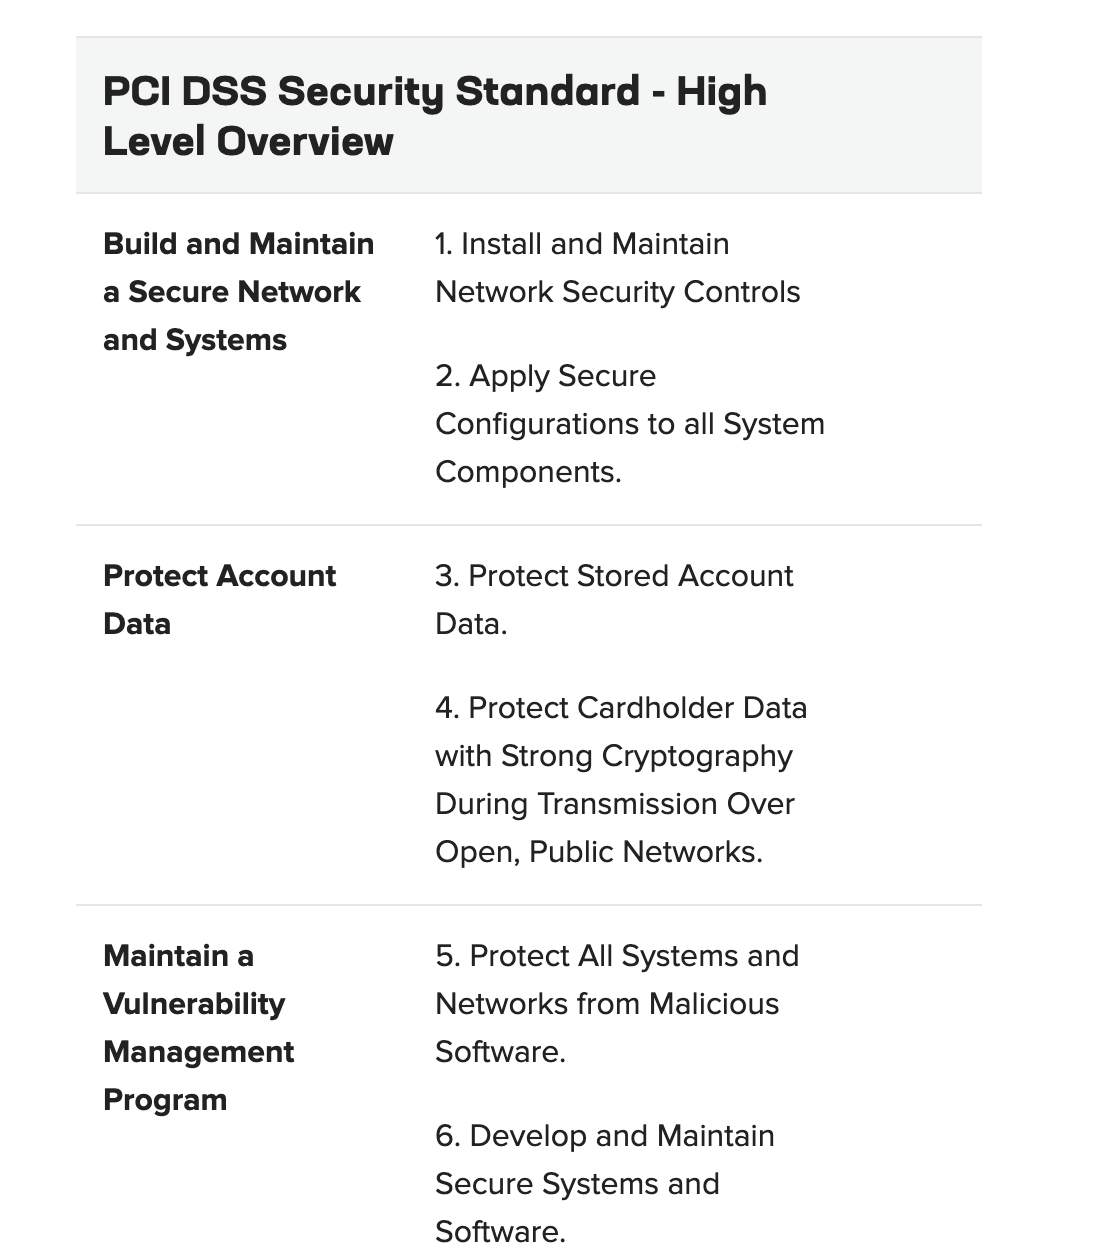
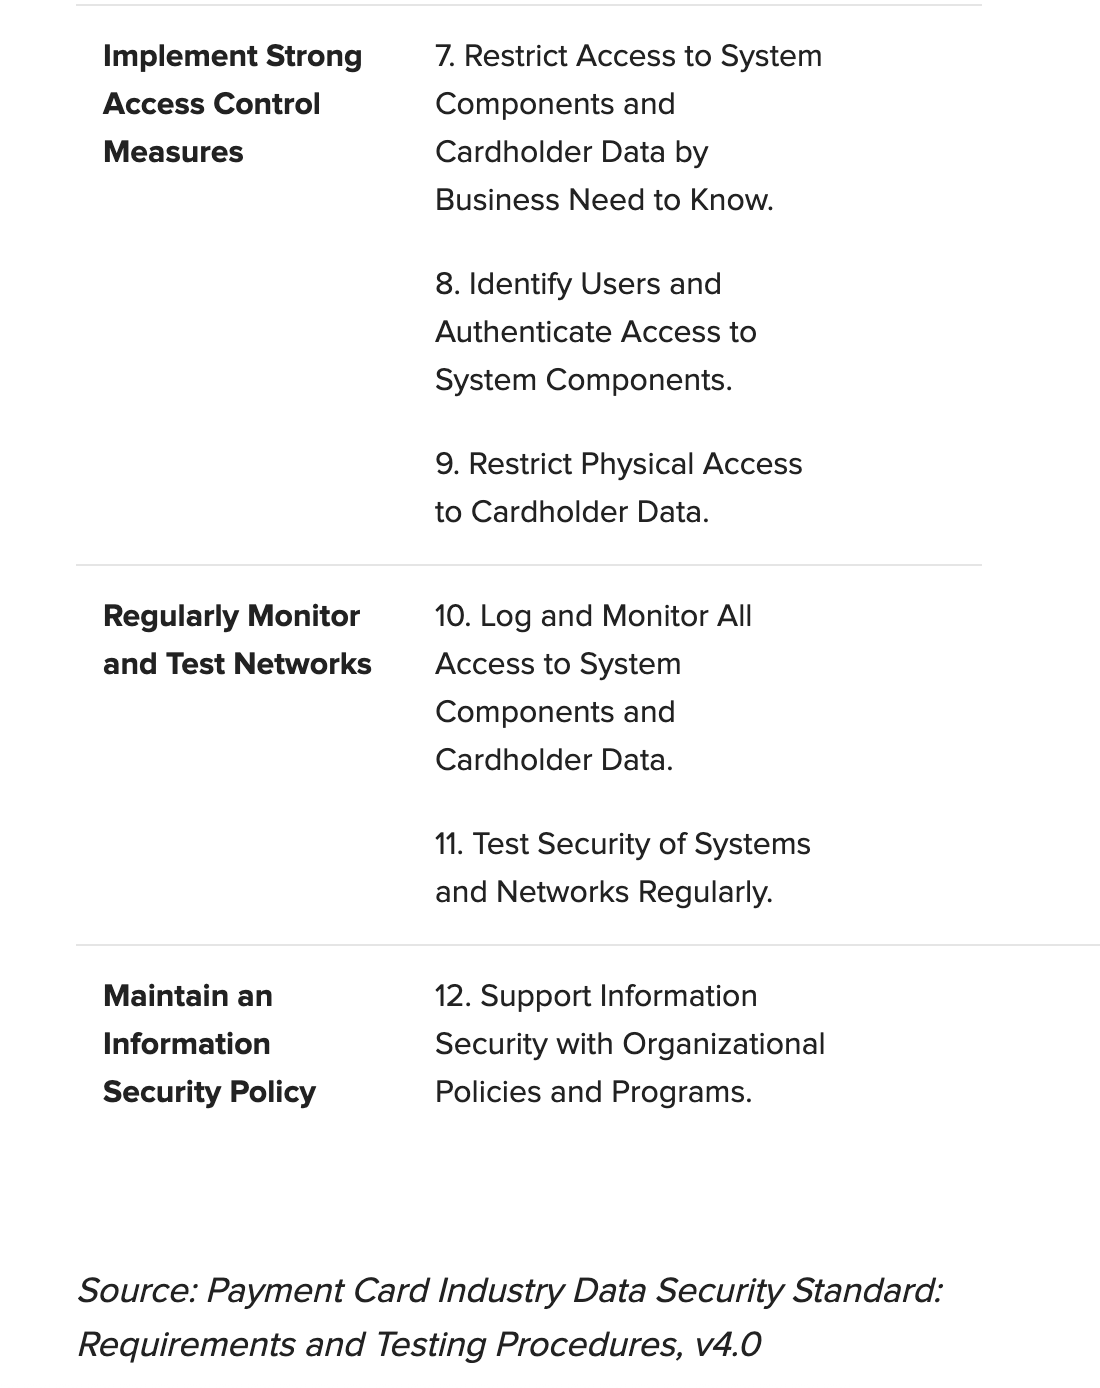
PCI DSSは、アカウントデータを保護するための最低限の要件で構成されており、リスクをさらに軽減するために、追加の管理策やプラクティスによって強化できます。以下の表に、PCI DSS要件の概要を示します。F5はレベル1サービスプロバイダーに該当し、CHD/SADの処理、保存、送信は行いませんが、お客さまのカード会員データ環境(CDE)のセキュリティに影響を及ぼす可能性があります。
対象製品: F5 Distributed Cloud、Bot Defense、Silverline
よくあるご質問
多くのサービスにおいて、F5は、サービスの提供に必要な個人データの「管理者」ではなく「処理者」として行動します。F5が処理する個人データの詳細は、各サービスのプライバシーステートメントに記載されています。サービスごとのプライバシーステートメントへのリンクは、F5のプライバシー通知の冒頭(https://www.f5.com/company/policies/privacy-notice)にまとめられています。
F5およびそのサービスは、個人データの保護を重視し、最高水準のデータプライバシー基準を遵守しています。F5が収集する個人データを保護するための技術的および組織的な管理策は、各サービス契約(たとえば、F5のEnd User Services Agreementに基づいて提供されるサービスに適用される「サービス固有の条件」)およびF5のSOC 2 Type IIレポートに記載されています。F5 Global SupportはISO 27001認証を取得しており、F5 Distributed Cloud ServicesはISO 27001に加え、ISO 27017およびISO 27018の拡張認証を取得しています。また、F5 Distributed Cloud Servicesについて、F5はレベル1サービスプロバイダーとしてPCI DSSに準拠しています。特定のF5サービスおよびF5ハードウェアには、その他のセキュリティ認証も適用されます。データセキュリティ対策の詳細については、https://www.f5.com/company/policies/privacy-noticeをご覧ください。
