
マルチクラウドセキュリティとは
マルチクラウドセキュリティは、複数のクラウドサービスプロバイダーが提供する複数のクラウドプラットフォームに展開されたデータとアプリケーションを保護します。
組織が利用するクラウドサービスやプロバイダーが増えるにつれ、リスク領域が拡大し、セキュリティ脅威もますます高度化しています。分散化されたアーキテクチャを保護するには、従来の境界型セキュリティアプローチではもはや十分ではありません。マルチクラウドセキュリティとは、ホスト先を問わず、組織の環境内にあるすべてのアプリ、API、ワークロードを保護するために、一貫性のある包括的なリスク管理を実現することを目指す戦略です。
マルチクラウド環境は、ハイブリッドクラウドよりも柔軟性と拡張性に優れ、コスト削減にもつながることから、企業の間で急速に普及しています。クラウドの俊敏性と拡張性を活用しながらリスクも管理する必要がある企業にとって、マルチクラウドセキュリティは有力な戦略としてますます採用されています。
マルチクラウドセキュリティは、各クラウドプロバイダーが提供するネイティブのセキュリティ機能の強みを活用するとともに、複数のクラウドサービスにわたってサードパーティのセキュリティ機能とポリシーを統合することで、組織のセキュリティ態勢の強化に役立ちます。多層的なセキュリティを採用することで、障害やサービス中断に対するレジリエンスを向上できる多層防御アプローチを実現し、アプリやAPIの進化に対応する俊敏性も確保できます。
There are key differences between ハイブリッドクラウドセキュリティとマルチクラウドセキュリティには、重要な違いがあります。ハイブリッドクラウドセキュリティは、パブリッククラウドとプライベートクラウド/データセンターにまたがるアプリとAPIの保護に重点を置いています。マルチクラウドセキュリティは、単一の管理ポイントを通じて、複数のクラウド環境全体で一貫した可視性、ポリシー、セキュリティ、ガバナンスを実現する戦略です。この戦略は、ハイブリッドクラウド環境にも適用できます。
マルチクラウドセキュリティアーキテクチャ
マルチクラウドセキュリティアーキテクチャは、マルチクラウド環境のデータとアプリケーションを保護するためのフレームワークであり、通常、クラウドに多層防御を構築するための以下のコンポーネントが含まれます。
- 一元管理:ダッシュボード、レポート、ログ機能を通じて、分散し、連携が限定的な環境全体のガバナンスとトラブルシューティングを支援します。
- コアサービス:ネットワーキング、セグメンテーション、サービス挿入、トラフィックステアリングなど。
- 高度なサービス:ロードバランシング、コンテンツ配信ネットワーク(CDN)、ファイアウォール、Webアプリケーションファイアウォール(WAF)、ゼロトラストネットワークアクセス(ZTNA)など。
- アイデンティティおよびアクセス管理(IAM):ユーザーやアプリケーションによるクラウドリソースへのアクセスを制御します。一貫したセキュリティ対策を確保するため、すべてのクラウドプロバイダーにわたってIAMのポリシーと手順を導入する必要があります。
- データ保護:保存中および転送中のデータの暗号化に加え、障害発生時にもデータの可用性を確保するためのバックアップおよび災害復旧計画が含まれます。
- Network security,は、データとアプリケーションが複数のクラウドプロバイダーに分散するマルチクラウド環境において極めて重要です。これには、転送中のデータを保護するためのセキュアなネットワーク接続とプロトコルの実装が含まれます。
- API管理、複数のクラウドアーキテクチャに分散するアプリとAPIのセキュリティを確保し、応答性と信頼性に優れたユーザーエクスペリエンスの提供を支援します。
- コンプライアンスおよびガバナンスポリシー:組織が規制要件と業界標準を満たせるよう、すべてのクラウドサービスに適用する必要があります。
- 脅威の検知および対応機能:さまざまなクラウド環境にas-a-serviceモデルで制御を実装し、検知と修復を効率化することで、セキュリティ対応の向上を目指します。
- エコシステム統合:高度なアプリケーションデリバリおよびセキュリティ機能、L7ゲートウェイ、ソフトウェアの開発とデプロイを自動化するツールなどが含まれます。
マルチクラウド環境のセキュリティ確保は複雑になりがちですが、以下の手順に従うことで、課題と複雑さを軽減できます。
- 一元化されたセキュリティ管理プラットフォームを使用すると、組織は複数のクラウドプロバイダーにわたるセキュリティを監視・管理しやすくなります。このプラットフォームは、すべてのクラウドにわたるセキュリティを単一の包括的なビューで把握でき、自動化されたセキュリティ制御とポリシー適用を可能にする必要があります。
- すべてのクラウドプロバイダーにわたって一貫したセキュリティプラクティスとポリシーを導入し、セキュリティ上のギャップが生じないようにします。これには、IAMのポリシーと手順、ネットワークセキュリティ制御、WebアプリとAPIの保護、データ保護対策、コンプライアンスとガバナンスのポリシー、脅威の検知および対応機能が含まれます。
- 一貫したセキュリティポリシーに基づく包括的な保護を実装し、レガシーアプリとモダンアプリ、複数のクラウド、データセンターが混在する複雑な環境を保護します。
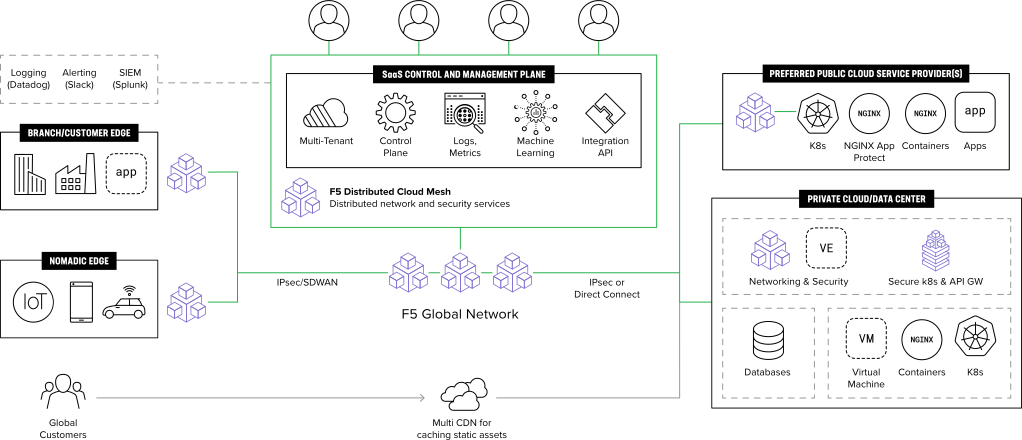
マルチクラウドセキュリティのメリット
マルチクラウドセキュリティのアプローチにより、複雑なハイブリッド環境やマルチクラウド環境における組織の保護、柔軟性、レジリエンスを強化できます。さらに、ITインフラストラクチャ全体に多様なセキュリティ制御と構成を導入しやすくなるため、単一障害点のリスクを軽減し、検知と修復に要する対応時間を短縮できます。
マルチクラウドセキュリティにより、組織はワークロードとデータをクラウドプロバイダー間で安全かつ容易に移動できるため、クラウド間の移行に伴う潜在的なコストや複雑さを回避しやすくなります。また、ITワークロードとリソースを複数のプロバイダーに分散することで、レジリエンスを高め、サービスの中断やダウンタイムのリスクを軽減できます。これは、利用可能な最寄りのリソースにユーザーを接続してレイテンシーの低減を図るエッジコンピューティングにとって、特に重要です。
マルチクラウドセキュリティの課題とリスク
マルチクラウドセキュリティ戦略の導入には、組織が事前に検討すべき課題やリスクが伴う可能性があります。
また、マルチクラウドを意図的なビジネス戦略として採用する動きが広がる一方で、合併・買収(M&A)や、特定のクラウドプラットフォームで利用できる開発者向けツールに対するアプリチームの選好など、別の要因によってハイブリッドクラウド環境やマルチクラウド環境へ移行する組織もある点に留意することが重要です。
いずれの場合も、複数のクラウド環境の管理は複雑になる可能性があります。特に、標準化と可視性が不足していると、セキュリティ、コンプライアンス、ガバナンスを効果的に監視・管理することが困難になります。また、専門的なスキルと知識も必要です。熟練した人材が不足すると、運用リスクが高まり、組織がクラウド環境を効果的に管理し、保護する能力が損なわれる可能性があります。
さらに、マルチクラウドセキュリティ戦略の導入にはコストがかかる場合があります。特に、新たなツールやプロセス、人材への投資が必要な組織では、その傾向が顕著です。
コンプライアンスと規制に関する問題にも、あらかじめ対処する必要があります。クラウドプロバイダーごとに適用されるコンプライアンス要件や規制要件が異なる場合があるため、組織がすべてのクラウド環境でコンプライアンスを確保することは困難です。また、複数のクラウドプロバイダーを利用すると相互運用性の問題が生じる可能性があり、特にプロトコルや標準が異なる場合は、クラウド間でのワークロードやデータの移行が難しくなります。
複数のクラウドプロバイダーのサービスを利用すると、データの損失や破損のリスクも高まる可能性があります。特に、組織が適切なバックアップおよびリカバリプロセスを整備していない場合は、そのリスクが高まります。また、複数のクラウド環境に機密データを保存すると、データ侵害や窃取のリスクが高まる可能性があります。攻撃者が1つのクラウド環境へのアクセス権を取得すると、そこを足掛かりに偵察を行い、その後、環境内を横方向に移動して機密データにアクセスし、外部へ持ち出す可能性があります。
マルチクラウドセキュリティのベストプラクティス
以下のヒントとベストプラクティスは、組織がマルチクラウドセキュリティモデルのメリットを最大限に引き出し、リスクを最小限に抑えるうえで役立ちます。
責任共有モデルを理解するセキュリティに関してクラウドプロバイダーが担う責任の範囲は、それぞれ異なる場合があります。責任共有モデルでは、クラウドプロバイダーがサービスインフラストラクチャのセキュリティ確保を担う一方、クラウド環境内のデータとアプリケーションのセキュリティ確保については、主にお客さまが責任を負います。各クラウドプロバイダーとお客さまの責任分担を理解し、すべてのクラウド環境で包括的なセキュリティを確保できるよう、必要に応じて追加のセキュリティ対策を実施することが重要です。たとえば、主要なパブリッククラウドプロバイダーは大規模なサービス拒否(DDoS)攻撃に対する保護を提供していますが、アプリケーションおよびAPIレイヤーのセキュリティは一般に、脆弱性の悪用やビジネスロジックの不正利用によって顧客アカウントを侵害し、機密データを窃取する高度なサイバー犯罪者からの攻撃を緩和するには不十分です。
包括的なセキュリティポリシーを導入する。データセンターとすべてのクラウド環境にわたり、暗号化、アクセス制御、L7(アプリケーション)セキュリティを含むエンドツーエンドのセキュリティポリシーを導入する必要があります。最新のベストプラクティスとコンプライアンス要件を反映できるよう、ポリシーを定期的に更新および見直すとともに、テレメトリ、行動分析、機械学習を活用した自動保護を導入し、有効性と修復対応を向上させる必要があります。
可視性と制御を維持する。一元化された監視・管理ツールは、すべてのクラウド環境をリアルタイムで可視化し、セキュリティインシデントへの迅速な対応を可能にするため、効果的なセキュリティ管理に不可欠です。
セキュリティ対策を定期的に監査・テストする。 定期的な脆弱性評価、侵入テスト、セキュリティ監査などを通じてセキュリティ対策を定期的に監査・テストし、脆弱性を特定するとともに、対策が有効に機能していることを確認します。インフラストラクチャ層とアプリケーション層の両方の脆弱性を考慮する必要があります。
マルチクラウドセキュリティソリューション
マルチクラウドセキュリティでは、複数のクラウドプラットフォームにわたってさまざまなセキュリティツールとサービスを統合し、データとアプリケーションのセキュリティ、可視性、速度、制御を向上させます。一般的なマルチクラウドセキュリティソリューションには、次のものがあります。
- アイデンティティおよびアクセス管理(IAM)ソリューション。これらのソリューションは、複数のクラウドプラットフォームにわたって、クラウドリソースやアプリケーションへのユーザーアクセスを管理し、認証します。
- クラウドセキュリティポスチャ管理(CSPM)ソリューション。CSPMソリューションは、クラウドインフラストラクチャ構成をリアルタイムで監視し、コンプライアンスチェックを実施することで、セキュリティリスクの特定と是正を支援します。
- データ損失防止(DLP)ソリューション。DLPソリューションは、クラウドに保存されているデータを含む機密データが組織のネットワーク外に流出するのを防ぎます。
- Network securityソリューションこれらのソリューションは、クラウド環境とオンプレミスインフラストラクチャ間のセキュアな接続を提供し、両者間でのセキュアなデータ転送を確保します。
- 脅威インテリジェンスソリューション。これらのソリューションは、複数のクラウドプラットフォームにわたって潜在的なサイバー脅威を監視・分析し、新たに出現するセキュリティ脅威に関する知見を提供します。
- セキュリティ情報およびイベント管理(SIEM)ソリューション。SIEMソリューションは、複数のクラウドプラットフォームにわたるセキュリティイベントを一元的に可視化し、セキュリティインシデントをリアルタイムで分析します。
- クラウドアクセスセキュリティブローカー(CASB)。CASBは、クラウドプラットフォームとユーザーの間にセキュリティポリシーを適用し、クラウド上のデータの可視化と制御を実現するとともに、データ保護とコンプライアンスを管理します。
- 高度なサービス:クラウドネイティブのネットワーキングとセキュリティを、効果の高い専門的なトラフィック管理およびセキュリティによって強化します。これらのサービスには、負荷分散、コンテンツ配信ネットワーク(CDN)、ファイアウォール、Webアプリケーションファイアウォール(WAF)、APIゲートウェイ、Zero Trust Network Access(ZTNA)ソリューションが含まれます。
マルチクラウドセキュリティソリューションを選定する際は、以下の主な機能と考慮事項を確認してください。
マルチクラウドセキュリティソリューションには、複数のクラウドプラットフォームに加え、オンプレミスのデータセンターやプライベートクラウドとの統合が求められます。また、デジタル環境全体に一貫したセキュリティフレームワークを提供し、リアルタイムの監視と緩和策によってセキュリティインシデントに迅速に対処できる必要があります。さらに、セキュリティタスクを自動化することで、セキュリティチームの負担を軽減し、人的ミスのリスクを最小限に抑えることも重要です。
コンプライアンスは重要な要素であり、ソリューションはGDPR、HIPAA、PCI-DSSなどのコンプライアンス要件を満たす必要があります。また、脅威を特定して実用的なインサイトを提供できる高度な分析機能を備えるとともに、組織の成長に対応できるよう、将来を見据えたアーキテクチャにする必要があります。
マルチクラウドセキュリティの未来
マルチクラウドセキュリティは、変化するビジネス要件とセキュリティ要件に対応するため、今後も進化を続けます。発展が見込まれる分野の1つは、人工知能と機械学習の活用拡大です。これにより、セキュリティタスクを自動化し、脅威の検知と修復を強化します。また、マルチクラウド環境ではコンテナとサーバーレスコンピューティングの利用が増加すると予想され、これらのテクノロジーを保護するための新たなセキュリティ対策が必要になります。マルチクラウド環境は今後さらに複雑化し、脅威の対象領域も拡大し続けます。そのため、オンプレミス、クラウド、エッジを含むすべてのコンピューティング環境で、堅牢かつ一貫したセキュリティソリューションとポリシー策定のアプローチが求められます。
マルチクラウドセキュリティソリューションを検討している組織は、その導入と運用保守で実績のあるソリューションプロバイダーを選ぶ必要があります。また、変化し続ける脅威の状況や業界のベストプラクティスに対応できるよう、候補となるソリューションプロバイダーがセキュリティインテリジェンスと制御を定期的に更新していることも重要です。
F5のマルチクラウドアプリケーションソリューションを迅速かつセキュアに導入し、あらゆるクラウドに対応しながら、リスクと管理の複雑さを軽減する方法をご紹介します。
