
ゼロトラストアーキテクチャ
Zero trust architecture(ZTA)は、継続的な検証、厳格なアクセス制御、ネットワークセグメンテーションを適用し、セキュリティを強化します。
Zero trust architectureとは、John Kindervagが2010年に提唱したセキュリティモデルです。定められた境界の内側に信頼できるネットワークが存在するという考え方を排し、アクセスを許可する前にすべてのユーザーとデバイスを検証することに重点を置いています。ZTAは、今日のハイブリッドマルチクラウド環境を保護する、強力かつ包括的なセキュリティ戦略です。
ゼロトラストアーキテクチャとは
ゼロトラストアーキテクチャとは、ゼロトラストの原則に基づき、データ侵害を防止し、内部でのラテラルムーブメントを制限するよう設計されたサイバーセキュリティアーキテクチャです。ゼロトラストでは、暗黙の信頼を前提としません。ゼロトラストアーキテクチャでは、「侵害を前提とする」という考え方に加え、「決して信頼せず、常に検証する」というゼロトラストの原則を堅持しながら、さまざまな製品、ソリューション、サービスを連携させ、極めてセキュアな環境を実現します。
ゼロトラストアーキテクチャが重要な理由
Zero trust architectureは、ゼロトラストモデルを実践するものであり、現代のサイバーセキュリティにおいて極めて重要です。このモデルでは、信頼できるネットワーク境界という時代遅れの概念や、「信頼するが検証する」というアプローチを排除します。ゼロトラストは暗黙の信頼を前提とせず、多層的なセキュリティアプローチを推進します。アクセスの観点では、リクエストごとに、コンテキストとアイデンティティに基づいてアクセスを制御することを意味します。さらに、組織の内外を問わず、すべてのユーザーとデバイスをアクセス許可前およびアクセスセッション中に継続的に検証します。
ゼロトラストアーキテクチャの主なメリットは次のとおりです。
- セキュリティの強化:リクエストごとにコンテキストに応じたアプリへのアクセスを提供するとともに、すべてのアクセスリクエストを継続的に検証、監視します。
- リスクの軽減:攻撃者がネットワーク内で横方向に移動する能力を制限します。
- 包括的な保護:デバイス、インフラストラクチャ、アプリケーション、クラウドコンポーネントを含む、企業のすべての資産を保護します。
- 規制遵守:データ保護基準に準拠し、規制遵守を支援します。
- 運用効率: セキュリティチェックを自動化し、戦略的な業務にリソースを振り向けられるようにします。
要約すると、複雑化し脅威に満ちた今日のサイバーセキュリティ環境において、データ、アプリケーション、インフラストラクチャを保護するには、ゼロトラストアーキテクチャが不可欠です。
ゼロトラストアーキテクチャの仕組み
ゼロトラストアーキテクチャを実装する際は、ゼロトラストが単一の製品やソリューションではなく、複数の製品、ソリューション、サービスを連携させるアプローチであることを理解しておくことが重要です。既存環境を全面的に刷新する必要はなく、既存のポートフォリオを拡充することに重点を置く必要があります。
米国国立標準技術研究所(NIST)によると、「ZTAネットワークの導入は、多数の論理コンポーネントで構成されます……[これらは]オンプレミスのサービスとして、またはクラウドベースのサービスを通じて運用できます。」
ゼロトラストへの取り組みがどの段階にあるかによって、ゼロトラストアーキテクチャの構成は企業ごとに異なります。しかし、2つの点は共通しています。アクセスはあらゆるゼロトラストアーキテクチャの中核であり、企業はアーキテクチャの主要な制御ポイントにソリューションを導入する必要があります。
あらゆるゼロトラストアーキテクチャに含めるべき主なコンポーネントは次のとおりです。
- 認証
- アクセス制御
- 高度な脅威対策
- アプリケーションの可視性
- アプリケーションの可用性
総合的には、アイデンティティプロバイダーと連携することで、認証、アイデンティティとコンテキストを考慮したポリシーの実装と適用、条件付きアクセスをより効果的に実現することを意味します。また、マルウェアなどの暗号化された脅威を含む高度な脅威から、環境全体を保護することも意味します。暗号化トラフィック、アプリケーションとリソースの動作状況、およびそれらのセキュリティと信頼性のレベルを可視化する必要があります。さらに、アプリケーションとリソースを利用可能な状態に保ち、その可用性を低下させる可能性のある攻撃から保護することも不可欠です。
F5はゼロトラストアーキテクチャにどう対応するのか
F5は、ほぼあらゆる種類のアーキテクチャでゼロトラスト機能を確保できるよう、主要な制御ポイントにソリューションを提供しています。F5は、NIST Special Publication 800-207: Zero Trust Architectureに準拠しています。この文書では、企業のセキュリティ態勢の強化に役立つ、業界固有および汎用のゼロトラスト導入モデルとユースケースが示されています。一般化されたゼロトラストアーキテクチャにおいて、F5は、認証、アクセス制御、高度な脅威対策、アプリケーションの可視性、アプリケーションの可用性を網羅し、オンプレミス、クラウド、SaaSでの導入オプションに対応するソリューションを提供します。
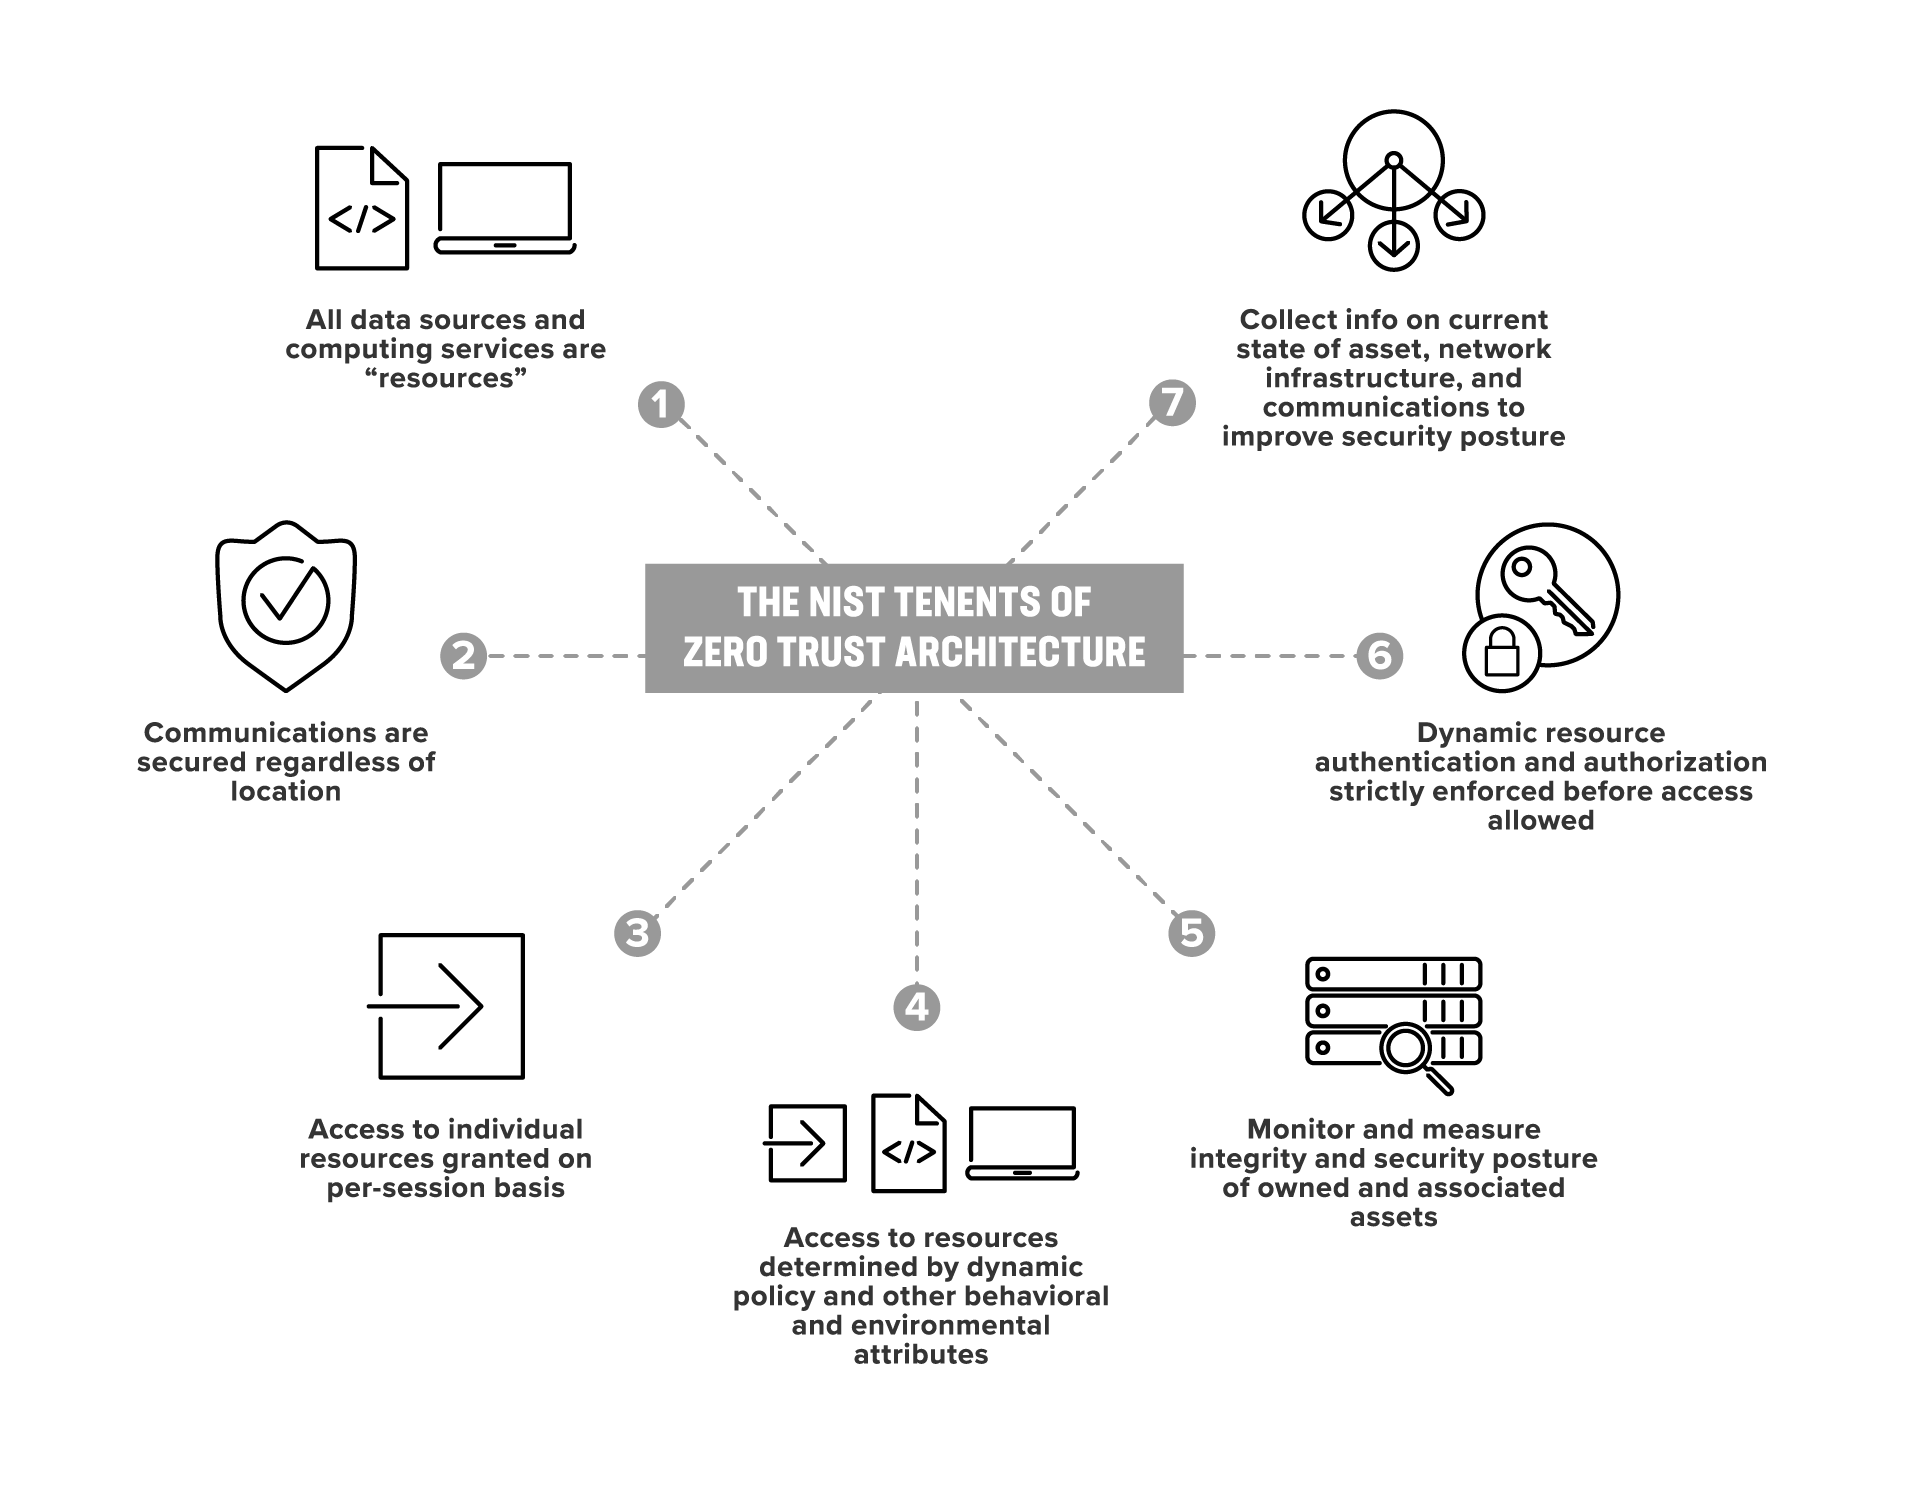
図1. 継続的なセキュリティ改善—F5とNISTのゼロトラスト原則
ゼロトラストへの取り組みにおいて、F5がお客さまの現在の状況に応じてどのように支援できるかをご覧ください。
