AI向けKubernetes接続を将来の変化に対応できるものに
F5 NGINX Gateway Fabric for NGINX Enterpriseは、ガバナンスとセキュリティを組み込んだ、アプリ、API、モデルを認識したルーティングを提供します。
AIに対応したKubernetes接続を実現するための設計
AIワークロード向けのモデル認識型ルーティング
AI推論ワークロードは予測が困難です。プロンプトのサイズや計算負荷が異なるため、従来のルーティングでは非効率が生じます。静的な負荷分散では、バックエンドに過剰な負荷がかかったり、リソースを十分に活用できなかったりする可能性があります。Gateway Fabric for NGINX Enterpriseは、モデルを認識したルーティングを実現します。モデルの種類、コストとパフォーマンスのプロファイル、実行時のシグナルに基づいてトラフィックを振り分け、効率的でスケーラブルなAI配信を可能にします。
- モデルとワークロードの種類に基づくルーティング:モデルの種類、バージョン、その他のパラメーターに基づいてリクエストを振り分け、最適なバックエンドの選択とリソースの効率的な利用を実現します。
- 変動するAIワークロードに対応: プロンプトサイズや計算リソース需要の変動に動的に適応し、過負荷を回避しながら一貫したパフォーマンスを維持します。
- パフォーマンスと効率の向上:キャッシュやキューの深さなどのリアルタイム指標に基づいて、最適なバックエンドにリクエストをルーティングし、レイテンシとスループットを最適化します。
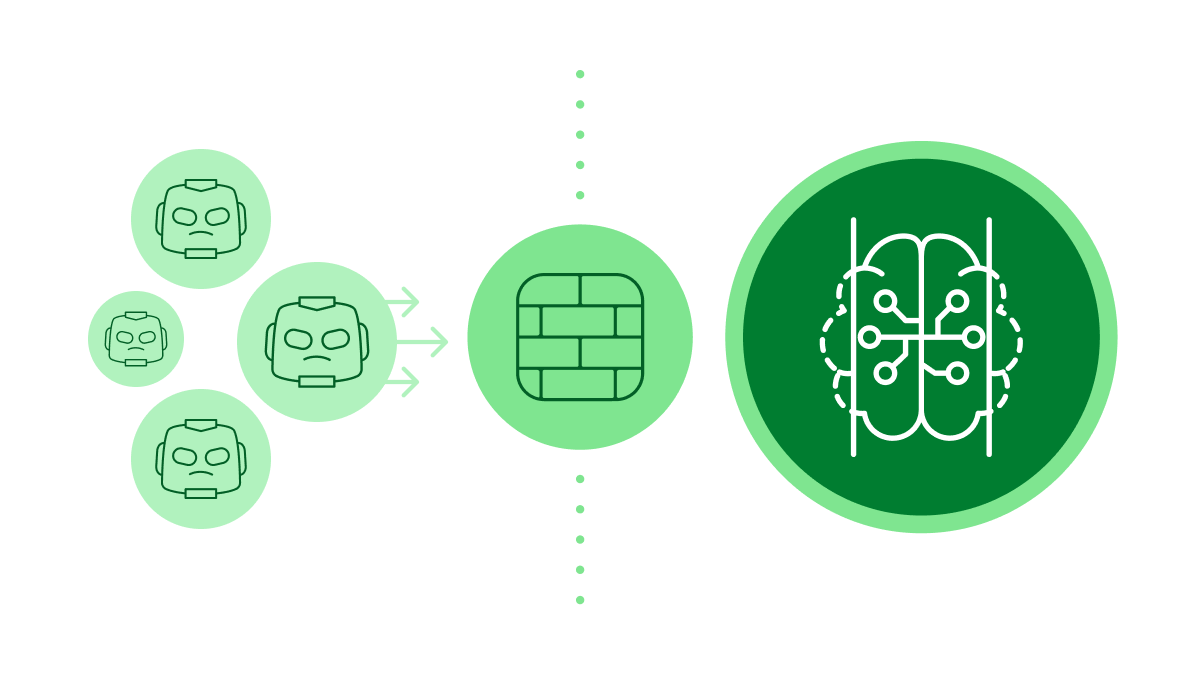
NGFとF5 AI GuardrailsおよびF5 WAFの連携
- 高度なAI脅威の緩和:受信トラフィックを検査してフィルタリングし、プロンプトインジェクション攻撃やジェイルブレイク攻撃が大規模言語モデルに到達する前に、クラスターエッジで直接ブロックします。
- 機密データの保護:厳格なアウトバウンドポリシーを適用し、モデルの応答を通じた個人を特定できる情報(PII)や知的財産の外部流出を防止します。
- 統合WAF保護: 開発者が使いやすいGitOpsワークフローを通じて、エンタープライズグレードのWebアプリケーションファイアウォール(WAF)による保護を適用し、ネイティブな脅威防御を実現します。
- 宣言的なコンプライアンス: セキュリティチームが全体に適用するコンプライアンスポリシーと保護ポリシーを作成し、アプリケーションチームがKubernetesネイティブのカスタムリソースを通じてそれらを安全にデプロイできるようにします。
柔軟なトラフィック制御
従来のIngressはアノテーションに大きく依存するため、設定が断片化し、管理が難しくなります。Gateway Fabric for NGINX Enterpriseは、表現力豊かなKubernetesネイティブのCRDを導入し、チームや環境をまたいで、一貫性と再利用性のある宣言的なトラフィックポリシーを実現します。
- アノテーションに代わるCRD:散在するアノテーションを、構造化されたKubernetesネイティブのAPIに置き換えることで、可読性、一貫性、長期的な保守性を向上させます。
- 再利用可能なトラフィックポリシー:ルーティングポリシーとトラフィックポリシーを一度定義し、複数の環境で再利用することで、重複や構成ドリフトを削減します。
- 宣言型構成モデル:Kubernetesのベストプラクティスに沿った、バージョン管理された宣言型リソースを使用してトラフィックを管理します。
プラットフォームチーム向けのロールベース制御
チームの規模が拡大するにつれて、共有インフラストラクチャの管理は複雑になり、ミスが発生しやすくなります。Gateway Fabric for NGINX Enterpriseは、プラットフォームとアプリケーションの責任範囲を分離するロール別のリソースを導入し、一元的なガバナンスと制御を維持しながら、安全な権限委譲を可能にします。
- 役割の明確な分離:プラットフォームチームがインフラストラクチャとポリシーを定義し、開発者がアプリケーション固有のルーティングを安全に制御できるようにします。
- 安全なセルフサービスの実現:各チームがガードレールの範囲内でサービスを独立してデプロイ、管理できるようにし、ボトルネックとリスクを軽減します。
- 大規模環境での一貫したガバナンス:個々のアプリケーションの柔軟性を維持しながら、クラスターやチーム全体に一元化されたポリシーを適用します。
中断することなく、Ingressの先へ進化
Gateway Fabric for NGINX Enterpriseは、将来を見据えたトラフィック管理モデルを提供します。チームは、既存のIngressパターンと使い慣れた運用を活かしながら、Kubernetesの接続をモダナイズできます。
- 次世代のイングレスモデル:モダンアプリケーションと進化するワークロード向けに設計された、より柔軟で拡張性の高いトラフィック管理アプローチを導入できます。
- モダンなワークロードに対応する設計:高度なルーティング、ポリシー制御、スケーラビリティにより、アプリ、API、AIのユースケースをサポートします。
- 柔軟な導入: IngressとGateway APIを並行して実行できます。既存のIngressワークフローを中断することなく維持しながら、新しいアプリにはGateway APIを使用できます。
GatewayLink - BIG-IPをKubernetesへ拡張
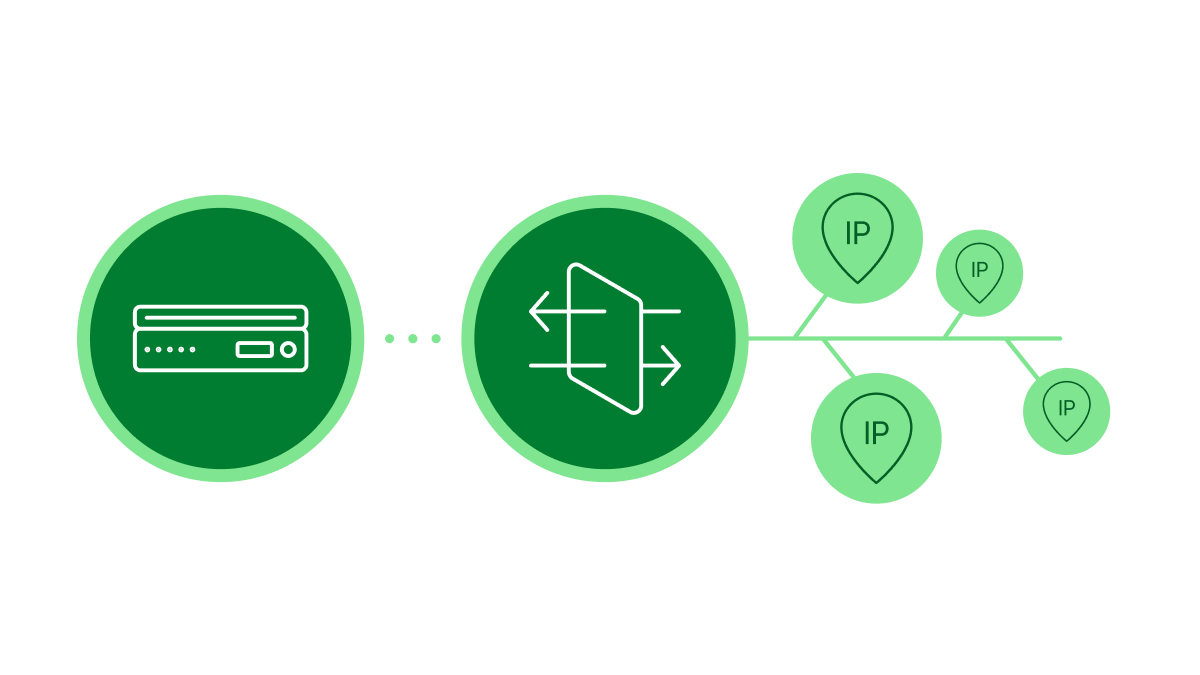
- 頻繁な設定変更を解消:単一の非常に安定したNGINXエンドポイントを提供することで、動的なKubernetesポッドで絶えず発生するIPアドレス変更の影響から外部のBIG-IPハードウェアを保護します。
- NetOpsとDevOpsを橋渡し: NetOpsがBIG-IPエッジでセキュアな制御を維持する一方、DevOpsは内部アプリケーションのルーティングで俊敏性を最大限に維持できます。
- トラフィックフローの最適化: ネットワークエッジからKubernetesクラスター内部までのノースサウストラフィックを効率化し、レイテンシーを低減するとともに、マルチクラスターのルーティングアーキテクチャを簡素化します。
製品概要
効率的なKubernetesガバナンス
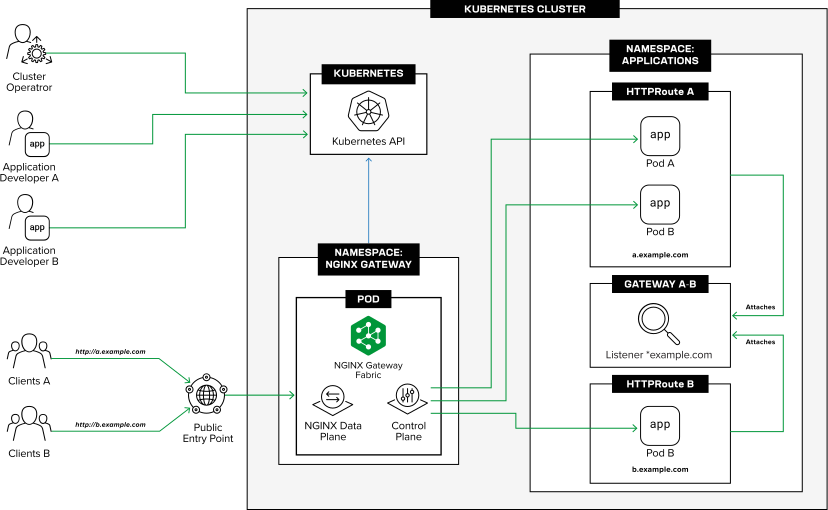
Gateway Fabric for NGINX Enterpriseは、Gateway APIを使用して大規模なトラフィックを管理し、Kubernetesでアプリケーションを配信します。プラットフォームチームがアクセスを制御し、アプリケーションチームがルーティングを定義できるため、クラスター内のサービスへのセキュアで一貫した配信を実現します。
Gateway Fabric for NGINX Enterpriseの製品ドキュメント主な機能
Gateway Fabric for NGINX Enterpriseは、高度なルーティング、ポリシー制御、モデルを認識したトラフィック管理を備えたGateway APIを提供します。さらに、NGINX Enterpriseの機能により、可観測性、セキュリティ、信頼性を強化します。
高度なL7ルーティング
ホスト、パス、ヘッダー、メソッドに基づいてトラフィックをルーティングします。
トラフィック分割
重み付けルーティングでカナリアリリースを実現します。
モデルを考慮したルーティング
モデルの種類、バージョン、またはコストとパフォーマンスのプロファイルに基づいて、AIトラフィックをルーティングします。
ポリシーベースのガバナンス
再利用可能なトラフィックポリシーとセキュリティポリシーを適用します。
ロールベースのアクセス制御
プラットフォームとアプリの各レベルで責任を分離します。
リアルタイムのオブザーバビリティ
メトリクスとリアルタイムのインサイトを活用して、トラフィックを監視します。
動的な再構成
リロードせずにルーティングを即座に更新します。
組み込みのセキュリティ制御
TLS、mTLS、認証の各ポリシーを適用します。
リソース
注目
F5 Gateway Fabric for NGINX EnterpriseがGateway API Inference Extensionをサポート
F5 Gateway Fabric for NGINX Enterpriseは、Gateway APIのInference拡張機能をサポートし、Kubernetesで推論を考慮したインテリジェントなルーティングを可能にします。
ブログを読む