F5 Zero Trust Access for BIG-IP(旧称:BIG-IP Access Policy Manager)
拡張性の高い、IDとコンテキストに基づくアクセス制御で、レガシーからモダンまで、あらゆるアプリへのゼロトラストアクセスを実現します。
ゼロトラストは、すべてのアプリへのセキュアなアクセスから
ゼロトラストによるアプリケーションアクセス
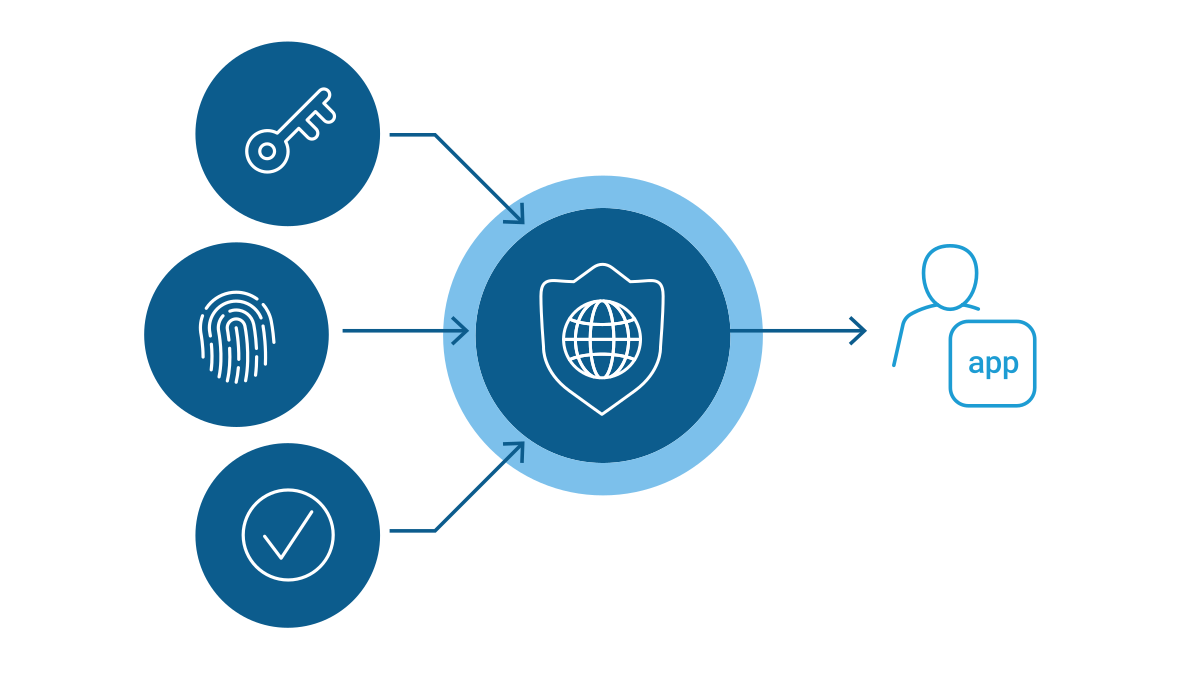
詳細なコンテキストに基づくゼロトラストモデルの検証を導入し、アプリへのすべてのアクセスリクエストのセキュリティを確保します。
- Identity-Aware Proxy - ユーザー認証と認可をきめ細かく制御し、リクエストごとのコンテキストとIDに基づくアクセスのみを許可することで、アプリへのアクセスを保護します。
- シングルサインオン(SSO)とアクセスフェデレーション - 既存のSSOおよびIDフェデレーションソリューションとの連携により、ユーザーはアプリのSAML対応の有無にかかわらず、1回のログインですべての業務アプリにアクセスできます。
- OAuth 2.0とOIDCのサポート - ソーシャルログインを有効にして、Google、LinkedIn、Okta、Azure ADなどの信頼できるサードパーティのIDプロバイダーによるアクセス認可を簡素化します。
- 動的クライアント登録(DCR) - セキュアな登録エンドポイントを作成し、クライアントメタデータの処理、クライアント認証情報の発行、新規クライアントのシームレスな登録を行います。手動設定が不要になり、Model Context Protocol(MCP)サーバーとAIエージェントの登録が容易になるとともに、認可のセキュリティを確保します。
堅牢なエンドポイントセキュリティ
ユーザーの操作なしでデバイスのセキュリティと整合性をチェックし、アプリごとのVPNアクセスを提供します。
- ステップアップ認証 - ユーザーのデバイスの所在地やアプリデータの機密性により、さらに詳しい分析が必要な場合に、多要素認証(MFA)などの追加の認証を要求します。
- モバイルデバイス管理との連携 - Omnissa Workspace ONE UEM、Microsoft Intune、IBM MaaS360などの主要なMDMおよびエンタープライズモビリティ管理(EMM)ソリューションと連携します。
- Zero Trust AccessクライアントでのPQCサポート - F5 Zero Trust Access for BIG-IPとそのクライアントで、主要なPQC暗号(ML-KEM)をクライアント側とサーバー側の両方でサポートし、現在の脅威と将来の量子技術を利用した脅威から保護します。
セキュアなリモートアクセス
個々のアプリ、ネットワーク、リソースに合わせて高度にカスタマイズされた認証とアクセス制御により、エンドツーエンドのデータ暗号化を実現します。
- Per-App VPN - 管理対象アプリが送信するデータを専用のVPNトンネルのみ経由させることで、企業ネットワークへのアクセスをきめ細かく制御できます。
- Visual Policy Editor (VPE) - 高度なグラフィカルインターフェイスにより、個人単位またはグループ単位のきめ細かなアクセス制御ポリシーを迅速かつ簡単に設計・管理できます。
- Access Guided Configuration - 使いやすい単一のインターフェイスで、レガシーアプリのオンボーディングとAzure AD条件付きアクセスポリシーの展開を行えます。
- IPSec VPN - パブリックネットワーク上にプライベートでセキュアなトンネルを構築し、サイト間接続やクライアントとサイト間の接続にエンドツーエンドのセキュリティを提供します。
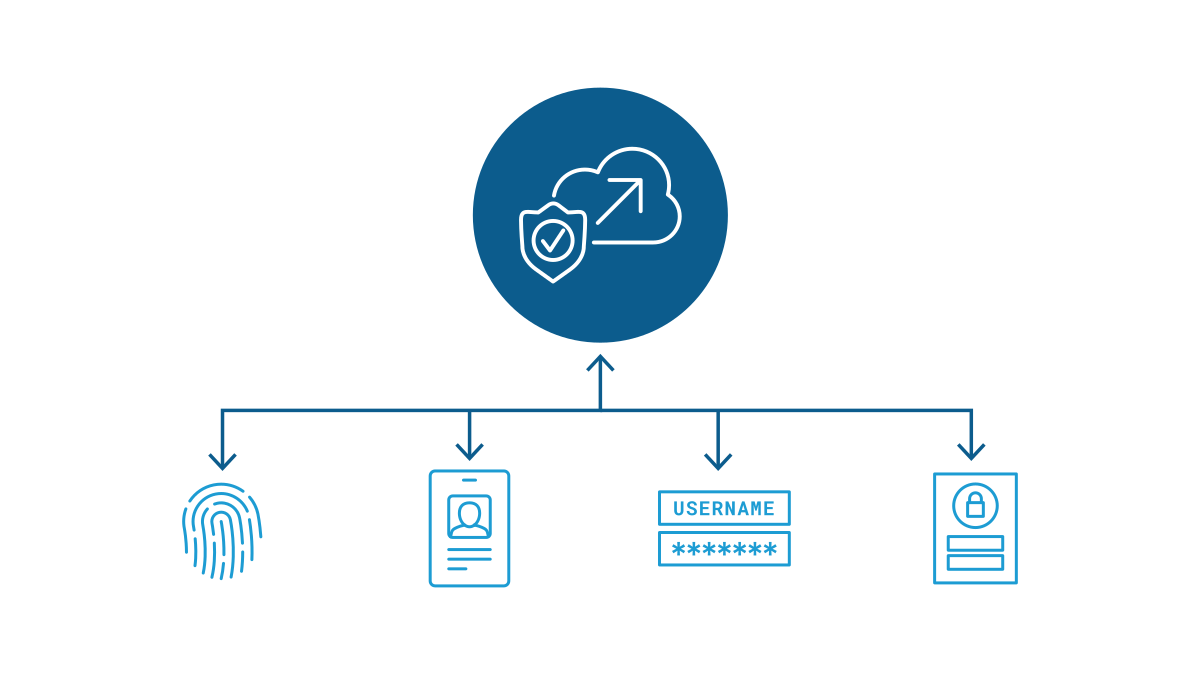
ハイブリッドアプリへのアクセス
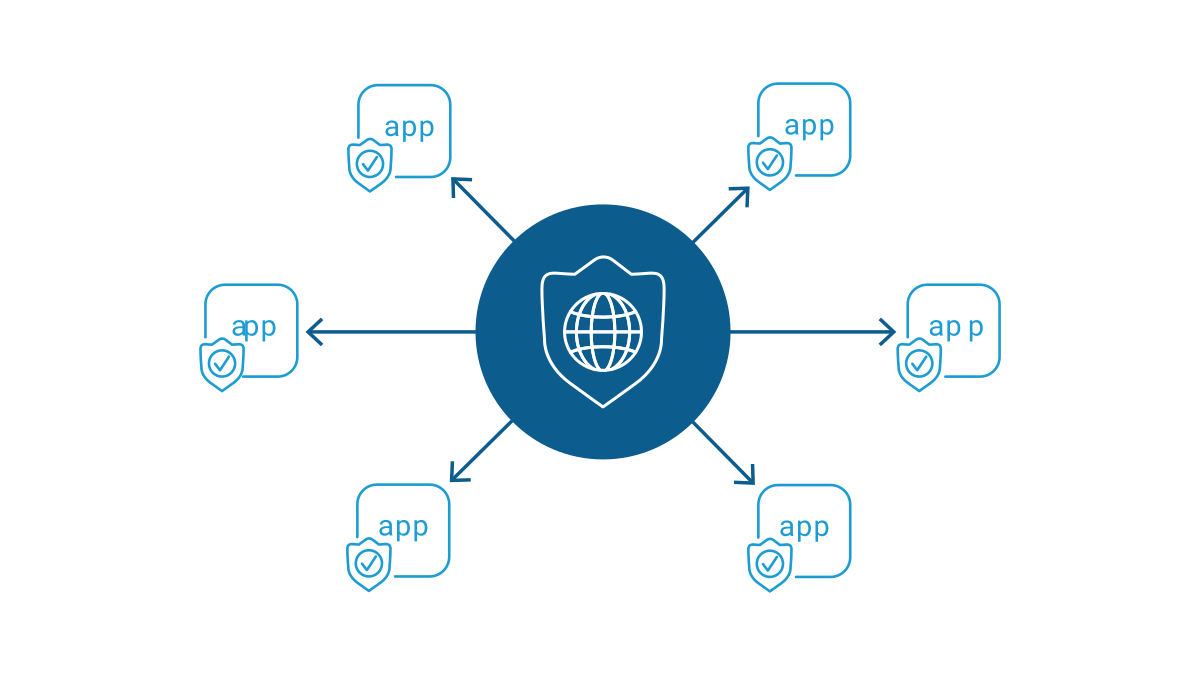
Azure ADなどのIDaaSプロバイダーと連携することで、クラウドネイティブ、SaaS、オンプレミスのすべてのアプリの認証を一元化できます。
- Identity-Aware Proxy - ユーザーの認証と認可をきめ細かく制御し、アプリへのアクセスを保護します。IAPは、リクエストごとのコンテキストとIDを考慮したアクセスのみを許可します。
- Azure AD条件付きアクセス統合 - BIG-IPのAccess Guided Configuration(AGC)向けのZero Trust Accessを活用して、条件付きアクセスポリシーを簡単に展開できます。
- サードパーティのリスク評価エンジンとの統合 - API Connectorを使用し、REST APIを介してサードパーティのUEBAおよびリスクエンジンを活用することで、ポリシーベースのアクセス制御に評価結果を反映し、セキュリティの多層化を図ります。
製品概要
セキュリティを確保し、シンプルに、一元化
F5 Zero Trust Access for BIG-IPは、すべてのアプリ、API、データへのアクセスを保護、簡素化、一元化し、ユーザーの所在地やアプリのホスト場所を問わず、高いセキュリティと使いやすさを兼ね備えたアプリアクセス体験を実現します。
Zero Trust Access for BIG-IPは、永続ライセンス、サブスクリプション、パブリッククラウドマーケットプレイス、ELAなど、すべてのビジネスモデルでご利用いただけます。
主な機能
ID認識型プロキシ(IAP)
詳細なコンテキストに基づくゼロトラストモデルの検証を適用し、アプリへのすべてのアクセスリクエストを保護します。
モダン認証
SAML、OAuth、OIDCを採用し、すべてのアプリでシームレスかつセキュアなユーザー体験を提供します。
動的スプリットトンネリング
インターネットトラフィックをVPNから動的に除外し、帯域幅の消費を抑えます。
一元管理とデプロイ
F5 BIG-IQ Centralized Managementと連携し、大規模環境での導入を容易にするとともに、コスト効率を向上させます。
パフォーマンスとスケーラビリティ
1台のBIG-IPデバイスで最大100万、単一のVIPRIONシャーシで最大200万のアクセスセッションをサポートします。
PKCEのサポート
OAuth 2.0に基づく、よりセキュアな認可フローにより、パブリックアプリやモバイルアプリにセキュリティ層を追加できます。
IPSec VPN
サイト間接続およびクライアントとサイト間の接続に、プライベートなトンネルを介したエンドツーエンドのセキュリティを提供します。
動的クライアント登録
新規クライアントのシームレスな登録を通じて、Model Context Protocol(MCP)サーバーとAIエージェントの登録およびセキュアな認可を容易にします。
プラットフォームのサポートと連携
テクノロジーアライアンス
F5は、セキュリティ、IT、インフラストラクチャの主要プロバイダーと連携し、次世代のID・アクセスソリューションを支援しています。
リソース
注目
Motorists Insurance Group、F5 + Oktaソリューションでシームレスな顧客体験を提供
Motorists Insurance Groupは、ハイブリッド・マルチクラウド環境でカスタマイズしたF5とOktaのセキュリティソリューションを活用し、保険代理店とその顧客にシームレスな体験を提供できました。
導入事例を読むソリューション概要
BIG-IP Access Policy Managerの概要 ›
BIG-IP Zero Trust Access(旧称Access Policy Manager (APM)):ゼロトラストアーキテクチャへのゲートウェイ ›
F5 BIG-IP APMとAzure Active Directoryの条件付きアクセス ›
データシート
BIG-IP Access Policy Managerデータシート ›
DevCentralとF5 Labs
F5 BIG-IP Access Policy Manager (APM):SSL Orchestrator (SSLO)によるIDベースのステアリング ›
AWSコンソールへのフェデレーションアクセスを簡素化:F5 BIG-IP Access Policy Manager Access Guided Configurations ›