F5の高度なアプリケーションサービスで、コンテナ化されたアプリケーションのセキュリティを確保し、最適化
F5 Container Ingress Servicesは、主要なコンテナ管理ソリューションと統合し、堅牢なアプリケーションセキュリティとパフォーマンスを実現する強力なアプリケーションサービスプラットフォームです。
課題:高性能でセキュアなコンテナ化アプリのサポート
コンテナの大きな魅力である可搬性、スケーリング、開発およびデプロイ効率の向上などは、外部にさらされる箇所を増やすため、リスク要因にもなり得ます。KubernetesやOpenShiftなどのコンテナプラットフォームには一部のネイティブサービスが用意されていますが、顧客データを危険にさらすハッキング、ボット、データ流出から保護するためのWebアプリケーションファイアウォールやプロトコルゲートウェイといった重要な機能が不足しています。
クラスター内で発生するイベントの一時的な性質を把握し、それに応じてアプリケーションサービスを適切にプロビジョニングできるプラットフォームが必要です。
できること
マイクロサービスベースのソリューションには、変化が激しく一時的な構成を特徴とするアーキテクチャに適合したセキュリティおよびネットワーキングソリューションが必要です。こうしたアプリケーションサービスには、エンタープライズグレードのフロントドアセキュリティと、包括的なエンドツーエンドの可視性が求められます。F5なら、ホスティング環境を問わず、アプリケーションサービスをクラスタ管理システムに直接、容易に統合できます。これにより、セキュリティチームとネットワークチームは、開発のスピードを低下させることなく、サービスを最新の状態に保つことができます。
F5ができること
F5は、コンテナ管理ソリューションと統合できる強力なアプリケーションサービスプラットフォーム、Container Ingress Servicesを提供します。これにより、コンテナ化されたアプリケーションのセキュリティを強化し、パフォーマンスを最適化できます。
F5は、次の2つの主要コンポーネントを通じてこれを実現します。
- プラットフォーム – F5の強力なプラットフォームは、トラフィックを管理し、アプリを攻撃から保護するとともに、アプリケーションチームとネットワークチームに詳細なテレメトリを提供します。コンテナアプリのフロントドアとして、エッジで保護と最適化を実現します。
- オーケストレーション – コンテナ管理ソリューションとアプリサービスソリューションを連携させることで、コンテナクラスター内のイベントを監視し、トラフィック管理プラットフォームの構成を自動化できます。
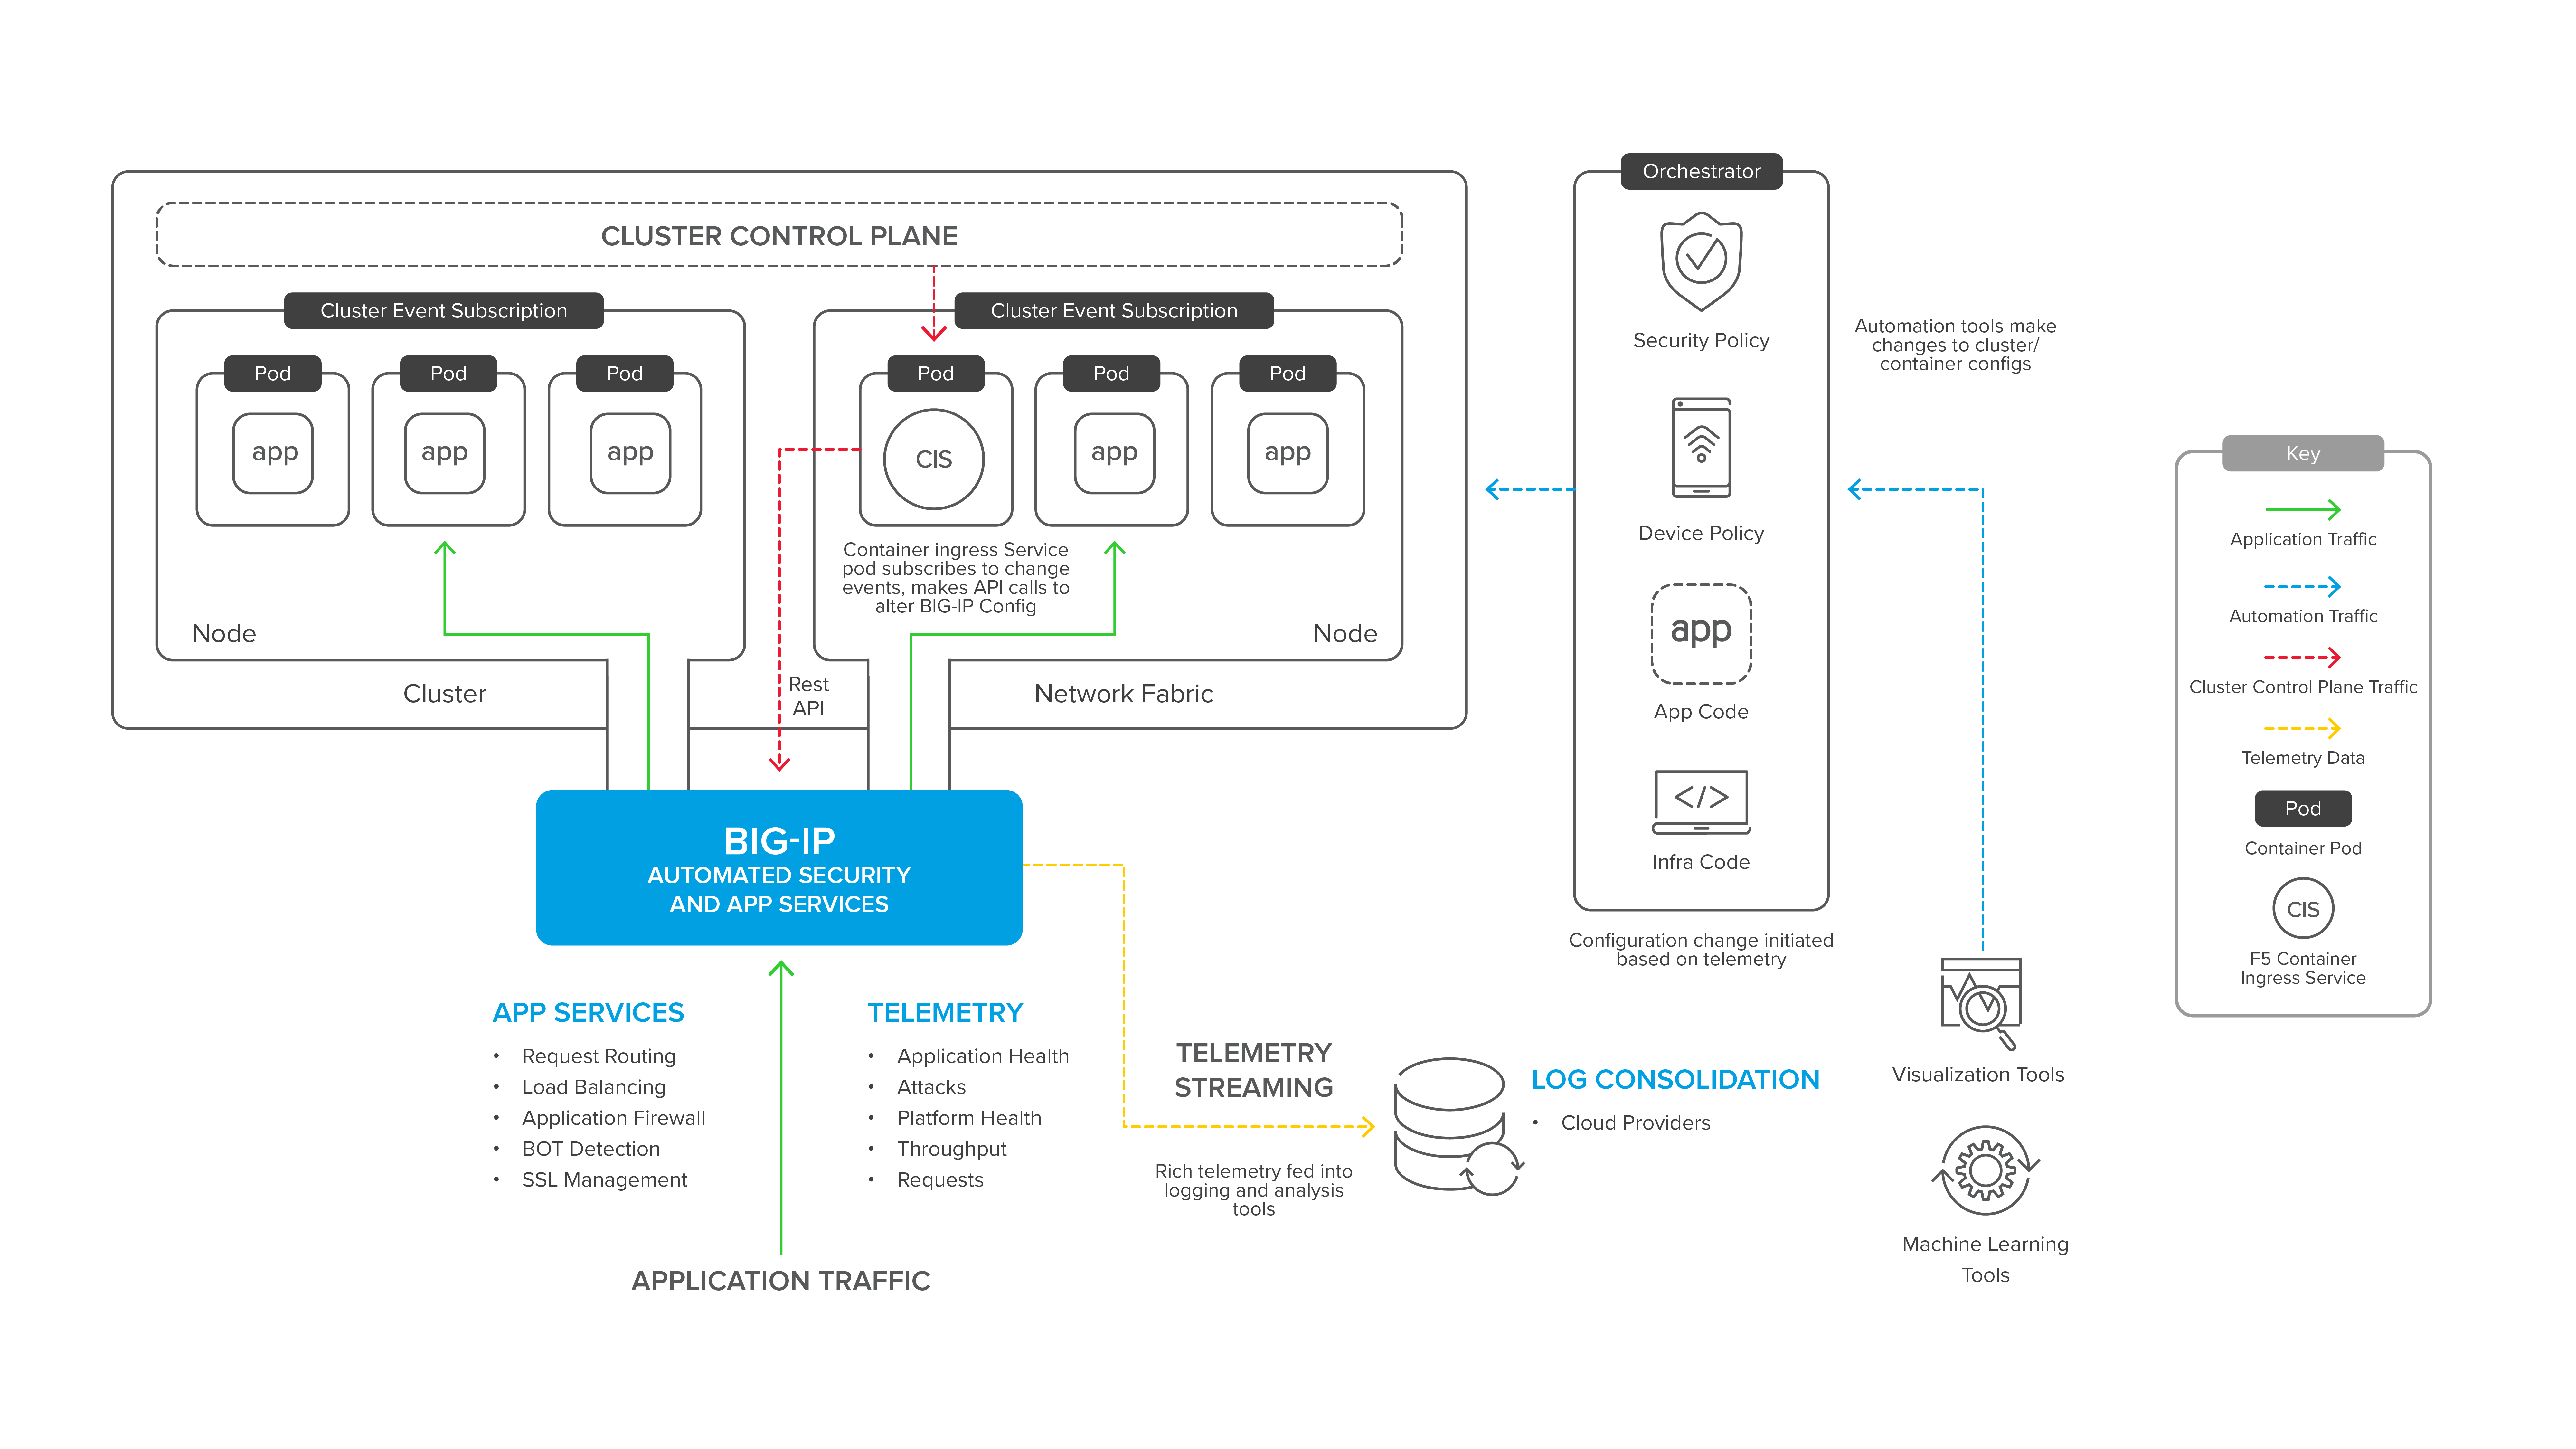
以下のF5 Container Ingress Servicesアーキテクチャでは、コンテナコネクターコンポーネント(図中のCIS)が、新しいクラスターやPodの作成などのコンテナ管理イベントをリッスンし、新しいコンテナリソースへのトラフィックを管理するためにBIG-IPの構成を変更します。一方、BIG-IPは、アプリケーショントラフィックを保護および高速化するとともに、管理サービスと可視化サービスに豊富なテレメトリを提供します。これらのサービスは、その情報に基づいてコンテナ管理システムに変更を反映できるため、監視からアクションまでのサイクルが完結します。
ソリューションガイド
課題
KubernetesやRed Hat OpenShiftなどのコンテナプラットフォームとアジャイル開発手法を組み合わせることで、アプリケーションの開発とデプロイを迅速化できます。コンテナ化されたアプリも、アプリケーション層の脆弱性、サービス拒否攻撃、クライアント側のネットワーク遅延による影響を受ける可能性は変わりません。そのため、Webアプリケーションファイアウォール、TCP最適化、プロトコルゲートウェイなどのアプリケーションデリバリおよびセキュリティサービスが引き続き必要です。
しかし、IT運用担当者だけが変更できる静的な構成を採用した従来型のソリューションは、需要の急増に対応するために新しいマイクロサービスコンテナをわずか数分間だけ動的に作成したり、古いコンテナを新しいものに置き換えるだけでアップグレードを展開したりする、アジャイルなコンテナのパラダイムとは相容れません。
コンテナ環境で、アプリケーションサービスのデプロイを迅速なリリースサイクルに確実に対応させるには、どうすればよいでしょうか。
ソリューション
コンテナプラットフォームの管理プレーンと統合された、強力なアプリケーションセキュリティおよび最適化サービスが必要です。
統合により、アプリケーション開発者やコンテナプラットフォーム管理者に高度な専門知識がなくても、アプリケーションサービスは、新しいコンテナやまったく新しいサービスの作成などのコンテナイベントにリアルタイムで自動対応できます。
市場をリードするBIG-IPアプリケーションデリバリープラットフォーム、拡張コンテナネットワークファブリック、コンテナ管理プレーンに統合される管理コンテナを組み合わせることで、コンテナアプリケーションに堅牢な保護と高度なトラフィック管理を提供できます。
コンポーネント
コンテナ化された環境で、一貫性のある強力なマルチクラウドアプリケーションサービスを提供するために、組織はいくつかのF5コンポーネントを活用できます。
- BIG-IPプラットフォーム
BIG-IPプラットフォームは、幅広いパブリッククラウドおよびプライベートクラウド向けのソフトウェアアプライアンスとして利用できる強力なアプリケーションプロキシです。さらに、最小限のコンピューティングフットプリントで最大規模の処理能力が求められるオンプレミス環境向けに、専用ハードウェアのオプションも用意されています。ハードウェアとソフトウェアのどちらで導入しても、BIG-IPは、アプリケーションの保護、受信リクエストの振り分け、クライアント接続の最適化に役立つさまざまな機能を提供します。
このように充実した機能には複雑さが伴うように思われるかもしれませんが、このプラットフォームは強力なテンプレートシステムをサポートしています。セキュリティと運用の専門家が標準化されたテンプレートを作成し、アプリケーションチームは高度なセキュリティやトラフィック管理の専門知識がなくても、いくつかの簡単な情報を入力するだけで実装できます。
また、コンテナ環境へのアプリケーショントラフィックの入出力も必要です。そのため、クラスターファブリックをBIG-IPなどのゲートウェイデバイスまで拡張するには、VXLANのサポートが不可欠です。ハードウェア版とソフトウェア版のBIG-IPプラットフォームはいずれも、VXLANとの完全な統合に加え、その他のさまざまなネットワークオーバーレイにも対応しています。
BIG-IPプラットフォームの詳細を見る ›
- Container Ingress Services
BIG-IPの電源およびネットワーク統合は、コンテナイベントと連携してデプロイおよび更新する必要があります。そのため、F5は無償のコンテナ統合ソリューションであるContainer Ingress Services(CIS)コンポーネントを提供しています。CISはコンテナとして実行され、クラスタ管理イベントをサブスクライブします。イベント認識機能と、ConfigMapやアノテーションなどのコンテナプラットフォームネイティブのツールを組み合わせ、BIG-IP REST APIを介してIngressサービスを構成します。
コンテナアプリケーションを継続的に改善するには、テレメトリと計測が不可欠です。BIG-IPプラットフォームはアプリケーショントラフィックを詳細に把握できるため、統計情報やイベントデータを任意の収集・可視化ツールにストリーミングするポイントとして適しています。
Container Ingress Servicesの詳細を見る ›
パートナー
F5はテクノロジーパートナーと緊密に連携し、コンテナ化された環境でのアプリの最適化を支援します。
ソリューションガイドをダウンロードして詳細をご確認ください ›
- コンテナ管理プラットフォーム
Container Ingress Servicesは、以下のコンテナ管理プラットフォームで利用できます。- Kubernetes
- OpenShift
- Cloud Foundry
- Mesos Marathon
- 仮想環境
BIG-IPプラットフォームは、以下の仮想環境で実行できます。
パブリック:
- AWS
- Microsoft Azure
- Google Cloud Platform
- Alibaba Cloud
プライベート:
- VMware (ESX, ESXi, vCloud Director)
- Microsoft HyperV
- Linux KVM、Xen Project、OpenStack
関連コンテンツ
ウェビナー
F5でコンテナベースのアプリを最適化し、セキュリティを確保
製品
F5 Container Ingress Services
F5 Container Ingress Servicesが、コンテナオーケストレーションのエコシステム全体で迅速なデプロイをどのように支援するかをご覧ください。
ブログ
コンテナ自動化
コンテナ自動化が、スムーズなアプリサービスを実現し、アプリ開発プロセスを迅速化する仕組みをご紹介します。
ソリューションガイド
コンテナ化されたアプリを保護し、最適化
アジャイルなプラットフォームには、アジャイルな保護が必要です。
ブログ
コンテナはマルチクラウド戦略の鍵
ここ数年、コンテナの導入には継続的に予算が投じられてきました。意外に思われるかもしれないのは、その導入の理由です。先に結論を言えば、実際のところマイクロサービスが主な理由ではありません。