ADC01 脆弱なDNS運用
ドメインネームシステム(DNS)は、ドメイン名をIPアドレスに変換し、ユーザーのリクエストを適切なサーバーにルーティングする、インターネットインフラストラクチャの重要な構成要素です。しかし、DNSの運用が不適切な場合、アプリケーションのパフォーマンス、可用性、スケーラビリティが損なわれる可能性があります。
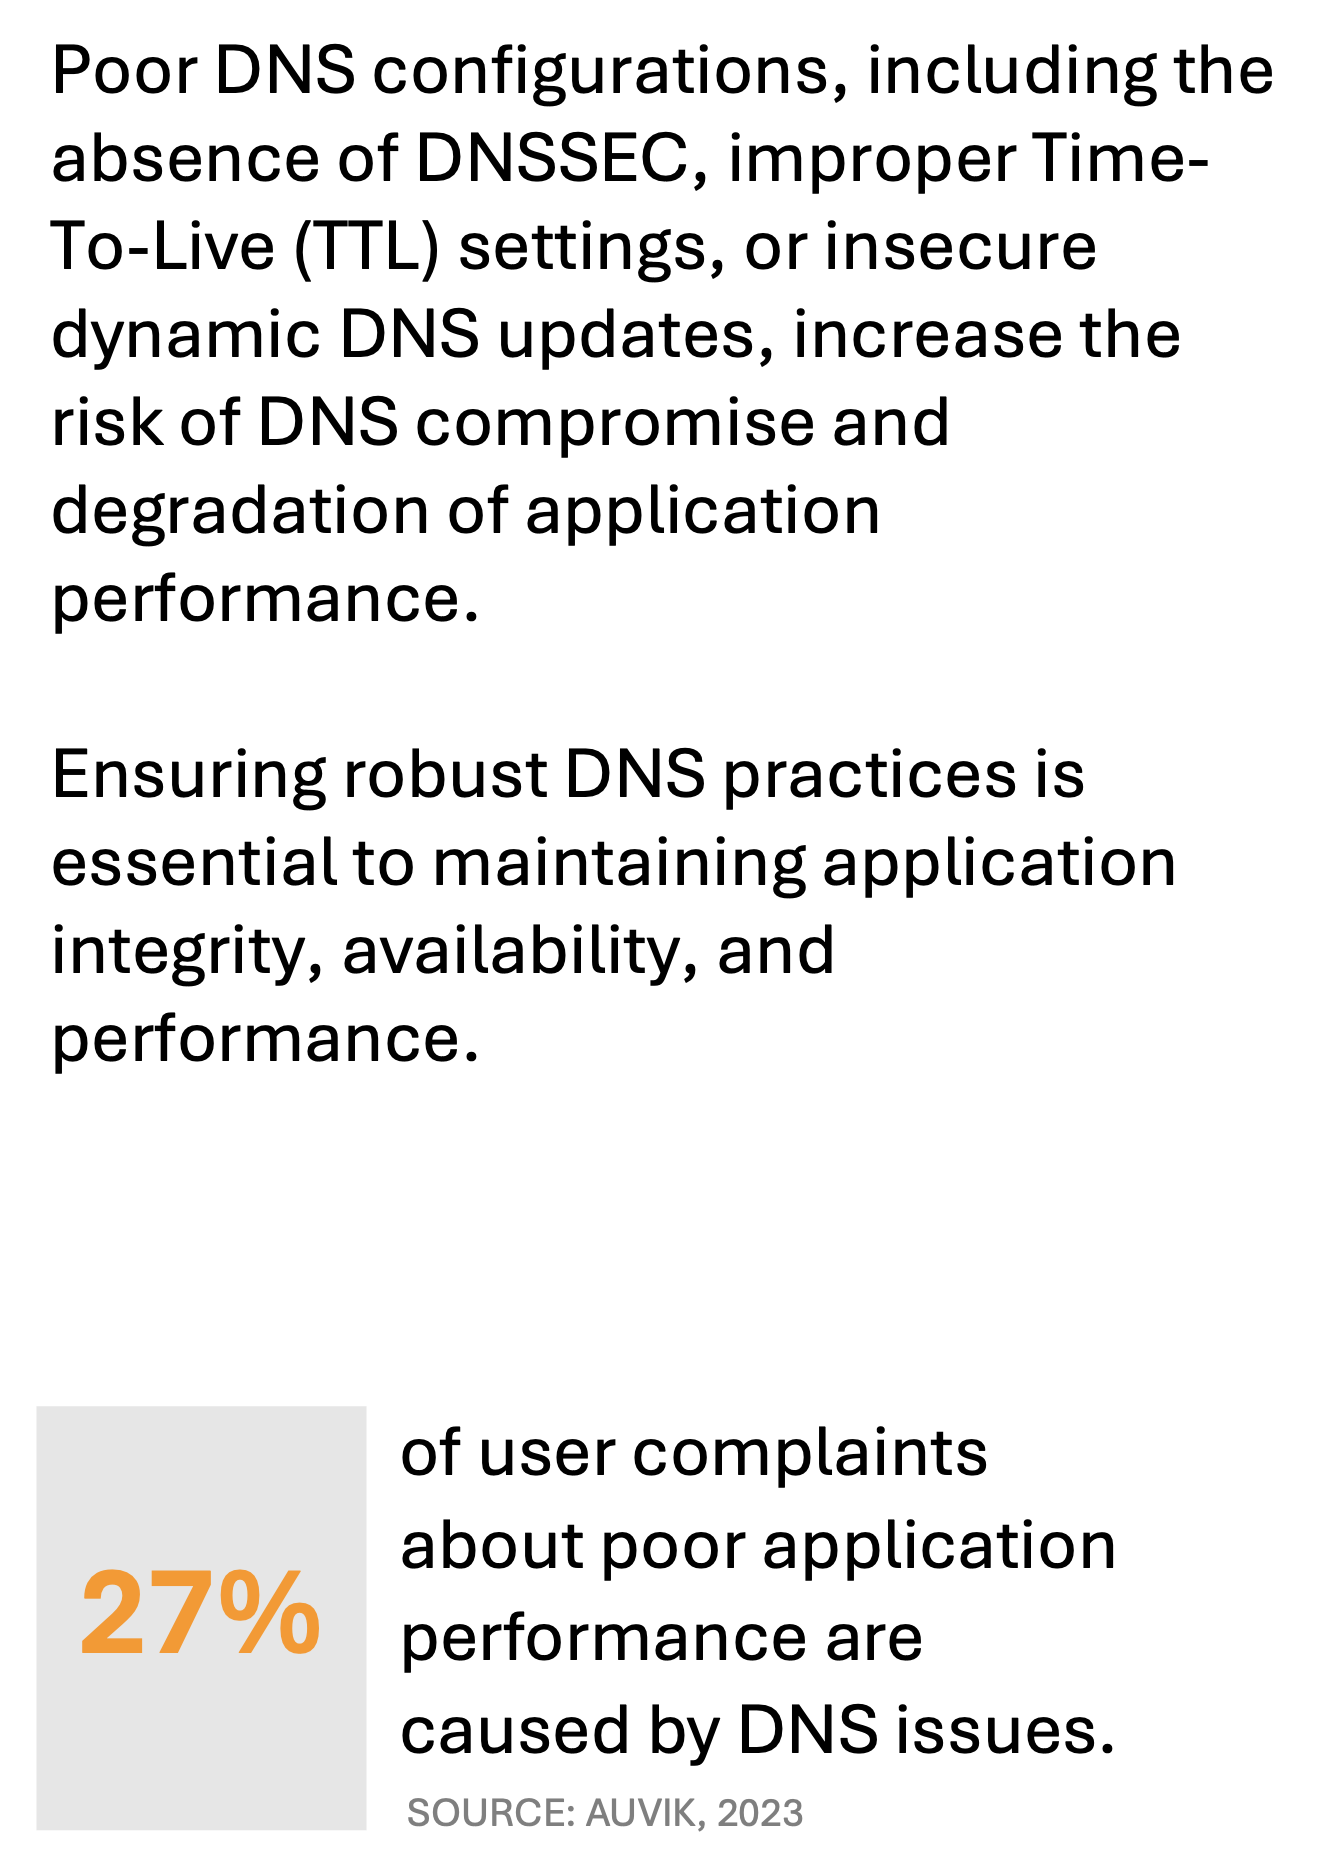
2023年のレポートによると、アプリケーションのパフォーマンス低下に関するユーザーからの苦情のうち、DNSの問題に関連するネットワーク速度の低下が27%を占めていました(Auvik)。DNSのボトルネックはレイテンシーを増大させ、さまざまな地域のユーザーに対する応答時間の遅延を招きます。
不十分なDNSセキュリティ、不適切なTime-To-Live(TTL)設定、安全でない動的DNS更新は、アプリケーションの信頼性だけでなく、運用効率にも影響を及ぼす脆弱性を生じさせる可能性があります。
2023年には、90%の組織がDNS攻撃を受け、1回の攻撃による損失額は平均110万米ドルに上りました。こうした攻撃には、DNSハイジャック、トンネリング、DDoS攻撃が含まれます。いずれもDNS設定の脆弱性を悪用するもので、長時間のダウンタイムや多額の経済的損失につながる可能性があります。各組織が受けるDNS攻撃は年間平均7.5回に上り、こうした脅威が業界を問わず広く存在していることを示しています(EfficientIP)。
不適切なDNS運用がもたらす影響
パフォーマンスへの影響
不適切なDNS運用は、クエリの応答時間を増加させ、ドメイン名の解決に遅延を生じさせることで、アプリケーションのパフォーマンスを大幅に低下させる可能性があります。TTLの設定値が低すぎると、DNSクエリをより頻繁に解決する必要があるため、DNSサーバーの負荷が増加し、アプリケーションの応答時間が長くなります。
さらに、DNSサーバーの設定が不適切な場合や、DNS Security Extensions(DNSSEC)などのDNSセキュリティ機能が導入されていない場合、権限のないユーザーによるトラフィックの乗っ取りや、低速または悪意のあるサーバーへのリダイレクトが可能になり、遅延が生じることがあります。こうした脆弱性により、特に利用が集中する時間帯には、読み込み時間の増加、ユーザーエクスペリエンスの低下、アプリケーションのレイテンシ増大につながる可能性があります。
可用性への影響
不適切な運用によるDNSの停止や中断は、可用性に重大な問題を引き起こす可能性があります。DNSSECを使用しない場合、DNSトラフィックはキャッシュポイズニング攻撃に対して脆弱になります。この攻撃では、攻撃者が不正なDNSレコードをサーバーのキャッシュに挿入し、ユーザーを悪意のあるWebサイトにリダイレクトします。このような攻撃により、正規のユーザーが目的のアプリケーションサーバーにアクセスできなくなり、アプリケーションの可用性が損なわれます。
不適切なTTL設定によってDNSサーバーに過剰な負荷がかかると、可用性の問題がさらに深刻化し、分散型サービス拒否(DDoS)攻撃の影響を受けやすくなる可能性もあります。DNSサーバーが利用できなくなると、ユーザーはアプリケーションにアクセスできず、ダウンタイムが発生して組織の評判に悪影響を及ぼす可能性があります。
スケーラビリティへの影響
不適切なDNS運用は、増大する需要にインフラストラクチャが対応する能力を制限し、スケーラビリティも損ないます。たとえば、安全でない動的DNS更新によりDNSレコードが不正に変更され、アプリケーションのルーティングやスケーラビリティに影響が及ぶ可能性があります。アプリケーションの成長に伴い、さまざまな地域でパフォーマンスと可用性を維持するには、DNS機能の拡張が不可欠です。DNS運用が不適切だとボトルネックが生じ、インフラストラクチャを効率的に拡張できなくなります。トラフィックの増加により、リソースが十分に割り当てられていない、または適切に構成されていないDNSサーバーが過負荷になる可能性があるためです。グローバルに分散したアプリケーション環境では、このようなスケーラビリティの欠如が事業拡大を妨げ、組織が新たなユーザーにリーチする能力を制限する可能性があります。
運用効率への影響
不適切なDNS運用は、業務効率の低下も招きます。TTLの設定値が低いとDNSクエリが頻繁に発生し、DNSサーバーの負荷が増大するため、運用コストとリソース消費量が増加します。また、安全性に欠けるDNS設定では、トラブルシューティングやセキュリティ監視により多くのリソースが必要となり、他の重要な運用業務に十分な注意を向けられなくなります。DNSの問題が発生すると、ITチームはDNSの脆弱性による影響の診断と軽減に時間を費やす必要があり、全体的な生産性に影響します。さらに、DNS関連のインシデントが頻発すると、ITリソースが逼迫し、運用上の間接コストが増加して、最終的には組織の収益に影響を及ぼす可能性があります。
脆弱なDNS運用を改善するためのベストプラクティス
DNSのパフォーマンス、可用性、拡張性、運用効率を向上させるには、DNSSEC、最適化されたTTL設定、安全な動的DNS更新などのベストプラクティスを導入する必要があります。これらの対策はDNSインフラストラクチャの強化に役立ち、アプリケーションデリバリのための、よりレジリエントでセキュアな基盤を実現します。
DNSSECの実装
DNSSECは、DNSレコードに暗号署名を追加し、情報が正当な送信元から提供され、改ざんされていないことを検証するセキュリティプロトコルです。DNSSECを実装することで、キャッシュポイズニング攻撃を防ぎ、ユーザーを正しいサーバーに誘導できるため、可用性とセキュリティの両方が向上します。DNS応答を検証することで、DNSSECはDNSインフラストラクチャへの信頼性を高め、DNS関連のセキュリティ侵害リスクを軽減します。
最適化されたTTL設定
適切なTTL設定を構成し、リゾルバーサーバーがDNSレコードをキャッシュする期間を定めることで、パフォーマンスと可用性のバランスを取ることができます。TTLが短いと、頻繁なクエリによってDNSサーバーに過剰な負荷がかかる可能性があります。一方、TTLが長すぎると、ユーザーに古いDNS情報が提供される場合があります。アプリケーションの利用パターンに基づいて最適なTTL値を設定することで、サーバーの負荷を軽減し、応答時間を短縮できます。TTL設定を定期的に見直して調整することで、DNSパフォーマンスを最適化し、全体的なユーザーエクスペリエンスを向上させることができます。
動的DNS更新のセキュリティ確保
頻繁にIPアドレスが変更されるアプリケーション(クラウドベースまたはコンテナ化されたインフラストラクチャを使用するものなど)では、動的DNS更新のセキュリティ確保が不可欠です。セキュアな更新メカニズムを実装することで、組織はDNSレコードへの変更を制御および認証し、不正な変更を防止できます。DNS構成が動的に変化するスケーラブルな環境では、セキュアな更新が特に重要です。これにより、DNSレコードに現在のインフラストラクチャが正確に反映され、シームレスなスケーラビリティを支援するとともに、不正な変更のリスクを軽減できます。
まとめ
不適切なDNS運用は、アプリケーションのパフォーマンス、可用性、スケーラビリティ、運用効率に深刻な影響を及ぼす可能性があります。DNSSECの導入、TTL設定の最適化、動的DNS更新の保護により、組織はこうしたリスクを軽減し、より信頼性の高いDNSインフラストラクチャを構築できます。現在のデジタルアプリケーションを支え、ユーザー基盤が拡大してもアクセス性、パフォーマンス、スケーラビリティを維持するには、DNS運用の強化が不可欠です。
組織のグローバル展開が進むにつれ、アプリケーションデリバリーシステムの完全性を維持するうえで、堅牢なDNS運用がますます重要になります。