HTTP/2.0時代のSSLトラフィックに対する可視性と制御
F5の「SSL Everywhere」アーキテクチャは、すべてのF5 BIG-IP環境に組み込まれている独自開発のSSL/TLSスタックを中核としています。これによりF5は、HTTP/2.0時代のSSL/TLSトラフィックを可視化し、制御できます。
SSL/TLSトラフィックの可視化と制御がこれほど重要なのはなぜでしょうか。わずか10年前まで、SSLは金融機関や公共機関など一部の組織に限られ、セキュリティを重視するWebサイトやサービスのログインページで使用されていました。現在では、ほとんどのWebベースのサービスにまで利用が広がり、通信の事実上の標準プロトコルになりつつあります。Gartnerの業界調査によると、2015年末までに世界のインターネットトラフィックの50%以上が暗号化される見込みです。
今日のTLSは、ネットワークサーバーを介した通信のセキュリティを提供することで、企業のITネットワークへの取り組み方にパラダイムシフトをもたらします。送信データは共通鍵暗号方式で暗号化されるため、クライアントとサーバー間の接続は非公開に保たれます。
HTTP/2.0におけるSSL/TLSトラフィックの可視化と制御
暗号化トラフィックの利用が拡大する中、ファイアウォール、侵入防御システム、侵入検知システムに依存する従来のアプローチは時代遅れになっています。これらのデバイスは、通過するデータストリームの内容を把握できず、脅威を見逃してしまうためです。
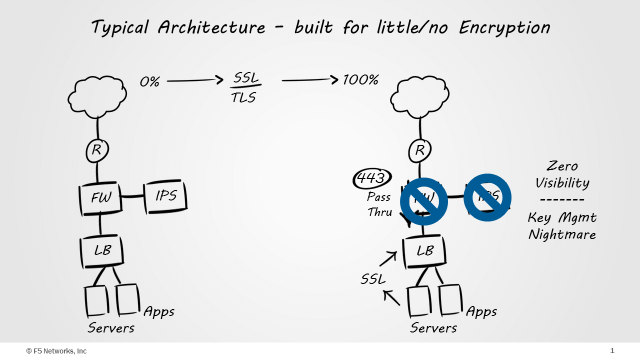
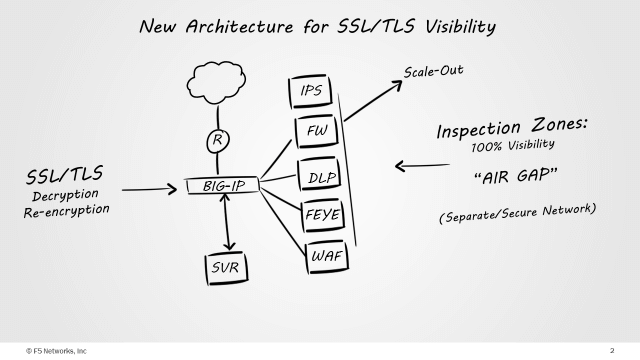
この問題を解決するには、最初のSSL復号をセキュリティ境界で実行します。しかし、セキュリティ境界で動作する業界のソリューションの多くは、「SSL復号」という特定の目的に合わせて設計、開発されたものではありません。復号機能を備えていても、十分に処理できない場合があります。また、多くの企業では、SSL復号を有効にするとパフォーマンスが大幅に低下しています。そのため、SSLトラフィックの処理を最適化したセキュリティ境界を「どのように」設計すべきかが検討されるようになりました。レイヤー7セキュリティデバイスの効果を最大限に引き出すには、SSL復号をセキュリティ境界の近くで実行する必要があります。受信SSLトラフィックを復号すると、そこから得られたリクエストを分析、変更し、適切な宛先へ振り分けることができます。
SSL暗号スイート
サイバー犯罪者は、セキュリティデバイスがセキュリティ上の抜け穴となることを認識し、SSLを利用してそれらを回避する攻撃を頻繁に仕掛けます。SSLトラフィック内に潜むマルウェアも、セキュリティプラットフォームを容易にすり抜ける可能性があります。またGartnerは、2017年までに企業ネットワークに対する攻撃の50%以上が、セキュリティを回避するためにSSLを利用するようになると予測しています。
Heartbleed、BEAST、POODLEなどの攻撃を引き起こす脆弱な暗号スイートが次々と発見される中、セキュリティ管理者が脆弱性を修正できる時間は限られています。数百台、数千台ものSSLフロントエンドサーバーを管理している場合、修正には数週間を要し、その間も悪意ある攻撃元からの攻撃を受けるおそれがあります。
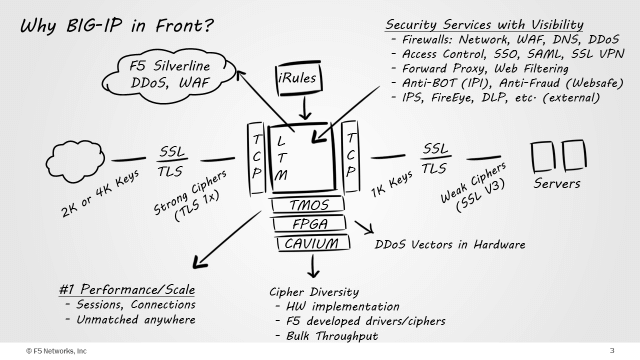
重要なのは、どのトラフィックを復号するかを見極めることです。企業が外部のユーザーにコンテンツを配信する場合、デバイスを使用してサーバーからSSL処理をオフロードし、トラフィックフローに保護機能を組み込む必要があります。これによりSSL通信をいったん終端しますが、トラフィックに応じて適切に処理できます。たとえば、銀行取引のセッションは復号せず、Facebookのセッションは復号するといった判断が必要です。セキュリティには、トラフィックの送信先を把握し、復号するか、そのまま通過させるかを判断するインテリジェンスが求められます。
SSLは技術的にはポイント間のセキュリティ確保に役立ちますが、必ずしもトラフィック全体を保護するわけではありません。SSL証明書を偽造しなくても、暗号化されたトラフィックにマルウェアを潜ませることで、SSL通信が傍受される可能性があります。そのため、IT部門では不正行為をリアルタイムで検査し、直ちに緩和することが重要です。
F5のフルプロキシアーキテクチャは、内部通信と外部通信に個別の接続を確立しながら、変換と復号をシームレスに行えるようにします。また、SSLセッションを終端できるため、IT部門は外部トラフィックを暗号化し、必要に応じて従来のHTTPを利用しやすくなります。あらゆる接続に対応できるため、HTTP/2.0のメリットを得るためにWebアプリケーションインフラストラクチャ全体を刷新する必要はありません。
TLS構成を管理しながらパフォーマンスを維持
より強力な鍵長として、1024ビットから2048ビットへの移行が進むと、必要な計算量は従来の4~8倍に急増します。そのため、同程度のトラフィック量を処理する既存インフラストラクチャのパフォーマンスが低下します。専用ハードウェアとハードウェアアクセラレータを併用することで、サーバーファーム全体のCPUリソースを増強する必要性を軽減できます。
PCI DSS 3.1では、より新しいTLS実装への移行に伴い、2016年6月30日までにSSLおよびTLS 1.0の使用を停止することが企業に義務付けられています。企業がこの要件に準拠するには、すべてのデバイスを一元管理するSSL管理ポイントを設け、環境全体の問題を数分以内に修正できるようにする必要があります。
参照文書: