NVIDIA Cloud PartnerネットワーキングでセキュアなAIクラスターを拡張
NVIDIA Cloud Partner Common Networkingアーキテクチャ向けに構築された、NVIDIA BlueField-3 DPU上のF5 BIG-IP Next for Kubernetesにより、スループットを向上させ、テナント分離を強化し、ホストCPUの処理能力を確保します。
AI向けKubernetesネットワーキングを高速化し、セキュリティを強化
F5 BIG-IP Next for KubernetesはNVIDIA BlueField-3 DPU上で動作し、マルチテナントAIクラスター向けに、高性能なイングレスとエグレス、統合セキュリティ、アプリケーションを認識するトラフィック管理を提供します。ネットワーク処理とセキュリティ処理をDPUにオフロードすることで、AIワークロードに使用するホストCPUリソースを確保できます。
主なメリット
イングレスとエグレスを高速化
NVIDIA DOCAとBlueField-3 DPUのハードウェアアクセラレーションを活用し、AIのトレーニングおよび推論ワークロード向けに、高帯域幅かつ低レイテンシーのネットワークを提供します。
セキュリティ処理をホストCPUからオフロード
ファイアウォールACLとDDoS緩和処理をBlueField-3 DPUに移行し、貴重なホストCPUリソースを消費することなく、機密性の高いAIワークロードを保護します。
大規模環境でテナントを分離
Kubernetes名前空間をセグメント化されたネットワークパスにマッピングし、マルチテナントAIクラスター全体に専用のセキュリティポリシーとトラフィックポリシーを適用します。
KubernetesネイティブAPIで自動化
CNCF Gateway API、オペレーター、CRDを使用してデプロイを自動化するとともに、データセンタークラスのネットワーク機能とセキュリティによってKubernetesを拡張します。
このリファレンスアーキテクチャで学べること
NCPファブリックの設計
コンバージドネットワークの設計、NVIDIA BlueField-3 DPUの配置、EVPN-VXLANによるセグメンテーション、BGP接続について理解します。
高速化されたサービスを導入
DPU、KubernetesノードとExit VLAN、Gateway APIサービス、および高速化されたイングレスとエグレスを構成します。
大規模環境でもセキュアに運用
テナント分離、ファイアウォールポリシー、テレメトリ、ロギング、トラブルシューティング、リアルタイムのトラフィックキャプチャを適用します。
リファレンスアーキテクチャの詳細
アーキテクチャ
セキュアで高速化されたNVIDIA NCPファブリックを設計
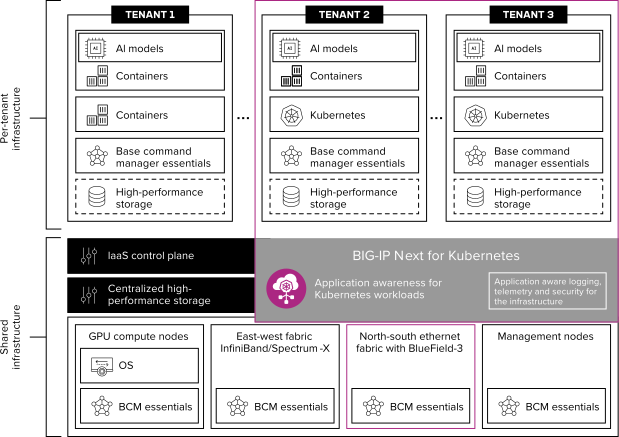
F5 BIG-IP Next for Kubernetesが、NVIDIA NCP Common Networkingアーキテクチャ内のNVIDIA BlueField-3 DPU上でどのように動作するかをご覧ください。この設計では、Kubernetesのアプリケーションおよび名前空間のコンテキストを、高速化されたイングレスとエグレス、EVPN-VXLANセグメンテーション、BGPルーティング、セキュリティポリシー、マルチテナントAIクラスター全体の可観測性に結び付けます。
導入と運用
DPUで高速化されたサービスの導入と運用
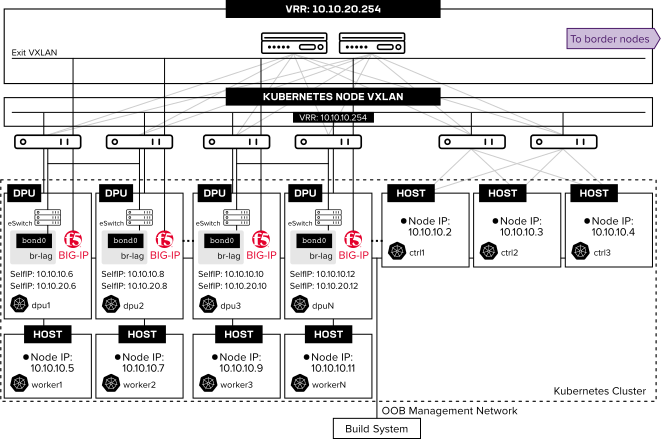
BlueField-3 DPU、コンバージドネットワーキング、VLAN、BIG-IPデータプレーンサービス向けの導入モデルに従います。このリファレンスアーキテクチャでは、アクセラレーションされたイングレスとエグレス、Kubernetesネイティブの構成、ファイアウォールポリシー、プログラマビリティ、テレメトリ、ロギング、トラブルシューティング、導入構成例についても説明します。
統合ネットワーク設計
コンピューティング、高性能ストレージ、管理、境界サービスを、一貫性のあるNVIDIA NCP Common Networkingファブリックで接続します。
BlueField-3 DPUの導入
BIG-IPデータプレーンサービス向けに、DPUモード、ハードウェアアクセラレーション対応のeSwitchリンクアグリゲーション、DOCAで高速化されたOVS、スケーラブルファンクションを構成します。
イングレスとエグレスの高速化
ホストCPUからNVIDIA BlueField-3 DPUにトラフィック処理をオフロードしながら、Kubernetesのイングレスと名前空間対応のエグレスをスケールできます。
マルチテナントセキュリティ
テナントごとに、セグメンテーション、ファイアウォールポリシー、DDoS緩和、ネットワークアドレス変換、プログラム可能なトラフィック制御を適用します。
可観測性とサポート性
OpenTelemetry、クラウドネイティブのロギング、RBACで制御された診断、サポートログの収集、リアルタイムのトラフィックキャプチャを活用します。
よくあるご質問
NVIDIA Cloud Partner Common Networkingアーキテクチャ内にF5 BIG-IP Next for Kubernetesを導入する方法について説明します。BlueField-3 DPUの統合、コンバージドネットワーキング、Kubernetesのイングレスとエグレスの高速化、テナント分離、セキュリティ、自動化、オブザーバビリティを取り上げます。
NVIDIA NCPインフラストラクチャを使用して、マルチテナントのAI環境やクラウドネイティブ環境を構築するネットワークアーキテクト、プラットフォームエンジニア、Kubernetes管理者、セキュリティチーム、インフラストラクチャ運用担当者向けに設計されています。
F5 BIG-IP Next for Kubernetesは、NVIDIA DOCAとBlueField-3のハードウェアアクセラレーションを使用し、DPU上でイングレス、エグレス、負荷分散、ネットワークアドレス変換を処理します。これにより、ホストCPUリソースへの依存を軽減しながら、高スループットかつ低レイテンシのアプリケーショントラフィックをサポートします。
このアーキテクチャは、Kubernetes名前空間とアプリケーションコンテキストを、セグメント化されたネットワークパスにマッピングします。チームは、共有AIインフラストラクチャ内でワークロードを分離しながら、テナント固有のファイアウォールポリシー、DDoS対策、アドレス変換、ビジネスロジック、テレメトリ、ロギングを適用できます。
このアーキテクチャには、F5 BIG-IP Next for Kubernetes、NVIDIA BlueField-3 DPU、NVIDIA DOCA、EVPN-VXLAN、BGP、CNCF Gateway API、KubernetesオペレーターとCRD、アクセラレーション対応OVSネットワーキング、OpenTelemetry、クラウドネイティブロギングが含まれます。
はい。BlueField-3 DPUモード、BFBのインストール、eSwitchリンクアグリゲーション、DOCAで高速化されたOVS、スケーラブルファンクション、KubernetesノードとExit VLAN、イングレスおよびエグレスサービス、BGPピアリングに関するトポロジ図と構成例が含まれています。