サービスプロバイダー脅威動向レポート2021
サービスプロバイダーの脅威動向 2021
サービスプロバイダーがデジタルトランスフォーメーションに向けた準備を進めるには、モバイル通信エコシステムの脅威動向を把握する必要があります。デジタルトランスフォーメーションに伴い、サービスプロバイダーは、それぞれ固有の複雑性と脆弱性を抱える3G、4G、5Gの複数のネットワークを同時に管理しなければなりません。そのため、増大するネットワークの複雑性に対処するだけでなく、攻撃対象領域の拡大にも対応する必要があります。ネットワークセキュリティを確保し、顧客からの信頼を維持するには、5Gセキュリティの要件を見据えながら、既存の脅威を緩和・管理することが不可欠です。
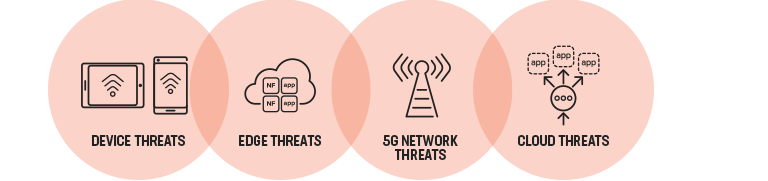
セキュリティ脅威が広がり、高度化する中、その発生源を把握することで、適切な防御策を講じやすくなります
デバイスセキュリティ
5Gによる低遅延化と帯域幅の向上に伴い、サービスプロバイダーが対応すべきコネクテッドデバイスの数は増加します。GSMAは、2025年までにサービスプロバイダーが以下をサポートする必要があると予測しています。
- 88億件のSIM接続
- 50億人のモバイルインターネットユーザー1
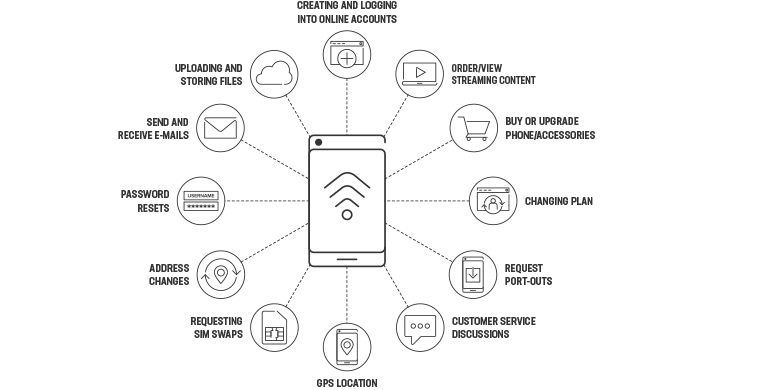
接続デバイスの増加に伴い、攻撃も増加します。多くのユーザーが当然のように行っている日常的な単純作業に内在する脆弱性を悪用する攻撃も含まれます。この図は、攻撃を受ける可能性を高めかねないお客さまの行動例を示しています。セキュリティには、こうした脆弱性からお客さまを保護するとともに、攻撃者が対策を回避するために手法を変えるのに応じて適応することが求められます。
モバイルユーザーを狙うその他の攻撃には、次のものがあります。
- 認証情報の検証(クレデンシャルスタッフィングとも呼ばれます)
- 携帯電話の機種変更を悪用した窃盗
- SIM侵害
- サードパーティ製アプリケーションおよびサービスの不正利用
5Gネットワークの脅威
5Gにより、ネットワークの複雑性が増し、接続デバイス数も飛躍的に増加します。接続デバイスが増えるほど攻撃対象領域が拡大し、高度で悪意のある攻撃にさらされる可能性も高まります。攻撃対象領域の拡大に伴い、サイバーセキュリティリスクの評価と阻止はさらに困難になります。ここでは、IoT、シグナリング、API、N6/Gi-LANに関する脅威など、複数の脅威について説明します。
IoTの脅威
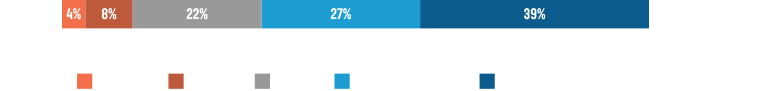
GSMAは、2025年にはIoT接続数が246億に達すると推定しています。2 IoTデバイスがボットネットに利用されるケースが増えています。ボットネット(悪意のある攻撃を仕掛けるために使用される、侵害されたネットワーク接続デバイス)は、分散型サービス拒否(DDoS)攻撃の実行に最も多く利用されています。医療、製造、フィンテック、政府機関などの業界で5Gネットワークの導入が進むにつれ、ボットネット対策の重要性はさらに高まります。最近の調査では、サービスプロバイダーがIoTセキュリティを最重要課題と捉えていることが確認されました。回答者の39%はすでにIoTセキュリティを導入しており、さらに27%が2021年中に対策を導入する予定です。3
シグナリングの脅威
サービスプロバイダーは、5Gネットワークの導入に伴うトラフィック量の増加によって生じるシグナリングの課題に対処する必要があります。また、5Gへの移行と標準規格の進化に伴い、4Gおよび3Gネットワークに残る従来のセキュリティ上の問題にも対処しなければなりません。
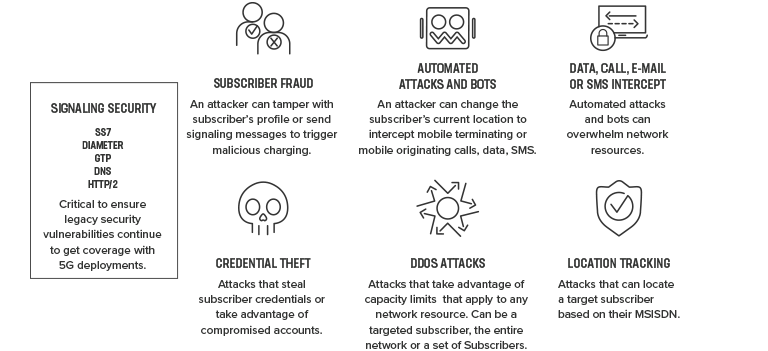
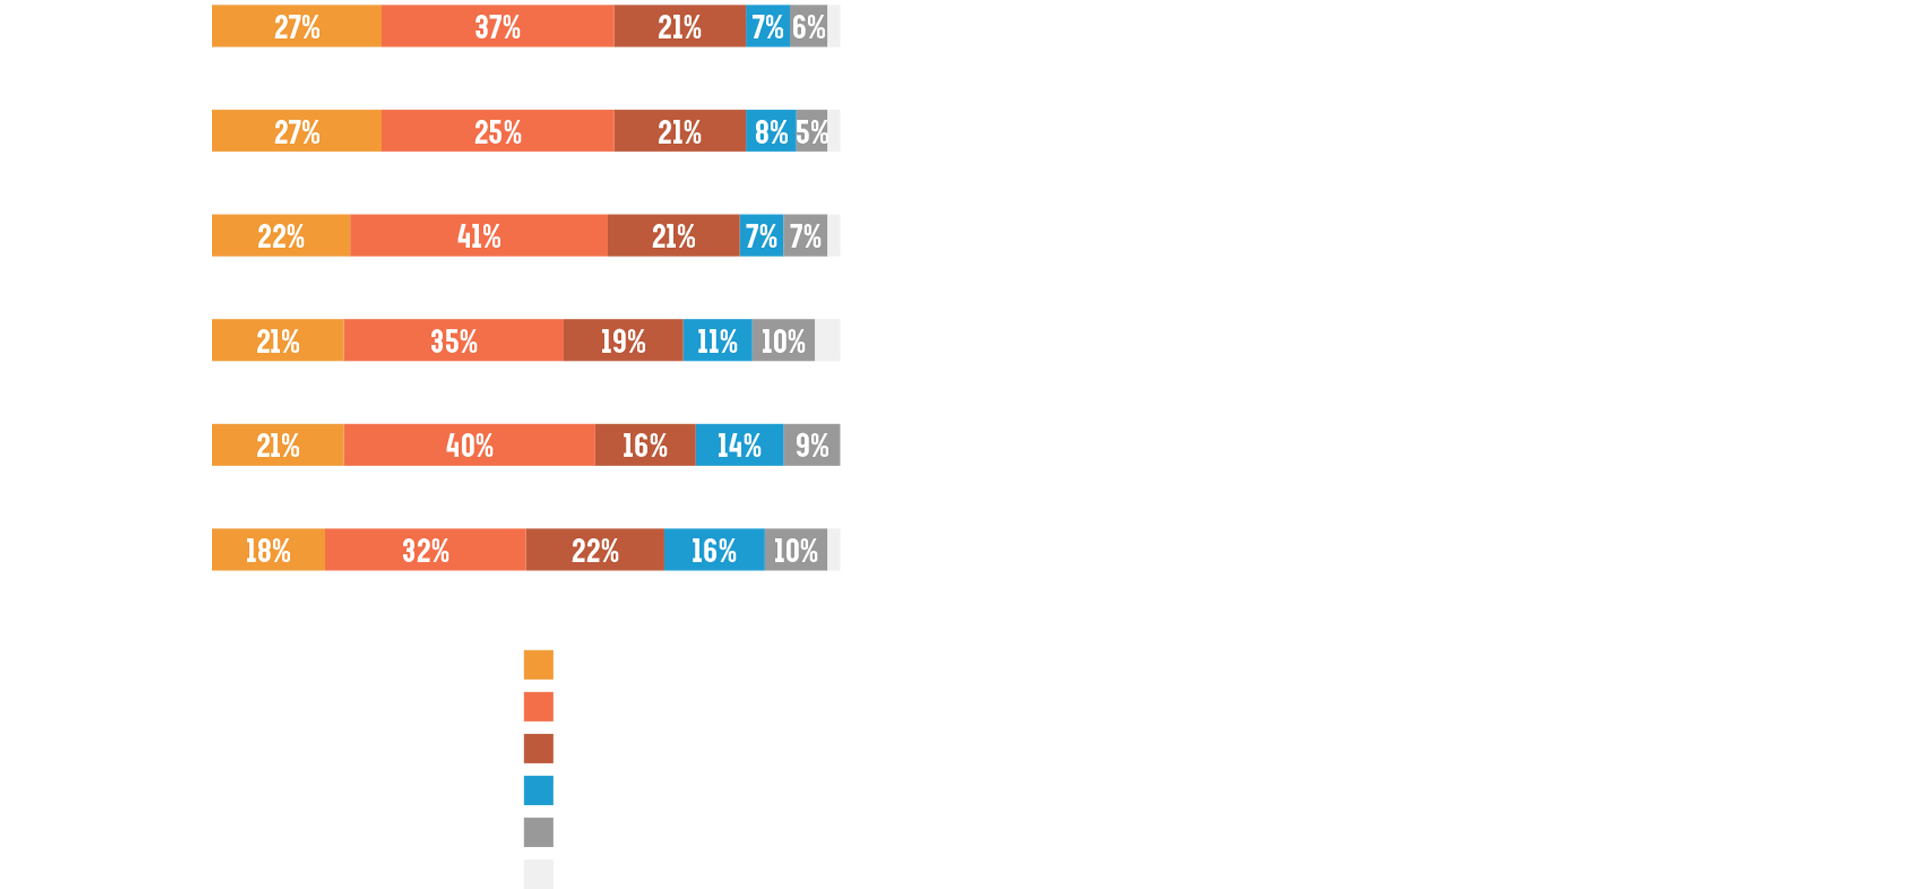
サービスプロバイダーにとって、シグナリングセキュリティは極めて重要です。Heavy Readingのアナリストレポートによると、コントロールプレーンセキュリティにおける優先事項の上位3つは、NEF(41%)、5G HTTP/2シグナリングファイアウォール(40%)、NRF(37%)です。やや懸念されるのは、全サービスプロバイダーの28~38%を占める2つのグループが、商用サービス開始後12~17か月または18~24か月以内にこれらの機能を実装する予定であることです。5Gは4Gネットワークと共存するため、サービスプロバイダーが既存の4Gセキュリティネットワークプラットフォームとのシームレスな相互運用を確保するには時間が必要であり、セキュリティの実装は一層重要になります。5
APIの脅威
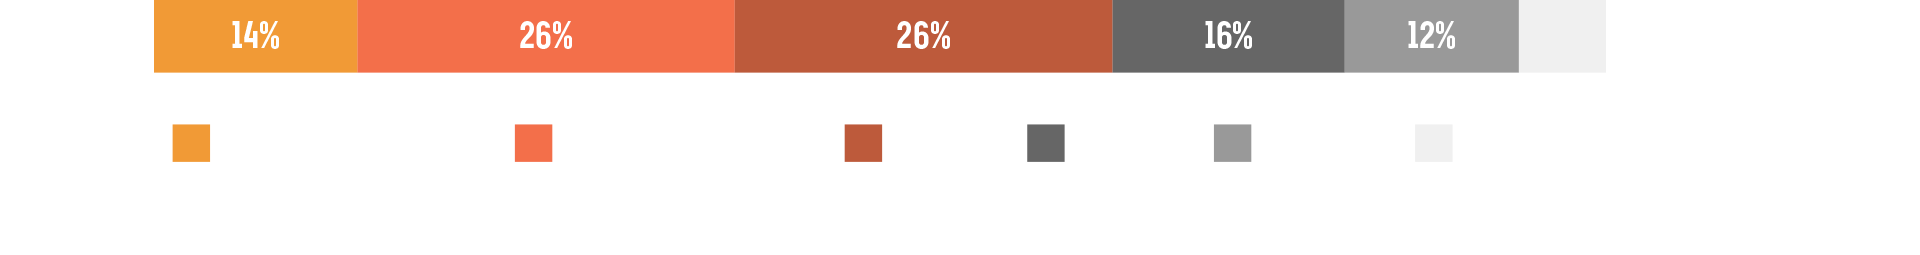
APIの脅威 5GネットワークコアはSDN/NFVを基盤とし、HTTP/2およびREST APIプロトコルを多用しています。これらのプロトコルは広く知られ、インターネット上で幅広く使用されているため、脆弱性を発見して悪用するためのツールを、あらゆる悪意のある攻撃者が利用できます。Webセキュリティは広範な課題に直面しています。IT業界とセキュリティ業界が最大限の対策を講じているにもかかわらず、十分に保護されたWebサイトは一般的とはいえません。平均的なWebアプリケーションには33件の脆弱性があり、Webアプリケーションの67%にはリスクの高い脆弱性が存在します。7 APIはマシン間のデータ交換を目的として設計されており、多くのAPIが機密データへの直接的な経路となっています。そのため、ほとんどのAPIエンドポイントには、少なくともWebアプリケーションと同等のリスク管理が必要です。
S/Gi-LAN /N6セキュリティ
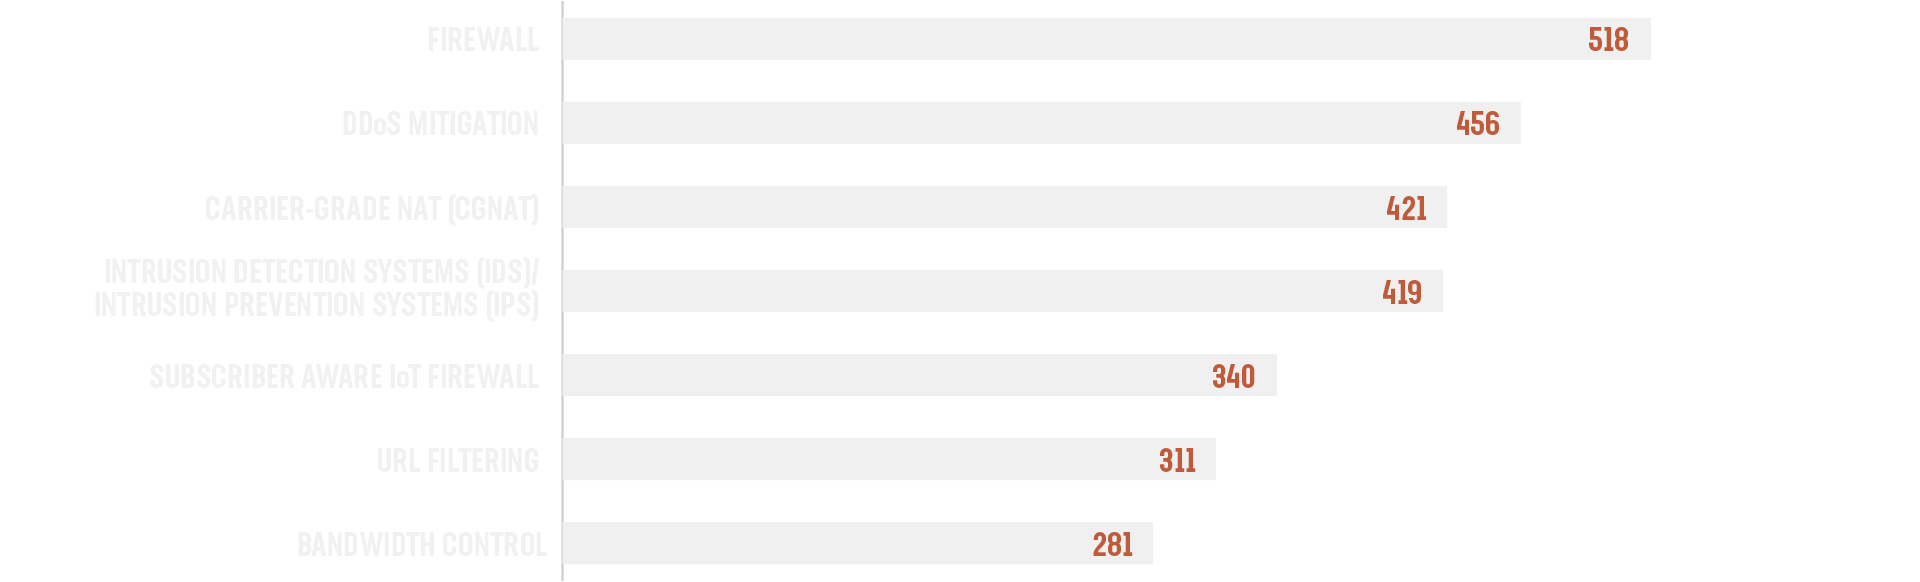
N6 LAN(旧称S/Gi-LAN)は、ユーザープレーン機能(UPF)とインターネットの間に位置するインターフェースです。ネットワークパフォーマンスの最適化とコスト削減のため、N6 LANの機能は集約されることがよくあります。このインターフェースはインターネットへのゲートウェイであるため、適切に保護する必要があります。通常、ここに配置されるセキュリティ機能には、キャリアグレードNAT(CGNAT)、N6(Gi)ファイアウォール、DDoS対策、IoTファイアウォール、加入者向けセキュリティサービス、セキュアDNSキャッシュなどがあります。サービスプロバイダーは、従来のGi-LAN製品が5Gポートフォリオにおいて引き続き役割を担うと考えています。下図は、サービスプロバイダーにGi-LAN/N6のソリューション製品を順位付けしてもらった調査の結果を示しています。セキュリティ上の懸念事項の上位3つは、ファイアウォール、DDoS緩和、CGNATです。
エッジの脅威
サービスプロバイダーは、企業のイノベーションを支えるエッジのユースケースを提供することで、5Gネットワークを収益化できるようになります。5Gネットワークは分散化されており、分散型のマルチクラウドアーキテクチャを採用しています。分散クラウドモデルでは、クラウドサービスがエッジデバイスから5Gコアデータセンターまで拡張されます。エッジコンピューティングにより、サービスプロバイダーのセキュリティリスクは高まります。IoTデバイス、増加するデータ量、エッジインフラストラクチャはいずれも、悪意のある攻撃者にとって格好の標的となるためです。
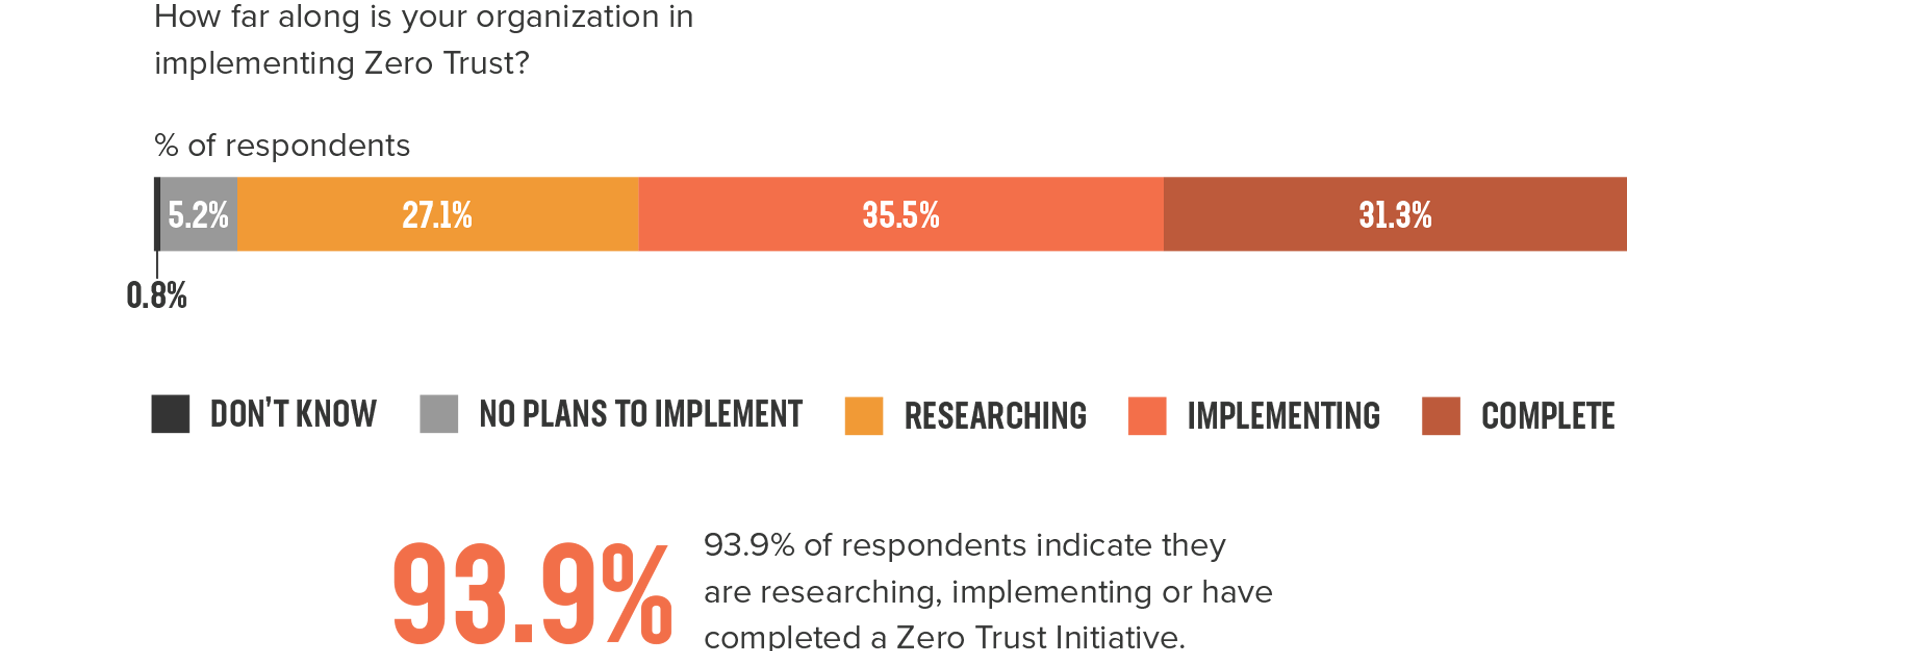
ハイブリッドクラウドおよびマルチクラウドのアーキテクチャに対応するため、多くのサービスプロバイダーがゼロトラストセキュリティモデルを採用しています。ゼロトラストセキュリティでは、各加入者から収集したリアルタイム情報を使用します。アナリストの報告によると、回答者の93%がゼロトラストの取り組みを調査中、実装中、または実装済みです。10 IoTデバイスの急増により、ゼロトラストセキュリティモデルを採用する必要性はさらに高まっています。そうしなければ、ゾンビ化したIoTデバイスが5Gの速度でDDoS攻撃を実行するおそれがあります。
“「エッジにおけるセキュリティは、依然として非常に大きな課題です。主な理由は、IoTのユースケースが極めて多岐にわたり、ほとんどのIoTデバイスが従来のITハードウェアプロトコルに対応していないことです。そのため、デバイスのライフサイクルを通じて必要となることが多いセキュリティ設定やソフトウェアアップデートが提供されない可能性があります」と、調査会社GartnerのリサーチディレクターであるBarika Pace氏は述べています。11”
クラウドセキュリティ
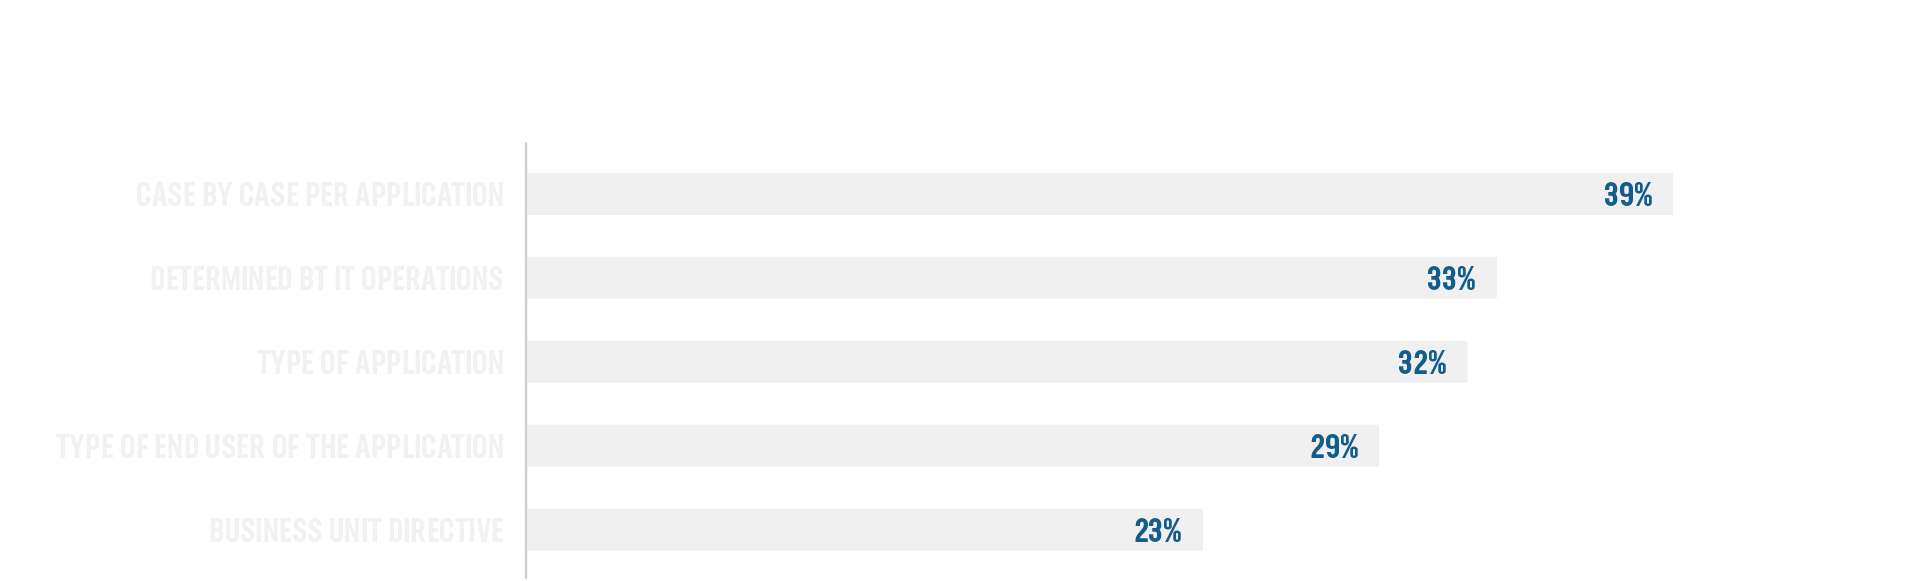
ほとんどのモバイルネットワークではプライベートクラウドが使用されていますが、エッジ拠点ではパブリッククラウドソリューションへの依存が高まっています。モバイルネットワーク事業者は、企業市場に訴求するエッジソリューションを構築するため、ハイパースケーラーと提携しています。アーキテクチャ、導入計画、スケジュールはサービスプロバイダーごとに異なりますが、いずれもエンドユーザーの体感品質(QoE)を確保するセキュリティ戦略に基づく必要があります。『2020 State of Application Services Report: Telecom Edition』では、回答者の90%がマルチクラウド環境を運用しており、その大半がネットワークを計画する際の主な懸念事項としてセキュリティを挙げたと報告しています。13 サービスプロバイダーの90%は、具体的なユースケースに基づいてクラウドインフラストラクチャを選定しています。アプリケーションに応じてクラウドサービスを選定することで、運用の改善が促進され、サービスプロバイダーがクラウドプロバイダーの提供する機能を活用できる可能性があります。
“通信事業者の90%がマルチクラウド環境を運用しており、セキュリティ上の懸念を最重要視しています。14”
まとめ
サービスプロバイダーが5Gへの移行を進める中、デバイスからエッジ、5Gネットワーク、クラウドに至るデジタル環境全体で、新たなサイバーセキュリティ脅威に直面しています。こうした脅威を軽減するには、5Gネットワークを構築し、既存のインフラストラクチャと統合するあらゆる段階で、セキュリティをプロアクティブに組み込む必要があります。
お問い合わせください。F5がお客さまの強固な5Gセキュリティ体制の構築をどのように支援できるか、詳しくご案内します。
脚注
1 GSMA: The Mobile Economy 2020
2 GSMA: The Mobile Economy 2020
3,4,5,6 Heavy Reading、『5Gセキュリティ:クラウドネイティブな脅威管理の多面的アプローチ』
8 Heavy Reading、5Gセキュリティ:クラウドネイティブの脅威管理における多面的な技法
9 Heavy Reading、『5Gセキュリティ:クラウドネイティブな脅威管理の多面的な技法』
10 AT&T Cybersecurity:5Gとエッジへの道のり 2021
11 ZDNET、エッジコンピューティング:考慮すべきサイバーセキュリティリスク
12 AT&T Cybersecurity:5Gとエッジへの道のり 2021
13,14,15 F5:2020年版アプリケーションサービスの現状レポート(通信業界版)