将来を見据えたインフラへ:BIG-IP LTMで耐量子性を実現
耐量子計算機暗号(PQC)を導入し、「今収集し、後で復号する」(HDNL)という新たな脅威から保護することで、量子コンピューティング時代に向けて重要インフラを備えましょう。
現在の暗号化に迫る量子コンピューターの脅威
数十年にわたり、組織はデジタル通信のセキュリティを確保し、機密データを保護するために公開鍵暗号方式を利用してきました。しかし、量子コンピューティングの台頭により、こうした確立された暗号方式が時代遅れになるおそれがあります。悪意のある攻撃者はすでに「今収集し、後で復号する(harvest now, decrypt later:HNDL)」攻撃を行っており、十分に強力な量子コンピューターが利用可能になった時点で復号することを目的に、現在の暗号化データを取得して保存しています。この時点は「Q-Day」と呼ばれます。
これは組織に重大なリスクをもたらします。特に、データを数年、場合によっては数十年にわたって安全に保つ必要がある金融、医療、政府、防衛分野の組織にとって深刻です。Q-Dayまでの予測期間が年々短くなる中、次世代の耐量子暗号への移行は、もはや遠い将来の課題ではありません。そのため、長期にわたって保管するデータの保護、規制遵守の維持、重要なデジタルインフラストラクチャの完全性確保に向けて、耐量子化への備えが喫緊の優先課題となっています。
NetOpsチームとPlatform Opsチームにとっての課題は、アプリケーションのパフォーマンスや可用性を損なうことなく、こうした次世代セキュリティプロトコルを実装することです。
悪意ある攻撃者は現在、暗号化されたデータを収集し、将来の量子コンピューターで復号しようとしています。そのため、金融、医療、政府機関が長期にわたり保管するデータが、今この時点ですでにリスクにさらされています。
BIG-IP LTMで量子時代に備えた未来を構築
F5 BIG-IP LTMは、量子対応に向けた取り組みを開始するための戦略的な制御ポイントを提供します。暗号アジリティを備えたプロキシとして機能することで、BIG-IP LTMは、バックエンドのアプリケーションサーバーに複雑な変更を直ちに加えることなく、組織による耐量子計算機暗号(PQC)のシームレスな実装を可能にし、アプリケーションとデータを保護します。このアプローチにより、現在の古典暗号から量子耐性を備えた未来への橋渡しが可能になります。
BIG-IP v17.5以降ではクライアント側のPQCを実装でき、v17.5.1ではクライアント側とサーバー側の両方でPQCを有効にできます。これは、従来の暗号方式と、NISTのPQC標準化プロセスで最終候補となったML-KEM(Kyber)のような新しい耐量子アルゴリズムを組み合わせるハイブリッド鍵交換メカニズムによって実現します。このハイブリッド方式により、従来型攻撃と量子攻撃の両方から保護し、暗号技術の移行期間中も信頼性の高い防御を提供します。
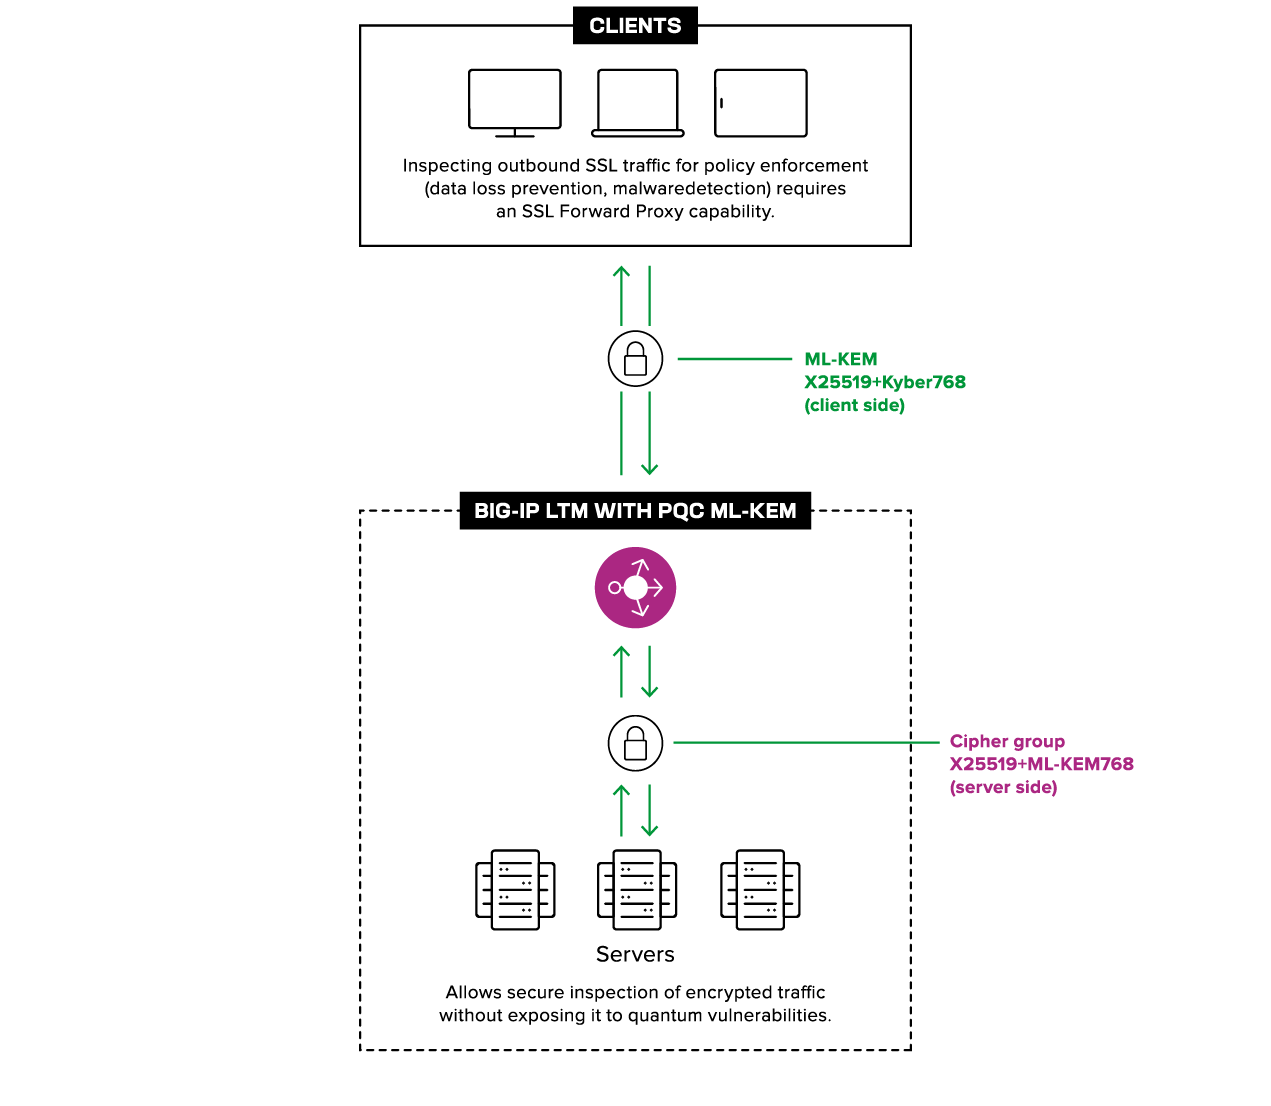
段階的な導入において、PQCの仲介役を担うBIG-IP LTMは極めて重要です。エッジでハイブリッド型の耐量子暗号によって暗号化されたトラフィックを終端し、内部サーバーが対応する従来型暗号で再暗号化できます。これにより、外部向けのセキュリティ態勢を内部インフラストラクチャから切り離し、内部のアップグレードを自社のペースで計画しながら、外部トラフィックのセキュリティを直ちに強化できます。
BIG-IP LTMは暗号アジリティに対応したプロキシとして機能し、バックエンドのアプリケーションサーバーを直ちに変更することなく、ハイブリッド型の耐量子暗号を導入できるようにします。
量子時代への備えをアプリケーションから始めるアプローチ
量子コンピューティングの脅威には、先を見据えた戦略的な対応が必要です。脅威が現実のものとなってから対応するのでは手遅れです。F5 BIG-IP LTMは、既存のアプリケーションデリバリーアーキテクチャに耐量子暗号を統合することで、インフラストラクチャチームが量子コンピューティングの課題に正面から取り組めるよう支援します。
BIG-IP LTMの暗号アジリティとデータパス上の戦略的な位置付けを活用することで、ユーザーが期待するパフォーマンスと信頼性を維持しながら、組織をHDNL攻撃から保護し、新たなコンプライアンス基準に備え、最も価値の高いデータの長期的なセキュリティを確保できます。
主なメリット
長期にわたって機密データを保護
「今収集し、後で復号する」脅威を無力化し、金融、医療、政府機関にとって極めて重要な、長期にわたり機密性を維持すべきデータを保護します。
将来を見据えたコンプライアンスを確保
耐量子暗号に関する新たな要件に対応し、進化する標準に適応できるクリプトアジリティを備えたアーキテクチャを構築します。
パフォーマンスと可用性を維持
アプリケーションデリバリーサービスのパフォーマンスと信頼性を損なうことなく、次世代の耐量子暗号を導入できます。
暗号技術の世代間ギャップを埋める
PQCの仲介役として機能し、内部のアプリケーションサーバーでは従来型暗号を維持しながら、外部トラフィックには耐量子暗号を適用できます。
主な機能
ハイブリッド鍵交換のサポート
従来型アルゴリズム(X25519など)と、NISTが選定した耐量子アルゴリズム(ML-KEM/Kyber)を組み合わせ、移行期間中に堅牢な二重の保護を提供します。
クライアント側およびサーバー側のPQC
BIG-IP v17.5以降でクライアント側PQCをサポートし、BIG-IP v17.5.1ではクライアント側とサーバー側の両方に対応する完全なプロキシサポートへと拡張されています。
暗号アジリティに対応したアーキテクチャ
BIG-IP LTMの柔軟なアーキテクチャを活用することで、新しいPQCアルゴリズムの標準化に合わせて迅速に導入し、運用への影響を最小限に抑えられます。
ハードウェアアクセラレーションによるパフォーマンス
高度なハードウェアオフロード機能を活用し、計算負荷の高いPQCアルゴリズムによるパフォーマンスへの影響を軽減します。