アプリケーションセキュリティ脆弱性の緩和
今日、アプリはデジタルトランスフォーメーションを実現し、競争優位性をもたらします。今こそ、セキュリティをシンプルにし、視点を変えるときです。
アプリケーション時代へようこそ
市場投入までの期間を短縮しながら俊敏性を維持するため、組織はアジャイル開発を採用し、戦略的なビジネス課題の実現をAppDevチームとDevOpsチームに委ねています。開発者はボタンをクリックするだけで、世界を変える可能性のある新しいコードのビルド、テスト、デプロイ、運用、監視を自動化できます。
主なメリット
シフトレフト
アーキテクチャ、クラウド、フレームワークを問わず、コード作成からテスト、本番環境に至るまで、アプリケーション開発ライフサイクルにセキュリティが本質的に組み込まれています。
ユーザビリティを最大化
F5のソリューションは、ユーザーの負担と誤検知を最小限に抑えながら侵害を防止し、コストセンターであるセキュリティをビジネスの差別化要因へと変えます。
複雑さを軽減
F5は、クラウドやアーキテクチャ全体のセキュリティを効率化し、一貫したポリシー適用と包括的な修復を実現します。
では、アプリケーションセキュリティはどうでしょうか?
アプリケーション開発は大きく変化し、その大部分が自動化されていますが、セキュリティ対策は依然として人手に大きく依存しています。開発者とDevOps担当者の数は、セキュリティ専門家の最大100倍に上ります。市場投入までの期間短縮を求める圧力が、アプリケーションチームとセキュリティチームの間に摩擦を生み、セキュリティがボトルネックであるという認識につながっています。これは深刻なジレンマであり、不十分なテスト、プロセスの省略、実効性のない監督を招くことが少なくありません。
同時に、アーキテクチャ、クラウド、サードパーティ統合の急増により、多くの組織で攻撃対象領域が大幅に拡大しています。クロスサイトスクリプティング(XSS)やインジェクションなどのアプリケーション脆弱性は、20年以上前にアプリケーションセキュリティが登場した当初から広く存在していますが、攻撃者は今なお驚くべき速さでそれらを発見し、悪用し続けています。攻撃者は、自動化フレームワークやAIで強化されたツールを使用してインターネットをスキャンし、脆弱性をすばやく攻撃に利用できる形に変え、金銭的利益を目的に弱点を発見して悪用します。特にオープンソースソフトウェアには脆弱性が多く、未知の重大なリスクをもたらしています。
F5 Labsの報告によると、最も深刻な攻撃の1つであるリモートコード実行につながる可能性のある重大な脆弱性が、9時間ごとに公開されています。2025年には、通常の1週間で新たに500件のCVEが公開されると予想されています。
アーキテクチャ、クラウド、開発者向けフレームワークにまたがるアプリケーションセキュリティの複雑化に効果的に対処するには、組織は戦略と視点を転換する必要があります。
F5 Labsの報告によると、想定される攻撃の中でも特に深刻なリモートコード実行につながる可能性のある重大な脆弱性が、9時間に1件の頻度で公開されています。
Open Web Application Security Project
Open Web Application Security Project(OWASP)は、効果的な脆弱性管理の必要性を企業経営者や取締役会に認識してもらうことを目的として、2001年に設立されました。セキュリティベンダーやコミュニティからのフィードバックを取り入れた体系的なアプローチにより、OWASP Top 10が策定されました。これは、最も広く見られる重大なアプリケーション脆弱性のリストです。
XSSとインジェクションは、OWASP Top 10の策定当初から毎回リストに含まれています。しかし、ソフトウェアサプライチェーンに対する脅威の増大、オープンソースソフトウェアの普及、レガシーアプリとモダンアプリの両方でセキュリティとアクセスを管理する運用上の複雑さにより、アプリケーションセキュリティは新たな時代を迎えています。ソフトウェアアップデート、重要なデータ、CI/CDパイプラインの完全性はいずれも侵害される可能性があります。オープンソースソフトウェアは開発を大幅に迅速化する一方で、リスク管理のあり方も変えます。社内で開発するカスタムソフトウェアでは一般的な静的コード解析(SCA)などの管理策が、サードパーティ製ソフトウェアでは必ずしも実施可能または現実的とは限らないためです。
2021年、攻撃者は、数千ものWebサイトやアプリケーションで使用されている広く導入されたオープンソースソフトウェアライブラリの重大な脆弱性について詳細が公開されると、ほぼ即座に悪用を開始しました。この脆弱性を放置すると、リモートコード実行につながる可能性があり、攻撃者によるWebサイトやオンラインアプリケーションの乗っ取り、金銭の窃取、データ侵害、顧客アカウントの侵害を許すおそれがあります。
F5 Labsでは、過去20年間でCVEを取り巻く状況が大きく変化し、脆弱性の件数が増加するとともに、その種類も多様化していることを詳しく解説しています。こうした変化の一部はテクノロジーの進化によるものですが、データの収集方法が反映されたものもあります。
脆弱性の評価は容易ではありません。エクスプロイトの作成がどの程度容易または困難か、実際に作成する者がいるか、影響を受けるソフトウェアがどの程度普及しているか、さらにそのソフトウェアが稼働するマシンがどれほど重要かを考慮する必要があります。
主な機能
公開されているWebアプリとAPIの既知のリスクを把握し、AIで強化されたインサイトを活用してテスト中に脆弱性を特定することで、修復を支援します。
- アプリ開発フレームワークとのネイティブ統合により、市場投入までの時間を短縮し、ビジネスの俊敏性を高めます
- 幅広い脆弱性に対する標準搭載の保護機能により、リスクと運用の複雑さを軽減
- クラウドやアーキテクチャを横断する可視化とポリシー適用により、企業のアプリポートフォリオ全体を保護
- 自己学習・自己調整型ポリシーにより、InfoSec、DevOps、AppDevチームの負担を軽減
- 動的なインテリジェンスフィードにより、新たに出現する脅威へ迅速に対処できます
- 宣言型ポリシーにより基盤インフラストラクチャが抽象化され、意図しないリスクや設定ミスを防止できます
- 変化するアプリや攻撃者に対応するセキュリティにより、効果を最大限に高め、顧客体験を最適化
- 自動化された保護と適応型セキュリティにより、企業は安全にデジタルトランスフォーメーションを加速できます
- 必要な場所にセキュリティをオンデマンドで導入し、アプリからエッジまで一貫した保護を実現
公開されるCVEの数は加速度的に増えており、2025年には通常の1週間で500件の新たなCVEが公開されると予測しています。
アーキテクチャの複雑化とAIの台頭
テクノロジーの急速な進化により、組織のビジネスの進め方だけでなく、ビジネスを安全に保護するために必要な対策も変化しています。現在、組織の88%が、SaaS、パブリッククラウド/IaaS、オンプレミス(従来型)、オンプレミス(プライベートクラウド)、コロケーション、エッジを含むハイブリッドモデルを採用しています。また、手動チューニングの負担を軽減し、検出された脅威に基づくセキュリティポリシーの構築を自動化するために、AIを活用する組織が増えています。新規プロジェクトではクラウドの効率性を活かせる一方、ほとんどの企業のポートフォリオには、データセンター、クラウド、マイクロサービス内の多様なアーキテクチャにまたがるレガシーアプリとモダンアプリの両方が含まれています。
アプリケーションの急増と市場投入の迅速化は、リスク管理にも根本的な変化をもたらしています。ネットワークエンジニアがインフラストラクチャを導入するとは限りません。DevOpsチームは、すぐに利用できるクラウドソリューション上で、コンテナなどの新しいアーキテクチャを活用して仮想的かつ一時的なインフラストラクチャを容易に構築し、コードのビルドからサービスのデプロイまでを自動化できます。アプリケーション開発サイクルにおける役割、責任、働き方のこうした変化により、セキュリティへの対応が後回しになることも少なくありません。
同時に、攻撃者の手法も効率化しています。容易に入手できるツールやフレームワークを活用して攻撃を大規模化しており、実質的にはセキュリティ担当者がリスクの定量化と評価に用いるのと同じ手法を採用しています。
さらに、組織では事業継続のために複数のクラウドプロバイダーを採用する動きが広がっています。また、複数のクラウド環境にわたる個別のニーズに対応しようとする中で、ツールの乱立もますます深刻化しています。その結果、セキュリティ担当者が何が保護され、何が保護されていないのかを把握できず、細かな相違によって脆弱性が生じることがあります。一般的な例として、セキュリティの設定ミスが挙げられます(たとえば、AWSの責任共有モデルを参照してください)。
攻撃者は基本的に、セキュリティ専門家がリスクの定量化と評価に用いるのと同じ手法を使用します。
シフトレフトと視点の転換が必要な理由
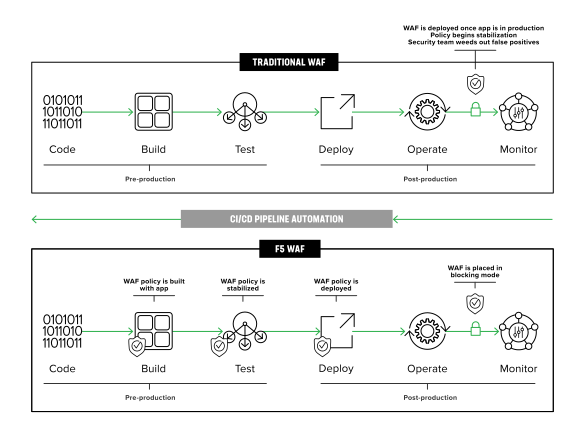
アプリケーションの構築方法とデプロイ方法の変化に伴い、リスクも変化しています。そのため、アプリケーションの脆弱性に先手を打つには、セキュリティも変革する必要があります。可視性と一貫性はこれまでと同様に重要ですが、組織にはアプリケーションセキュリティの実装方法におけるパラダイムシフトが求められます。アプリケーションのリリース後にセキュリティポリシーを策定し、誤検知を排除してポリシーを安定化・調整したうえで、アプリケーションをリスクにさらす可能性のある新たな脆弱性の公開を監視するのではなく、アーキテクチャ、クラウド、フレームワークを問わず、コードからテスト、本番環境に至るまで、アプリケーションセキュリティをアプリケーション開発ライフサイクルに本質的に組み込む必要があります。
ペネトレーションテストにより、ソフトウェアを本番環境に移行する前に重大なリスクを明らかにできます。また、セキュリティチームに重要な知見を提供し、Webアプリケーションファイアウォールのポリシーなど、重要な暫定対策の実施を可能にすることで、緩和までの時間を大幅に短縮できます。
最も効果的なアプリケーションセキュリティは、自動化され、統合され、適応性を備えています。自動化により、運用支出(OpEx)を抑え、アプリケーションのリリース、デプロイ、保守における重要なセキュリティリソースへの負担を軽減できます。ポリシーのデプロイを自動化すると、ソフトウェア開発ライフサイクル(SDLC)の早い段階でセキュリティ制御を実装して安定させることで、効果を高められます。これにより、手作業を減らしながら有効性を向上させ、情報セキュリティ部門を大量のアラートや潜在的な誤検知への対応から解放し、より戦略的なリスク管理に注力できるようにします。アプリケーション開発フレームワークや継続的インテグレーション/継続的デリバリー(CI/CD)パイプラインとのネイティブ統合により、開発チームとセキュリティチーム間の摩擦が軽減され、ビジネスアジリティの向上と組織間の連携強化につながります。
API駆動のデプロイとメンテナンスを通じて開発者向けツールと統合することで、インフラストラクチャの複雑さを抽象化し、運用負荷を軽減するとともに、設定ミスを防止し、複数のアーキテクチャやクラウドにわたるポリシー管理と変更管理を簡素化します。
さらに、セキュリティ対策には、顧客に不満を抱かせたり、攻撃者が検知を回避するために攻撃活動をエスカレートさせたりすることがないよう、正確性とレジリエンスが求められます。消費者は、一人ひとりに合わせて厳選された体験を求めており、高度な攻撃者を簡単に阻止することはできません。
ユーザビリティに影響を与えない効果的なセキュリティは、競争の激しいデジタル経済において、顧客の獲得と維持を左右する重要な差別化要因となり得ます。
アーキテクチャ、クラウド、フレームワークを問わず、アプリケーションセキュリティをシフトレフトし、アプリケーション開発ライフサイクルに本質的に組み込む必要があります。
まとめ
今日、アプリはビジネスそのものです。そのため、アプリへの脅威と効果の低いセキュリティ対策が、ビジネスの可能性を損なう最大のリスクとなっています。最新の分散型アプリケーションアーキテクチャによって脅威の対象領域が拡大し、自動化によって意図しないリスクと攻撃者の有効性が高まり、サイバー犯罪による被害も拡大し続けています。それでも、安全なデジタルエクスペリエンスを一貫して提供する組織は、顧客数と収益を伸ばすことができます。
解決策は明確です。世界を変える可能性のある新しいコードのリリースを遅らせるのではなく、セキュリティをシフトレフトし、アプリケーションライフサイクル全体で保護を自動化するとともに、セキュリティをビジネスの重要な差別化要因として捉え直すことが必要です。
脆弱性をプロアクティブに緩和し、複雑さを軽減するとともに、効果的で運用しやすいセキュリティでビジネスを保護することで、デジタルトランスフォーメーションを加速し、顧客体験を最適化できます。その結果、リスクを低減し、デジタル分野での競争優位性を生み出せます。
F5 Application Security—アプリケーションと攻撃者の進化に適応し、スムーズな保護を実現します。