統合システムにおけるアプリケーションデリバリの設計
概要
統合システムは、迅速な導入、管理の簡素化、運用の効率化が期待できることから、エンタープライズアーキテクチャとして広く採用されています。統合システムは、事前構成済みのコンピューティング、スイッチングおよびルーティング、ストレージに加え、ハイパーバイザーと管理ソフトウェアを組み合わせたものです。
現在では、NutanixやSimpliVityなどのハイパーコンバージド製品により、インフラストラクチャの仮想化がストレージやネットワークにまで拡大しています。これらのソリューションは、さらなるコスト削減と柔軟性の向上を実現できる可能性があります。
しかし、こうしたアーキテクチャが進化しても、その上で稼働するアプリケーションの基本的な性質は変わっていません。アプリケーションには、依然としてレイヤー4~7のアプリケーションサービスが必要です。また、コンバージドシステムや統合システム上で、これらのサービスを提供する必要があります。
課題は、これらの新しいアーキテクチャにアプリケーションサービスを統合する最適な方法を見つけることです。
考慮事項
F5は、多くのインフラストラクチャおよび仮想化ベンダーとの技術提携を通じて、アプリケーションに必要なセキュリティと可用性の確保、最適化を支援します。
ここで、いくつか選択すべきことがあります。
ソフトウェアか、ハードウェアか?
まずは、ソフトウェアです。
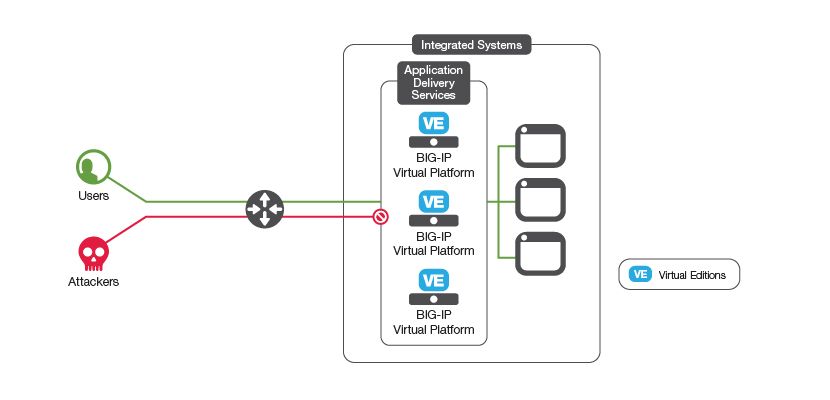
仮想エディションは、コンバージドインフラストラクチャおよびハイパーコンバージドインフラストラクチャで最も一般的な導入形態です。仮想エディションを使用すると、コンバージドインフラストラクチャ内でアプリケーションサービスを提供できます。サービスとアプリケーションを同じインフラストラクチャに配置することで、ネットワーク構成を簡素化し、余分なネットワークホップを回避できます。
アプリケーションごとにVirtual Editionを導入できるため、個々のアプリケーションのスタック全体が簡素化され、異なるインフラストラクチャ間での移行も容易になります。また、アプリケーションサーバーとVirtual Editionに同じ導入およびプロビジョニング方法を使用できるため、運用を簡素化できます。
ハードウェアについてはどうでしょうか?
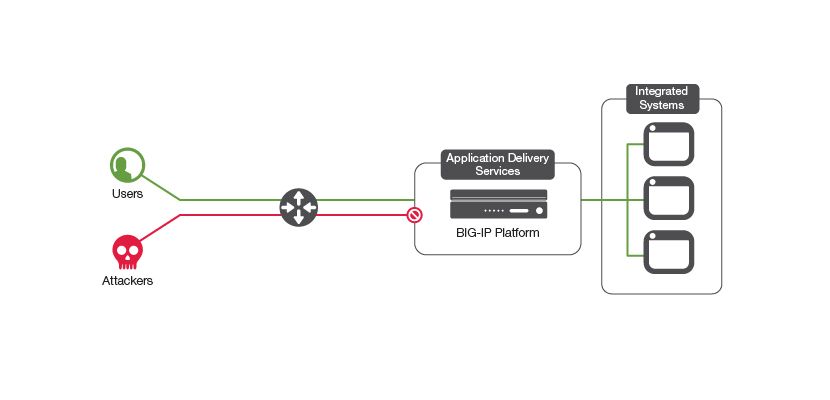
事前構成済みのハードウェアソリューションにハードウェアアプライアンスを追加するのは、一見すると直感に反するように思えるかもしれませんが、合理的な選択となる場合もあります。たとえば、大規模なSSLインスペクションやDDoS緩和など、高いパフォーマンスが求められる場合、専用ハードウェアによってパフォーマンスと拡張性を確保できます。
デメリットは何でしょうか。インフラストラクチャスタック内の複数の論理レイヤーでサービスが必要な場合(フロントエンドのプレゼンテーション層とミドルウェアのビジネスロジック層の間のトラフィックを管理する場合など)、アプリケーショントラフィックは処理のためにコンバージドインフラストラクチャのブロック外へ出る必要があります。その結果、ネットワークホップが増え、レイテンシーも増加します。
また、エッジに大容量ハードウェアを配置して一括処理サービス(SSLインスペクション、ファイアウォール、最適化)を提供し、統合仮想インフラストラクチャ内の特定のアプリケーションには、専用サービス(Webアプリケーションファイアウォールまたは仮想デスクトップアクセス)を提供するシングルテナントの仮想エディションを配置する「2階層」ソリューションも導入できます。
スケールアップか、スケールアウトか?
F5では、スケールアップとスケールアウトのどちらにも対応できます。スケールアップは、単一のアプリケーションを拡張する場合や、複数のサービスを大容量のハードウェアデバイスに統合している場合に適しています。アプライアンスを追加してスケールアウトすれば、より多くのアプリケーションを管理し、柔軟性を高めることができます。
手順
コンバージドインフラストラクチャとハイパーコンバージドインフラストラクチャのどちらを選ぶか、また、どのプラットフォームとスケーリングモデルを選択するかによって、次のステップが決まります。
1. プラットフォームを構成する
仮想アプライアンスは、統合システムに簡単に導入できます。ハイパーバイザーの仮想スイッチ技術を使用して必要なネットワークを公開し、イメージをデプロイした後、アプライアンスのライセンスを取得するだけです(イメージとデプロイ方法は、ハイパーバイザーおよびシステムによって異なります)。
ハードウェアアプライアンスでは、デバイスからアプリケーションデリバリサービスを提供するすべてのネットワークへの高性能な接続を確保してください。スイッチファブリックに複数の大容量トランクを接続することで、システム内で稼働するアプリケーションのネットワークトラフィックをBIG-IPまたはVIPRIONプラットフォームで管理できます。必要な場所にサービスを挿入できるよう、関連するすべてのVLANのトラフィックがプラットフォームに公開されていることを確認してください。
2. アプリケーションサービスを設定する
稼働中のプラットフォームを目的のネットワークに接続したら、アプリケーションサービスを構成します。管理を簡素化し、堅牢で再現性の高いデプロイを実現するため、可能な場合はiAppテンプレートを使用してください。
iAppテンプレートは、特定のアプリケーションに関する導入のベストプラクティスをシンプルなウィザードに変換するため、IPアドレスなど、サイト固有の情報を入力するだけで済みます。一般的なアプリケーションを幅広くカバーする、F5がサポートする完全にカスタマイズ可能なテンプレートが20種類以上用意されています。テンプレートはAPIから操作することもでき、管理システムから数回の簡単なREST呼び出しを行うだけで、設計済みの構成を導入できます。
結果
統合システムで稼働するアプリケーションは、F5アプリケーションサービスが提供するセキュリティ、パフォーマンス、可用性によって最適化されます。