F5 BIG-IP AFM 侵入防御システム(IPS)
サービスプロバイダーや企業のネットワークでは、多数のアプリケーションへの接続を可能にするさまざまなプロトコルが使用されています。その多くは、組み込みのセキュリティが脆弱または存在しないレガシープロトコルで動作しており、攻撃者に悪用されると、サービスに影響が及んだり、情報が窃取されたりする可能性があります。5Gベースのサービスを提供するサービスプロバイダーにとって、新たな5Gアーキテクチャは、ネットワークインフラストラクチャへの新たな侵入口を飛躍的に増加させます。競争の激しい市場でお客さまの期待に応える体験を提供するには、ネットワークの保護が不可欠です。
柔軟でモダンなプロトコル検査ソリューション
F5 BIG-IP AFMに標準搭載されているF5侵入防御システム(IPS)は、すべての受信トラフィックをレイヤー5~7で検査し、25を超えるプロトコルとインフラストラクチャアプリケーションをセキュリティインシデントやエクスプロイトから保護します。BIG-IP AFMのIPSソリューションは、トラフィックがプロトコル標準に準拠しているかを確認し、数百種類の既知の攻撃シグネチャと照合します。また、パフォーマンスに影響を及ぼす可能性のあるプロトコル攻撃やエクスプロイトからDNSインフラストラクチャを保護します。サービスプロバイダー向けのBIG-IP AFM IPSは、さらにネットワークエッジを保護し、UDP、TCP、SCTP経由でネットワークに流入するSS7、Diameter、HTTP/2、GTP、SCTP、SIPなど、サービスプロバイダーで広く使用されているプロトコルのトラフィックを検査して、プロトコルへの準拠を確認します。これにより、こうしたアプリケーションサービスに対する攻撃やエクスプロイトを防ぎます。毎年販売され、消費者向けおよび企業向けネットワークに接続される数百万台ものIoTデバイスを考慮すると、脅威環境はさらに複雑になります。こうしたIoTデバイスの多くは、セキュリティが脆弱であるか、まったく備えていません。そのため、ハッキングの標的となり、攻撃ネットワークに組み込まれる可能性があります。BIG-IP AFM IPSは、広く使用されているIoTプロトコルであるMQTTとCoAPを検査し、IoTサービスサーバーに対する攻撃を緩和します。
主な機能
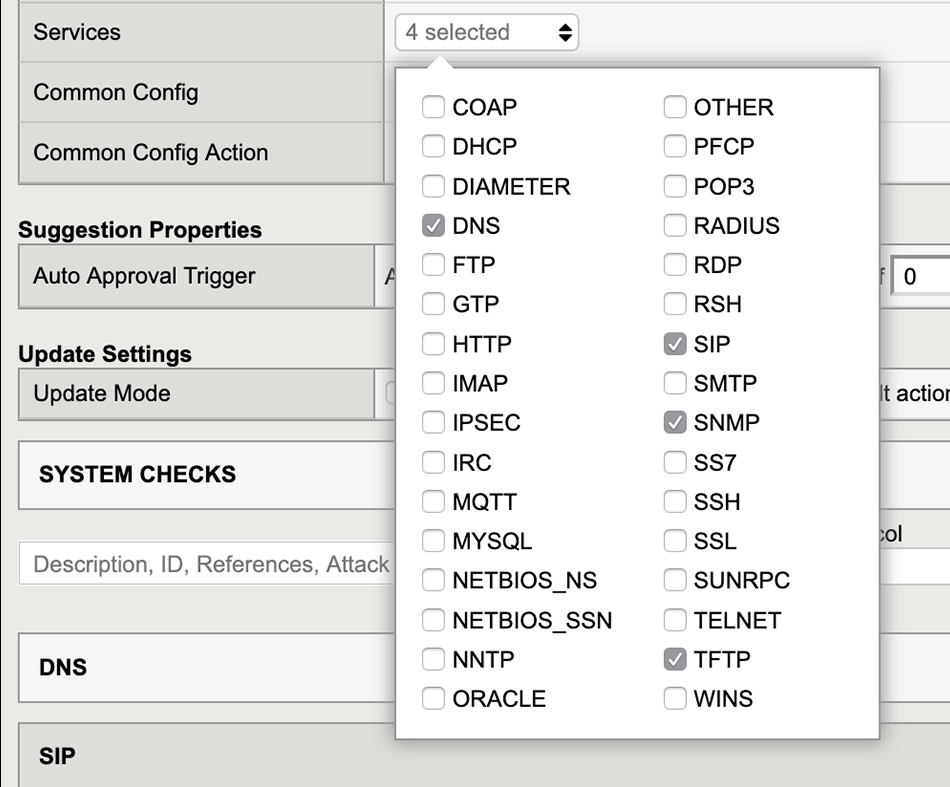
BIG-IP AFM IPSは現在、以下のプロトコルをサポートしています。
CoAP | MQTT | RSH |
DHCP | MYSQL | SMTP |
Diameter | NETBIOS_NS | SNMP |
DNS | NETBIOS_SSN | SS7 |
FTP | NNTP | SSH |
GTP | Oracle | SSL |
HTTP | PFCP | SUNRPC |
IMAP | POP3 | TELNET |
IPSEC | RADIUS | TFTP |
IRC | RDP | メリット |
迅速、簡単、柔軟
BIG-IP AFM IPSがネットワークやプロトコルを狙う攻撃やエクスプロイトに迅速に対応できるよう、BIG-IP Standard仮想サーバー、アクセス制御リスト(ACL)、FastL4をサポートしています。また、F5 iRulesを使用して、受信トラフィックにポリシーを迅速に適用することもできます。iRulesは、25万人を超えるユーザーが参加するF5 DevCentralコミュニティで活用されています。ユーザー同士が協力して、比較的まれな脅威を緩和するカスタムルールを作成しています。これらのルールはコミュニティ内で共有され、他の管理者もBIG-IP AFM環境の機能を柔軟に拡張できます。
F5は、サービスプロバイダーのネットワークプロトコル向けに特別に調整された、すぐに利用できる構築済みルールを提供し、加入者トラフィックの検査と保護をさらに強化します。
SNORT準拠ルールの適用と保護
BIG-IP AFMのIPSエンジンは、業界標準のドメイン固有言語(DSL)であるSNORTを使用して受信トラフィックにルールを適用し、攻撃やエクスプロイトを検知してブロックします。BIG-IP AFMのIPSは、サードパーティのソースからSNORTルールを取り込んで使用できるため、既存のポリシーに基づく一貫した保護を実現できます。F5は、サービスプロバイダーのネットワークプロトコル向けに特別に調整された構築済みルールを標準で提供し、加入者トラフィックの検査と保護をさらに強化します。新たな攻撃や進化する攻撃、エクスプロイトから保護するため、BIG-IP AFM IPSサブスクリプションサービスは新しいシグネチャを継続的に配信します。
ほぼリアルタイムのリスク可視化
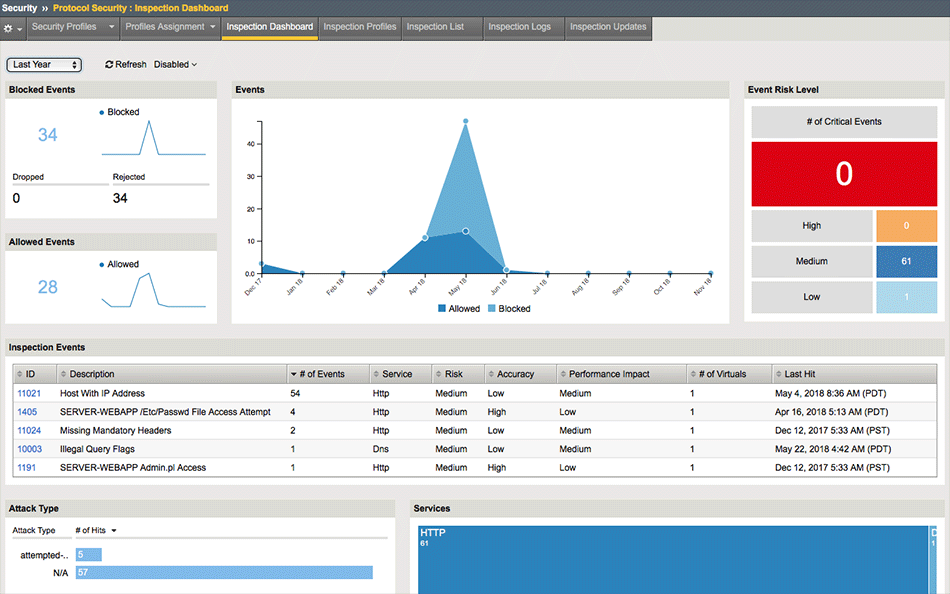
BIG-IP AFM IPSは、受信トラフィックをほぼリアルタイムで可視化する高速ロギング(HSL)機能を備えており、ネットワーク担当者による攻撃への迅速な対応を支援します。さらに、F5 BIG-IQ Securityは、脅威を相関分析して可視化し、実行可能な対応策を提示します。ログデータは、分析や過去データとの比較のために、サポート対象のサードパーティ製セキュリティ情報イベント管理(SIEM)ソリューションへ送信できます。
組み込みの学習機能とルール提案
BIG-IP AFM IPSにはポリシー提案エンジンが搭載されており、管理者は広範な監視やルール開発を行わなくても、進化する攻撃やエクスプロイトに対応できます。ポリシー提案エンジンはトラフィックパターンに基づいてルールを作成します。ルールは手動または自動で承認または拒否できるため、専門知識や運用負荷を必要とせず、容易に保護を追加できます。また、ルールによって多数の誤検知が発生している可能性があり、無効にすべき場合にはフィードバックを提供できます。
パフォーマンスとスケーラビリティを高めるマルチスレッド対応
BIG-IP AFM IPSはF5 BIG-IPプラットフォームを基盤とし、ネイティブなマルチスレッド処理に対応するよう設計されています。これにより、サービスを損なうことなく、トラフィックの急増や計画的な成長に応じて容易に拡張できます。また、マルチスレッドアーキテクチャにより、高可用性と無停止のソフトウェアアップグレードが可能になるため、事業運営を中断せずに継続でき、リスクへのエクスポージャーを低減できます。
運用の柔軟性
BIG-IP AFM Virtual EditionのIPSソリューションは、AWS、Azure、Google Cloudの各プラットフォームに加え、VMware/KVMプライベートクラウド環境でも容易に実行でき、あらゆるアプリケーションインフラストラクチャとNFVエンドポイントを保護できます。導入環境は、パブリッククラウドまたはプライベートクラウドに配置したF5 BIG-IQで管理でき、管理性と可視性が向上します。
BIG-IP AFM Virtual EditionのIPSソリューションは、AWS、Azure、Google Cloudの各プラットフォームに加え、VMware/KVMプライベートクラウド環境でも容易に実行できます。
サービス統合プラットフォーム
BIG-IP AFM IPSにより、サービスプロバイダーは、Giファイアウォールおよび負荷分散サービスと単一のプラットフォームに統合されたIPSを活用して、インフラストラクチャを集約し、保護できます。BIG-IP AFM IPSは、データセンターのコアとエッジ、および加入者向けサービスを支える基盤プロトコルの保護に最適化されています。高い拡張性とパフォーマンスが求められるネットワークでは、BIG-IP iSeriesアプライアンスおよびVIPRIONシャーシ上のIPSが業界最高水準のスループットと信頼性を提供し、セキュアなネットワークサービスの提供を確実にします。
まとめ
BIG-IP AFMのIPSソリューションは、パフォーマンスに影響を及ぼす可能性のあるプロトコル攻撃やエクスプロイトからDNSインフラストラクチャを保護します。サービスプロバイダー向けのBIG-IP AFM IPSは、ネットワークエッジを保護するとともに、サービスプロバイダーのプロトコルに対するトラフィック検査とプロトコル準拠の確認を行います。サービスプロバイダーが5Gベースのサービス提供を目指す中、攻撃の機会が増加するため、ネットワーク保護の重要性はさらに高まっています。
インフラストラクチャのセキュリティ確保に、BIG-IP AFMとBIG-IQ がどのように役立つかをご覧ください。