F5 WAF for BIG-IPによるDevOps向けセキュリティ自動化
現代の組織では、アプリケーションがデジタル戦略の中核を担っています。F5 Labsの調査によると、企業は平均983個のアプリケーションを管理しており、それらは複数のクラウドやデータセンターにまたがることも少なくありません。一般に、モダンアプリケーションは分散アーキテクチャを採用し、コンポーネントレベルに至るまでアジャイル開発手法を用いて構築されています。この継続的インテグレーションと継続的デリバリー(CI/CD)のフレームワークにより、DevOpsはソフトウェアライフサイクルを迅速かつ効率的に管理できます。市場投入までの時間を主要なKPI(重要業績評価指標)とするDevOpsでは、モダンなワークフローと自動化が導入されています。しかし、CI/CDのワークフローでは、セキュリティが見落とされがちです。
DevOpsワークフローにアプリケーションセキュリティ制御が組み込まれていない場合、アプリケーションコードと併せてテストされません。その結果、開発サイクル終盤の運用テストまでアプリケーションセキュリティ上の欠陥が発見されず、修正にかかるコストが大幅に増える可能性があります。これにより、市場投入の大幅な遅延、修復コストの増加、セキュリティ制御の不備などが生じる可能性があります。
CI/CDプロセスの早い段階でセキュリティテストを導入することは、アプリケーションチームとセキュリティチームの隔たりを解消するうえで最も効率的な方法です。課題は、規模に対応しながら効率的に実施することです。そのためには、アプリケーション開発の各フェーズに運用セキュリティテストを組み込むことを重視し、文化とテクノロジーの両面で変革を進める必要があります。
F5 WAF for BIG-IPにより、開発パイプラインの早い段階で運用アプリケーションセキュリティテストを統合できます。これにより、パイプラインの早い段階で、機能仕様とセキュリティポリシーの両方を包括的にテストできます。DevOpsチームは、アプリケーションの開発中に、セキュリティポリシーまたはアプリケーション自体のセキュリティ上の欠陥を検出できるようになります。エラーが見つかった場合は、より効率的かつ大幅に低いコストで修正できます。
主な機能
- 宣言型APIに基づく導入と構成により、DevOpsツールやワークフローとの統合が可能
- SecOpsは、DevOps向けの読みやすいJSONファイルを使用して、セキュリティを「コード」として管理、提供できます
- OpenAPIファイルの取り込みにより、APIセキュリティの設定を自動化できます
- Webhooks(Slack、Teamsなど)との連携により、DevOpsのコラボレーションを強化し、高度な自動化機能を利用できます
- モジュール型ポリシーにより、基本的なセキュリティをアプリケーション間で共有し、アプリごとに制御をカスタマイズ可能
- 共有ファイルを参照することで、ポリシー間でポリシーオブジェクトを共有可能
主なメリット
- コストを抑え、セキュリティ効率を高めながら、アプリの市場投入を迅速化
- アプリケーション開発パイプラインの早期段階にセキュリティテストを移行し、より費用対効果の高い修正を実現
- SecOpsとDevOps間の運用上のギャップを解消
コードとしてのセキュリティ
宣言型APIを使用することで、アプリケーションセキュリティを開発パイプラインに統合しやすくなります。これらのAPIコマンドは、自動化された開発パイプラインの一部として、F5 WAF for BIG-IPのデプロイと設定に使用できます。自動化は、GitLab、Jenkins、Bitbucketなど、DevOpsチームがすでに使用しているツールを通じて実装できます。
同じ自動化プロセスを使用して、既存のWAFインスタンスにWAFセキュリティポリシーを適用することもできます。セキュリティポリシーは、シンプルなJavaScript Object Notation(JSON)ファイルとして定義できます。このファイルには、通常GitHubなどのリポジトリにあるWAFポリシーの名前と場所へのポインターを含めることができます。
このフレームワークを使用すると、SecOpsチームは、開発チームが容易に利用できるセキュリティポリシーを作成、公開、保守できます。ポリシーはアプリケーションに応じて変更できます。たとえば、SecOpsチームは、Webアプリケーションにとって最も重大なセキュリティリスクを定義したOWASP Top 10への対策を講じるアプリケーション向けに、ベースラインポリシーを用意できます。機密データを扱うアプリケーションや金融取引を行うアプリケーションなど、追加の制御が必要なアプリケーション向けに、別のポリシーを公開することもできます。開発チームは、アプリケーションコードの他の部分と同様に、これらのポリシーを利用します。
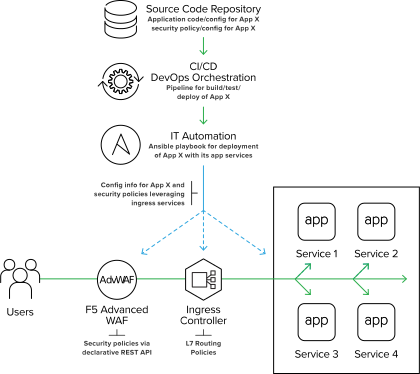
セキュリティの「コード」に対する変更は、CI/CDパイプライン自動化ツールセットによって自動的に統合、適用、テスト、ビルドされます。このアプローチでは、セキュリティ制御をCI/CDパイプラインのより左側(早い段階)に移行し、プロセス全体を通じてセキュリティを共通の責任として担えるようにします。アプリケーションの他の部分と同様に、開発、テスト、品質保証、本番環境という開発ライフサイクルのすべての段階で、セキュリティを一貫して実装できます。
部門横断型のDevSecOpsチームは、ChatOps(Slackなど)との追加の連携機能を活用することで、効率を高め、常に認識を共有できます。ただし、ChatOpsの用途はメッセージやアラートだけにとどまりません。パイプラインツールと連携すれば、DevOpsの進捗状況をリアルタイムで把握できるほか、F5 WAF for BIG-IPポリシーの更新など、パイプラインのアクションを開始することもできます。
まとめ
F5 WAF for BIG-IPの詳細はこちら: