F5 WAF for BIG-IP
ゼロデイ脆弱性、アプリケーション層へのDoS攻撃、脅威キャンペーン、アプリケーションの乗っ取り、ボットなど、特に広く見られる攻撃からアプリケーション、API、データを保護します。
F5 WAF for BIG-IPでアプリとAPIを保護
他のWAFが見逃す攻撃を特定してブロック
行動分析、レイヤー7 DoS攻撃の緩和、機密データのアプリケーション層暗号化、脅威インテリジェンスサービス、APIセキュリティにより、アプリケーションを保護します。
- アプリケーション層攻撃 - アプリケーション層攻撃は、シグネチャやレピュテーションに基づくセキュリティソリューションを回避する可能性があります。
- WebアプリとAPIへの攻撃 - APIの急速な普及(例:GraphQL API、OWASP Top 10)により、アプリケーションに新たな攻撃対象領域が生まれ、脅威の水準も高まっています。
- DevOps向けセキュリティ自動化 - コストを抑え、セキュリティの有効性を高めながら、アプリをより迅速に市場投入できます。
- 標的型攻撃キャンペーン - 個々の攻撃だけから、進行中の攻撃キャンペーンを検知することは困難です。
- 自動化された攻撃とボット - 自動化された攻撃やボットにより、アプリケーションのリソースが圧迫される可能性があります。
- 認証情報の窃取 - アプリケーションの認証情報を盗んだり、侵害されたアカウントを悪用したりする攻撃。
- 新たな攻撃対象領域を保護:エージェント型AIの中核を担うModel Context Protocol(MCP)のトラフィックを、OWASP MCP Top 10に挙げられる重大な脆弱性から保護します。
製品概要
ニーズに応える柔軟な導入・管理オプション
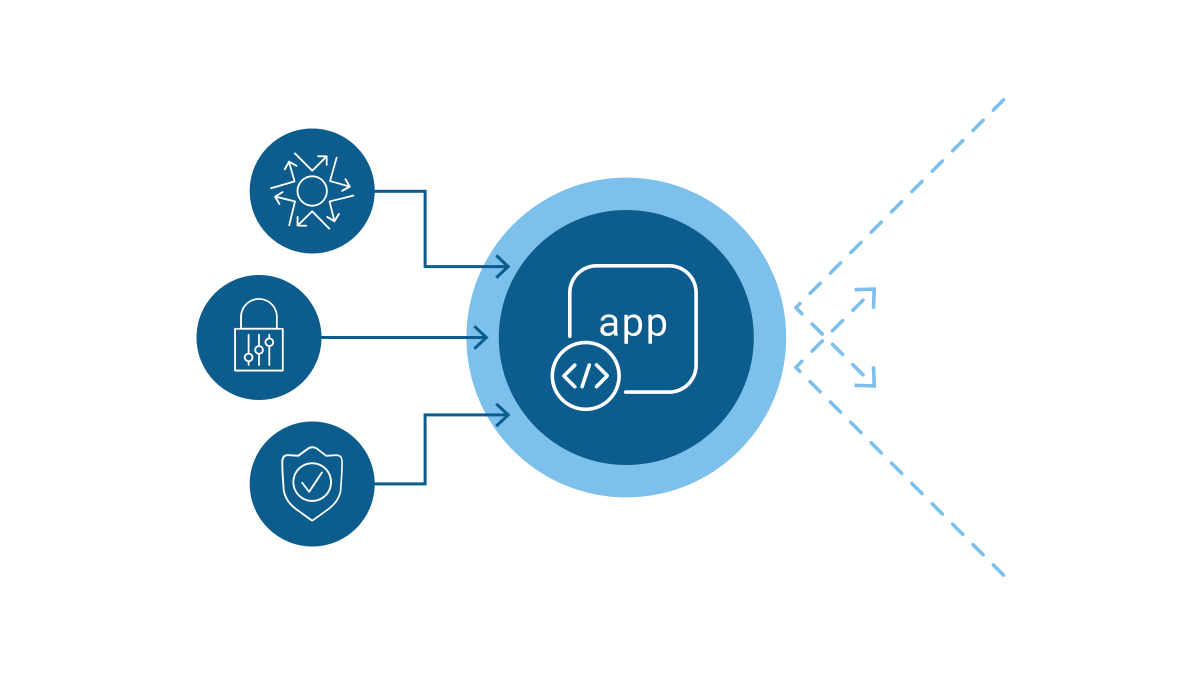
F5 WAF for BIG-IPは、他のWAFが見逃す攻撃を特定してブロックします。F5 WAF for BIG-IPは、OWASP Top 10に記載された脅威へのコンプライアンス確保に役立つ専用の動的ダッシュボード、一般的なWAFユースケース向けのガイド付き設定、学習エンジンとカスタムポリシー作成機能、マイクロサービスおよびAPI向けのきめ細かなセキュリティポリシーを提供します。
パブリッククラウド
Amazon Web Services(AWS)、Microsoft Azure、Google Cloud Platformなど、一部のパブリッククラウドプロバイダーからご利用いただけます。
コア機能
プラットフォームのサポートと統合
主要な独立系ソフトウェアベンダー(ISV)
テクノロジーアライアンス
F5は、主要な独立系ソフトウェアベンダー(ISV)と連携し、お客さまのデジタルエクスペリエンスの保護を支援します。
パブリッククラウドプロバイダー
パブリッククラウドプロバイダー
F5のアプリケーションサービスは主要なクラウドプロバイダーと連携し、マーケットプレイスから直接利用できます。従量課金制のPAYGまたは永続ライセンスのBYOLから、利用形態を選択できます。


DASTおよびSASTプロバイダー
スキャン結果をインポートしてシグネチャの更新に活用
SIEM、SOAR、XDRプロバイダー
自動化ツールチェーン内の標準テレメトリストリーミングにより、シグナルをエクスポート可能
受賞歴
リソース
注目コンテンツ
高度な脅威に高度なアプリケーション防御が必要な理由
すべてのWAFソリューションが同じというわけではありません。進化し続けるリスク環境で発生する無数の攻撃に対し、その多くは十分に対応できません。F5 WAF for BIG-IPは、WAF市場に独自の機能をもたらす、新しいカテゴリーのアプリケーション保護ソリューションです。
オンデマンドウェビナーを視聴するブログ
DevCentralとF5 Labs
CI/CDパイプラインにおける宣言型Advanced WAFポリシーのライフサイクル ›
デモガイド:F5のハイブリッドおよびマルチクラウドセキュリティアーキテクチャ:1つのWAFエンジンで柔軟に対応(自動化)›
ソリューション概要
Security as CodeでDevOpsのセキュリティをシフトレフト ›
F5 BIG-IQ Centralized Management ›
レポート
F5、IDC MarketScape「2024年 世界のWebアプリケーションおよびAPI保護エンタープライズプラットフォーム ベンダー評価」でリーダーに選出 ›
EMA 2023 Vendor Vision Reportに見るF5 ›