Equinix Network Edge上のF5 BIG-IP Virtual Edition
新たなハードウェアを必要とせず、データセンター、クラウド、エッジ環境全体でアプリケーションデリバリとAI対応のセキュリティを統合します。
AIとハイブリッドマルチクラウドがアプリケーションデリバリーモデルに負荷をかけている
AIの急速な進化とハイブリッドマルチクラウド環境の複雑化により、従来のアプリケーションデリバリーモデルは限界に達しつつあります。F5 2026 State of Application Strategy Reportによると、企業の86%がオンプレミス、パブリッククラウド、コロケーションの各環境でアプリケーションを運用しており、これが課題をもたらしています。通常、環境ごとに独自のデリバリーおよびセキュリティスタックが稼働しているため、構成が無秩序に増加し、ポリシーに不整合が生じています。
アプリケーションデリバリを変革する3つの課題
アプリケーションデリバリにおいて、多くの組織は、ハイブリッドマルチクラウドIT環境の管理とAI導入に関する3つの共通課題に直面しています。
- 運用の複雑さ:分散環境では大きな「運用上の負担」が生じ、インフラストラクチャおよびネットワーク運用チームは、断片化したアプリケーションデリバリーコントローラー(ADC)スタック、統一されていないセキュリティ構成、サイロ化したオブザーバビリティツールの管理を余儀なくされます。
- AI固有のデリバリー要件:AIの導入により、アプリケーションデリバリーとセキュリティには根本的に異なる要件が生じます。データ量は桁違いに増大するため、モデルのトレーニング、ファインチューニング、検索拡張生成(RAG)には極めて高いスループットが必要です。推論エンドポイントでは、パフォーマンス向上のため、低レイテンシで予測可能なルーティングが求められます。
- アプリケーションとAIのセキュリティ:ほとんどの組織は、外部公開アプリケーションのセキュリティを確保できます。しかし、AIによって攻撃対象領域は拡大します。内部API、モデル提供エンドポイント、データパイプライン、自律型エージェントは、従来の境界型セキュリティツールでは対応できない領域で動作します。
ハードウェアを追加せずに、アプリケーションの制御とパフォーマンスを向上
Equinix Network Edge上のF5 BIG-IP Virtual Edition(VE)は、データセンターからクラウドまで、従来型アプリケーションとAIアプリケーションのすべてを配信、保護、可観測化するための単一の制御ポイントを提供します。
BIG-IP VEは、業界で最も拡張性に優れた仮想アプリケーションデリバリーコントローラーです。主要なすべてのハイパーバイザーとクラウドプラットフォームで、高性能なアプリケーションデリバリーとセキュリティ処理を実現します。BIG-IP VEは、物理BIG-IPアプライアンスと同じ市場をリードするアプリケーションサービススイートをサポートしているため、マルチクラウドエコシステム内のどこでも、構成とポリシーを複製、再利用し、一元管理できます。
Equinix Network Edgeは、都市圏を基盤とするプライベートな相互接続ファブリックを提供します。これにより、インフラストラクチャ、セキュリティ、アプリケーションの各チームは、ビジネスで新たな拠点が必要な場所にF5 BIG-IP VEを導入できます。各チームは、世界各地のNetwork Edge対応都市圏でBIG-IP VEインスタンスをオンデマンドでプロビジョニングできます。そのため、長期にわたる物理的な契約を必要とせず、ビジネスニーズに応じて拠点を追加、変更、廃止できます。また、SLAで保証されたプライベート相互接続により、高コストなパブリック経路を介さずにトラフィックを転送し、アプリケーションデリバリとパフォーマンスを向上させます。
Equinix Network Edge上のBIG-IP VEにより、次のメリットが得られます。
- BIG-IP Automation Toolchain(AS3、Declarative Onboarding):既存のCI/CDおよびInfrastructure as Code(IaC)ワークフローに組み込むことで、導入を迅速化し、手作業によるチケット処理の滞留を解消するとともに、一貫性と再現性を備えた、エラーのないセキュリティポリシーの展開を実現します。
- Equinix Network Edge VNFs: 初期CAPEXを柔軟なオンデマンド型OPEXに置き換え、セキュアなポイントオブプレゼンスを数か月ではなく数分で展開できます。
- Equinix Fabric Private Interconnection:クラウドのエグレス料金を削減し、トラフィックのバックホールを不要にするとともに、重要なトランザクションやAI推論に低く予測可能なレイテンシーを提供します。
- フルスタックの統合セキュリティ: ハイブリッド環境全体で同一のセキュリティポリシーの意図を適用しながら、ポイント製品の乱立と管理負荷を解消します。
- AI向けに最適化されたトラフィックプロファイル:モデルのトレーニングやRAGパイプラインに伴う大容量データ転送を高速化し、AIモデルとデータソース、ツール、アプリ間の接続を保護します。
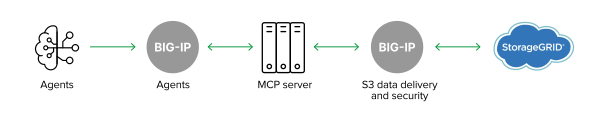
F5 Application Delivery and Security Platformを完成させる
F5 Application Delivery and Security Platform (ADSP)は、エッジからクラウドまで、あらゆるアプリ、API、コンポーネントに一貫した包括的なセキュリティ、高可用性、そして極めて負荷の高いワークロードに対応するインテリジェントなオーケストレーションを確保するために必要な重要サービスを統合します。
F5とEquinixはすでに、NGINX Plusを中心に提携しており、最近では、F5 Distributed Cloud ServicesとNetwork Edge、ならびにF5 AI GuardrailsとEquinix Distributed AI Hubを組み合わせた取り組みでも提携しています。
アプリケーションデリバリー制御向けのBIG-IP VEがEquinix Network Edgeで利用可能になったことで、導入戦略、AIセキュリティ、アプリケーションデリバリー制御のニーズに最適なF5 Application Delivery and Security Platform (ADSP)のコンポーネントを選択できます。
F5とEquinixでAIを保護し、ハイブリッドマルチクラウドをモダナイズして、エグレスコストを削減
F5とEquinixの連携により、戦略的なエッジ拠点でAIセキュリティを迅速に導入できます。また、ハードウェアの調達や新たな物理環境の構築を行うことなく、老朽化したADCを置き換える仮想アプリケーションデリバリー制御を実現します。クラウドやパートナーへの接続時にトラフィックをハブデータセンター経由にすることで、レイテンシーとエグレスコストが増大する集中型アーキテクチャを回避できます。
詳細については、F5 BIG-IP Virtual Editionをご覧ください。または、Equinix Network Edgeの14日間無料トライアルにお申し込みいただき、お客さまの環境でF5 BIG-IP VEをお試しください。
F5とEquinixのパートナーシップについて詳しく見る
主なメリット
リスクを抑えながら、事業を拡大・適応させ、成長を加速
多額の初期インフラ投資に伴う負担やリスクを抑えながら、新たなデジタル拠点を立ち上げ、価値実現までの時間を短縮します。
環境全体で制御を標準化
オンプレミス、マルチクラウド、エッジの各環境で、同じポリシー、自動化、オブザーバビリティを使用できます。
アプリケーションサーフェスを保護
公開アプリ、内部API、AIパイプライン全体に、一貫したWebアプリケーションファイアウォール(WAF)、APIセキュリティ、ゼロトラスト制御を適用します。
既存のBIG-IPへの投資を活用
物理インフラと仮想インフラを組み合わせることで全面的な入れ替えを回避し、既存のBIG-IPポリシー、iRules、運用ノウハウを活用できます。
アプリケーションデリバリーのコストを削減し、ユーザー体験を向上
プライベートで低遅延のEquinix Fabric相互接続を利用することで、遅延やエグレス料金の増加につながる集中型ハブ経由のトラフィックのバックホールを回避できます。