IvantiとF5:ゼロトラストモデルに基づく安全なマルチクラウドアクセス
かつて従業員は、社内の決まった場所(通常は個人用ブース)に設置された同じPCを使い、単一の企業イントラネットにログインして、業務に必要なあらゆるリソースにアクセスしていました。その後、ノートPCや自宅のPCから企業VPN経由でログインし、自宅からイントラネットにアクセスする形へと徐々に変化しました。当時のITセキュリティ戦略は、ネットワークだけに重点を置いていました。入口でユーザーにパスワードの入力を求める一方、いったん内部に入れば、通常は必要に応じて自由にアクセスできました。
今では、そのアプローチは時代遅れに見えます。今日の包括的なセキュリティ戦略は、ネットワークセキュリティの枠を大きく超え、ユーザー、資産、リソースにも重点を置いています。このモデルは、ゼロトラストサイバーセキュリティと呼ばれ、スマートフォンやタブレットなどの最新デバイスを考慮するだけでなく、今日の従業員が企業イントラネット外の多くのコンテンツに安全にアクセスする必要があることも認識しています。F5とIvantiは連携し、組織内のすべてのクラウドアプリケーションにわたってゼロトラストサイバーセキュリティを強化します。これには、AzureやAWSなどのパブリッククラウドサービスに導入されたエンタープライズアプリケーションのほか、Box、G Suite、Microsoft Office 365、Salesforceなどのクラウドベースのサービスも含まれます。
マルチクラウドアプリケーションを保護
組織には、すべてのユーザー(リモート、モバイル、分散環境)とすべてのアプリケーション(オンプレミスおよびマルチクラウド)へのセキュアなアクセスを制御する機能が必要です。F5 BIG-IP Access Policy Manager (APM)は、まさにその役割を果たします。ユーザーやアプリケーションの場所を問わず、アプリ、API、データへのアクセスを保護、簡素化、一元化します。BIG-IP APMを使用すると、誰が、どのアプリケーションに、どのネットワークからアクセスできるかを、デバイスレベルまで簡単に制御できます。さらに、BIG-IP APMは企業ネットワークからのシングルサインオン(SSO)にも対応します。詳細なコンテキストに基づいて検証し、アプリへのアクセス要求を1件ずつ保護するBIG-IP APMは、多くの組織のゼロトラストセキュリティモデルにおいて重要な役割を担っています。
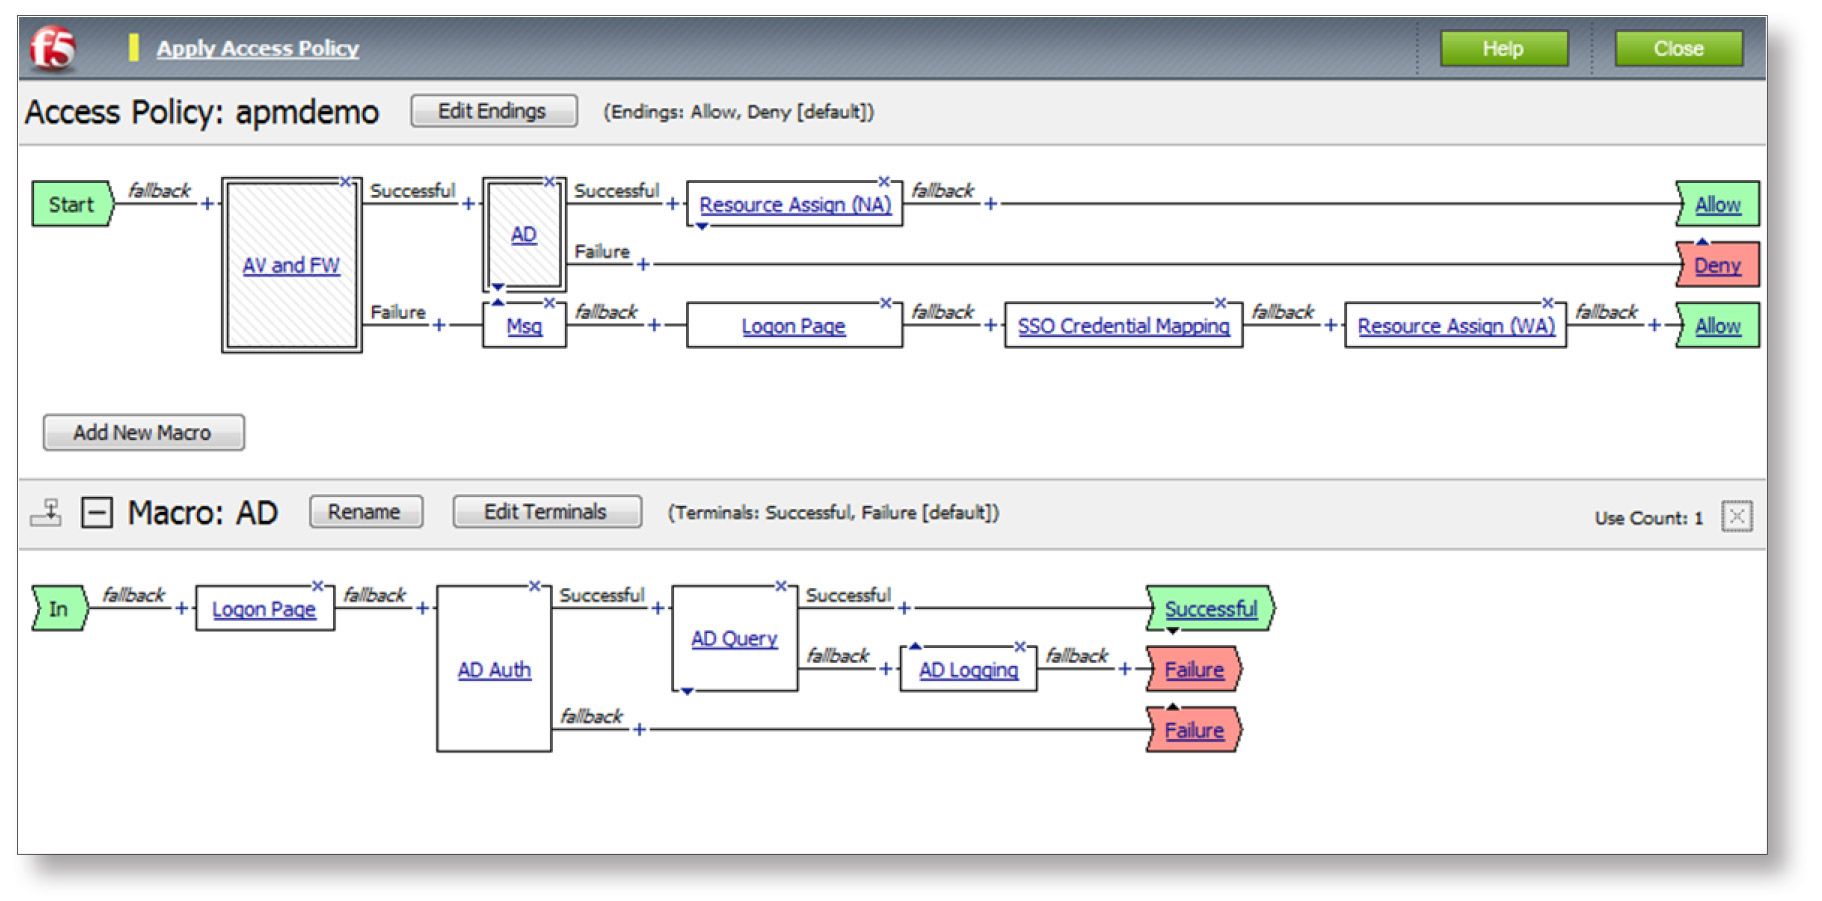
BIG-IP APMには、Visual Policy Editor(VPE)というグラフィカルユーザーインターフェースが搭載されており、どのユーザーがどのクラウド上のどのアプリケーションにアクセスできるかを定めるポリシーなど、アイデンティティを認識するコンテキストベースのポリシーを簡単に作成、編集、管理できます。
パスワードを超えるセキュリティ
ユーザーIDの検証に加えて、ゼロトラストのモバイルセキュリティには、デバイスのセキュリティ状態とアプリの認可ステータスを確認できるUnified Endpoint Management(UEM)フレームワークが必要です。これにより、信頼できるユーザー、デバイス、アプリのみがクラウドから企業リソースにアクセスできるようになります。 Ivanti Zero Sign-On は、モバイルアプリやブラウザーからクラウドサービスへの条件付きアクセスを提供することで、この役割を果たします。従来のセキュリティアプローチとは異なり、Zero Sign-On(旧MobileIron Access)は、ユーザーIDをデバイスのセキュリティ状態やアプリの状態などの固有の情報フィードと関連付けます。Ivanti Zero Sign-Onにより、以下が確保されます。
- セキュリティが確保されていないデバイスには、ビジネスデータを保存できません
- ユーザーは管理対象外のアプリに接続できません
- 承認されていないクラウドサービスを介して情報を共有することはできません
Ivanti Zero Sign-Onは、クラウドへのアクセスを許可する前にユーザー、デバイス、アプリ、ネットワークのセキュリティを検証する条件付きアクセスを提供します。さらに、一般的なゼロサインオン(ZSO)や多要素認証(MFA)などの最先端ソリューションを、IT部門が容易に導入できるようにします。その仕組みは次のとおりです。
Ivanti Zero Sign-Onは、クラウドへのアクセスを許可する前にユーザー、デバイス、アプリ、ネットワークのセキュリティを検証する条件付きアクセスを提供するだけでなく、一般的なゼロサインオン(ZSO)や多要素認証(MFA)などの先進的なソリューションをIT部門が容易に導入できるようにします。その仕組みは次のとおりです。
- Zero Sign-Onは、モバイルデバイス自体を安全な企業IDとして使用することでパスワードを不要にし、生産性向上アプリやコンテンツへのシームレスなアクセスを可能にします。ある事例では、Ivantiのお客さまから、ZSOによってフィッシング攻撃のリスクが軽減されただけでなく、アプリケーションへの平均ログイン時間が70%短縮された(7秒から2秒に短縮)との報告がありました。月間100,000回のログインでは、約140時間の時間短縮に相当します。
- デバイスが認識されない場合やコンプライアンスに準拠していない場合は、多要素認証が機能し、ユーザーはプッシュ通知を通じて迅速に本人確認を行い、デバイスを保護できます。このテクノロジーは、ワンタッチ登録によって新しいデバイスやユーザーをすばやく簡単にセットアップする際にも使用されます。また、IvantiはMFAとZSOを組み合わせた「パスワードレスMFA」を提供しています。生体認証、証明書、デバイスポスチャなどの複数の要素を使用して、ユーザーの本人確認を行います。
導入
モバイルUEMプラットフォームの一部としてF5 BIG-IP APMを導入しているIvantiのお客さまは、Ivanti Zero Sign-OnをDelegated-IDP(またはIDPチェイニング)モードで導入する際に、BIG-IP APMをIdentity Provider(IDP)として使用できます。このシナリオでは、BIG-IP APMがプライマリIDPとして機能しますが、独自の認証機能についてはIvanti Zero-Sign-Onに依存します。たとえば、SalesforceやOffice365などのクラウドアプリケーションにリクエストが送信されると、BIG-IP APMがそのリクエストを認証し、Ivanti Zero Sign-Onに転送して、送信元デバイスが実際に管理対象であることを確認します。デバイスが管理対象外の場合、Ivanti Zero Sign-OnはリクエストをBIG-IP APMに戻し、ブロックや拒否リストへの追加などの是正措置を実行させます。
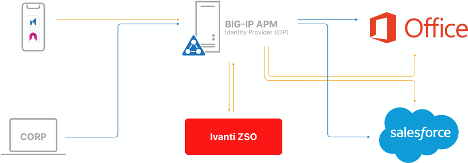
上記の導入環境では、BIG-IP APMがフローを制御し、セキュリティポリシーを適用します。モバイルエンドポイントのSSOトラフィックのみが、精査のためにIvanti Zero Sign-Onへ転送されます。
まとめ:最新のワークフローに対応するゼロトラストセキュリティ
企業でクラウドサービス、モバイルアプリ、スマートデバイスを組み合わせて導入する動きが広がる中、IT部門には、ポリシーを適用し、コンプライアンスを追跡、監視、報告するための、拡張性に優れた一元的な手段が必要です。Ivanti Zero Sign-OnとBIG-IP APMは連携し、独自仕様の統合を必要とせずに、組織のすべてのクラウドサービスを保護する標準ベースのアプローチを提供します。
Ivantiのサービス管理ソリューション担当プレジデント兼最高製品責任者であるNayaki Nayyar氏は、次のように述べています。「Ivantiは、グローバル企業がモバイルデバイスとアプリを保護・管理できるようにすることを目的として設計されました。F5との提携により、アプリケーションデリバリの改善と重要なセキュリティポリシーの適用を実現し、最終的にモバイル環境での生産性を高めながら、お客さまに最適な従業員エクスペリエンスを提供できます」
BIG-IP APMとIvanti Zero Sign-Onを導入した統合ソリューションにより、承認済みデバイスを使用する、信頼され管理下にあるユーザーだけが企業リソースにアクセスできるようになります。また、管理対象外のデバイスについても、IT部門に高い可視性、制御性、セキュリティを提供します。この統合ソリューションは、エンドユーザーとIT管理者の双方にシームレスなエクスペリエンスを提供し、従業員が場所や使用するデバイスを問わず、重要なデータに容易にアクセスして、重要なビジネス上の意思決定を行えるようにします。
詳細はこちら
課題
- ビジネスユーザーがクラウドサービスにアクセスする主な手段は、モバイルアプリになっています
- 従来のPCベースのセキュリティソリューションだけでは、クラウド上のデータを保護するには不十分です
- アプリケーションはどこにでも配置でき、あらゆる場所からアクセスできるため、セキュリティの対象には、パブリッククラウドとプライベートクラウド、モバイルデバイス、as-a-serviceプラットフォーム、オンプレミスのアプリケーションとデータを含める必要があります
メリット
- デバイス、アプリ、クラウドのセキュリティ状態に基づく条件付き認可でデータを保護
- シームレスなSSOで認証を簡素化
- 継続的な生産性を確保するため、修復ワークフローを迅速化
- 監査およびコンプライアンス報告用の詳細なログを保持
- スケーラブルで最良のクラウドセキュリティを支える実績ある標準ベースのアプローチを採用
- モバイルクラウドセキュリティ向けの包括的なエンドツーエンドプラットフォームで、保護の抜け漏れを防止