F5 BIG-IPゼロトラストアクセス(旧BIG-IP Access Policy Manager)
レガシーからモダンまで、あらゆるアプリに対して、拡張性に優れたアイデンティティおよびコンテキストベースのアクセス制御により、ゼロトラストアクセスを実現します。
ゼロトラストは、すべてのアプリへのセキュアなアクセスから始まる
ゼロトラストによるアプリへのアクセス
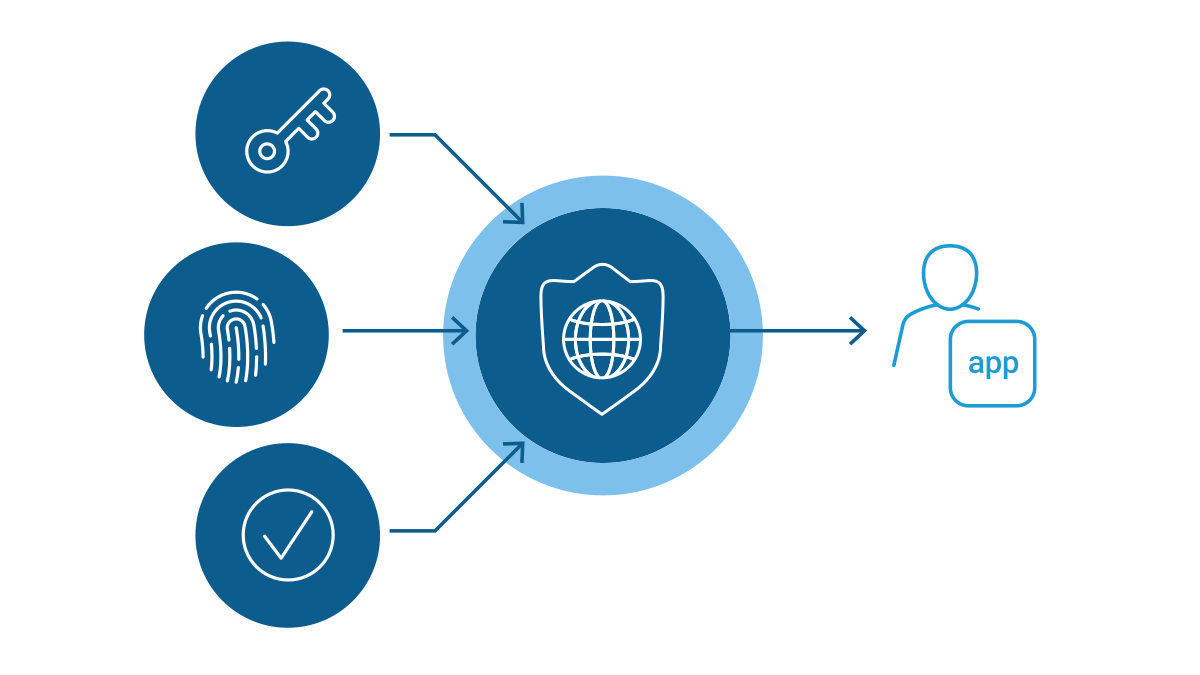
詳細なコンテキストに基づくゼロトラストモデルの検証を導入し、アプリへのすべてのアクセスリクエストを保護します。
- Identity-Aware Proxy - ユーザーの認証と認可をきめ細かく制御し、リクエストごとのコンテキストとアイデンティティを考慮したアクセスのみを許可することで、アプリへのアクセスを保護します。
- シングルサインオン(SSO)とアクセスフェデレーション - 既存のSSOおよびIDフェデレーションソリューションと統合することで、アプリがSAMLに対応しているかどうかにかかわらず、ユーザーは1回のログインですべての業務アプリにアクセスできます。
- OAuth 2.0およびOIDCのサポート - ソーシャルログインを有効にすることで、Google、LinkedIn、Okta、Azure ADなど、信頼できるサードパーティのIDプロバイダーによるアクセス認可を簡素化します。
- 動的クライアント登録(DCR) - セキュアな登録エンドポイントを作成し、クライアントメタデータの処理、クライアント認証情報の発行、新規クライアントのシームレスな登録を行います。これにより、手動設定が不要になり、Model Context Protocol(MCP)サーバーとAIエージェントの登録が容易になるとともに、認可のセキュリティが確保されます。
堅牢なエンドポイントセキュリティ
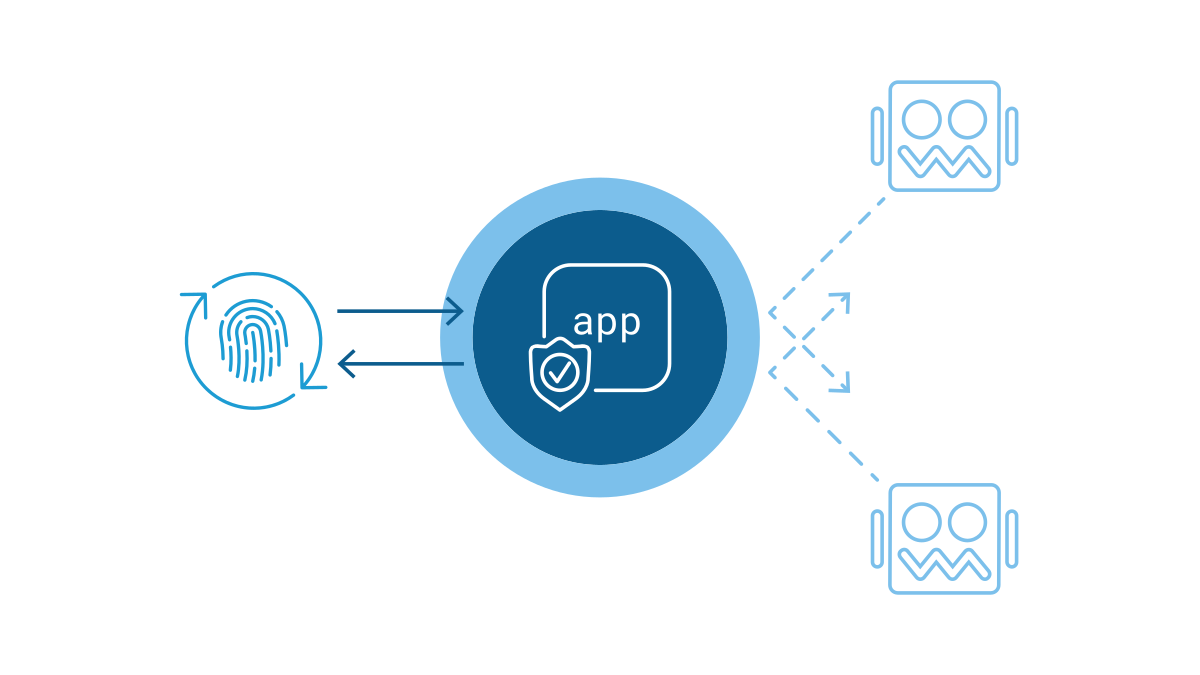
ユーザーの操作なしでデバイスのセキュリティと整合性をチェックし、アプリごとのVPNアクセスを提供します。
- ステップアップ認証 - ユーザーのデバイスの位置情報やアプリデータの機密性により、詳細な分析が必要な場合は、多要素認証(MFA)などの追加の認証方式を要求します。
- モバイルデバイス管理との統合 - VMware Horizon ONE (AirWatch)、Microsoft Intune、IBM MaaS360など、主要なMDMおよびエンタープライズモビリティ管理(EMM)ソリューションと統合します。
- Zero Trust AccessクライアントでのPQCサポート- BIG-IP Zero Trust Accessとそのクライアントで、広く採用されているPQC暗号(ML-KEM)をクライアント側とサーバー側の両方でサポートし、現在の脅威だけでなく、将来の量子技術を利用した脅威からも保護します。
セキュアなリモートアクセス
高度にカスタマイズされた認証と、個々のアプリ、ネットワーク、リソースへのアクセス制御により、エンドツーエンドのデータ暗号化を実現します。
- Per-App VPN - 管理対象アプリが送信するデータを専用のVPNトンネルのみ経由させることで、企業ネットワークへのアクセスをきめ細かく制御できます。
- Visual Policy Editor (VPE) - 高度なグラフィカルインターフェースにより、個人単位またはグループ単位のきめ細かなアクセス制御ポリシーを迅速かつ簡単に設計、管理できます。
- Access Guided Configuration - 単一の使いやすいインターフェースを活用して、レガシーアプリを導入し、Azure ADの条件付きアクセスポリシーを展開できます。
- IPSec VPN - パブリックネットワーク上にプライベートでセキュアなトンネルを構築し、サイト間およびクライアント/サイト間接続をエンドツーエンドで保護します。
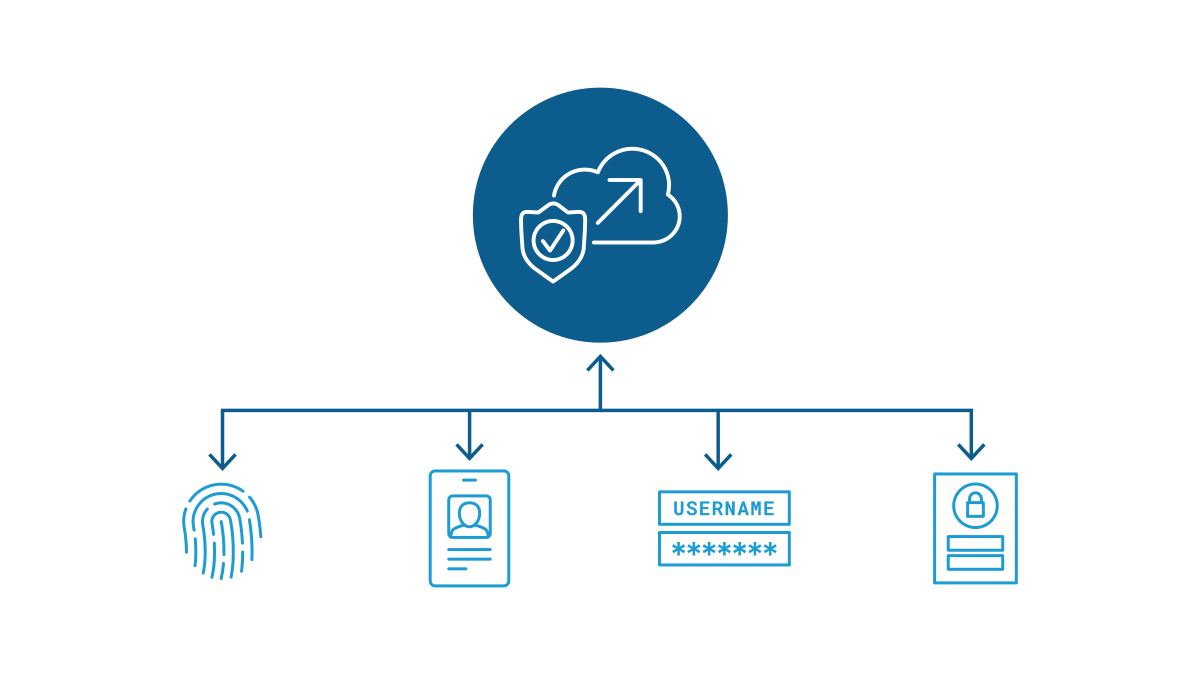
ハイブリッドアプリへのアクセス
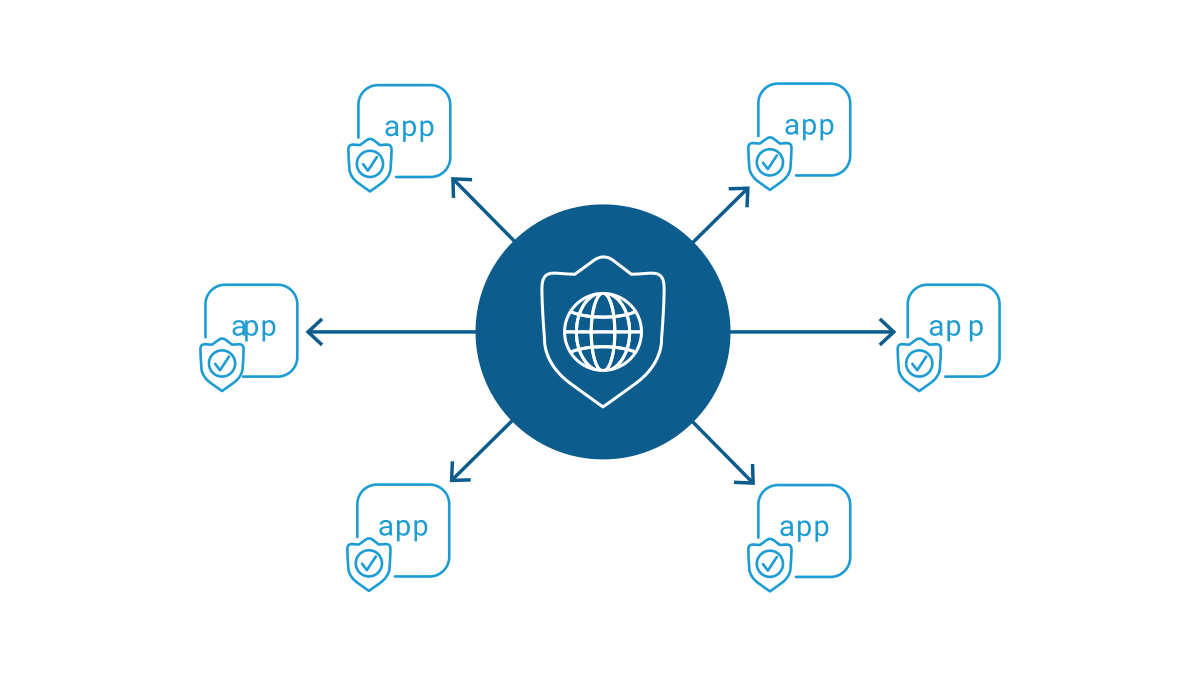
Azure ADなどのIDaaSプロバイダーと統合することで、クラウドネイティブアプリ、SaaSアプリ、オンプレミスアプリを含むすべてのアプリの認証を一元化できます。
- Identity-Aware Proxy - ユーザーの認証と認可をきめ細かく制御し、アプリへのアクセスを保護します。IAPでは、リクエストごとのコンテキストとアイデンティティを認識したアクセスのみが許可されます。
- Azure AD条件付きアクセス統合 - BIG-IP APMのAccess Guided Configuration(AGC)を活用して、条件付きアクセスポリシーを簡単に導入できます。
- サードパーティ製リスク評価エンジンとの統合 - API Connectorを使用してREST API経由でサードパーティ製のUEBAおよびリスクエンジンを活用し、その情報をポリシーベースのアクセス制御に反映することで、多層的なセキュリティを実現します。
製品概要
セキュリティを強化し、簡素化・一元化
F5 BIG-IP Zero Trust Accessは、すべてのアプリ、API、データへのアクセスを保護、簡素化、一元化し、ユーザーの所在地やアプリのホスティング先を問わず、高度なセキュリティと使いやすさを両立したアプリアクセス環境を実現します。
BIG-IP Zero Trust Accessは、永続ライセンス、サブスクリプション、パブリッククラウドマーケットプレイス、ELAを含む、すべてのビジネスモデルでご利用いただけます。
コア機能
Identity-aware proxy(IAP)
詳細なコンテキストに基づいてゼロトラストモデルの検証を実施し、アプリへのすべてのアクセスリクエストを保護します。
最新の認証
SAML、OAuth、OIDCを活用し、すべてのアプリでシームレスかつセキュアなユーザーエクスペリエンスを実現します。
動的スプリットトンネリング
インターネットトラフィックをVPNから動的に除外し、帯域幅の消費を抑えます。
一元管理と導入
F5 BIG-IQ Centralized Managementと統合し、大規模環境での導入を容易にするとともに、コスト効率を高めます。
パフォーマンスとスケーラビリティ
1台のBIG-IPデバイスで最大100万件、1台のVIPRIONシャーシで最大200万件のアクセスセッションをサポートします。
PKCEサポート
OAuth 2.0に基づく、よりセキュアな認可フローにより、パブリックアプリやモバイルアプリのセキュリティをさらに強化します。
IPSec VPN
サイト間およびクライアント/サイト間の接続に、プライベートなトンネルを介したエンドツーエンドのセキュリティを提供します。
Dynamic Client Registration
新規クライアントをシームレスに登録できるため、Model Context Protocol(MCP)サーバーとAIエージェントの登録および安全な認可が容易になります。
プラットフォームのサポートと統合
テクノロジーアライアンス
F5は、次世代のアイデンティティおよびアクセスソリューションを支援するため、セキュリティ、IT、インフラストラクチャ分野の大手プロバイダーと提携しています。

リソース
注目
Motorists Insurance Group、F5 + Oktaソリューションでシームレスな顧客体験を実現
Motorists Insurance Groupは、ハイブリッドマルチクラウド環境でF5とOktaによるカスタマイズされたセキュリティソリューションを活用し、保険代理店とその顧客にシームレスなエクスペリエンスを提供できるようになりました。
事例を読むソリューション概要
BIG-IP Access Policy Managerの概要 ›
BIG-IP Zero Trust Access(旧称:Access Policy Manager(APM)):ゼロトラストアーキテクチャへのゲートウェイ ›
F5 BIG-IP APMとAzure Active Directoryの条件付きアクセス ›
データシート
BIG-IP Access Policy Managerデータシート ›
DevCentralとF5 Labs
F5 BIG-IP Access Policy Manager (APM):SSL Orchestrator (SSLO)によるアイデンティティベースのステアリング ›
AWSコンソールへのフェデレーションアクセスを簡単に:F5 BIG-IP Access Policy ManagerのAccess Guided Configurations ›