Office 365のアイデンティティを保護
概要
メールやその他の生産性向上ツールなど、汎用アプリケーションの運用管理とインフラストラクチャにかかるコストを外部委託したい場合、Microsoft Office 365は広く選ばれています。Office 365では、パスワードハッシュを含むユーザーIDを完全に制御できるフェデレーションIDモデルを利用できます。
既存のActive DirectoryからOffice 365への安全なフェデレーションID管理を、BIG-IP Access Policy Manager(APM)を使用して実現できます。Active Directory Federation Services(ADFS)サーバーやプロキシサーバーを追加で多層化する複雑さはありません。地理的制限や多要素認証など、APMの強化された各種セキュリティ機能を使用して、Office 365へのアクセスをさらに保護できます。
考慮事項
ユーザーをOffice 365に移行することを決定したら、次にサインインモデルを選択する必要があります。多くの大規模組織では、パスワードハッシュを社内で完全に管理できるよう、フェデレーションIDモデルを選択しています。
フェデレーション ID モデルでは、Office 365はSecurity Assertion Markup Language(SAML)を使用し、既存のActive Directoryサービス(IDプロバイダー、IdP)を介してユーザーを認証します。フェデレーション サインインを選択するには、Office 365によるActive Directoryサーバーへのアクセスを許可し、SAML認証要求を変換できるようにする必要があります。
これを実現する方法の1つは、Microsoft Active Directory Federation Services(ADFS)サーバーとADFSプロキシサーバーを使用してセキュアなアクセスを管理し、SAML IdPとして機能させることです。
しかし、もっと簡単な方法があります。
BIG-IP Local Traffic Manager (LTM)とAccess Policy Manager (APM)を使用すると、ADFSプロキシサーバーのみを廃止することも、ADFSプロキシサーバーとADFSサーバー自体の両方を廃止することもできます。いずれの場合も、BIG-IPが提供する高度なセキュリティ保護ポリシー(ファイアウォール機能、地理的制限、レピュテーションに基づく制限、事前認証など)を使用して、重要なディレクトリインフラストラクチャを保護できます。
ADFSプロキシサーバーを置き換えることで、セキュアなファイアウォール認定プラットフォームから、ADFSサーバー向けの高可用性と事前認証サービスが提供されます。
ADFSプロキシサーバーとADFSサーバー自体の両方を置き換えることで、同等のセキュリティと事前認証のメリットが得られるほか、インフラストラクチャも簡素化できます。
2要素認証やクライアント証明書などの高度なチェックを使用して、クライアントを事前認証できます。また、位置情報やレピュテーションなど、エンドポイントのチェックも導入できます。
F5 ADFS iAppテンプレートを使用すると、ADFSサーバーを保護または置き換えるためのBIG-IPの導入を大幅に効率化できます。iAppテンプレートにより、高度な構成の作成がシンプルなウィザード形式のプロセスに変わり、テストおよび検証済みの構成が生成されます。
SAML IdPが稼働すれば、このIDフェデレーションをSAML対応のさまざまなアプリケーションやサービスに拡張し、多くのWebベースのSaaSアプリケーションでシングルサインオンを利用できます。
手順
まず、採用する導入モデルを決定します。選択肢については、ADFSに関するF5の記事シリーズで詳しく説明しています。
1. 要件を満たす導入モデルを決定したら、ADFS導入ガイドを読み、iAppテンプレートをダウンロードします。
2. Active Directoryサーバーの構成を変更するために必要な認証情報と権限があることを確認します。
3. BIG-IPシステムを導入し、高可用性やネットワーク接続などをテストします。
4. iAppテンプレートを実行し、必要な情報を入力します。これで、基本的なインストールが完了し、動作する状態になります。
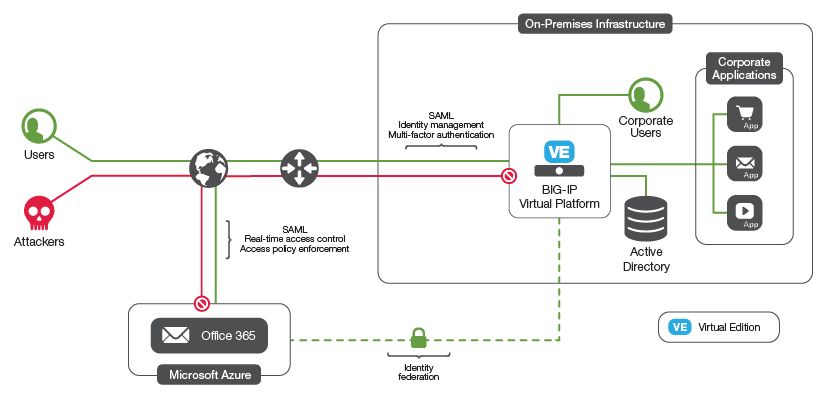
結果
ユーザーによるOffice 365へのアクセスを効率化し、セキュリティを確保しながら一元管理します。
高度な認証について詳しくは、BIG-IP Access Policy Manager Policy Manager: Authentication and Single Sign-Onをご覧ください。