修復対応中のリスクを軽減
脆弱性が悪用されるまでの期間が短縮し、パッチを適用できる猶予も限られる中、組織には恒久的な修正の開発、テスト、導入が完了するまで、エクスプロイトから保護する対策が必要です。仮想パッチは、修復プロセス中にランタイム保護を提供し、脆弱性にさらされるリスクの軽減に役立ちます。
パッチ適用の猶予期間が失われつつある
パッチの検出、開発、テスト、展開という従来の脆弱性修正プロセスでは、もはや現代のエクスプロイトの速さに対応できません。ビジネスクリティカルなシステム、レガシーソフトウェア、サードパーティへの依存関係では、運用の中断を防ぐために厳格で、多くの場合は長期にわたるテストと変更管理の手順が必要となるため、必然的にパッチの展開が遅れます。
一方、AIを活用した脆弱性の発見とエクスプロイトの自動化により、攻撃者は弱点をほぼ瞬時に特定し、攻撃に利用できるようになっています。脆弱性の公開から実際の悪用までの期間が短縮された結果、エンジニアリングチームと運用チームが標準的なパッチ適用プロセスを進めている間も、アプリケーションとその基盤インフラストラクチャは攻撃にさらされた状態になります。
仮想パッチは、場所を問わずランタイム保護を導入することで、この脆弱性が悪用され得る期間のリスクを軽減します。開発チームが恒久的なコード修正を安全に作成、テスト、展開する間、実際のトラフィックに対する悪用の試みを即座にブロックします。仮想パッチは従来のパッチ適用に代わるものではなく、事業継続性を維持し、基盤となるコードの安全性を確保するためにエンジニアリングチームが必要とする時間を確保する、重要な一時的防御レイヤーです。
“仮想パッチは、既存または新たな脆弱性に対する恒久的な解決策を開発・テストし、本番環境に導入するまでの間、エッジでリスクを即座に軽減するのに役立ちます。”
修正対応中もアプリケーションを保護
緊急のコードリリースや性急なデプロイサイクルに頼ることなく脅威にさらされるリスクを最小限に抑えるには、脆弱性の検出とランタイム保護を統合する必要があります。F5はスキャンとアクティブな適用を連携させることで、開発チームが恒久的なコード修正を作成してテストしている間も、セキュリティチームが脆弱な資産を特定し、リスクを評価して、対象を絞った仮想パッチを適用できるようにします。さらに、AIを活用したリスクスコアリングにより、脆弱なアプリケーションを悪用する可能性が最も高いリクエストをセキュリティチームが特定しやすくなり、誤検知と手動によるポリシー調整を減らしながら、検出範囲を拡大できます。
F5 Distributed Cloud Web App Scanningは、Webアプリケーションの脆弱性を継続的に検出し、カタログ化します。露出を標準的な脆弱性カテゴリーに対応付け、リスクに基づいて修復作業の優先順位を設定し、検出結果を直接エクスポートしてF5 WAF for BIG-IP内のセキュリティポリシーを更新します。
F5 WAF for BIG-IPは、これらの仮想パッチを適用します。ネットワークエッジで防御策を講じることで、エクスプロイトの試行をブロックし、外部に公開されているアプリケーションコンポーネントを強化して、開発者が標準的なテスト、デプロイ、変更管理のプロセスを進める間、環境を保護します。F5 Agentic Threat Intelligenceは、新たな脅威アクティビティや実際に悪用されているCVEをアプリケーションテレメトリと関連付けることで、このプロセスを補完します。これにより、セキュリティチームは、自社環境との関連性が最も高い脆弱性とエクスプロイト経路を優先できます。その後、継続的なスキャンによってエッジの防御策を検証し、ポリシーを調整することで、開発者が恒久的な修正をデプロイするまで、アプリケーションを一貫して保護します。
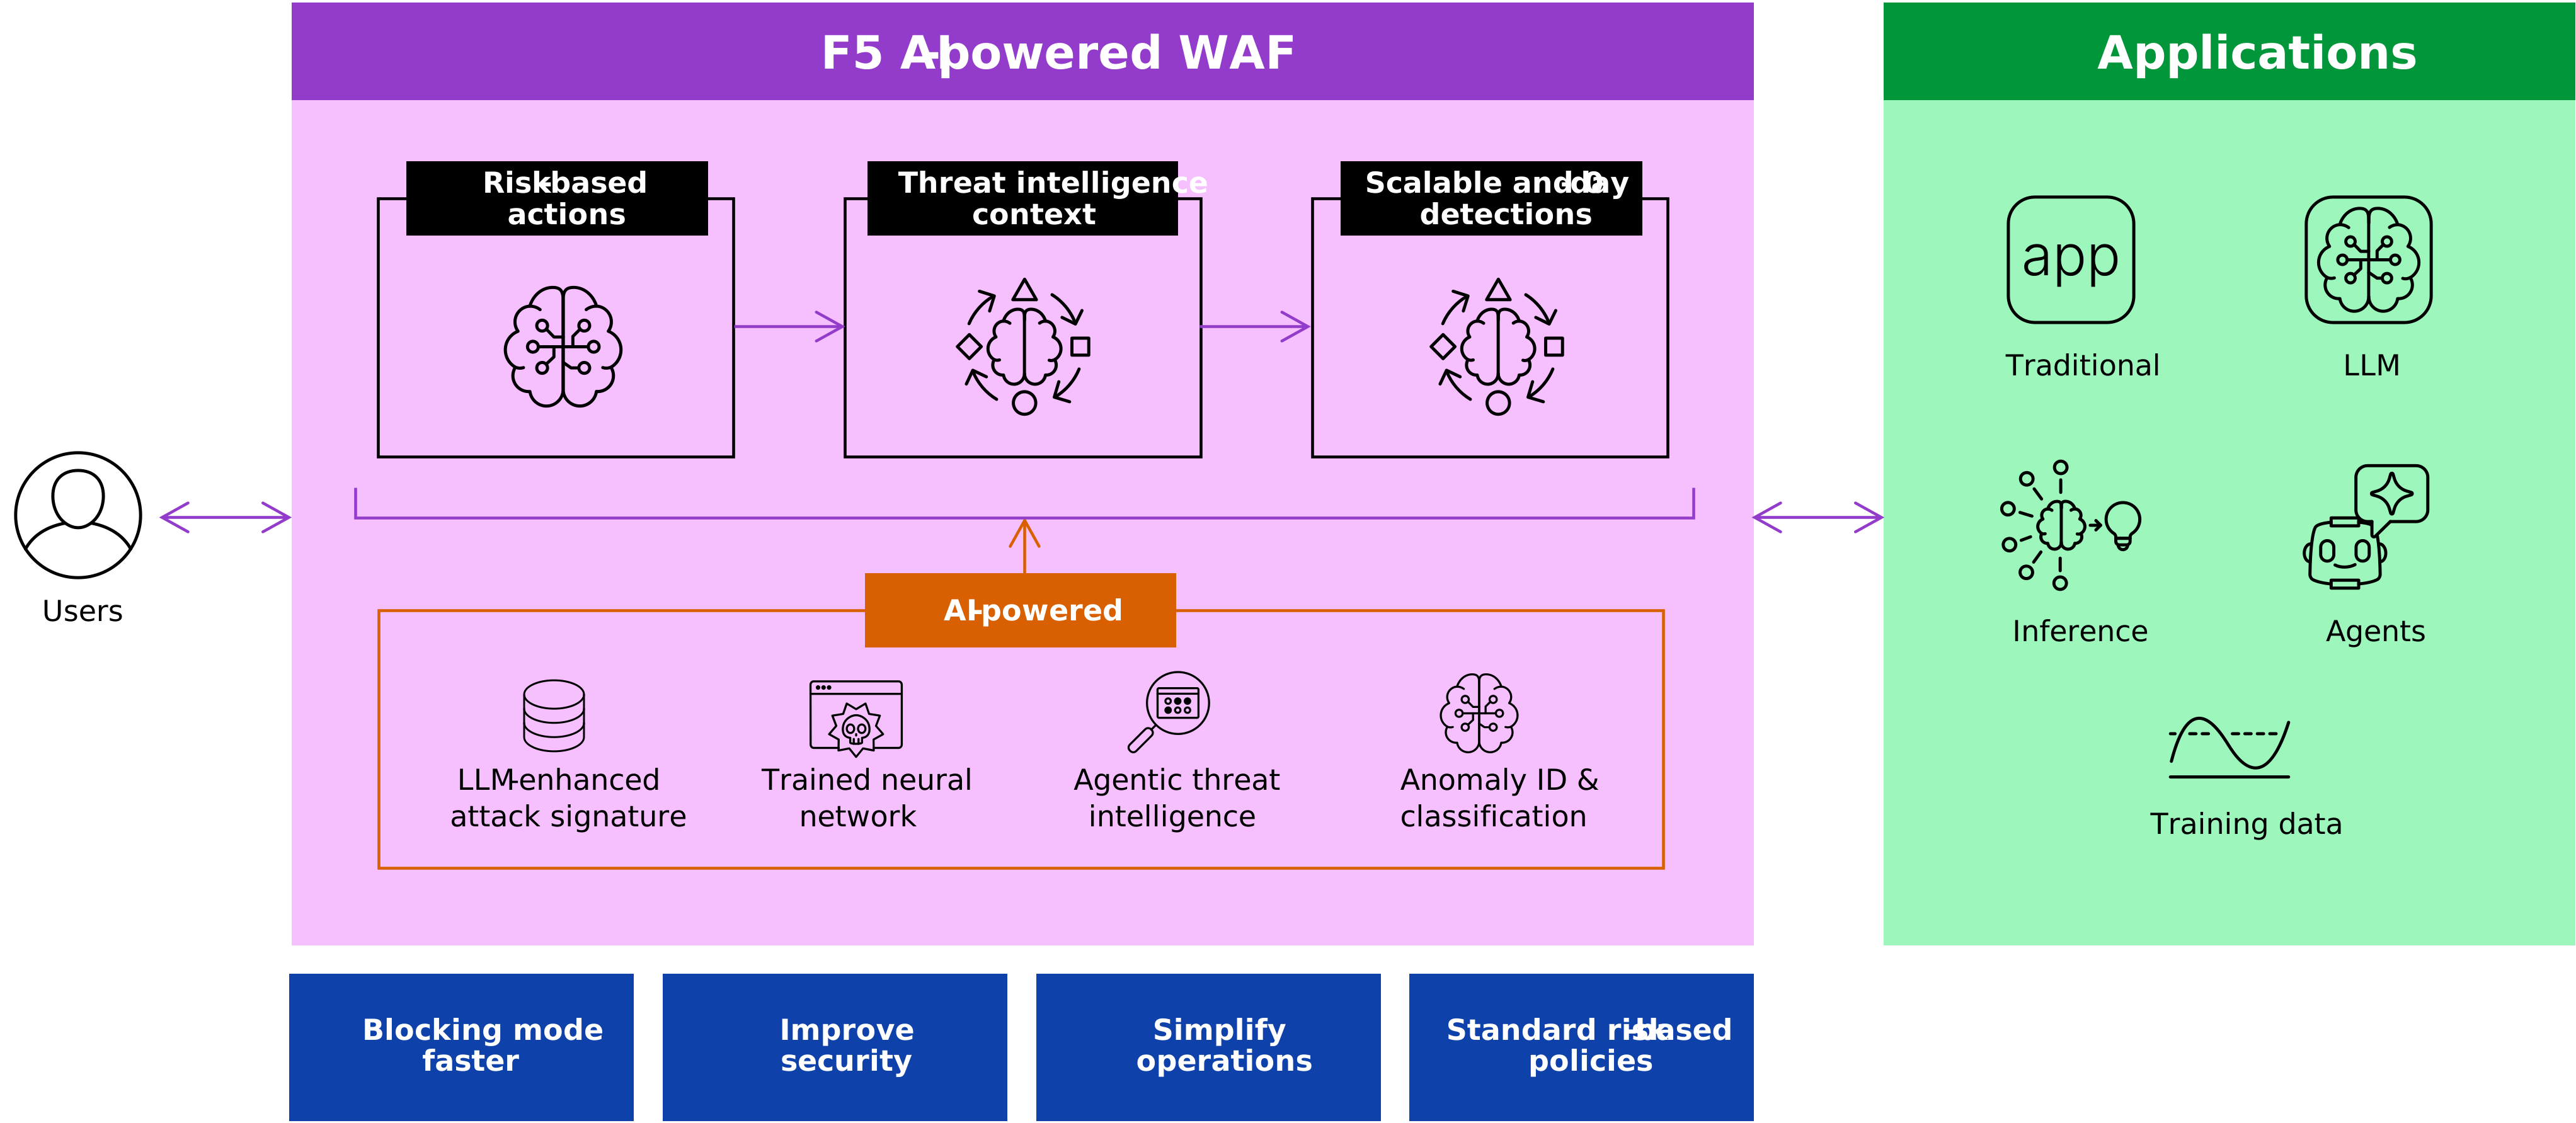
エクスプロイトまでの期間が短縮する中、仮想パッチでアプリケーションを保護
脆弱性の発見から実際に悪用されるまでの期間が急速に短くなる中、セキュリティチームは、開発チームがコードの修正を完了する前に脅威を緩和する必要があります。仮想パッチは、開発者が恒久的なソフトウェア修正を開発、テスト、展開する間、こうした脆弱性をインラインで保護します。この防御策はソースコードの修正に代わるものではありません。事業継続性を維持し、エンジニアリングチームに不可欠な対応時間を確保するものです。
F5 Distributed Cloud Web App Scanningによる脆弱性スキャンとF5 WAF for BIG-IPのインライン適用を統合することで、セキュリティチームは脆弱なアプリケーションを特定し、対象を絞った防御策を導入して、リスクの低減を即座に検証できます。この統合により、セキュリティ運用チームと開発チームをつなぐ反復可能な自動ワークフローが確立され、新たな脅威への対応が迅速化します。
成熟した仮想パッチ適用戦略により、恒久的なコード更新が標準の開発および変更管理プロセスを進む間も、全体的なリスクを軽減し、脅威緩和までの時間を短縮して、重要なアプリケーションを保護できます。
主なメリット
修復対応中のリスクを軽減
仮想パッチは、開発チームが恒久的な修正を作成、テスト、デプロイする間、ランタイム保護を提供することで、リスクを即座に軽減するのに役立ちます。
ランタイム防御を強化
AIを活用したランタイムセキュリティ、エージェント型脅威インテリジェンス、ポリシー適用により、セキュリティチームはアプリケーションの可用性を維持し、運用負荷を軽減しながら、エクスプロイトの試行を確実にブロックできます。
修復対応中も事業継続性を維持
緊急のコードリリースを待たずに脆弱性のあるアプリケーションを保護し、通常のテスト、デプロイ、変更管理プロセスの維持を支援します。
緩和までの時間を短縮
F5 Distributed Cloud Web App Scanningで検出された脆弱性をWAFによる保護に反映し、根本的なコード修正を実施している間も、エクスポージャーを迅速に低減します。
確信を持って脅威対策を実施
エージェント型脅威インテリジェンスとAIを活用したリスクスコアリングにより、セキュリティチームが最も重大なリスクを優先し、対応するために必要なコンテキストを提供します。
主な機能
脆弱性のあるアプリケーションを特定
F5 Distributed Cloud Web App Scanningは、アプリケーションの脆弱性を継続的に検出し、検出結果をWebアプリおよびLLM向けのOWASP Top 10カテゴリーに対応付けます。
対象を絞ったランタイム保護を適用
脆弱性の検出結果をF5 WAF for BIG-IPにインポートすることで、既知のエクスプロイト手法にさらされるリスクを軽減するセキュリティポリシーの作成と改善に役立てることができます。
緩和策の検証と監視
継続的なスキャンとWAFの可視性により、エクスポージャーの低減を検証し、アプリケーションの進化に伴っても保護が引き続き有効であることを確認できます。
エッジで保護を適用
F5 WAF for BIG-IPは、一元化された適用ポイントを提供し、恒久的な修正の開発および導入が進められている間、エクスプロイトの試行をブロックできます。
リスクを継続的に評価
スキャンを繰り返し実施し、ランタイムの可視性を確保することで、組織は修復の進捗状況を追跡し、脆弱性のあるアプリケーションが引き続き保護されていることを確認できます。