5Gは、ネットワークの構築、運用、セキュリティ確保のあり方を根本から変革
最新の5Gネットワークは、超低遅延と大規模な拡張性を実現し、無線アクセスネットワーク(RAN)、コア、エッジにまたがるクラウドネイティブなサービスベースアーキテクチャに対応できるよう設計されています。
このアーキテクチャは、かつてない俊敏性とスケーラビリティを実現する一方で、新たな運用上の課題ももたらします。5Gコアは、もはや一元化されたネットワーク要素の集合ではありません。コンテナ化されたサービスが動的に連携するメッシュであり、多くの場合、複数のベンダーにまたがって展開され、各ベンダーが独自の実装、セキュリティモデル、可視化ツールを使用しています。
その結果、従来の監視手法では、コントロールプレーンとユーザープレーンの内部で何が起きているかを一貫して把握することが困難です。暗号化によって重要なシグナリングデータが見えにくくなり、ベンダー固有の計測機能によってサイロ化が進み、従来のパケットベースのツールによってコスト、複雑さ、パフォーマンスのオーバーヘッドが増大します。ネットワークがビジネス成果にとってますます重要になる一方で、通信事業者には重大な可視性の欠如が残されています。
5Gコアは、暗号化されたHTTP/2ベースのSBI(サービスベースインターフェース)を介して通信するマイクロサービスの分散メッシュです。各ベンダーが独自のスタックとセキュリティモデルを実装しているため、コントロールプレーンとユーザープレーンの内部で何が起きているかを把握することは困難です。
5Gのオブザーバビリティに関する課題
従来の監視ツールは、静的なネットワークと暗号化されていないパケットフローを前提に設計されていました。しかし、現在のコンテナ化された5Gアーキテクチャでは、次の理由から、こうした前提はもはや成り立ちません。
- ワークロードは動的に変化します。ネットワーク機能(NF)は継続的にスケールアップ/スケールダウンするため、コントロールプレーンとユーザープレーン全体の可視性と相関分析にギャップが生じます。
- トラフィックはエンドツーエンドで暗号化されています。Transport Layer Security(TLS)1.3およびHTTP/2ベースのSBIメッセージングにより、従来の監視システムやセキュリティシステムが依存するメタデータが隠蔽されます。
- マルチベンダー統合には障壁が伴います。各ベンダーが提供する仮想タップ(VTAP)またはパケットキャプチャの仕組みは、それぞれ自社のNF、形式、運用範囲に限定されています。
- 可視性の分断によりセキュリティが低下。加入者、セッション、ネットワーク機能の動作を統合的に把握できなければ、ゼロトラストの適用と異常検知を一貫して大規模に実装することは極めて困難になります
こうした課題は、以下に挙げる5Gネットワーク固有の特性によって、さらに深刻化します。
- SBIと非SBI(PFCP、NAS、NGAP、F1-AP)の両方にまたがる、独自プロトコル、レガシープロトコル、およびプロトコルスタック
- 旧世代の物理インフラストラクチャ
- インフラストラクチャ、アプリケーション(ネットワーク機能)、セキュリティ、オペレーティングシステム、オーケストレーションなど、複数のドメインにわたる監視の必要性
- 広範な地理的カバレッジとユーザーエクスペリエンスの要件に対応するために、大規模で拡張性が高く、高度な接続性を備えたネットワークが必要
こうした環境を保護するには、通信事業者は、追加のオーバーヘッドや運用の複雑さを招くことなく、すべてのメッセージ、セッション、加入者イベントをリアルタイムで可視化する必要があります。また、ポリシーはリスクに即座に適応できると同時に、変化し続ける規制要件やコンプライアンス要件にも対応しなければなりません。
高度なセキュリティのユースケースでは、加入者を把握することが極めて重要です。また、ネットワークのログやドメイン全体で加入者を正確かつ一貫して識別する必要がある、コンプライアンス、監査、合法的傍受の要件を満たすうえでも不可欠です。
クラウドネイティブ環境における可視性の課題
分散環境におけるクラウドネイティブな可視性の確保には、本質的な難しさがあります。ワークロードは動的かつ短命で、多くの場合オーケストレーションレイヤーの背後に隠れているため、従来のパケット中心の監視モデルでは十分に対応できなくなっています。
従来の可視性確保の手法は、静的なインフラストラクチャと一元化されたトラフィックフローを前提に設計されていました。クラウドネイティブな5G環境では、こうした手法によって可視性の欠如、運用負荷、スケーリングの制約が生じます。
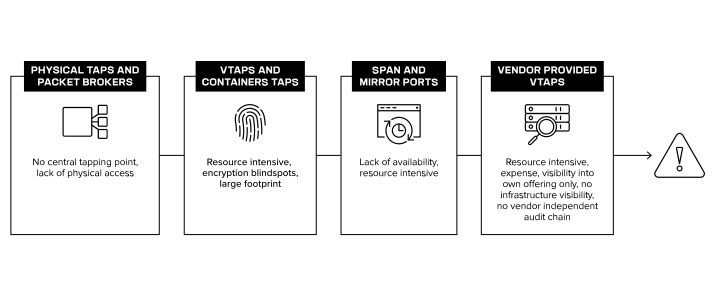
F5 BIG-IP eBPF Observabilityで実現する
効率化・最適化された5G
最新の5G環境には、ベンダーの垣根を越え、5G固有のSBIプロトコルと非SBIプロトコルの両方を把握し、セキュリティ、運用、コンプライアンスの各ワークフローを支援するために必要なコンテキスト情報を提供できる、一貫した高性能のオブザーバビリティレイヤーが求められます。
F5 BIG-IP eBPF Observability(EOB)は、5Gコア、エッジ、マルチアクセスエッジコンピューティング環境全体に展開された軽量なコンテナ化エージェントから豊富なメタデータを取得することで、この機能を提供します。eBPFテクノロジーを基盤とする各エージェントは、カーネルレベルでトラフィックを直接監視します。サイドカー、パケットブローカー、ベンダー固有のTAPに依存することなく、コントロールプレーン(SBI、NGAP、PFCP)とユーザープレーンの両方のトラフィックを対象とします。
従来のアプローチとは異なり、EOBはノードごとに1つのエージェントを使用して、そのノード上のすべてのポッドとコンテナを完全に可視化します。これにより、運用オーバーヘッドを最小限に抑えながら、暗号化や動的スケーリングによって生じる可視性の欠如を解消します。
これらのエージェントから収集されたテレメトリは、セキュアなメッセージバスを介して、後段の分析、サービスアシュアランス、セキュリティの各プラットフォームへリアルタイムでストリーミングされます。これにより、ネットワークの動作を監視し、コンテキストを分析してポリシーを適用するとともに、状況の変化に応じて動的に適応する、継続的な運用ループが実現します。
仕組み
BIG-IP EOBは、コア、エッジ/MEC、分散インフラストラクチャにまたがるクラウドネイティブ5G環境全体に、統合されたノードレベルのオブザーバビリティレイヤーを提供します。
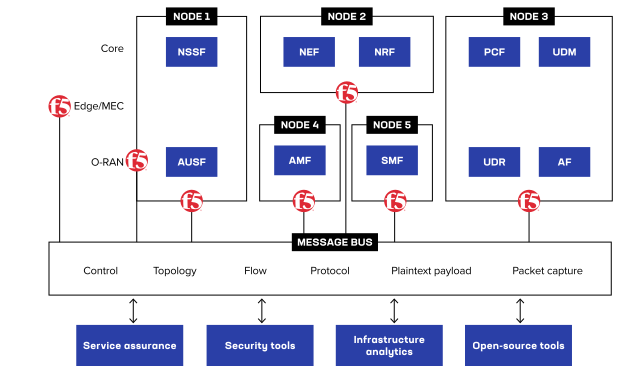
BIG-IP EOBは、Kubernetesが稼働するあらゆる環境にデプロイできる、軽量なコンテナ化エージェントで構成されています。各エージェントはeBPFテクノロジーを使用してカーネルレベルでネットワークアクティビティを直接監視するため、サイドカー、パケットブローカー、ベンダー固有のタップに依存することなく、コントロールプレーンのシグナリングとユーザープレーンのトラフィックの両方を詳細に可視化できます。
EOBエージェントは、ネットワークトラフィックとコンテナ内部の通信から、以下を含む複数種類のテレメトリを取得・生成します。
- 生パケット(対象を絞ったトラブルシューティング用)
- 動的トポロジーとサービス間の関係
- 暗号化トラフィック(TLS 1.3を含む)から抽出されたメタデータ
- プロトコル固有のコンテキスト(F1-AP、SBI、DNS、HTTPなど)
- 高度なクラウドネイティブフローレコード(CNFlow)
分析プラットフォームやサードパーティ製ツールは、特定のユースケースに必要なデータのみをプログラムからリクエストできます。これにより、必要に応じて完全な忠実度の可視性を維持しながら、オーバーヘッドを削減できます。
BIG-IP EOBのすべてのテレメトリは、安全なメッセージバスを介してリアルタイムで継続的にストリーミングされ、即座に利用できるため、同期ワークフローと非同期ワークフローの両方に対応します。このアーキテクチャにより、可視性の欠如やパフォーマンス低下を招くことなく、サービス保証、セキュリティ、インフラストラクチャ分析、オープンソースツールにまたがる継続的な運用ループが可能になります。
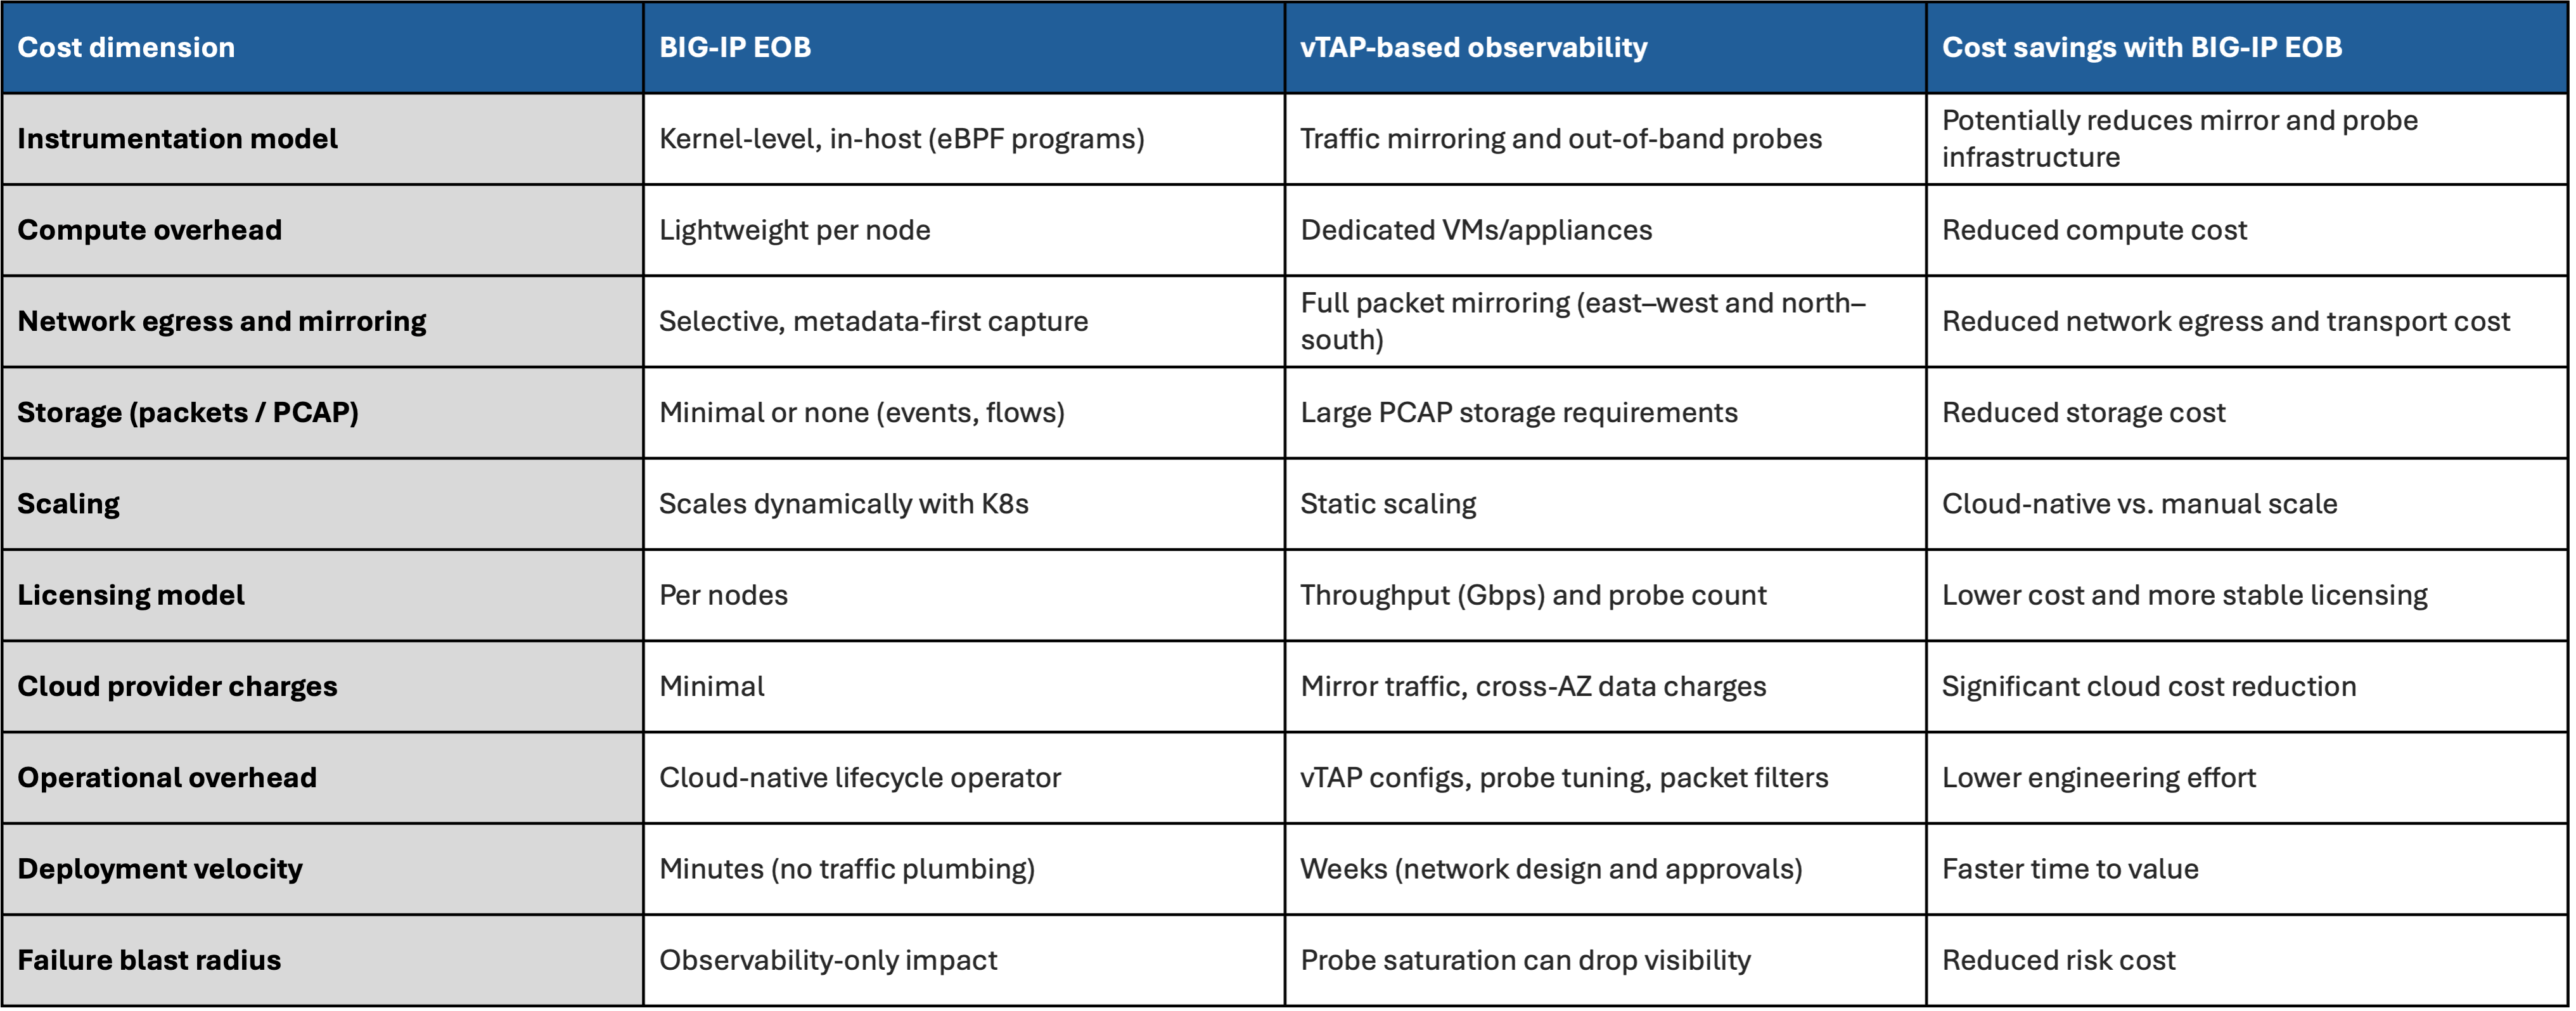
BIG-IP EOBとvTAPベースのオブザーバビリティの比較
BIG-IP EOBを統合することで、従来の手法と比べて明確なメリットが得られます。
実環境での効果
大手Tier 1サービスプロバイダーでは、従来、複数のベンダー固有vTAPに依存していたマルチベンダー5Gコア全体にBIG-IP EOBを導入しました。同事業者は、テレメトリの不整合、ネットワーク機能全体にわたる可視性の欠如、サードパーティ製プローブによる過剰なリソース消費という課題を抱えていました。
各ノードに1つのBIG-IP EOBエージェントを導入することで、通信事業者は5Gコア全体にわたり、ベンダーに依存しない統合的な可視性を確立しました。テレメトリは、CNFとして稼働するF5 BIG-IP Advanced Firewall Manager (AFM)を含むクラウドネイティブな分析およびセキュリティプラットフォームへリアルタイムでストリーミングされ、より迅速なインサイトの獲得と一貫性の高いポリシー適用が可能になりました。
測定可能な改善点は次のとおりです。
- ベンダーに依存せず、ネットワーク機能全体の可視性を一元化
- 従来のvTAPベースのアプローチと比較してリソース使用量を削減
- トラブルシューティングとポリシーに基づく適用への対応時間を短縮
BIG-IP EOBはオープン標準とコンテナ化されたアーキテクチャを基盤としているため、F5ソリューションとサードパーティの分析プラットフォームの両方にシームレスに統合できます。テレメトリは、セキュリティ情報およびイベント管理(SIEM)システム、人工知能および機械学習のパイプライン、NETSCOUTやEXFOなどのサービス保証プラットフォームにストリーミングでき、データ収集を重複させることなく、運用に関するより幅広いインサイトを得られます。
まとめ
カーネルレベルの詳細な可視性と軽量なクラウドネイティブ導入モデルを組み合わせることで、BIG-IP EOBは、最新の5Gおよびクラウドネイティブワークロード全体にわたる可視性の欠如を通信事業者が解消できるようにします。
BIG-IP EOBは、5Gコア、エッジ、分散インフラストラクチャ全体にわたるリアルタイムかつベンダーに依存しないオブザーバビリティを提供し、追加のオーバーヘッドを発生させることなく、暗号化された動的な環境から重要なコンテンツを抽出します。高精度のテレメトリを既存の分析、サービスアシュアランス、セキュリティプラットフォームにストリーミングすることで、EOBは、事後対応型のトラブルシューティングから、より迅速なインサイト、より強力なポリシー適用、そして大規模環境でのよりレジリエントなネットワーク運用への移行を支援します。
製品の詳細情報については、f5.comをご覧ください。セールス担当者へのご相談は、F5 Salesにお問い合わせください。