
Azure Active Directoryを介して、すべてのアプリケーションへのセキュアなアクセスを簡単に構成
F5 BIG-IP APMとMicrosoft Azure ADはシームレスに連携し、従来型アプリやカスタムアプリを含むすべてのアプリケーションへのアクセスをフェデレーションします。
ワークロードのクラウド移行や新たなクラウドネイティブアプリケーションの開発が引き続き進む一方で、組織のミッションクリティカルなアプリケーションの大半は、当面オンプレミスに残る可能性が高いと考えられます。2020 F5 State of Application Services Reportの回答者のうち、2020年末までにアプリケーションの半数超がクラウドに移行すると回答したのは、わずか27%でした。
クラウドアプリケーションとオンプレミスアプリケーションを組み合わせて導入・維持することは、以前からある課題です。しかし、モバイルワーカーやリモートワーカーが急増する中、ゼロトラストセキュリティアーキテクチャの実現が喫緊の課題となっています。F5とMicrosoftは、オンプレミスの「従来型」アプリケーションからクラウドに導入されたエンタープライズアプリケーションまで、組織内のあらゆるアプリケーションにゼロトラストを導入するためのベストオブブリードの統合ソリューションを提供します。またF5は、これらのアプリケーションのアクセス管理と構成を大幅に簡素化するツールを管理者に提供します。
ゼロトラストセキュリティモデルの導入は、ビジネス全体で優先すべき課題です。その規模を考慮すると、包括的で運用負荷の少ないソリューションが適しています。F5とMicrosoftは緊密に連携し、このようなソリューションを提供しています。クラウドまたはSoftware as a Service(SaaS)に導入されたエンタープライズアプリケーションのセキュリティと効率性を確保するとともに、オンプレミスアプリケーションでも、Microsoft Azure Active Directory(Azure AD)の機能をF5 BIG-IP Access Policy Manager(APM)を通じて活用できるようにします。BIG-IP APMには、アプリケーションアクセス設定の複雑さを75%軽減できるAccess Guided Configuration(AGC)も含まれています。これはNetOpsとSecOpsのワークロードに大きな効果をもたらします。正確性が不可欠な場面で、重要でありながら煩雑になりがちなタスクを自動化し、人的ミスのリスクを軽減できるため、その意義はさらに大きくなります。
“F5 BIG-IP APMのAccess Guided Configuration機能により、アプリケーションアクセス設定の複雑さが75%軽減されることが実証されています。”
一般的な企業では、現在も日常的に使用されている「従来型」アプリケーションやカスタムアプリケーションが数十、数百、ときには数千に上ることがあります。その多くは、パブリッククラウドが主要な検討事項となる以前に開発されたものです。こうしたアプリケーションには、OracleやSAPなどの実績あるベンダーが提供する信頼性の高いアプリケーションから、各企業の販売、在庫、物流など、ミッションクリティカルな業務機能を支える高度にカスタマイズされたアプリケーションまで、さまざまなものがあります。ユーザーがどこからでも迅速かつ容易にこれらのアプリケーションへアクセスでき、社外からのアクセスが難しいために利用が減少することのない環境が不可欠です。
BIG-IP APMとAzure ADの統合
クラウドでは、Azure ADが信頼性の高いエンタープライズ向けIDサービスを提供します。また、シングルサインオン(SSO)と多要素認証(MFA)により、サイバー攻撃の99.9%からユーザーを保護するのに役立ちます。Azure ADは、Office 365、Google Apps、Salesforceを含む、事前統合済みの2,800以上のSaaSアプリケーションをサポートしています。多くの組織では、従業員、パートナー、顧客を接続するための信頼できるIDソースとして、すでにAzure ADが利用されています。
BIG-IP APMは、アプリケーション、データ、アプリケーションプログラミングインターフェース(API)へのユーザーアクセスを保護し、簡素化するとともに、市場で最も拡張性に優れたアクセスゲートウェイを提供します。BIG-IP APMはすでにFortune 500企業の過半数で導入されており、F5 BIG-IP Local Traffic Manager(F5 BIG-IP LTM)やF5 Advanced Web Application Firewall(WAF)などのソリューションとともに、重要なコンポーネントとして活用されています。
BIG-IP APMは、組織の従来型アプリケーションおよびカスタムアプリケーションへのアクセスゲートウェイとして機能します。F5とAzure ADの統合により、Security Assertion Markup Language(SAML)、OpenID Connect(OIDC)、Open Authorization(OAuth)などの最新の認証をサポートするパブリッククラウドおよびSaaSアプリケーションと、Kerberos、ヘッダーベース認証、RADIUSなどの従来型認証をサポートするオンプレミスおよびプライベートクラウドのアプリケーションとの間にあるアイデンティティのギャップを解消します。
BIG-IP APMとAzure ADはシームレスに連携してユーザーIDをフェデレーションし、ホスト先を問わずエンタープライズアプリケーションへのユーザー認証と認可を容易にします。組織は、Azure ADの条件付きアクセスポリシーを適用し、Azure Identity Protectionエンジンを活用してユーザーのサインインリスクを検出するとともに、アクセスを管理、監視できます。これにより、従来型アプリケーションへのSSO、MFA、パスワードレス認証をユーザーに提供できます。
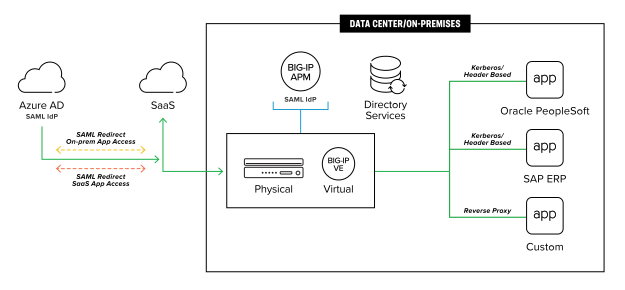
これらのテクノロジーに精通している組織向けに、従来型アプリケーションの利用状況に応じて異なる場合があるセットアップおよび導入のガイドラインと手順を、MicrosoftおよびF5が提供しています。
Access Guided Configurationでアプリのセキュリティをこれまで以上に簡単に
BIG-IP APMとAzure ADを組み合わせることで、アプリケーションへのアクセスを一元化し、アクセスを簡素化するとともに、ユーザーエクスペリエンスを向上させます。この統合ソリューションにより、ユーザーは1回のログインで、アプリケーションのホスト先を問わず、アクセス権限のあるすべてのアプリケーションに1か所からアクセスできます。ただし、ユーザーエクスペリエンスの向上は、この連携の特長の一部にすぎません。企業側にも、セットアップと導入の大幅な簡素化、管理負担の軽減、管理者エクスペリエンス全体の向上など、さまざまなメリットがあります。
従来、管理者は公開されている構成ガイドやチュートリアルを参照しながら、BIG-IP APMとAzure ADの統合プロセスを慎重に進める必要がありました。現在では、BIG-IP APMのAccess Guided Configuration(AGC)により、すべてのアプリのポリシーを単一のインターフェースで制御できます。認証を一元化し、アプリケーションアクセスの導入と管理を簡素化することで、管理者の負担を軽減します。
“BIG-IP APMのAccess Guided Configurationは、すべてのアプリにわたるポリシー制御を単一のインターフェースに集約することで、認証を一元化し、アプリケーションアクセスの導入と管理を簡素化して、管理者の負担を軽減します。”
AGCは、BIG-IP APMのセットアップと導入を段階的に管理者に案内します。このガイド付きセットアップは従来の方法よりも大幅に迅速で、管理者の作業負荷と導入コストの軽減に大きく貢献します。
AGCでは、Azure AD管理者がSAP ERPやOracle PeopleSoftなどの従来型のミッションクリティカルなアプリケーションを迅速に導入し、管理することもできます。こうした従来型アプリケーションにはそれぞれ固有のアクセス設定が必要なため、従来はSAPアプリケーション、Oracleアプリケーション、その他すべての従来型アプリケーションやカスタムアプリケーションについて、管理者が個別にアクセスを設定する必要がありました。多くの場合、バージョンごとに固有の設定を作成する必要さえありました。このプロセス全体には時間と手間がかかり、人為的ミスも発生しやすくなります。つまり、自動化に最適なプロセスです。
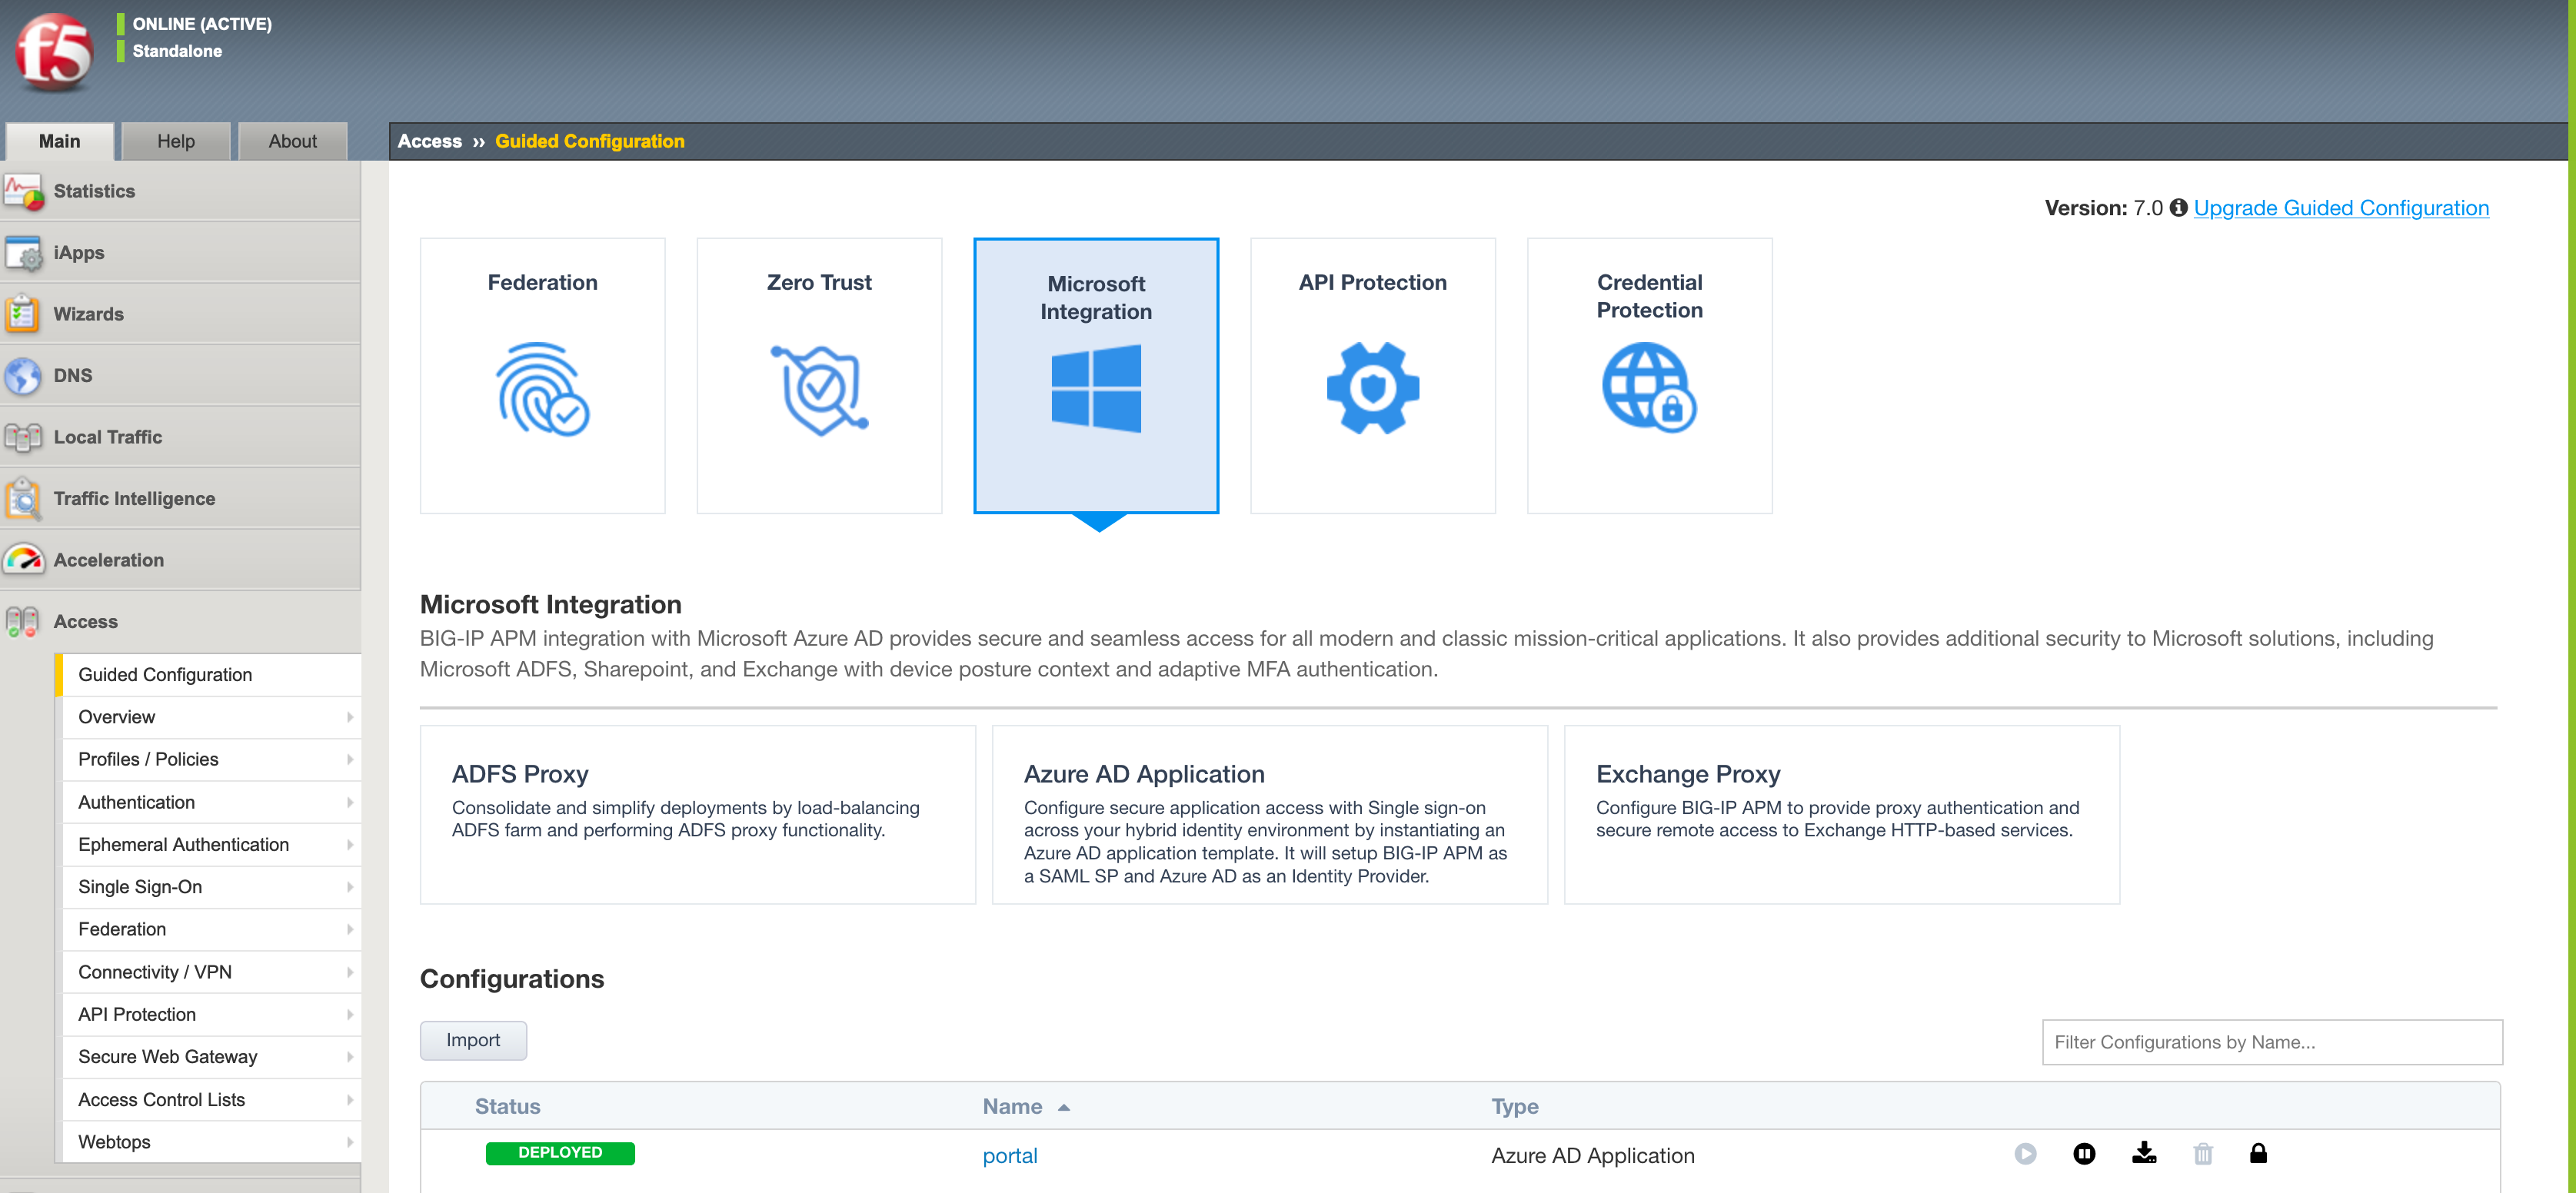
AGCを使用すると、管理者は、わかりやすく操作しやすい一連の入力画面で基本情報を入力できます。AGCのこの機能により、BIG-IP APMとAzure AD向けの汎用的なガイド付き設定と比較して、設定の複雑さが75%軽減されます。ガイド付きプロセスを完了し、管理者が[deploy]ボタンをクリックすると、適切なユーザーがアプリケーションを利用できるようになります。ボタンをクリックするだけで、Oracle PeopleSoftとSAP ERPのアクセスギャップを解消するためにBIG-IP APMとAzure ADを導入する際、従来必要だった多くの手順を省略できます。
“ボタンをクリックするだけで、管理者は、アクセスギャップを解消するためにBIG-IP APMとAzure ADを導入する際、従来必要だった多くの手順を省略できます。”
この統合ソリューションは、承認済みのすべての従来型アプリケーションとカスタムアプリケーション、パブリッククラウドアプリ、SaaSアプリを対象に、ユーザーIDをフェデレーションします。これにより、SSOを通じてユーザーエクスペリエンスと認証情報のセキュリティを強化し、MFAによってアプリケーションセキュリティを向上させます。特に、これまでSSOとMFAのいずれか、または両方に対応できなかった、あるいは対応していなかった従来型アプリケーションとカスタムアプリケーションに有効です。
アプリケーションへのユーザー認証を一元化することで、組織の脅威領域を縮小し、使いやすさを向上させるとともに、管理コストを大幅に削減できます。BIG-IP APMとMicrosoft Azure ADの統合により、このような一元化が実現し、ユーザーと管理者双方のエクスペリエンスが大幅に向上します。
ユーザーは、場所や使用する認証方式を問わず、1回のログインですべてのアプリケーションにシームレスかつセキュアにアクセスでき、より優れたユーザー体験を得られます。同時に、モダン認証をネイティブにも拡張機能でもサポートしていない従来型アプリやカスタムアプリの設定を大幅に簡素化できるため、管理者は管理負荷とコストを削減できます。
まとめ
今日のアプリケーションは、オンプレミス、プライベートクラウド、パブリッククラウドに分散しています。そのため企業には、クラウドネイティブ、SaaS、従来型、カスタムなど、あらゆるアプリケーションへのアクセスを保護、簡素化、一元化するソリューションが必要です。また、Zero Trustによるアプリケーションアクセスとスムーズなユーザーエクスペリエンスを実現しながら、現在のSSOプロトコルやMFAに対応できないアプリケーションにもアクセスを拡張する必要があります。BIG-IP APMとAzure ADを併用することで、組織はすべてのアプリケーションへのシームレスで信頼できるアクセスを確保し、ユーザーと管理者双方のエクスペリエンスを大幅に向上できます。
詳しくは、F5 on Microsoft AzureのWebページをご覧ください。
公開日:2020年10月12日