AI利用を管理・監視するF5 Workforce AI Security
従業員によるAIの利用を確実に管理・監視
AIの活用により、生産性とセキュリティリスクの両方が高まっています
組織内のどこかで期限が迫り、従業員がプレゼンテーションを仕上げるために、機密データをAIツールへ貼り付けようとしています。わずか数秒で、機密情報が承認済みの管理策の適用範囲外に出る可能性があります。しかも、送信内容を評価するポリシーも、そのやり取りを記録する監査証跡もありません。多くの場合、この事象はセキュリティシステムにもガバナンスシステムにも一切記録されません。これは、従業員が管理策を無視しているからではありません。ほとんどの管理策が、AIの実際の利用方法を想定して設計されていないためです。
つまり、問われているのはAIを利用するかどうかではありません。チームをよりリスクの高い回避策に追いやることなく、AIの利用状況を可視化し、ガバナンスを適用して、コンプライアンスを維持できるかどうかです。
AIの導入が加速するにつれ、セキュリティ上の死角も増えています。特に問題となるのが、IT部門の可視性や管理が及ばない環境で、承認されていないAIツールを使用する「シャドーAI」です。本ホワイトペーパーでは、従来の制御では不十分な点、シャドーAIが多くのリーダーの認識以上に広がっている理由、そしてF5 Workforce AI Securityのようなソリューションが、責任ある安全なAI導入を拡張可能な形で実現する方法について解説します。
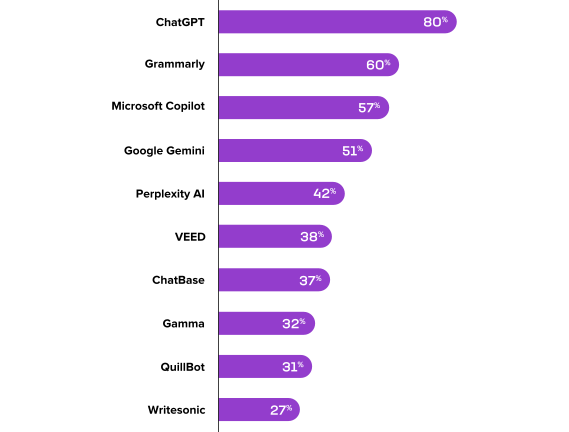
最も利用されているAIアプリ
従来型のセキュリティアーキテクチャではAIに対応しきれない理由
多くの企業向けセキュリティアーキテクチャは、人間のユーザーと機密データという2つの対象を保護するために構築されてきました。しかし、AIの登場により、第3の主体が加わりました。人間の認証情報を使用することも多く、マシンの速度で動作し、分散したツールや環境にまたがるシステムとやり取りする自律型AIエージェントです。この変化により、従来のセキュリティ制御の基盤となる前提の多くが成り立たなくなっています。従来の制御は、こうしたエージェントが何にアクセスし、何を判断し、何を外部に露出させるかを管理するようには設計されていないためです。その結果、セキュリティ対策が十分な組織であっても、既存のDLP、CASB、IAMツールでは対処できない新たな種類のリスクに直面しています。
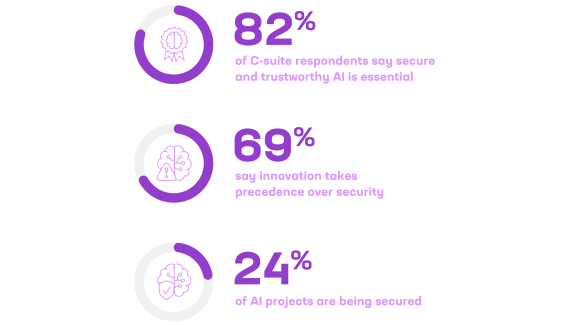
出典:『Securing AI: What Matters Now』、IBM/AWS
AIの利用に関して、従来のエンタープライズセキュリティシステムには、具体的に次のような課題があります。
- データ損失防止(DLP)ソリューションは、プロンプトの意図、モデルのコンテキスト、AIが生成した応答を理解するようには設計されていません。データがシステム外に流出したことは把握できますが、その理由や経緯、モデルがそのデータをどのように処理したかまでは把握できません。そのため、自由記述形式のプロンプト、会話フロー、ツールチェーン、出力に機密コンテンツが埋め込まれたインタラクションは、検知を完全にすり抜けることが少なくありません。DLPポリシーを導入していても違反は後を絶たず、フラグが付けられたインシデントのうち、ソースコードが46%、規制対象データが35%、知的財産が15%を占めています。
- Cloud Access Security Brokers(CASB)は、プロンプトの分析、自由記述テキストに埋め込まれた機密データの解釈、ツールやモデルをまたいで連鎖するAIアクションの追跡を目的として設計されたものではありません。CASBや、ASEプラットフォームなどの最新の同等製品は、AIアプリへのアクセスを大まかなレベルでブロックまたは許可できますが、アクセス許可後に何が起きるかを可視化することはできません。AIツールを全面的にブロックすると、シャドーAIにつながることが多く、コンテキストに応じた制御なしでアクセスを許可すると、企業は状況を把握できなくなります。F5 Workforce AI SecurityはAIインタラクションレイヤーで動作し、承認済みか未承認かを問わず、AIツール全体のプロンプト、モデルの挙動、エージェントのアクティビティをリアルタイムで可視化することで、CASBを補完します。
- Identity and Access Management(IAM)は、人間のユーザーを認証するために設計されたものであり、ユーザーに代わって動作するAIエージェントを制御するためのものではありません。IAMではセッションを開始したユーザーを確認できますが、AIモデルに送信される内容、エージェントが複数のツールを連携させる方法、その結果として実行されるアクションを制御することはできません。AIエージェントが有効な認証情報を使用して動作を開始すると、IAMではその後の挙動を可視化できなくなり、組織はモデルが開始した意図しないアクションや不正なアクションにさらされることになります。
DLP、CASB、IAMはそれぞれ、ネットワーク、アプリケーション、ユーザーIDという明確に定義された境界内で機能します。しかし、AIの利用はこれらすべてにまたがり、多くの場合、承認されたワークフローの外で行われます。プロンプトはブラウザから送信され、機密データは外部モデルへ流れ、AIエージェントは借用した認証情報を使用して動作します。その結果、可視性は良くても限定的で、最悪の場合は完全な死角が生じます。従来のアーキテクチャは、そもそもこのようなやり取りを管理するようには設計されていません。そのため、企業にはAIの実際の仕組みを理解する新たな制御レイヤーが必要です。
多層的なセキュリティスタックを備えた成熟度の高い組織であっても、従業員によるAIの利用状況を把握するための制御機能や可視性が不足していることは少なくありません。AIの利用が急速に拡大し、リスク環境も広がる中、従来のセキュリティツールに依存するだけでは不十分です。
AIとのやり取りのセキュリティ確保をDLPソリューションに依存していることは、組織にとって特に懸念すべき状況です。2024年には24%から42%へと2桁の伸びを示したにもかかわらず、依然としてデータ漏えいの重大な脅威となっています。
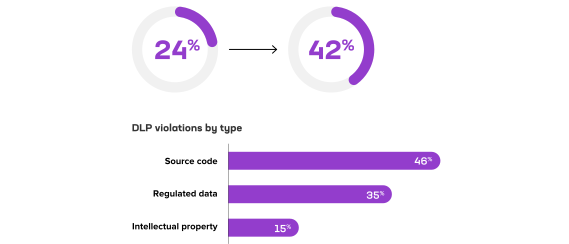
出典:Netskope「企業におけるAIアプリ」、2024年
シャドーAIの問題:現実の職場におけるリスク
おそらく、最も広く蔓延しながら十分に認識されていないAIリスクは、従業員による未承認または管理されていないAI利用、いわゆるシャドーAIの増加です。こうした行動は、悪意からではなく、生産性を高めたい、問題をより迅速に解決したい、新しいツールを試したいという思いから生じることが少なくありません。
残念ながら、セキュリティチームが可視性、コンテキスト、制御を確保できていない場合、こうした善意の行動が重大なリスクをもたらします。
Menlo Securityの2025年レポートによると、
- 従業員の69%が個人アカウントで無料プランのAIツールを利用
- 従業員の57%が機密データを入力
ガバナンスがなければ、シャドーAIの利用によって次のような事態が生じる可能性があります。
- PHI、PII、または機密性の高い知的財産を外部モデルに漏えいさせる
- 社内のデータ分類およびコンプライアンスポリシーに違反する
- 機密性の高いコンテンツを、モデルのトレーニング用に入力データを保持するAIツールに入力する
このようなインシデントは珍しくありません。シャドーAIの利用は、あらゆる部門で拡大しています。
- マーケティング:キャンペーンのアイデア創出、広告コピー、コンテンツの下書きにChatGPTやCopilotを使用
- 法務とコンプライアンス:CopilotまたはプライベートLLMを使用した契約書の墨消し処理や請求内容のレビュー
- エンジニアリング:コード生成、RAGパイプライン、自動化に社内LLMやオープンソースモデルを活用
F5 Workforce AI Securityは、利用状況を役割に対応付け、関連するセキュリティポリシーを適用することで、安全かつコンプライアンスに準拠した責任あるAI利用を大規模に実現します。
出典:Menlo Securityの2025年レポート
F5 Workforce AI Securityが従業員によるAIの安全な導入を実現する仕組み
F5 Workforce AI Securityは、AI導入に伴うガバナンス上の課題に対応するために設計されています。従来のツールは、静的データとアクセス権に重点を置いています。F5 Workforce AI Securityは、AIのリスク要因となる動的なやり取り、すなわち従業員が送信するプロンプト、それに付随するコンテキスト、AIエージェントが呼び出すツール、そしてエージェントが実行するアクションを管理します。
このソリューションはAIトラフィックの経路上に配置され、トラフィックをリアルタイムで検査します。セキュリティチームは、機密情報がモデルに到達する前に削除し、誰が何をしようとしているかに基づいてポリシーを適用するとともに、何がなぜ起きたのかを追跡できる記録として保持できます。データの保存場所だけでなく、モデルが何を参照し、何を実行するかもガバナンスの対象とします。主なメリットは次のとおりです。
検出:全体を可視化
- 公開ツール、組み込みツール、社内ツール全体のAIアクティビティを可視化
- ユーザー、部門、デバイス、サービスまたはモデル別に利用状況を把握
- コンプライアンスとインシデント対応のための詳細な監査ログを生成
保護:リスクをリアルタイムで軽減
- 安全でないプロンプトを遮断し、機密データがモデルに到達する前にマスキング
- ユーザーの役割、サービスまたはモデル、プロンプトのコンテキストに基づいて動的ポリシーを適用
- シャドーAIを、セキュアなポータルを介して承認済みのプライベートインスタンス(Amazon Bedrockなど)にリダイレクト
実現:セキュリティと責任に配慮したスケーリング
- 生産性を損なうことなくガードレールを提供
- SIEM、IAM/SSO、MDM/SASEツールとシームレスに統合
- エンタープライズ管理を維持しながら、信頼できるモデルに接続するブランド専用のセキュアなポータル内でユーザーが作業できるようにする
適応:時間の経過に合わせてガバナンスを進化
- 利用状況データを分析し、AIポリシーとトレーニングを改善
- 新たに生じているパターン、シャドー利用、ポリシーの不備を特定する
- ガバナンス実践の継続的な改善を支援
F5 Workforce AI Securityは、既存のツールを再構成することなく、組織全体のAI利用状況を数分で可視化できるよう支援します。機密データの漏えいリスクを軽減することで、責任あるAI利用を可能にし、変化し続ける規制要件への準拠を確保します。
混沌から統制へ
企業はもはや、イノベーションとリスクのどちらかを選ぶ必要はありません。AIを大規模かつセキュアに導入するには、実際の利用状況に即したガバナンスモデルが不可欠です。
F5 Workforce AI Securityは、リアルタイムの可視性、動的なポリシー適用、既存のスタックとの統合により、組織を支援します。監査可能性、拡張性、柔軟性を備え、CISOがAIポリシーを実際の運用で機能させるために必要なツールを提供します。
詳しくは、F5 Workforce AI Securityをご覧ください。
2026年9月4日公開