
ボットから経営会議まで:悪質なボットが収益に及ぼす悪影響
悪質なボットはセキュリティだけの問題ではありません
悪意のあるボットは、企業に多大な金銭的損失をもたらします。クレデンシャルスタッフィングやMFAの回避によって顧客アカウントを乗っ取り、スクレイピングによってWebやアプリのパフォーマンスを低下させます。また、転売目的の買い占めや在庫の抱え込みによって優良顧客に不満を抱かせ、購入を妨げるほか、列挙攻撃によってギフトカードやロイヤルティポイントを盗み、盗難クレジットカード情報の有効性を確認することでチャージバックや罰金を増大させます。CAPTCHAやIP拒否リストなど、効果の低いボット対策はセキュリティ上の摩擦を生み、コンバージョン率の低下やカート放棄を招いて、収益の損失につながります。
犯罪者がボットを通じてもたらすコストは多岐にわたるため、セキュリティ担当者が悪意のあるボットトラフィックによる広範な経済面および運用面への影響を経営層に説明するのは容易ではありません。本ホワイトペーパーでは、自動化されたボット攻撃がもたらす定量的・定性的な影響と、効果的なボット管理によるビジネス上のメリットを概説します。本書は、悪意のあるボット攻撃が売上と利益に及ぼす影響、および効果的なボット防御テクノロジーがもたらす大きな経済的メリットについて、情報セキュリティチーム、詐欺対策チーム、経営幹部が議論を始めるための出発点となることを目的としています。
“「悪意のあるボット攻撃は、セキュリティインフラへの脅威にとどまりません。組織の事業運営と財務の健全性を維持するために対処すべき、ビジネス上の課題です」”
経営幹部にボット攻撃の経済的脅威を伝える
一連の新たな調査レポートにより、ボットによる自動化された攻撃がもたらす財務面および事業面の影響が明らかになりました。これにより、セキュリティ担当者は、サイバー犯罪による財務上の影響を示し、ボット対策に特化したソリューションの投資収益率(ROI)についてビジネスリーダーと話し合いやすくなります。この情報は、ボット攻撃が組織の財務基盤に及ぼす経済的影響について、セキュリティチームが重要な議論を経営課題として提起するうえで役立ちます。
ボットは世界のオンライントラフィックの最大40%を占め、サイバー攻撃の主な原因の1つとなっています。これは、Aite-Novarica Groupのレポートによるものです。Global Privacy Assemblyが引用した調査によると、130を超えるデータ保護・プライバシー規制当局および執行機関で構成される同団体は、2020年にボットによるクレデンシャルスタッフィング攻撃が世界で1,930億件発生したと報告しています。これは、月間160億件超、1日当たり5億件超に相当します。こうした攻撃は、深刻な経済的影響をもたらす可能性があります。世界のオンライン詐欺による損失額は、2023年までに年間480億ドルを超えると予測されています。これは、Juniper Researchのレポートによるものです。
ボット管理のビジネス経済性
効果的なボット管理戦略は、コスト管理の改善、業務効率の向上、事業および財務リスクの低減、IT支出の適正化につながり、組織の財務面での成功に直接的な好影響をもたらします。さらに、ユーザーに負担をかける制御に依存しない正確なボット検知により、収益と顧客維持率が向上します。
ボット攻撃による経済的影響
悪意のあるボットは、売上高と事業運営コストの両面で、組織に直接的な経済損失をもたらすさまざまな自動攻撃を実行します。こうした攻撃には、次のものがあります。
- クレデンシャルスタッフィング:攻撃者は、漏えいした大量の認証情報を別のアプリケーションのログインフォームで試し、アカウントへのアクセス権を取得して乗っ取ることで、金銭的利益を得たり、不正行為を行ったりします。
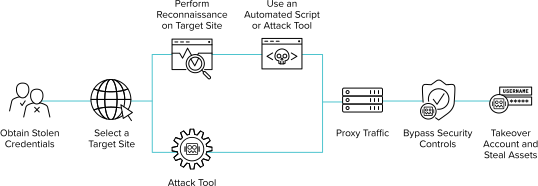
- フィッシングプロキシによるMFAの回避: 攻撃者は、ボットのように動作する フィッシングプロキシを使用し、中間者として攻撃を仕掛けます。こうしたフィッシングプロキシは、ボットと同様に 住宅用IPプロキシネットワークを利用して数百万もの住宅用IPアドレスから攻撃を分散させるため、IP拒否リストによる対策は現実的ではありません。
- 偽アカウントの作成:サイバー犯罪者は、ボットを使用してアカウント作成プロセスを自動化し、偽アカウントを使って特典や割引プログラムの悪用などの不正行為を行います。ボットが作成した偽アカウントによってアプリの利用データが大幅に歪められ、企業価値に疑問が生じることもあります。Twitterの偽アカウント問題の規模と、Twitterの企業価値への影響について詳しく見る。
- 転売/在庫の買い占め:攻撃者は自動化されたボットを使用し、オンラインの商品やサービスが発売されると同時に大量購入します。犯罪者は決済手続きを瞬時に完了して価値の高い在庫を大量に確保し、通常は流通市場で大幅に上乗せした価格で転売します。その結果、人為的な品薄や在庫切れが生じ、消費者の不満につながります。悪意のあるボットは、ホスピタリティ業界での在庫の買い占めにも関与しています。大量の客室を仮押さえして販売可能な在庫から除外し、実際の宿泊客が予約できないようにします。北米の大手小売業者が、限定版スニーカーの転売やその他の不正行為による損失を30日間で50万ドル以上削減した方法をご覧ください。
- コンテンツスクレイピング:ボットは、対象のWebサイトから大量のコンテンツを収集し、分析や再利用、価格操作に使用されます。スクレイピングはサイトのパフォーマンスに影響を及ぼし、正規ユーザーによるサイトへのアクセスを妨げる可能性があります。また、ボットは大規模言語モデルの構築に使用するコンテンツのスクレイピングにも利用され、アプリケーションに負荷をかけるほか、第三者の利益のためにコンテンツを盗用します。損害保険会社が、スクレイパーボットによる偽の見積もりに対するフォローアップ依頼で発生する100万ドル超の支出をどのように防いだかをご覧ください。
- ギフトカードのクラッキングとロイヤルティポイント詐欺:攻撃者は、ギフトカードやロイヤルティアカウントの番号を数百万通り試し、残高のあるアカウントを特定します。残高のあるカード番号を特定すると、正規のお客さまが利用する前に、そのカードやアカウントを使用したり、その他の方法で換金したりします。Fortune 500企業の小売業者が、不正取引とチャージバック手数料による数千万ドルの損失をどのように解消したかをご覧ください。
- GenAIアプリケーションへの侵害:組織がGenAIの可能性を引き出す新しいアプリケーションのリリースを急ぐ中、攻撃者はボットを利用し、大規模言語モデル(LLM)を基盤とするアプリケーションの脆弱性を悪用します。2025年版LLM向けOWASPセキュリティリスクTop 10のレビューから、これらのアプリケーションが自動化された攻撃に対していかに脆弱であるかが明らかになります。
業界別に見る一般的なボット攻撃とそのコスト
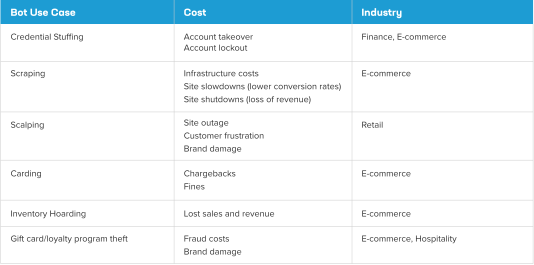
ボットによる定量的・定性的なコストへの影響
ボット管理は、今や経営会議で議論されるテーマとなっています。以下に示す定量的・定性的な指標は、適切なボット戦略が企業の収益に直結する経済的課題であることを示すのに役立ちます。
自動化されたボット攻撃による主な影響は、財務面、運用面、評判面のコストとして現れます。
定量化可能な財務・収益・評判上のコスト
自動化されたボット攻撃は、次のような形で、金銭的損失や経済的機会の喪失に直接つながる可能性もあります。
- アカウント乗っ取りによる顧客の信頼喪失。組織の不十分なボット対策によってアカウント乗っ取り(ATO)や多額の損失を伴う不正行為が発生すれば、顧客が不満を抱くのは当然です。その結果、顧客満足度の低下、評判の悪化、取引関係の終了につながります。調査対象となった米国の消費者の4分の1以上が、銀行による不正被害への対応に不満があれば、別の銀行に乗り換えると回答しています。
- 不正行為とチャージバックによる損失の増加犯罪者が盗んだ認証情報を使って商品を購入したり、偽のアカウントを開設したりすると、ボットを利用したATO攻撃や不正なアカウント作成によって収益が圧迫されます。チャージバックは、クレジットカード決済代行会社から見た加盟店の信用を損ない、チャージバックに伴うペナルティにつながります。
- 人件費の増加。ATOにつながるクレデンシャルスタッフィングなどのボット攻撃には、不正分析担当者による調査が必要となり、より重要で詳細な調査に充てる時間が奪われます。クレデンシャルスタッフィングを行うボットがアカウントの乗っ取りに失敗した場合でも、多数のパスワードを立て続けに試すことでアカウントがロックされることが多く、お客さまはサポートへの問い合わせを余儀なくされます。その結果、問い合わせのたびにサポートコストが増加します。
- 投資家による企業価値評価の歪曲。 上場企業の価値評価がフォロワー数、ユーザー数、エンゲージメント数に左右される場合、人間ではないボットアカウントの存在によって、正確な評価が大きく歪められる可能性があります。たとえば、人間が運用するアカウントとボットが運用するアカウントの数に基づいてTwitterの企業価値を正確に評価しようとする動きは、2022年に大きく報道されました。
- 信頼性の低いボット対策ソリューションによる、人間とボットの誤認。 不十分なボット対策ではこうした誤りが発生しますが、誤りを最小限に抑え、防止する必要があります。偽陽性(ボット管理ツールが実際の人間をボットと判定すること)と偽陰性(同ツールがボットを人間と判定すること)は、いずれも売上と利益の両方に影響します。一方は顧客離れを招き、もう一方は不正行為による経済的損失をもたらします。実際、重要顧客の送金を妨げる偽陽性は、不正行為やチャージバックにつながる偽陰性よりも、銀行に大きな損害を与える可能性があります。どちらの場合も、不正分析担当者による調査に時間と労力が必要です。
- 消費者データを保護できないこと。 EUの一般データ保護規則(GDPR)、カリフォルニア州消費者プライバシー法(CCPA)、Payment Card Industry Data Security Standard(PCI-DSS)などの法令や基準は、消費者データのプライバシーを確保することを目的としており、データ侵害が発生した場合には多額の制裁金を科します。これには、個人データをボットにさらすATO攻撃やコンテンツスクレイピング攻撃も含まれます。これらの規制に準拠しなかった結果としてデータ侵害が発生すると、非常に大きな代償を伴う可能性があります。GDPRでは、EUのデータ保護当局は、最大2,000万ユーロ、または前会計年度の全世界売上高の4%のいずれかを制裁金として科すことができます。
定量的な運用コスト
ボット攻撃は収益に影響を及ぼすだけではありません。次のような要因により、事業の運用コストも増加します。
- アプリケーションのパフォーマンスと稼働時間を低下させ、 インフラストラクチャコストの増加を招く可能性があります。 ボットによるスクレイピング攻撃は、そのトラフィック量によってアプリやプラットフォームのパフォーマンスを損なう可能性があります。対策を講じずに放置すると、必要なパフォーマンスレベルを維持するためにインフラストラクチャ容量への過剰投資が必要となり、クラウド利用料が余分に発生する場合があります。
- アプリの可用性とビジネスレジリエンスの低下。 ボットのアクティビティが集中して過負荷に陥ったWebアプリケーションは、リアルタイムの顧客からの問い合わせやeコマースに利用できなくなり、収益の損失、評判の低下、顧客離れ、ユーザーエクスペリエンスの中断を招きます。
- サードパーティのエコシステムパートナーとの関係悪化。 不要なボットトラフィックによってプラットフォームやアプリに過剰な負荷がかかると、APIエコノミーに参加するパートナーがSLAを達成できず、契約上の義務に違反する可能性があります。
- ビジネス上の意思決定を歪める。ボットの活動により、本来は有用なWebサイトの統計情報、ログデータ、顧客とのやり取りに関する指標が歪められる可能性があります。企業は、価格設定や有料およびオーガニックSEOの最適化など、ビジネス上の意思決定にこれらの情報を活用しています。
- 在庫管理の操作。 自動化されたボットは、オンラインの商品やサービスが販売開始された瞬間に大量購入できます。これにより、犯罪者は価値の高い在庫を大量に押さえ、通常は流通市場で大幅に値上げして転売します。その結果、人為的な品薄、在庫の買い占めによる購入機会の喪失、消費者の不満につながります。
- カスタマーサポートコストの増加。 攻撃が成功すると、自動化されたボットによってアカウント乗っ取り、ギフトカードやロイヤルティポイントの不正利用、侵害されたアカウントに関するその他の苦情への対応に必要な電話や連絡が増え、カスタマーサポートチームの負担が高まる可能性があります。また、不正対策としてCAPTCHAツールや多要素認証(MFA)を使用すると、手続きを正しく完了することが難しく、正規のお客さまのアカウントがロックされる場合もあるため、意図せずユーザーの負担やカスタマーサポートへの問い合わせが増える可能性があります。その結果、カスタマーサポートセンターの運用コスト増加、顧客離れに加え、ネットプロモータースコア(NPS)の低下やソーシャルメディアプラットフォーム上の否定的なレビューや評価を通じて、ブランドの評判が損なわれる可能性があります。
- ボット攻撃の緩和に費やす人件費の増加。Webアプリケーションファイアウォール(WAF)やIPアドレスの手動ブロックによる悪意のあるボット攻撃への対処には時間がかかり、対応にはますます多くの訓練を受けたスタッフが必要になります。基本的なWAFにはリアルタイムの学習機能がなく、悪意のあるボットの検知を事前設定されたルールに依存しています。また、WAFを最新の状態に保つには、通常、継続的なパッチ適用とルール設定が必要です。こうした手動プロセスで防御を拡張するには、専任のITおよびセキュリティスタッフを増員するしかありません。
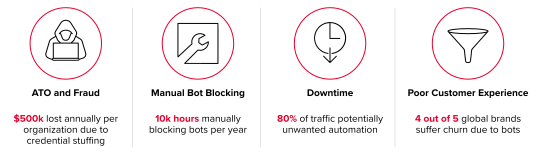
定性的な影響
定性的な影響は定量的な指標よりも測定が難しい場合がありますが、組織にとって重要性が低いわけではありません。自動化されたボット攻撃も、以下を通じて、こうした主観的な価値要因に直接影響を及ぼす可能性があります。
- 従業員エクスペリエンスへの影響。情報セキュリティの専門人材が不足する中、自動化されたボット攻撃は件数が増え、手口も高度化しており、多くの組織がサイバーセキュリティ人材の不足に直面しています。SOCチームや不正対策チームが最善を尽くしても、サイバー犯罪者は即座に方針を転換し、週に何度もボット攻撃の手法を変更するため、その動きに対応しきれないケースが少なくありません。より高度で技術的に洗練されたボット対策ソリューションがなければ、優秀なセキュリティ担当者の定着は困難です。特に、担当者が燃え尽き、過度な負担を感じている場合はなおさらです。
ボット管理の導入事例
最も重要なポイントは、ボット管理がビジネス上の重要な課題であるということです。 アプリケーションとインフラストラクチャをボット攻撃から保護することで、以下のような具体的な経済的メリットが得られます。
- インフラコストと人件費の削減によるコスト節減。
- サイトの可用性向上と顧客離れの減少による収益損失の防止。
- スムーズなユーザー体験とコンバージョン率の向上による収益増加。
- 従業員満足度の向上と組織横断的なコラボレーションの促進。
効果的なボット管理がもたらす財務上の価値と効果を示すため、次の事例をご覧ください。3,100万件のユーザーアカウントを抱え、ユーザーアカウント当たりの月間平均収益が54米ドルの大手オンライン小売業者が、悪意のあるボットによる攻撃を受けました。これらの攻撃により、クレデンシャルスタッフィングやATOインシデントへの対応、和解やコールセンターサポートに伴う費用に加え、ボットによるスクレイピングが原因のサイト停止中に生じた収益損失や、Webインフラストラクチャおよびホスティングリソースを悪用するボットトラフィックによる損失など、年間推定100万米ドルのコストが発生しました。
F5とこのオンライン小売業者は、コスト削減、収益向上、収益損失の防止といったビジネスケースの指標を用いて、ボット管理ソリューションとしてF5 Distributed Cloud Bot Defenseを導入した場合の効果を共同で定量化しました。インタラクティブなビジネスケースモデリングツール(https://www.f5.com/go/tools/bot-calculator)を使用した結果、F5とこのオンライン小売業者は、F5 Distributed Cloud Bot Defenseの導入により、初年度に約93万ドル、5年間の累計で約490万ドルのコスト削減が見込まれると判断しました。
さらに、このモデリングツールでは、ボットトラフィックによるサイト停止の減少により、年間約50,000ドルの収益損失を防止できると予測されました。また、ユーザーエクスペリエンスの低下に起因するユーザーアカウントの喪失や顧客離れによる収益損失を、年間200,000ドル~100万ドル防止できると見込まれました。スムーズなユーザーエクスペリエンスによって顧客のサイト滞在時間が延び、コンバージョン率が向上することで、さらに160万ドルの増収効果が得られると予測されました。
オンライン小売業者がDistributed Cloud Bot Defenseから得た総経済効果は、導入後1年で約360万ドル、5年間の累計で約1,950万ドルに達しました。
主要なステークホルダーとビジネスについて話し合う方法
ボット攻撃が組織内の特定の役割や機能に関わる業務と指標にどのような影響を及ぼす可能性があるかを説明することは、効果的なボット管理の価値を示すうえで重要です。
CISO
CISOは、情報セキュリティ、コスト管理、そしてITがビジネス上の使命の達成に貢献できる体制を重視しています。ボットは、これらすべてに影響を及ぼします。
ボットは、機密性、完全性、可用性という情報セキュリティの3要素すべてを損ないます。クレデンシャルスタッフィングボットがアカウントを乗っ取ると、本来機密として保持すべきデータが漏えいします。また、こうしたボットにより、攻撃者はデータの改ざんや取引の実行が可能になり、完全性が損なわれます。スクレイピングボットや偽アカウント作成ボットはデータを歪め、主要なビジネス指標の完全性を損ないます。さらに、スクレイピングボットやスキャルピングボットによってサイトのインフラストラクチャに過大な負荷がかかり、サイトが利用できなくなる可能性があります。
ボットはさまざまな形でコストに影響を及ぼします。
- クレデンシャルスタッフィングを行うボットは、アカウントのロックアウトによるサポートコストを増加させるほか、犯罪者が口座残高を不正に引き出すことで金銭的責任も増大させます。
- カーディングボットはチャージバック手数料を増加させ、罰金につながる可能性があります。
- スクレイピングボットやスキャルピングボットは、トラフィック負荷とインフラストラクチャコストを増大させます。
- WAFのような効果の低いツールでボットに対処すると、SecOpsのコストが増大します。
ボットは、ITによるビジネスの推進を妨げるため、CISOにとっても懸念事項です。CAPTCHAの使用や多要素認証への過度な依存など、効果の低いボット管理はユーザーに負担をかけ、顧客体験を損ない、収益を減少させます。また、ボットによってビジネス指標が大きく歪められるため、ビジネス戦略の評価が困難になります。やり取りしている相手が誰なのかさえ把握できない状況で、どのようにビジネス戦略を実行できるでしょうか。
セキュリティ運用(SecOps)
SecOpsチームは、ビジネスに対するサイバーセキュリティリスクを効率的に管理する役割を担っていますが、ボットはその任務の妨げとなります。CISOと同様に、SecOpsも機密性、完全性、可用性を重視しており、これらはいずれもボットの影響を受けます。こうした共通の懸念に加え、セキュリティリスクへ効率的に対処するうえで、ボットはシグナルをかき消す大量のノイズを生み出し、悪意のあるトラフィックの中に脅威を埋もれさせるという課題をもたらします。
サイトへのトラフィックの大半をボットが占めると、脆弱性スキャンやインジェクション攻撃の兆候をログから分析することが難しくなります。また、SIEMや侵入検知・防御システムなどのセキュリティツールに過剰な負荷がかかり、コストが増大するうえ、調査対象となる誤検知が多すぎるという事態を招きます。正常なトラフィックが少なすぎる状況では、異常を突き止めることが現実的ではなくなります。
効果的なボット管理によりノイズが排除され、SecOpsは残る脅威への対応に集中できるようになります。
不正対策業務
SecOpsと同様に、不正対策チームも、ボットによってノイズが大幅に増加するという影響を受けます。多数のボットがアカウントを乗っ取り、アカウントをロックし、偽アカウントを作成して異常検知アラートを発生させるため、現実的に対応できないほど業務負荷が増大します。
不正対策チームとセキュリティチームが連携してボットを管理すれば、双方にメリットがあります。セキュリティチームは、より少数のセキュリティインシデントに集中できます。また、不正行為が減少することで、不正対策チームは専門的な判断が必要な、より複雑な不正事案に注力できるようになり、対応件数の削減と成果指標の向上につながります。不正対策の観点では、ボットは不正行為の前段階であり、不正行為者がアクセス権を得るための手段です。上流でボットを阻止することで、下流の作業負荷を軽減できます。
ネットワーク運用(NetOps)
NetOpsチームは、コストを管理しながら稼働時間とパフォーマンスを維持し、ビジネスを支えるインフラストラクチャを運用する責任を担います。
eコマースアプリでは、スクレイピングボットがトラフィックの90%以上を占める場合があります。これは、インフラストラクチャの大部分がボットへの対応に使われ、インフラストラクチャ予算の大半が無駄になっていることを意味します。その実態は、クラウドサービスの請求書で明確に確認できます。
これらのボットはサイトのパフォーマンスや稼働時間を考慮せず、予告なくいつでもトラフィックを急増させる可能性があります。そのため、トラフィックの予測が困難になり、必要なスケーラビリティを確保するためのコストも増加します。
DevSecOps
DevOps文化において、DevSecOpsは、継続的インテグレーション/継続的開発(CI/CD)パイプラインにセキュリティを組み込み、セキュリティ上のバグについて開発者に迅速にフィードバックするとともに、テクノロジーのバリューストリームへのセキュリティ統合を継続的に改善する役割を担います。
DevSecOpsではセキュリティをシフトレフトし、あらゆるギャップへの対応をワークストリームの早い段階で計画します。ここでボットが重要になるのは、新機能について、ボットにどのように悪用される可能性があるか、どのような被害が生じ得るか、また被害を防ぐためにデプロイ時にどのような対策を講じるべきかを評価する必要があるためです。
DevSecOpsチームは、特にテレメトリを重視しています。『DevOpsハンドブック』によると1、複雑なシステムにおける問題の予測、診断、解決にはテレメトリが不可欠です。DevOpsを成功させるには、ビジネス指標、機能の利用状況、ネットワークパフォーマンス、インフラストラクチャの負荷など、複数のレイヤーをテレメトリで網羅する必要があります。これにより、あるレイヤーで発生した問題をスタック全体にわたって追跡し、根本原因を迅速に特定できます。
ボットはテレメトリを大きく歪めます。F5 Distributed Cloud Bot Defenseを利用する多くのお客さまは、ユーザーアカウントの大半が偽のアカウントであり、ログイントラフィックの95%以上をボットが占めていることを突き止めました。場合によっては、組織のインフラストラクチャの大部分が、スクレイピングボットへの応答にしか使われていませんでした。DevSecOpsチームがセキュリティ上の使命を果たすには、テレメトリからこの歪みを取り除く必要があります。
事業部門責任者
結局のところ、重要なのは誰が数値に責任を負うかです。Eコマース担当バイスプレジデントは、不正、インフラストラクチャ、チャージバックにかかるコストに責任を負っているでしょうか。これらのコストがオンラインビジネスの利益を大きく圧迫しているでしょうか。CAPTCHAなどのセキュリティ上の摩擦が、コンバージョン率や売上に影響しているでしょうか。そうであれば、ボット管理によって売上と最終利益の両方をどのように改善できるかは、このバイスプレジデントにとって非常に重要です。
Webアプリやモバイルアプリを通じてオンラインで販売される、あらゆる製品やサービスの事業責任者にも同じことが当てはまります。利益の最大化を目指すには、アプリへのトラフィックの最大の発生源に対処することが不可欠です。
マーケティング
マーケティング担当者にも、ボットを警戒すべき理由があります。サイトの速度低下や停止を引き起こしたり、顧客アカウントを乗っ取ったりするボットは、いずれもブランドイメージを損ないます。また、ボットは、マーケティング担当者が意思決定に利用するWebサイト分析のデータを歪めます。さらに、ボットによるクリック詐欺は、収益を一切生み出すことなく広告予算を浪費させます。
取締役会と経営幹部への説明
こうしたビジネス上の議論を整理し、悪意のあるボットが事業のあらゆる側面に及ぼす影響を経営幹部と取締役会が理解できるようにする必要があります。コストと逸失収益の累計は、経営上看過できないほど収益に重大な影響を及ぼす可能性があります。
“「サイバー攻撃、またはプライバシーやデータセキュリティに関するその他のインシデントを受け、それによるセキュリティ侵害によって当社の業務が中断した場合、あるいは保護対象の個人情報、専有情報、機密情報が意図せず流出した場合、収益の減少やコストの増加、多額の賠償責任、評判の低下、その他の深刻な悪影響を被る可能性があります」”
出典:United Health Group 10-K
まとめ
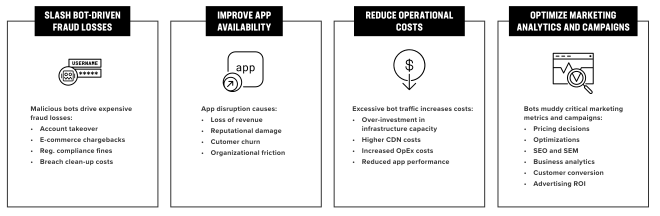
今や、ボット管理はコスト管理を意味します。適切に実施すれば、顧客体験を向上させながら、業務効率の向上、事業および財務リスクの低減、IT支出の抑制、セキュリティチームや不正分析担当者の負担軽減に加え、正確な検知と回避によるパートナーボットの戦略的な管理が可能になります。
自動化された攻撃は、収益と事業運営の安全性を守るために、企業や組織が対処しなければならない経済的課題です。収益目標を達成するには、顧客を不正行為やアカウント乗っ取りから保護するとともに、手作業で非効率なボット対策ワークフローによるセキュリティチームの負担を軽減する必要があります。
F5 Distributed Cloud Bot Defenseは、既存のボット対策ソリューションをすり抜ける可能性のある不正行為や悪用を防止するとともに、リアルタイムの監視とインテリジェンスを提供し、ユーザーに負担をかけたり顧客体験を損なったりすることなく、自動化された攻撃から組織を保護します。こうした保護により、不正行為に伴うコストや悪意のあるボットトラフィックによる経済的影響を軽減しながら、カスタマーサポート費用の削減にも貢献します。
ボットトラフィックが組織のビジネスに及ぼす影響について詳しく知るには、F5の「ボット影響計算ツール」をご利用ください。悪意のあるボットによる不正行為、在庫操作、インフラストラクチャ費用、従業員の燃え尽き、顧客離れに伴う損失額を算出できます。
出典:
1. Gene Kim、Patrick Debois、John Willis、Jez Humble、John Allspaw。The DevOps Handbook: How to Create World-Class Agility, Reliability, and Security in Technology Organizations。米国オレゴン州ポートランド、IT Revolution Press, LLC、2021年。
2025年3月28日公開
詳細情報
EBOOK
攻撃者の経済学:サイバー攻撃を支える経済構造を理解する
ソリューション概要
F5 Distributed Cloud Bot Defense
ROI計算ツール
ボットによるビジネスへの影響に関する無料相談