
動的DNSインフラストラクチャ
はじめに
ドメインネームシステム(DNS)は、インターネットを支える技術的な基盤ですが、拡張性とセキュリティの面で大きな課題に直面しています。インターネットはDNSに依存しているため、DNSが機能しなければ、インターネットも機能しません。今日の組織は、インターネットのDNSだけでなく、自組織のDNSにも依存しており、そのDNSシステムに障害が発生すると、アプリケーションも機能しなくなります。
増大に伴う課題
過去10年間でスマートフォンが広く普及するにつれ、インターネットユーザー数は500%以上増加し、26億人を超えました。Forresterは1 、2016年までに世界で使用されるスマートフォンが10億台を超え、それに伴うLong Term Evolution(LTE)4Gネットワーク上のスマートフォンアプリケーションの急増により、DNSトラフィックが指数関数的に増加すると予測しています。
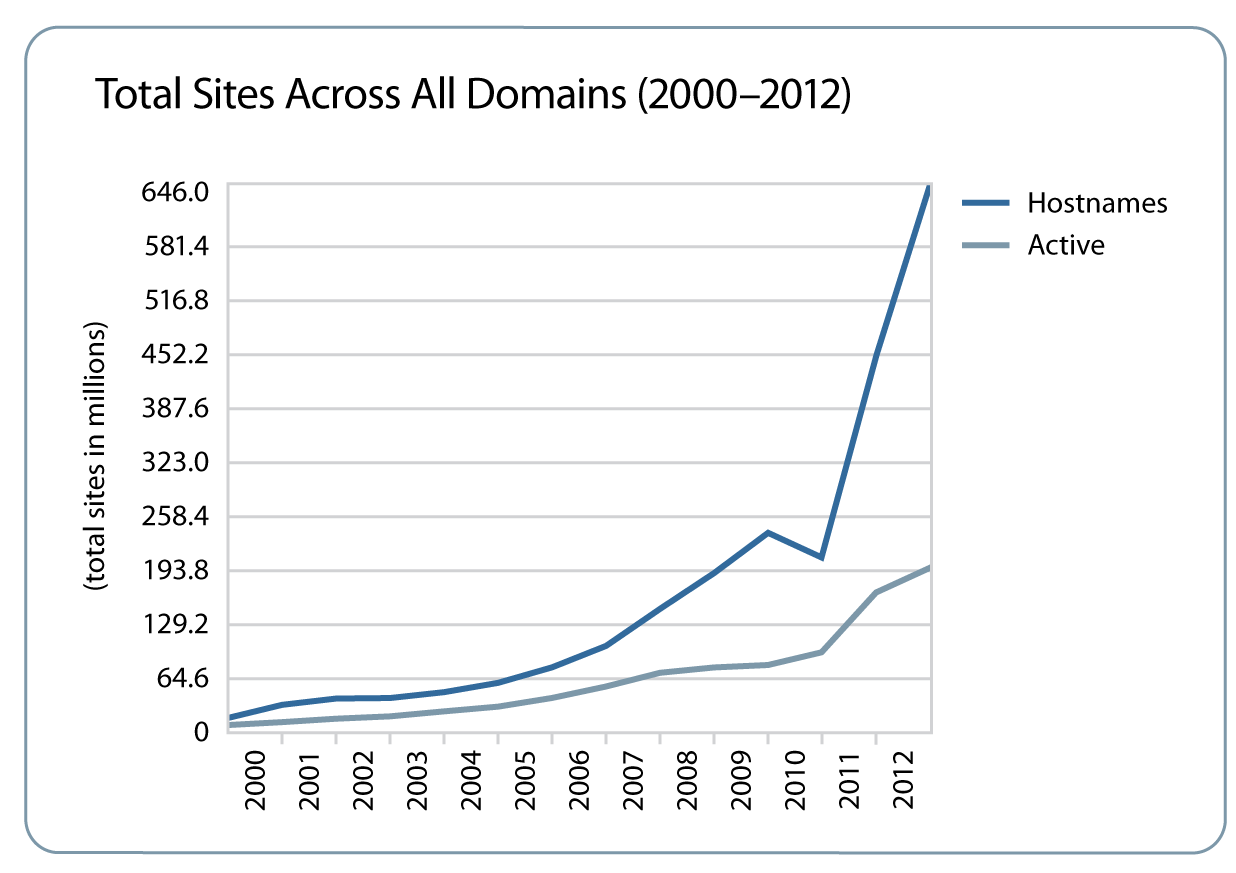
エンターテインメントサイト、ソーシャルメディア、検索、オンライン購入の増加も、DNSに負荷をかけています。過去5年間でDNSクエリ量は200%以上増加し、2011年第1四半期の1日平均クエリ負荷は実に570億件に達しました。
サイトやアプリケーションがよりリッチで高度になるにつれ、DNSへの負荷も増大します。たとえば、最新のWebページでは、画像、追加ボタン、ウィジェット、リンク、アイコンなどの埋め込みコンテンツごとにIPアドレスが存在する可能性があり、その検索が必要です。ブラウザーが1ページを表示するために、24回を超えるDNSルックアップを必要とすることも珍しくありません。cnn.comのようなトップレベルページでは、100回を超えるDNSルックアップが必要です。Webが大規模かつ複雑になるほど、DNSリクエストは増え続けます。
セキュリティの課題
ほぼすべてのクライアントは、目的のサービスにアクセスするためにDNSを利用しています。そのため、DNSはあらゆるサービスの中で最も重要であり、かつ外部に公開されているサービスです。DNSに障害が発生すると、単一のアプリケーションだけでなく、外部向けのデータセンターサービスすべてに影響が及びます。DNSは全面的な障害につながる単一障害点であるうえ、特にインターネットデータセンターや企業データセンターでは、DNSインフラストラクチャへのリソース割り当てが従来から不十分でした。このため、DNSは攻撃者にとって非常に狙いやすい標的となっています。DNSは、分散型サービス拒否(DDoS)攻撃でHTTPに次いで2番目に多く利用される攻撃ベクトルとなっており、組織は有効な防御策の確立に追われています。
同様に重要なのは、フィッシングや中間者(MITM)攻撃など、金銭的被害が最も大きい攻撃がDNS応答の改ざんから始まるという事実です。Domain Name System Security Extensions(DNSSEC)技術は、こうした問題への対処を目的としています。しかし、急速な成長やDDoS防御に伴う問題への対応に追われている組織にとって、DNSSECによって増えるオーバーヘッドと複雑さが、さらなる負担となっています。
ブラウザのツールバーブロッカーなど、従来型のセキュリティ対策もDNSサービスに依存しているため、DNSサービスに障害が発生すると、セキュリティ対策が機能しなくなる可能性があります。SSLサイト証明書にも、程度の差はあるものの同じ問題があります。
組織は、現在および将来のインターネットに求められるパフォーマンスとセキュリティの要件を満たせるよう、DNSソリューションを改めて見直す必要があります。
グローバル、ローカル、クラウドの負荷分散に対応するF5の包括的なソリューション
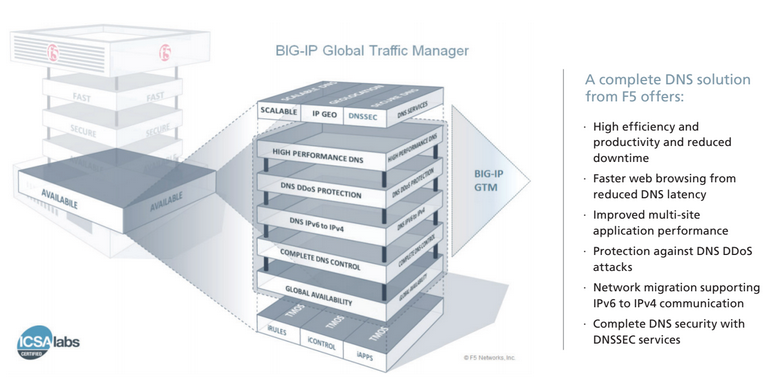
成長とセキュリティの課題に取り組む組織は、10年以上にわたり、DNSとグローバルなアプリケーションデリバリにF5を採用してきました。F5 BIG-IP Global Traffic Manager(GTM)は、これまで最高レベルのパフォーマンスと柔軟性を備えたマルチサイト向けアプリケーションデリバリテクノロジーとして評価されてきました。現在F5は、ダイナミックDNS向けのフルプロキシアーキテクチャによって技術の限界を押し広げ、グローバル、ローカル、クラウドの各ロードバランシングに対応する包括的なソリューションを提供しています。
グローバル受信DNSソリューション
複数のデータセンターと既存のDNSインフラストラクチャを持つグローバル組織向けに、BIG-IP GTMは、グローバルサーバーロードバランシング(GSLB)から、F5独自のDNS Expressテクノロジーを使用したフルゾーンサービスまで、幅広いサービスを提供します。DNSSEC署名により、クライアントが悪意のある宛先にリダイレクトされるのを防ぎます。
ローカルDNS:エンタープライズに制御性と俊敏性を
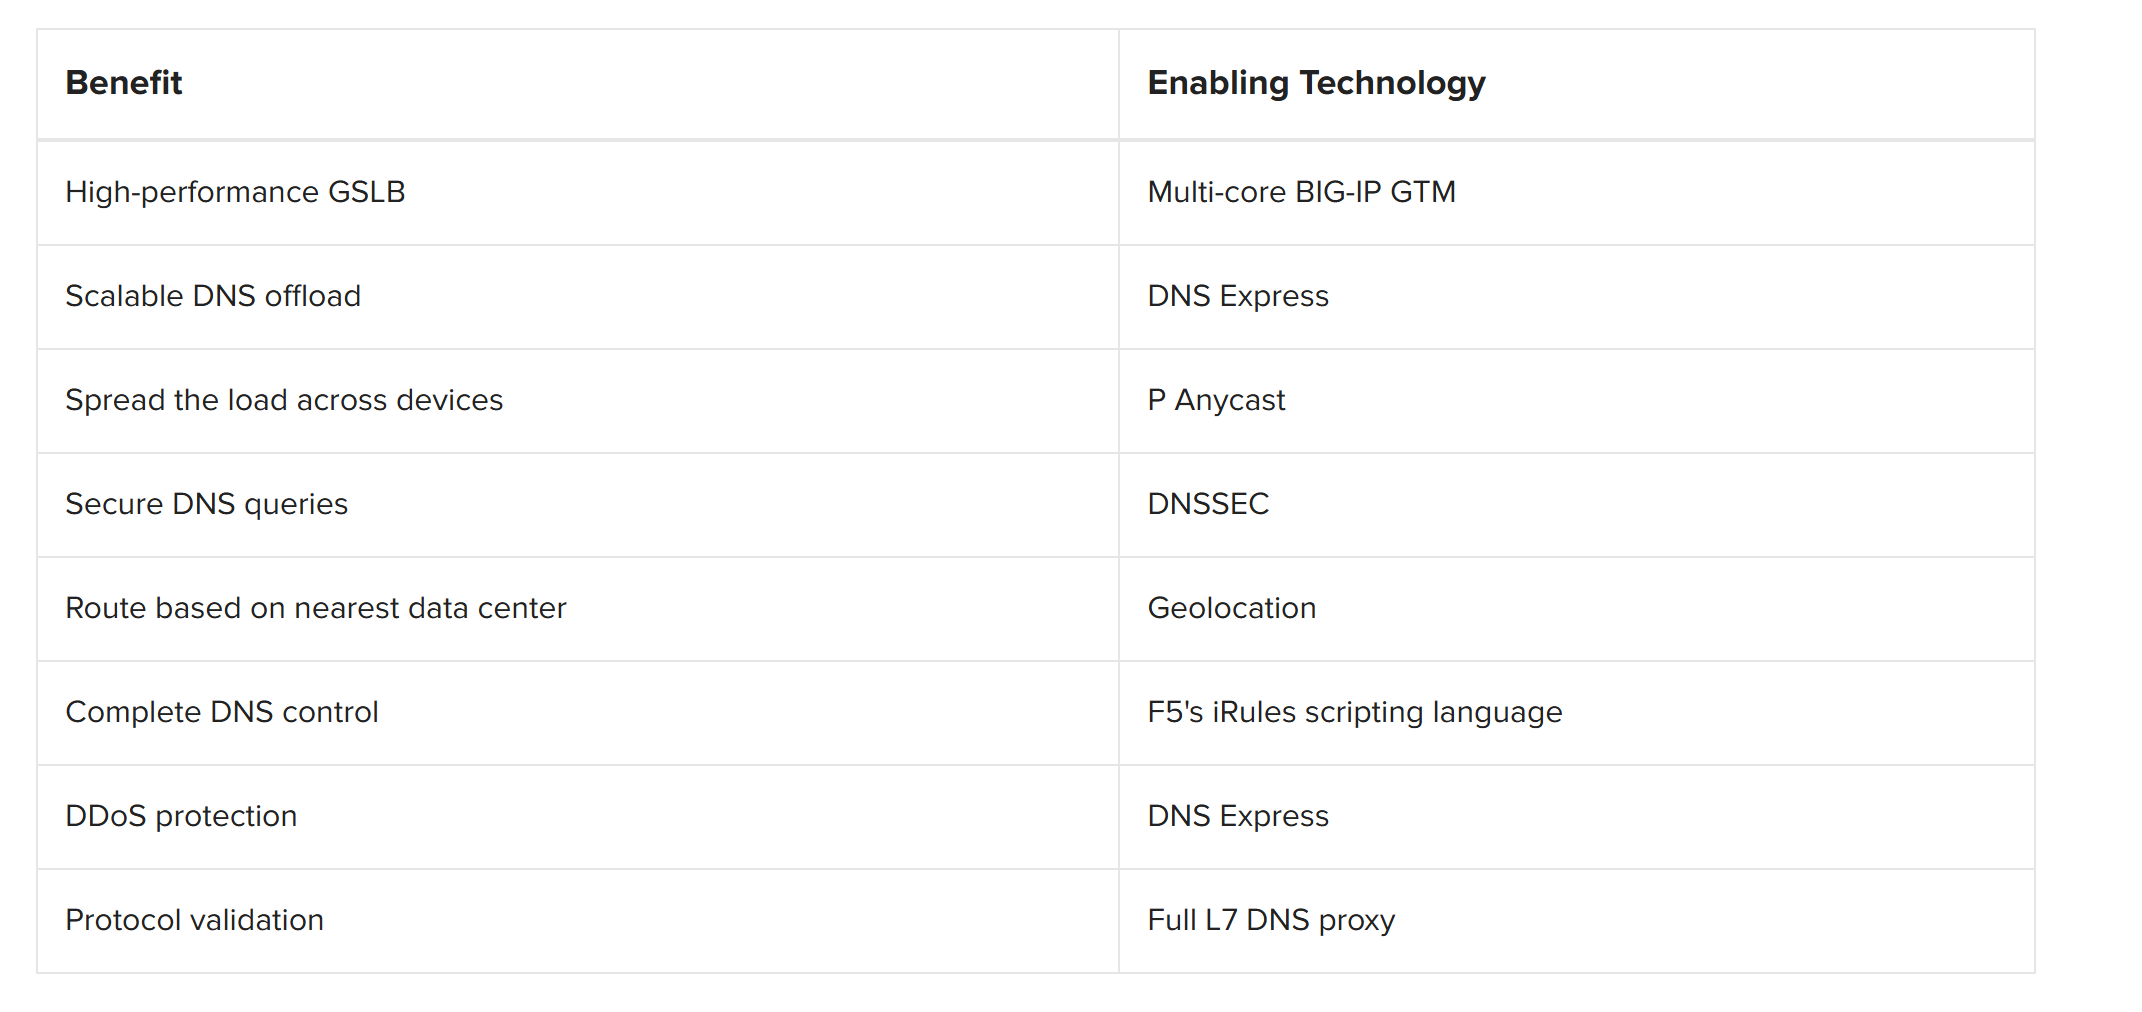
企業環境では、BIG-IP GTMを、外向きDNS名前解決、キャッシュと名前解決、DNSSEC検証を一元的に処理する中核システムとして利用できます。DNS Expressは、ローカルゾーンの名前解決をスケーラブルかつセキュアにし、高速化します。
クラウドバランシング:仮想データセンターの負荷分散
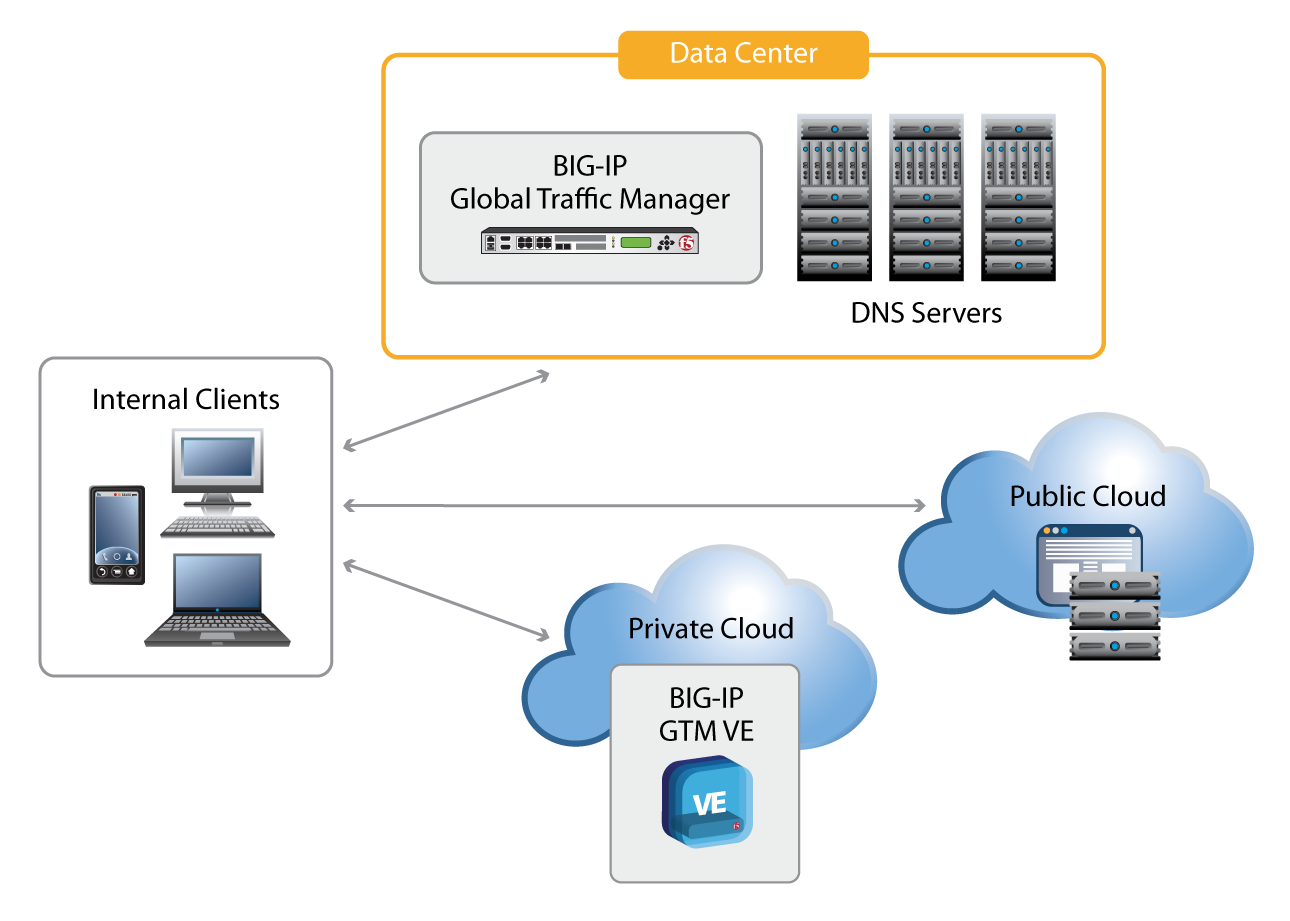
物理データセンターと仮想データセンターを任意に組み合わせて利用する組織に対し、BIG-IP GTMは、データセンター間および各データセンター内での名前の移動を柔軟に制御できる俊敏性を提供します。パブリッククラウド環境とプライベートクラウド環境でBIG-IP GTM Virtual Edition (VE)を使用することで、必要に応じて新しい環境を展開し、柔軟なグローバルアプリケーション可用性を実現できます。
グローバルデータセンターインフラストラクチャ向けソリューション
グローバルサーバーロードバランシング
DNSを介したGSLBは、DNSが1回の応答に複数のIPアドレスを含めるようになった当初から、負荷分散の手法として利用されてきました。現在でも多くのサイトが、サーバーやアプリケーションにトラフィックを分散させるために、ラウンドロビン方式のDNS応答を使用しています。
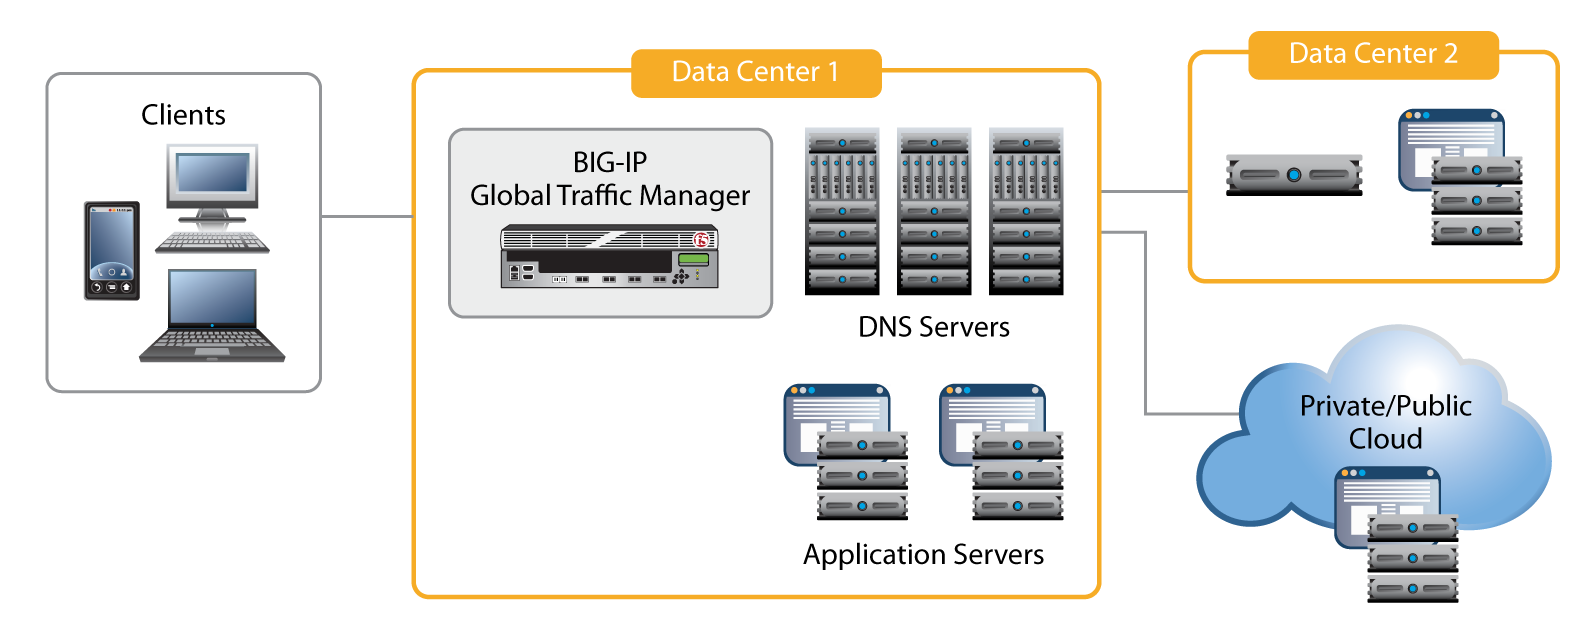
原始的なラウンドロビン方式のDNS負荷分散は、シンプルで有用ですが、2つの大きな弱点があります。第1に、従来のDNSサーバーは、アプリケーションサーバーの稼働状態を把握できません。ある名前が4台のアプリケーションサーバーのアドレスにマッピングされており、3台目のサーバーが停止している場合、処理対象となる接続の25%が拒否されます。第2に、従来のラウンドロビン方式では、その名前を照会するユーザーのプロファイルが考慮されません。つまり、ユーザーを近隣のデータセンターに割り当てることができません。
BIG-IP Global Traffic Managerは2002年以来、こうした弱点をはじめとするさまざまな課題に対応するGSLBソリューションを提供してきました。インターネットサイトや企業のデータセンターでは、アプリケーションの高可用性と優れたユーザーエクスペリエンスを実現する高度なグローバルサーバーロードバランシングにBIG-IP GTMが活用されてきました。企業環境では、BIG-IP GTMが基盤となるアプリケーションの稼働状態を考慮し、正常なサーバーのアドレスのみを返します。複数のデータセンターを持つグローバルなインターネットサイトでは、BIG-IP GTMにより、各アプリケーションのビジネスロジックを実装する高度なロードバランシング方式を利用できます。この方式は、静的または動的な比率で負荷を分散する優先順位ベースのリストや、クライアントとの近接性に基づく方式のようにシンプルなものから、複数の要素や入力情報を使用してクライアントに最適なリソースを選択する複雑なものまで対応できます。現在、多くの組織が位置情報データを使用して、ユーザーを最寄りのデータセンターに接続しています。これにより、ユーザーは接続不良が減り、より充実したエクスペリエンスを得られる一方、データセンターではグローバルサーバーロードバランシングが向上します。
グローバルデータセンターインフラストラクチャ向けDNS Express
従来、BIG-IP GTMは、インテリジェントな非権威DNS名前解決によってGSLBを提供していました。新しいDNS Express機能では、世界最高水準の高性能な権威DNS名前解決を提供することで、この機能を強化しています。既存のDNSサーバーからゾーン情報を自身のRAMに転送し、すべてのクエリに直接応答します。DNS Expressにより、新たな管理インフラストラクチャを必要とせずに、BIG-IP GTMを権威サーバーとして機能させることができます。
DNS Expressの背後で使用する場合、DNSサーバーはDNS管理用のストレージおよび管理制御ポイントとしてのみ機能します。そのため、必要なサーバー数を削減できます。他のF5製品と同様に、BIG-IP GTMはICSA Labs認定ネットワークファイアウォールであるため、DMZ内だけでなく、ファイアウォール境界の外側にも配置できます。
F5のテクノロジーによるDNS保護
DNS DDoS防御
BIG-IP GTMは、DNSセキュリティ境界でDDoS攻撃から保護する一連のセキュリティサービスを提供します。たとえば、通常のDNSサーバーを大幅に上回るパフォーマンス拡張性により、一般的な分散型UDPフラッドを容易に緩和します。同様に、より高度なクエリ攻撃に対しては、DNS Express機能がNXDOMAIN DDoS攻撃中も有効なゾーンエントリをすべて保持するため、一般的なDNSサーバーを上回るパフォーマンスを発揮できます。
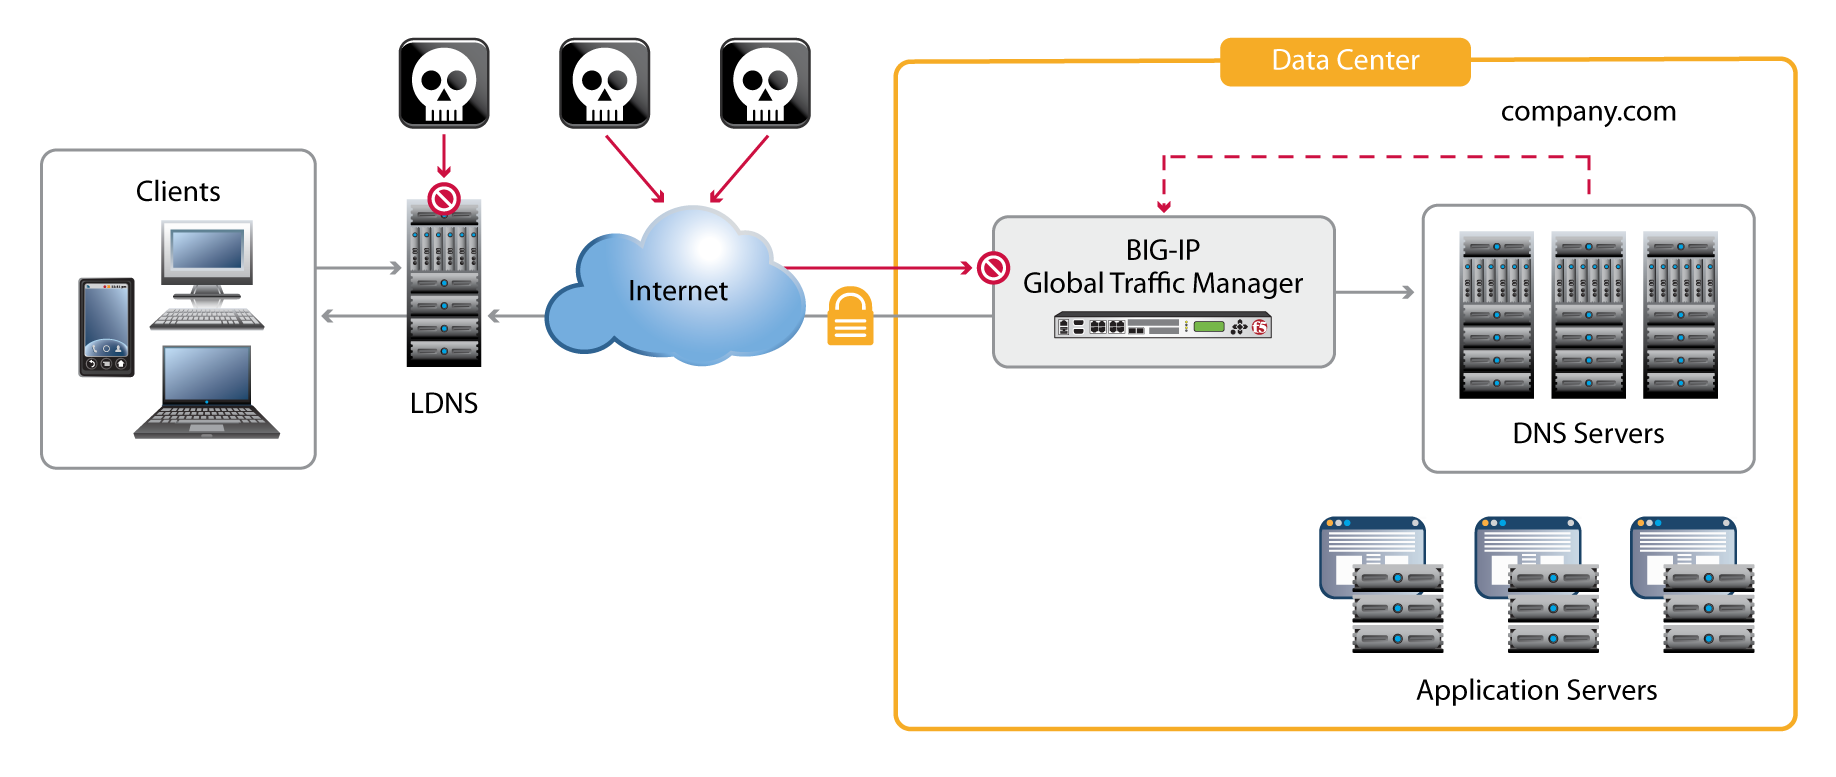
グローバルDNSインフラストラクチャに対する初の大規模攻撃が発生した2002年以来、IP Anycastテクノロジーは、さまざまなDDoS攻撃に対する重要な防御手段となっています。IP Anycastは、正規のトラフィックかネットワーク攻撃かを問わず、通常は世界各地の異なるデータセンターに配置された複数のデバイスに負荷を分散することで、DDoS攻撃の影響を軽減します。これにより、グローバルなボットネットは単一の標的に攻撃能力を集中できなくなります。
BIG-IP GTMを含むF5のTMOSベースの全製品には、ネットワーク攻撃を緩和するICSA Labs認定のネットワークファイアウォール機能が搭載されています。BIG-IPバージョン11の新しいフルプロキシアーキテクチャにより、BIG-IP GTMはすべてのDNSクエリに対してネイティブプロトコル検証を実行できます。DNS通信の両端を終端することで、BIG-IP GTMは無効なDNSリクエストを迅速に排除できます。
DNSの完全な制御と俊敏性
DNS Expressは、DNS応答の提供方法を大きく変革しています。一方、F5は従来のDNSサーバーロードバランシングソリューションも引き続き進化させています。BIG-IP GTMバージョン11.1では、真のフルプロキシ型インライン機能が導入されました。この機能では、BIG-IP GTMがDNSクライアントからのリクエストとDNSサーバーからの応答をプロキシすることで、最大限の制御を実現します。
この新しいフルプロキシアーキテクチャにより、組織はキャッシュ、名前解決、DNSSEC署名および検証を含む、DNSのパフォーマンスとセキュリティに関連する包括的なサービスを制御して提供できます。
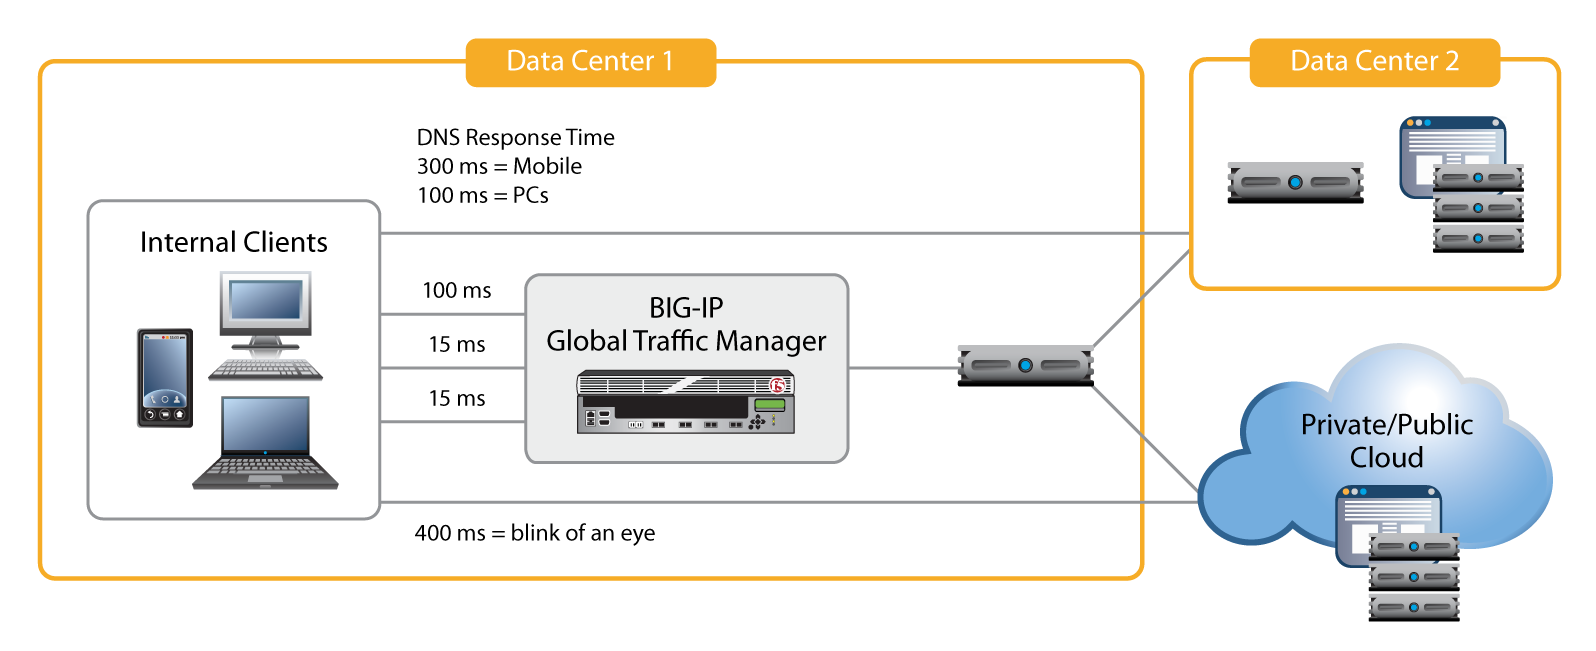
複数サーバーのキャッシュによるパフォーマンス向上
フルプロキシアーキテクチャを採用しているため、DNSキャッシュと名前解決を使用することで、BIG-IP GTMは単一のDNSサーバーだけでなく、DNSサーバープール全体の透過型キャッシュとして機能できます。単一のBIG-IP GTMキャッシュは各DNSリゾルバーの個別キャッシュよりも迅速にデータを蓄積できるため、単一の制御ポイントで透過型キャッシュを行うことで、応答が高速化します。その結果、全体的なパフォーマンスが向上し、最終的にはユーザーエクスペリエンスの改善につながります。
DNSSEC署名による顧客接続の保護
通常、DNSはお客さまが組織のデータセンターに接続する際の最初のステップとなるため、フィッシングやMITM攻撃など、DNS応答を乗っ取る攻撃は、資産を侵害する最も容易な手段です。DNS応答のスプーフィングは以前から攻撃者に多用されており、再帰ネームサーバーに対するキャッシュポイズニングは、ITコミュニティが当初考えていたよりもはるかに容易です。2008年、セキュリティ研究者のDan Kaminsky氏がDNSメッセージ識別子の設計上の欠陥を明らかにしました。その結果、米国国防総省のように高度なセキュリティを必要とする組織では、DNSの保護が最優先事項となり、規制遵守のための必須要件となりました。
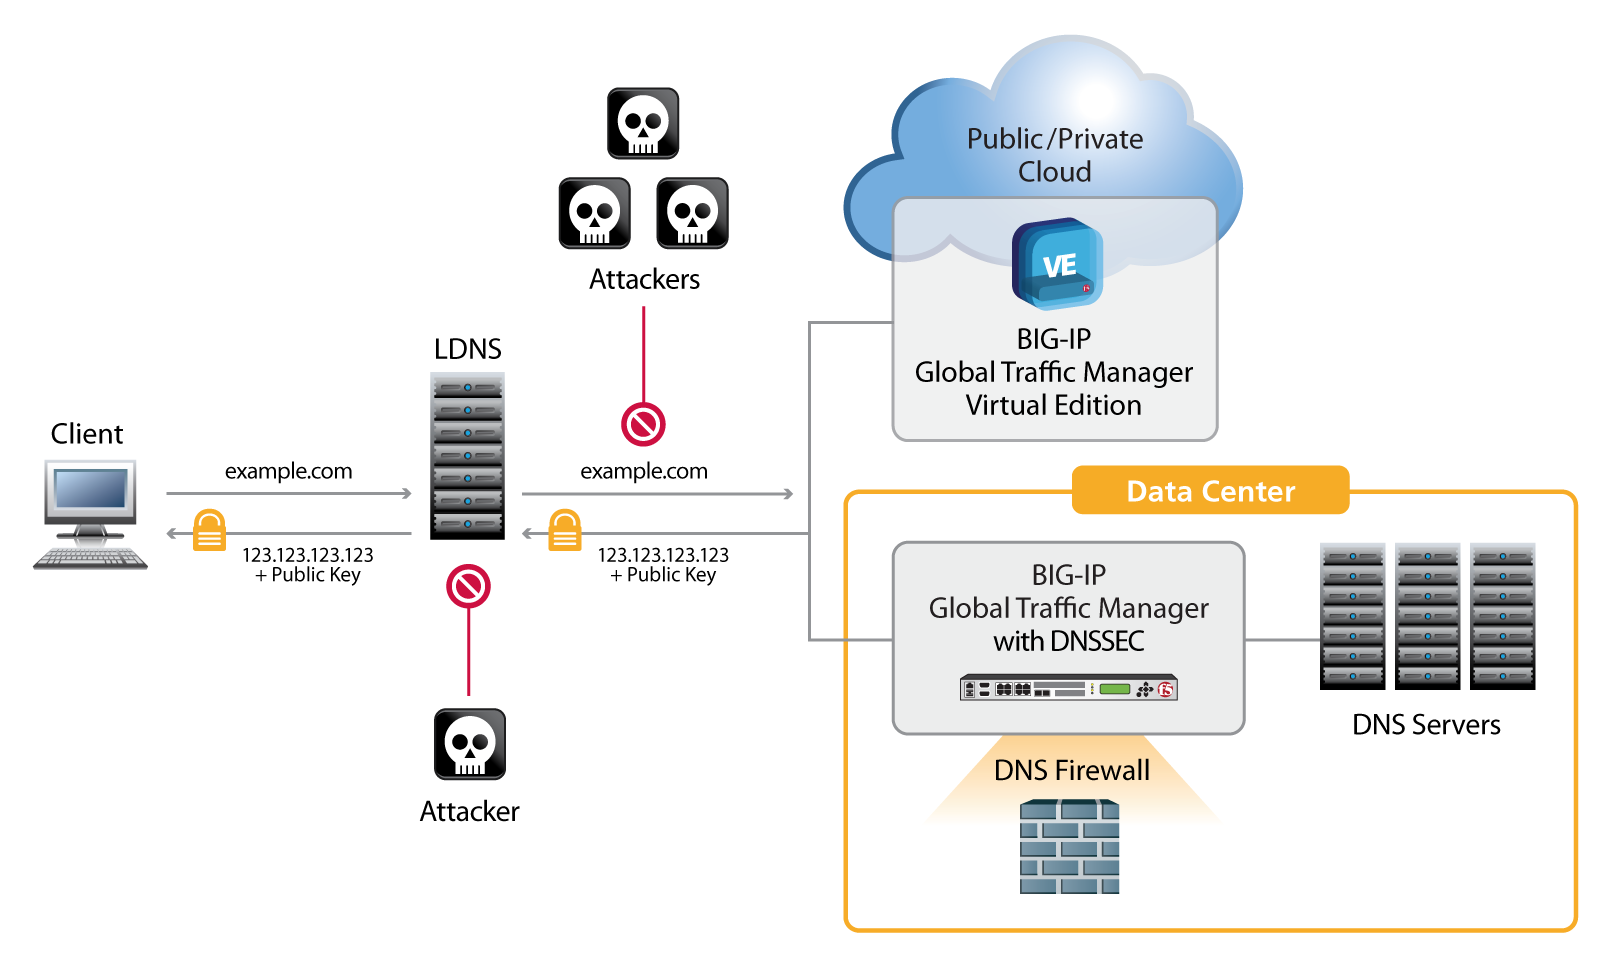
F5のDNSSECソリューションは、あらゆる種類のキャッシュポイズニング攻撃を防御し、フィッシングやMITMの脅威を軽減します。これにより、組織の顧客は、フィッシングプロキシではなく、正規のデータセンターに接続していることを確認できます。F5のDNSSEC署名鍵は、セキュリティを最大限に高めるため、改ざん防止機能を備えたFIPS 140-2 Level 3準拠のハードウェアセキュリティモジュール(HSM)に保存できます。
F5はセキュリティと俊敏性を両立
名前解決業界の多くの企業にとって、DNSSECの導入は難しく、なかなか進んでいません。特に、一部のグローバルサーバーロードバランシングソリューションはDNSSECに対応していません。その多くは初期のリファレンス実装に従い、月に1回ゾーン全体に静的署名を行ったうえで、事前署名済みの応答を返します。しかし、静的署名を使用するソリューションには問題があります(サイドバーを参照)。
F5の動的DNSインフラストラクチャは、より優れたアプローチを提供します。2 (https://www.f5.com/resources/white-papers/the-dynamic-dns-infrastructure#footnote02) BIG-IP GTMでは応答にリアルタイムで署名するため、DNSSECとGSLBを併用できます。これにより、強力な非対称暗号で応答を保護しながら、GSLBのあらゆるメリットを活用できます。
DNS Expressと併用すると、BIG-IP GTMは、自身のゾーン情報、他のローカルDNSサーバー(DNSSECを使用していない場合があります)、およびBIG-IP GTM独自のキャッシュリゾルバーから提供するものを含め、処理するあらゆるクエリへの応答に署名します。また、別のサーバーですでに署名されている応答には署名しません。F5は、唯一の包括的なGSLBおよびDNSSECソリューションを提供しており、耐タンパー性を備えたFIPS 140-2レベル3のハードウェア鍵保護機能で署名鍵を保護できます。
静的署名ゾーンの問題点
- ゾーン全体が再署名されるまで、管理者はゾーンに小規模な変更を加えることができません
- 静的に署名されたゾーンでは、高可用性を確保するためのアプリケーションヘルスモニタリングを利用できません
- 位置情報などを利用した高度なクライアント判定手法は、静的署名環境ではサポートされません
- GSLB実装では、ルーティングを決定するために静的DNSSECが機能しなくなります
エンタープライズ向けローカルDNSのパフォーマンスとセキュリティ
Local DNS(LDNS)サービスは、企業クライアントに代わって外部向けの名前解決クエリを処理します。この基本サービスを提供することで、LDNSは、企業の管理者がパフォーマンス、スケーラビリティ、セキュリティを管理するための一元的な制御ポイントとなり得ます。
- パフォーマンス。BIG-IP GTMのキャッシュとリゾルバーにデータが蓄積されると、外部へのDNSクエリを80%削減できるため、パフォーマンスとユーザーエクスペリエンスが向上します。
- スケーラビリティ。BIG-IP GTMのマルチコアアーキテクチャは、DNS Expressとともに拡張でき、最大規模のエンタープライズデータセンターのニーズにも対応できます。
- セキュリティ。BIG-IP GTMは、高性能で既存環境に容易に導入できるDNSSEC検証ソリューションを提供し、暗号処理負荷の高いサービスを他の内部クライアントやDNSサービスからオフロードします。
ローカルDNS向けの高性能DNSSEC検証
BIG-IP GTMのフルプロキシ機能は、名前解決、キャッシュ、DNS応答の各機能を任意に組み合わせて検証を実行することで、組織によるDNSSEC応答の検証を支援します。BIG-IP GTMは、各クエリを受け付けて名前解決を行うだけでなく、DNSSEC応答も検証できます。
BIG-IP GTMによる検証は通信を保護し、クライアントが計算負荷の高い暗号処理を実行する必要をなくします。また、キャッシュにより後続のクエリのパフォーマンスが向上します。複数のクライアントが同じDNS名前解決を要求した場合、後続のすべてのクライアントは、すでにキャッシュおよび検証された応答を受け取ります。
DNSSECソリューションには、インターネットをついにセキュアにできる可能性があります。.comのルートゾーンが署名されたことで、たとえば銀行から届いたメールが本当にその銀行から送信されたものかどうかを確認できるグローバルインフラストラクチャが、ようやく整いました。インターネットにおけるDNSSEC導入初期の課題が解消されるにつれ、この重要なテクノロジーは、導入が義務付けられている連邦政府機関だけでなく、より幅広い組織で採用されるようになるでしょう。
DNSSEC検証は計算負荷が非常に高くなる可能性があるため、大企業が社内クライアントを円滑に稼働させるには、キャッシュとパフォーマンスを適切に組み合わせる必要があります。
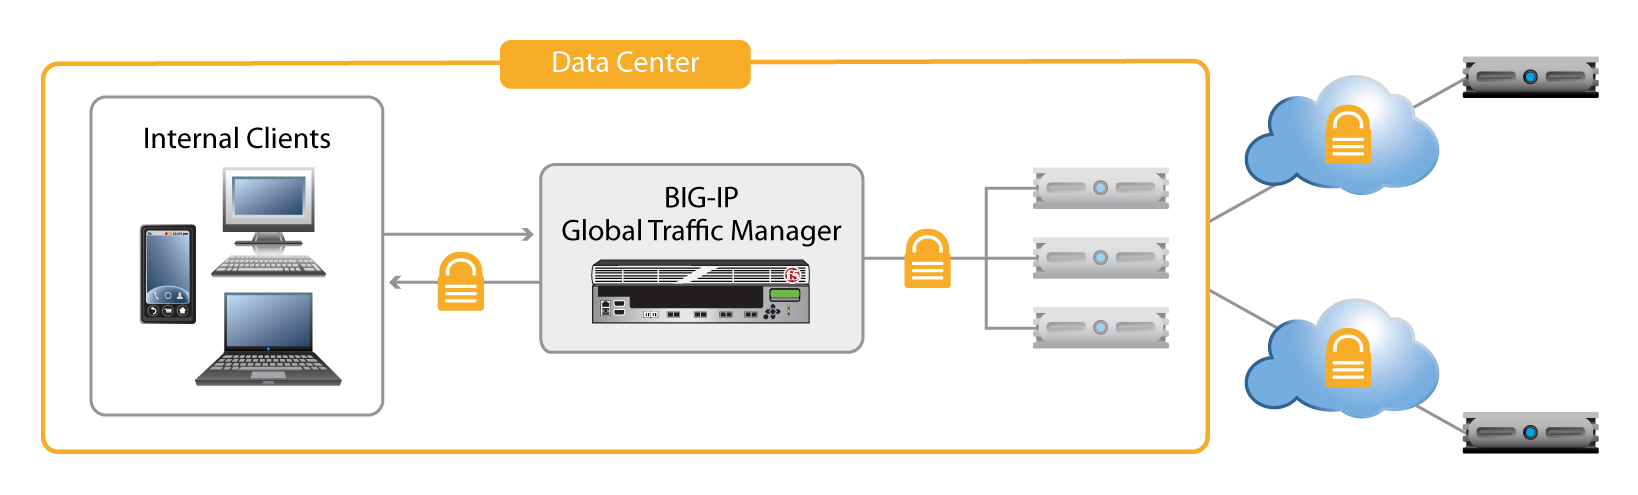
BIG-IP GTMの高性能なオンボード暗号化ハードウェアは、DNSSEC検証処理をオフロードします。BIG-IP GTMは、DNSSECを要求しないレガシークライアントに対してもDNSSEC検証を実行できるため、企業全体に透過的に導入できるセキュリティソリューションとなります。
動的DNSヘルスモニタリング
BIG-IP GTMには、DNSサービスの稼働状態を5秒ごとに照会する新しいアプリケーションヘルスモニターが搭載されています。このモニターは、稼働中で利用可能なサーバーがクエリに適切に応答していることを確認します。その後、応答のあらゆる側面を評価することも、単に応答の有無を監視することもできます。
DNSヘルスモニターは柔軟性が高く、実質的にパスモニターとして使用できます。たとえば、管理者は外部名が名前解決されていないかどうかを監視できます。この障害を通知することで、エンタープライズサーバーとインターネットの間のどこかで名前解決が途切れていることを組織に警告します。
“DNSSECを導入するサイトが増えるにつれ、高性能なDNSSEC検証ソリューションが極めて重要になります。”
Cricket Liu氏、Infobloxアーキテクチャ担当バイスプレジデント
DNSおよびGSLBサービスによるクラウドバランシング
シンプルで堅牢なクラウドDNS管理
現在、データセンターは変革期にあります。データセンターを統合する組織がある一方で、新しい仮想データセンターやクラウド環境を活用して、事業の成長に対応する組織もあります。また、マネージドサービスホスティングとインターネット経由のSoftware-as-a-Service(SaaS)を組み合わせて、仮想アプリケーションを提供する組織もあります。BIG-IP GTMは、これらすべてのアーキテクチャに対応するソリューションを提供します。
シンプルで堅牢なクラウドDNS管理:
- クエリ管理とキャッシュをクラウド環境に拡張します。
- DNSクエリを最適なクラウドへ効率的にルーティングします。
- DNSキャッシュによるアプリケーションの高速な応答で、生産性を向上させます。
仮想環境におけるBIG-IP GTM VE
BIG-IP GTMを使用することで、組織はクラウド環境における受信DNSとグローバルサーバーロードバランシングを一元的に制御できます。BIG-IP GTMのVirtual Edition(VE)は、VMware vSphere、Microsoft Hyper-V、Citrix XenServer環境に導入でき3 (https://www.f5.com/resources/white-papers/the-dynamic-dns-infrastructure#footnote03) 、物理版と同じサービスを提供します。仮想環境内のBIG-IP GTM VEは、仮想アプリケーションにLDNSを提供でき、物理BIG-IP GTMスタンドアロンデバイスは外部からの可用性を確保できます。
仮想データセンターのグローバルサーバーロードバランシング
GSLBを非常に魅力的なソリューションにしている原則は、仮想環境にもそのまま適用されます。BIG-IP GTMは、ユーザーを仮想データセンター内のアプリケーションにルーティングすることで、柔軟なグローバルアプリケーション可用性を容易に実現できるようにします。DNSヘルスモニターにより、仮想アプリケーションの可用性が確保されます。BIG-IP GTMにネイティブに組み込まれたDNSインテリジェンスは、仮想環境への導入において、ユーザーを最も可用性の高いクラウドアプリケーションへ誘導し、複数のクラウド間でも適切に振り分けます。
IPv6サービスへの移行を容易に
組織がIPv6へ移行する際、移行の速度は、レガシーシステム、顧客要件、互換性などの要因に左右されます。さらに、一部のネットワークはIPv6専用である一方、インターネット上のホストやIPv6に対応していないレガシーサーバーなど、IPv4リソースへのアクセスも必要なため、状況は一層複雑になります。多くの組織にはデュアルスタックに対応できないサブネットがあり、このギャップを埋めるソリューションが必要です。
F5のフルプロキシアーキテクチャは、ネットワーク内の戦略的な制御ポイントを活用し、IPv6クライアントとIPv4サーバー間のギャップを埋める、独自性の高い優れたソリューションを提供します。
BIG-IP Local Traffic Manager (LTM)のNAT64ゲートウェイによるネットワークアドレス変換は、アプリケーション配信向けのIPv6からIPv4へのプロキシ機能を提供します。BIG-IP GTMのDNS64ゲートウェイはIPv6アドレスを自動的に生成し、NAT64プロキシを呼び出します。
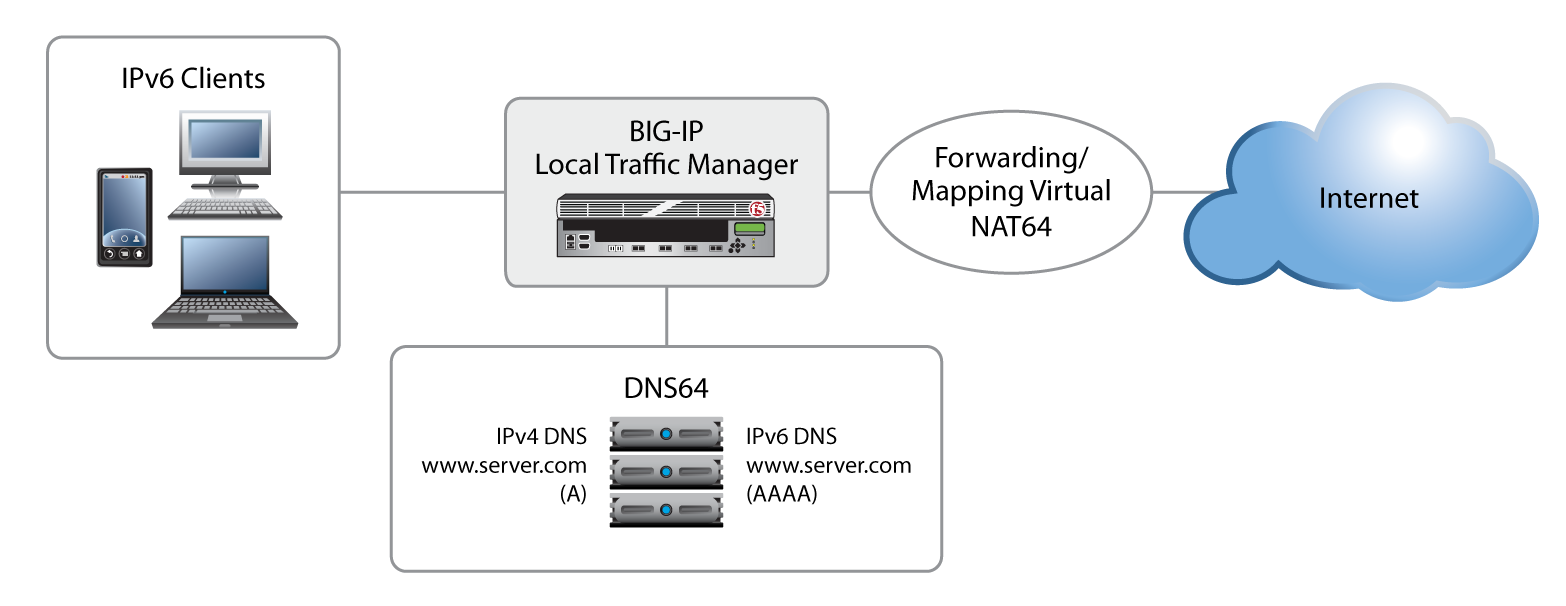
組織はDNS64とNAT64を使用することで、ネットワークにデュアルスタックを実装することなく、IPv4インフラストラクチャにもアクセスできる新たなIPv6専用ネットワークを構築しています。ネットワーク内に戦略的に配置されたF5の制御ポイントは、こうしたソリューションを実現するうえで不可欠なコンポーネントです。
BIG-IP GTMは、以下の方法でIPv6とIPv4のギャップを解消します。
- LTEモバイルデバイスに不可欠なサポートを提供
- IPv6とIPv4の両方にアクセスするIPv6専用クライアントをサポート
- NAT64とDNS64を組み合わせて自動変換を実現
まとめ
F5は2002年以来、高性能なDNSソリューションを提供しています。最新のDNSテクノロジースイートにより、F5はグローバルなアプリケーションデリバリの最先端を走り続けています。権威ゾーンとローカルゾーンに対応するDNS Expressは、DNS配信で最高のパフォーマンスを実現し、DNS DDoS保護も提供します。BIG-IP GTMの新しいフルプロキシアーキテクチャにより、DNS名前解決による俊敏性、キャッシュによるパフォーマンス、署名と検証による包括的なDNSセキュリティを最大限に高めることができます。クラウドサービスへ移行する組織に対しては、BIG-IP GTM VEがプライベートクラウドおよび仮想環境での柔軟性を実現します。また、IPv6へ移行する組織に対しては、BIG-IP GTMのDNS64が移行期間中のIPv6とIPv4の橋渡しを確実に行います。
グローバルなデータセンターインフラストラクチャ、エンタープライズデータセンター、またはその両方とプライベートクラウドやハイブリッドクラウドのサービスを組み合わせて利用している組織に対し、BIG-IP GTMベースのソリューションは、アプリケーションの保護と拡張、世界各地への配信を支援します。
1 Campinas, Wilian. コンサルティング会社の予測によると、世界のスマートフォン台数は2016年までに10億台に達する見込み。2012年2月13日。
2 F5 DNSSEC Solutionの動画をご覧ください: http://vimeo.com/37677275
3 BIG-IP GTM VEは、Microsoft Hyper-V for Windows Server 2008 R2(ラボ環境のみ)、Citrix XenServer 5.6、およびVMware vSphere Hypervisor 4.0、4.1、5.0と互換性があります。
2016年10月24日公開