
F5 Intelligent DNS Scaleリファレンスアーキテクチャ
はじめに
ドメインネームシステム(DNS)は、インターネットに接続されたすべてのコンピューター、サービス、リソースを、記憶することが困難なバイナリ情報の文字列であるインターネットプロトコル(IP)アドレスではなく、名前で簡単に識別できるようにするため、1983年に開発されました。
DNSサーバーは、ブラウザに入力されたドメイン名をIPアドレスに変換します。これにより、デバイスはインターネット上で目的のサービスやサイトを見つけられます。
DNSは、インターネットを支える中核的な技術であり、ネットワークインフラストラクチャにおける最も重要なコンポーネントの1つでもあります。コンテンツやアプリケーションを配信するだけでなく、高可用性と迅速なユーザー応答時間を確保するため、分散型の冗長アーキテクチャも管理します。そのため、可用性、インテリジェンス、セキュリティ、拡張性を備えたDNSインフラストラクチャが不可欠です。DNSが停止すると、ほとんどのWebアプリケーションが正常に動作しなくなり、ビジネスだけでなくブランドにも影響が及びます。
F5のエンドツーエンドのIntelligent DNSスケールリファレンスアーキテクチャにより、組織はリソースを最大限に活用し、サービス管理を強化する堅牢なDNS基盤を構築できます。また、既存および将来のネットワークアーキテクチャ、デバイス、アプリケーションに対応できる十分な俊敏性も維持できます。
DNSサービスは可用性に不可欠
ユーザーがWebページをリクエストすると、そのリクエストはローカルDNSサーバーに送られ、そこからメインDNSサーバーに問い合わせが行われます。トラフィックが急増したり、攻撃者が大量のDNSクエリをサーバーに送り付けたりすると、正常に機能しなくなる可能性があります。メインDNSサーバーが過負荷になると応答を停止し、Webサイトが利用できなくなることがあります。
DNS障害はWebインフラストラクチャのダウンタイムの41%を占めるため、DNSの可用性を維持することが不可欠です。Aberdeen Groupの調査によると、データセンターが停止すると、組織には1時間当たり平均138,000米ドルの損失が発生します。ダウンタイムはお客さまに悪影響を及ぼし、収益の損失につながる可能性があるほか、メールなどの社内リソースにアクセスしようとする従業員にも影響する場合があります。
だからこそ、強固なDNS基盤が極めて重要です。強固な基盤がなければ、お客さまが必要なときにコンテンツやアプリケーションへアクセスできない可能性があります。求めるものを利用できなければ、他社のサービスへ移ってしまうことも考えられます。
成長に伴う課題
DNSの要件が急速に拡大している背景には、さまざまな要因があります。過去5年間で、インターネットユーザー数は82%増加し、Webサイト数は約5億8,000万から12億4,000万に増え、DNSクエリ数は100%以上増加しました。
さらに、利用中のモバイル接続数は22億件増加し、Webユーザーの約60%が、携帯電話でWebサイトが3秒以内に読み込まれることを期待しています。
組織では、アプリケーションの数だけでなく、それらにアクセスするトラフィック量も急速に増加しています。さらに、Webアプリケーション自体も大規模化し、複雑さを増し続けています。Webページ上のアイコン、URL、埋め込みコンテンツの一つひとつにDNSルックアップが必要です。複雑なサイトの読み込みには数百件ものDNSクエリが必要になる場合があり、シンプルなスマートフォンアプリでさえ、読み込むだけで多数のDNSクエリが必要になることがあります。
過去5年間で、.comおよび.netアドレスに対するDNSクエリ数は2倍以上に増加し、2016年第1四半期には1日平均1,240億件に達しました。同じ期間に、1,000万件を超えるドメイン名がインターネットに追加されました。今後は、クラウド導入の拡大に伴い、さらに速いペースで増加すると予想されます。
セキュリティ上の問題
DNSはインターネットの基盤として、あらゆる問い合わせに応答し、数値を名前に解決することで目的のサイトへのアクセスを可能にします。その一方で、ネットワーク内で最も脆弱なポイントの1つでもあります。DNSは極めて重要な役割を担うため、攻撃者にとって価値の高い標的となります。DNS DDoS攻撃により、DNSサーバーに大量のトラフィックが送り込まれて機能停止に陥ったり、リクエストが乗っ取られて悪意のあるサーバーにリダイレクトされたりする可能性があります。これを防ぐには、分散型で高性能かつセキュアなDNSアーキテクチャとDNSオフロード機能をネットワークに統合する必要があります。
一般に、組織は複数のDNSサーバーを運用しており、各サーバーは1秒あたり最大150,000件のDNSクエリを処理できます。高性能なDNSサーバーでは、1秒あたり約200,000件のクエリを処理できます。しかし、攻撃者はこうした処理能力を容易に上回ります。その例として、Dyn、The New York Times、LinkedIn、Network Solutions、Twitterに影響を及ぼしたDNS障害が挙げられます。
DNSトラフィックの急増やDNS DDoS攻撃に対処するため、企業はDNSサーバーを増設しますが、通常の業務では実際には必要ありません。このコストのかかる対策では、変更時に手作業が必要になることも少なくありません。さらに、従来のDNSサーバーでは、主に新たな脆弱性に対応するため、頻繁なメンテナンスとパッチ適用が必要です。
従来のソリューション
DNSソリューションを検討する際、多くの組織がインターネット初のDNSリゾルバーであるBIND(Berkeley Internet Naming Daemon)を選択しています。世界のDNSサーバーの約80%にインストールされているBINDは、Internet Systems Consortium(ISC)が管理するオープンソースプロジェクトです。ISCは非営利組織であり、DNS-COという営利目的のコンサルティング部門を通じて、4段階のサブスクリプションおよびサポートサービスを提供しています。
BINDは広く普及している一方で、主に脆弱性への対応、パッチ適用、アップグレードのため、年に複数回、大規模なメンテナンスが必要です。無料でダウンロードできますが、サーバー(サポート契約を含む追加費用が発生)とオペレーティングシステムが必要です。また、BINDの処理能力は通常、1秒あたり50,000レスポンス(RPS)にとどまるため、正規のトラフィックか悪意のあるトラフィックかを問わず、DNSトラフィックの急増による影響を受けやすくなります。
変化する環境に対応するソリューション
F5 Intelligent DNS Scaleリファレンスアーキテクチャは、DNSクエリへの応答とスケーリングをよりインテリジェントに行う方法を提供します。また、さまざまなネットワーク条件や状況を考慮し、ビジネスポリシー、データセンターの状態、ネットワークの状態、アプリケーションパフォーマンスに基づいて、ユーザーのアプリケーションリクエストとアプリケーションサービスを分散します。
DNSの停止を懸念したり、急増するトラフィックに対応するためにDNSインフラストラクチャを追加購入したりする代わりに、ネットワークのDMZにF5 BIG-IPデバイスを設置し、メインのDNSサーバーに代わってリクエストを処理させることができます。
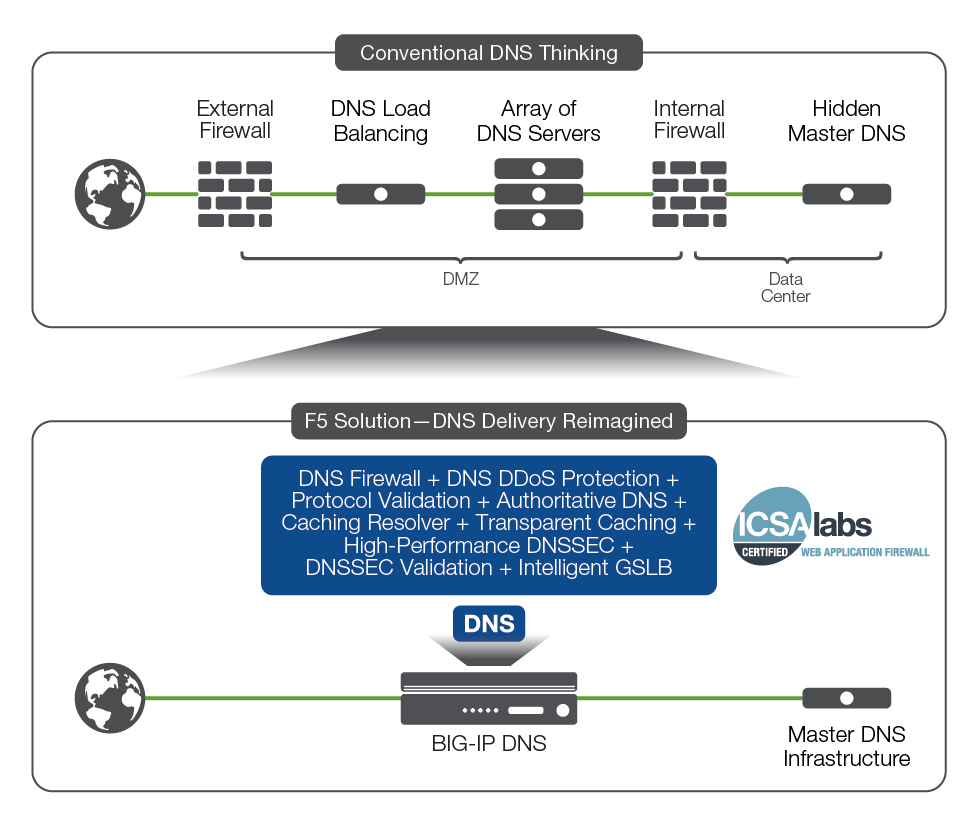
オンデマンドでスケール
BIG-IP DNSは1億RPSまでハイパースケールできるため、悪意のあるものを含むDNSリクエストが急増しても、コンテンツが中断されたり、重要なアプリケーションの可用性が損なわれたりすることはありません。攻撃を受けている最中でも、サイトはすべてのDNSクエリに応答し、利用可能な状態を維持できるため、ネットワーク管理者の負担を軽減できます。ブランドを保護し、企業にとって不名誉なニュースが一面を飾る事態を回避できます。
BIG-IP DNSで可用性を向上
F5 Intelligent DNS Scaleリファレンスアーキテクチャは、アプリケーションとコンテンツをユーザーが継続的に利用できるよう支援します。このアーキテクチャで特に重要な要素の1つが、BIG-IP DNSに搭載された専用設計のDNS Expressクエリ応答機能です。この機能は、プライマリDNSサーバーから自身のRAMにゾーンを転送することで、権威DNSクエリを処理します。
リクエストの対象がDNS Expressに転送されたゾーン内のアドレスであれば、BIG-IP DNSがDNSクエリパケットを開くのは1回だけで済みます。これにより処理が簡素化され、DNSアーキテクチャのパフォーマンスと応答時間が大幅に向上します。
DNS Expressを使用すると、各BIG-IPデバイスの個々のコアで1秒あたり約125,000~200,000件のリクエストに応答でき、50 million query RPSを超える規模まで拡張できます。これは、一般的なプライマリDNSサーバーの12倍を超える処理能力です。
BIG-IPプラットフォーム:DMZのファイアウォール
各BIG-IPデバイスは、ネットワークファイアウォールとしてICSA Labsの認定を受けています。BIG-IPデバイスは、インターネットホストのレピュテーションをインテリジェントに評価することで、攻撃者によるDNS DDoS攻撃でのDNS停止、データ窃取、企業リソースの侵害など、ビジネスを妨害する行為を防止できます。
さらに、DNSSECは、クラウド環境を含むDNSインフラストラクチャを、キャッシュポイズニング攻撃やドメインハイジャックから保護できます。DNSSECをサポートすることで、DNSクエリにデジタル署名を付与し、暗号化された応答に対応できます。これにより、リゾルバーが応答の真正性を確認できるようになり、DNSハイジャックやキャッシュポイズニングを防止できます。F5 IP Intelligenceサービスは、マルウェアに感染している、マルウェア配布元と通信している、またはレピュテーションが低いことが判明しているIPアドレスからのアクセスを拒否し、全体的なセキュリティを強化します。
ネットワークエッジのDNSサービス
F5 Intelligent DNS Scaleリファレンスアーキテクチャは、重要なインフラストラクチャの内部ではなくネットワークエッジでDNSクエリに応答することで、コンテンツとアプリケーションの可用性維持にも役立ちます。DNS応答をBIG-IPプラットフォームにオフロードすると、リクエストがネットワークのバックエンドに到達しなくなるため、DNSインフラストラクチャを保護しながら、スケーラビリティとDNSトラフィックの急増への対応力を大幅に高めることができます。
F5 Intelligent DNS Scaleリファレンスアーキテクチャは、DNSインフラストラクチャの速度、可用性、拡張性、セキュリティを向上させ、お客さまと従業員が必要なときに重要なWeb、アプリケーション、データベースサービスへアクセスできるようにします。
分散DNS
これは、DNSが分散されているクラウド環境やインフラストラクチャにも当てはまります。組織は、ほぼあらゆる環境に高性能なDNSインフラストラクチャを複製できます。災害復旧や事業継続のためにクラウドDNSを利用したり、DNSSEC署名済みゾーンを備えたクラウドDNSサービスを利用したりすることも可能です。F5 DNS Servicesの強化されたAXFRサポートにより、BIG-IPデバイスから任意のDNSサービスへゾーンを転送できるため、物理、仮想、クラウドの各環境にDNSを複製できます。DNSレプリケーションサービスは、ユーザーに最も近いデータセンターやクラウドにある他のBIG-IPデバイス、または汎用DNSサーバーに送信できます。
さらに、組織はユーザーを最適なエクスペリエンスが得られるサイトへ誘導できます。BIG-IP DNSサービスは、アプリとユーザーごとに、さまざまな負荷分散方式とインテリジェントな監視を使用します。トラフィックは、ビジネスポリシーに加え、現在のネットワークとユーザーの状況に応じてルーティングされます。BIG-IP DNSサービスには、正確で詳細な位置情報データベースが含まれており、ユーザーの所在地に基づいてトラフィックの分散を制御できます。
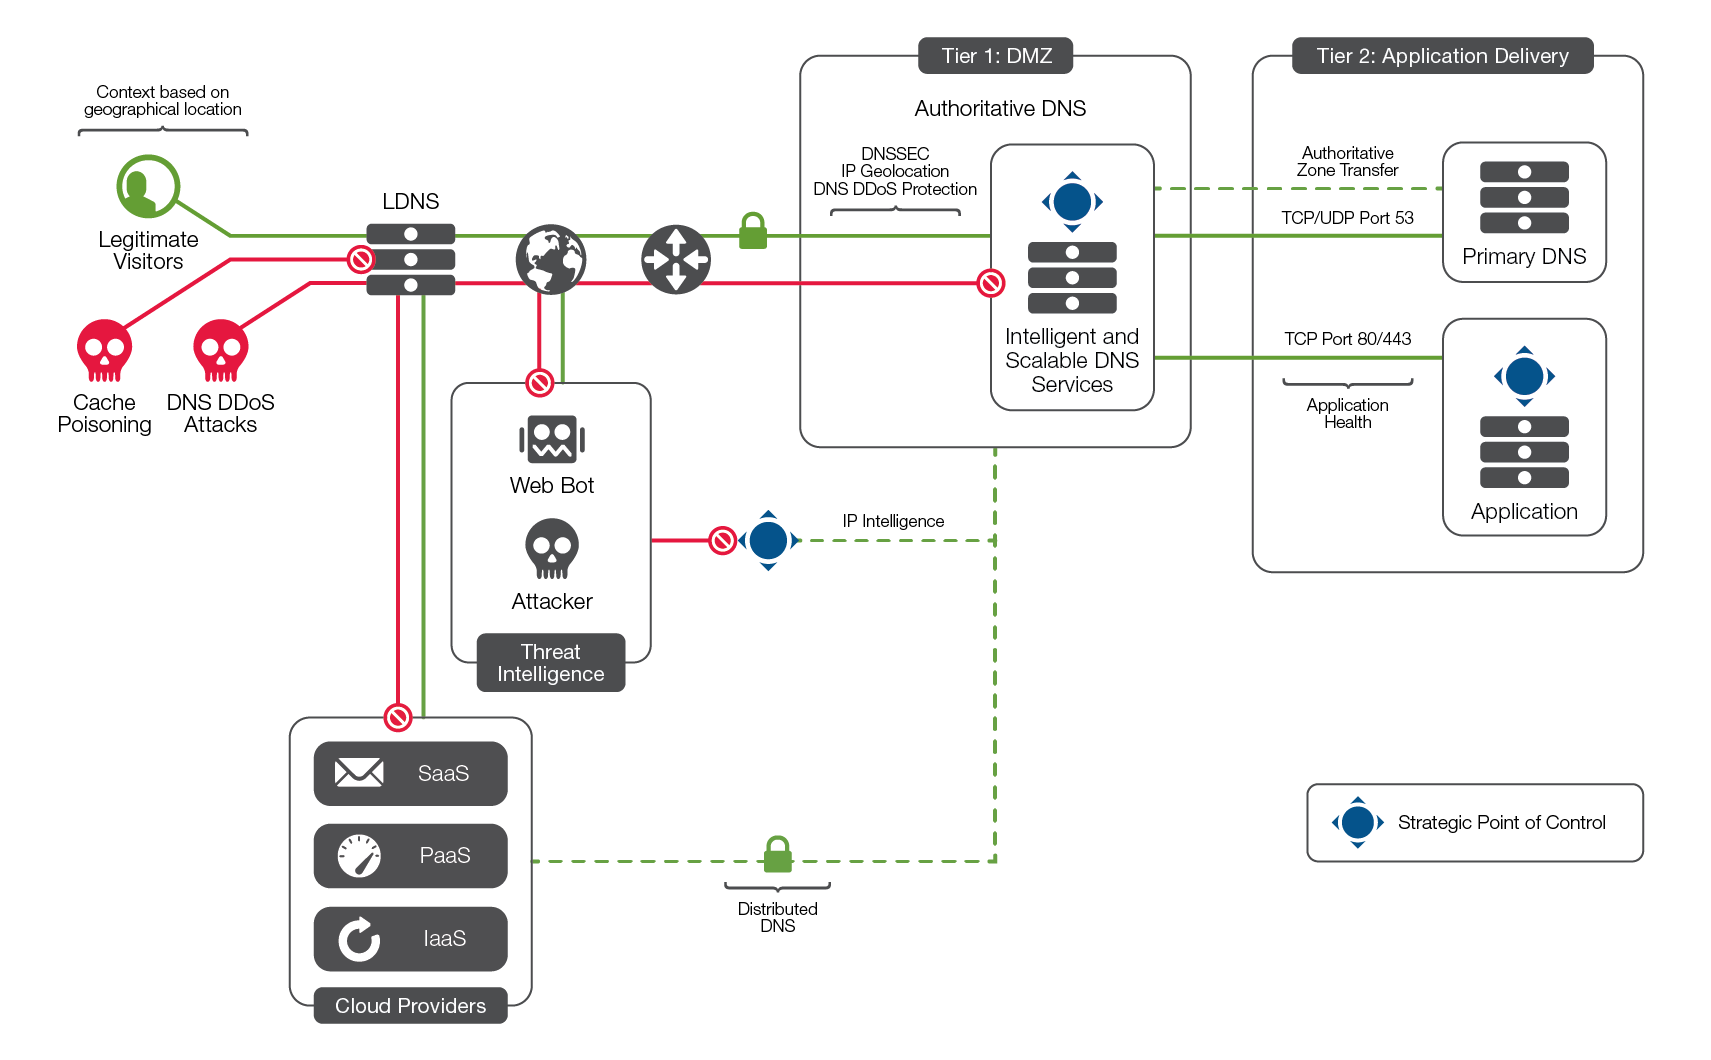
BIG-IP DNSとDNSサービス
BIG-IP DNSは、サービス配信ネットワークとアクセスネットワークの最外縁でネームサービスを提供するグローバルDNSソリューションです。地理位置情報サービスを利用し、ユーザーの物理的な位置に基づいて最適なサービス配信データセンターへ誘導できます。
BIG-IP DNSは、次のネームサービスを提供します。
- すべての内部および外部サービスに対応する、ネットワークエッジでのDNSサービス。
- モバイルユーザーの位置情報に基づき、アプリケーションやサービスを正確な場所に配信するためのジオロケーションサービス。
- IP Intelligenceサービスは、悪意のあるアクティビティに関連するIPアドレスを検出し、そこからのアクセスを阻止することで、インフラストラクチャを保護します。
- すべてのグローバルおよびローカルのネームサービスを一元管理。
- グローバルアプリケーションデリバリ、ポリシー適用、NAT64およびDNS64変換、ヘルスモニター、F5スクリプト言語のiRulesなど、BIG-IPのインテリジェントサービスソリューションを追加で利用できます。
- グローバルDNSサービスのサポート
- DNS iRulesとの統合により、きめ細かなDNS判断とネームサービスの提供を実現。
- SIPトランザクション向けのENUMリクエストなど、サービスプロバイダー固有のプロトコルをサポートします。
BIG-IP LTMとDNSサービス
データセンター内では、BIG-IP Local Traffic Manager (LTM)により、モバイルエッジからサービスまでを網羅するフォールトトレラントなアーキテクチャを構築し、アプリケーションとコンテンツの高可用性を維持できます。BIG-IP LTMは、高可用性の提供に加え、SIPトランザクションにおけるENUMリクエストの負荷分散など、サービスプロバイダー固有のアプリケーションにも対応します。
ネーミングサービス向けのBIG-IP LTMソリューションには、以下が含まれます。
- BIG-IP DNSとの統合により、高度なネーミングサービスをローカルデータセンターおよびサービスネットワークに拡張。
- ローカルDNSと再帰DNSの両方でロードバランシングをサポート。
- SIPトランザクション向けのENUMリクエストなど、サービスプロバイダー固有のプロトコルをサポート。
- ユーザーをサービスに転送する前にサービスの稼働状態を評価する、透過的なヘルスモニター。BIG-IP LTMはヘルス情報をBIG-IP DNSに中継し、SDNのエッジでアプリケーションを認識できるようにします。
- きめ細かなDNS判断とネームサービスの提供を可能にするiRulesとの統合。
包括的なサービスデリバリーインフラストラクチャの導入
F5 Intelligent DNS Scaleリファレンスアーキテクチャは、高可用性かつ大容量のアプリケーションに対応すると同時に、毎秒数百万件のユーザーリクエストをサポートします。iRulesスクリプト言語、透過的なアプリケーション監視、その他のIP関連サービスなど、BIG-IPのほかのサービスデリバリー機能と連携し、完全なサービスデリバリーインフラストラクチャであるF5 Service Delivery Networkを構築します。すべてのBIG-IPデバイスに共通するインテリジェントなサービスデリバリープラットフォームを活用することで、シームレスな拡張性と柔軟性を実現します。
まとめ
F5 Intelligent DNS Scaleリファレンスアーキテクチャを使用することで、組織は以下を実現できます。
- DNSインフラストラクチャの速度、可用性、拡張性、セキュリティを向上。
- 不要な追加DNSサーバーを排除し、複雑さとコストを削減します。
- サイトがすべてのDNSリクエストに応答できるという安心感を得られます。
F5 Intelligent DNS Scaleリファレンスアーキテクチャは、DNSレイテンシーを低減してWebパフォーマンスを向上させ、DNS DDoS攻撃を緩和してWeb資産とブランドの評判を保護し、DNSインフラストラクチャを統合してデータセンターのコストを削減する、エンドツーエンドのDNS配信ソリューションです。さらに重要なのは、最適なアプリケーションおよびサービス配信を実現するため、お客さまを最もパフォーマンスの高いコンポーネントへ誘導することです。
F5 Intelligent DNS Scaleリファレンスアーキテクチャは、WebアプリケーションがすべてのDNSクエリに応答し、ユーザーがいつでもどこからでもコンテンツやアプリケーションを利用できるという安心感ももたらします。
2018年1月24日公開