Wählen Sie eine der beiden Optionen – oder beide –, um F5 Application Services bereitzustellen und zu betreiben.
Die Open-Source-Bewegung hat seit jeher die Freiheit in den Mittelpunkt gestellt: die Freiheit, unter Berücksichtigung von Kompetenzen, Budgets, Architektur und Zielen die für Sie am besten geeignete Lösung zu wählen. Dieser Grundsatz spielt auch heute noch eine wichtige Rolle, wenn es darum geht, reproduzierbare Infrastrukturen für die Bereitstellungspipeline aufzubauen.
Es gibt viele hervorragende Möglichkeiten, die Bereitstellung und den Betrieb von Anwendungsdiensten zu automatisieren. Zu den beliebtesten Lösungen gehören RedHat Ansible und HashiCorp Terraform.
An dieser Stelle möchte ich erwähnen, dass F5 Ansible und Terraform vollständig unterstützt. Wir arbeiten mit beiden Anbietern zusammen, um Interoperabilität und Integration sicherzustellen, sodass Sie sich nicht darum kümmern müssen. Wie auch immer Sie sich entscheiden, wir stehen Ihnen zur Seite.
Bei der Zusammenarbeit mit Kunden haben wir jedoch festgestellt, dass sich Ansible für manche Aufgaben besonders gut eignet, während bei anderen Terraform seine Stärken ausspielt. Das liegt daran, dass für die Automatisierung und die Wartung einer Pipeline unterschiedliche Aufgaben erforderlich sind.
Terraform zeichnet sich bei der Orchestrierung aus – der Verwaltung des Zustands einer Umgebung. Das bedeutet, dass Terraform versteht, wie eine Umgebung aussehen und sich verhalten sollte. Wenn etwas nicht stimmt, kann Terraform es zur Überprüfung kennzeichnen.
Ansible zeichnet sich durch Konfigurationsmanagement aus. Das bedeutet, dass der Schwerpunkt auf der Aufrechterhaltung des Zustands einzelner Komponenten liegt. Wenn es ein Problem mit einer einzelnen Komponente in der Umgebung gibt, kann Ansible die Konfiguration anpassen, um das Problem zu beheben.
Da die beiden Tools unterschiedliche Schwerpunkte haben, ist es nicht überraschend, dass sie gemeinsam eingesetzt werden, um den Bereitstellungslebenszyklus zu automatisieren.
Um zu verstehen, wie diese beiden Tools mit F5 Application Services zusammenarbeiten, empfiehlt es sich, zunächst anhand des Bereitstellungslebenszyklus eine gemeinsame Grundlage zu schaffen:
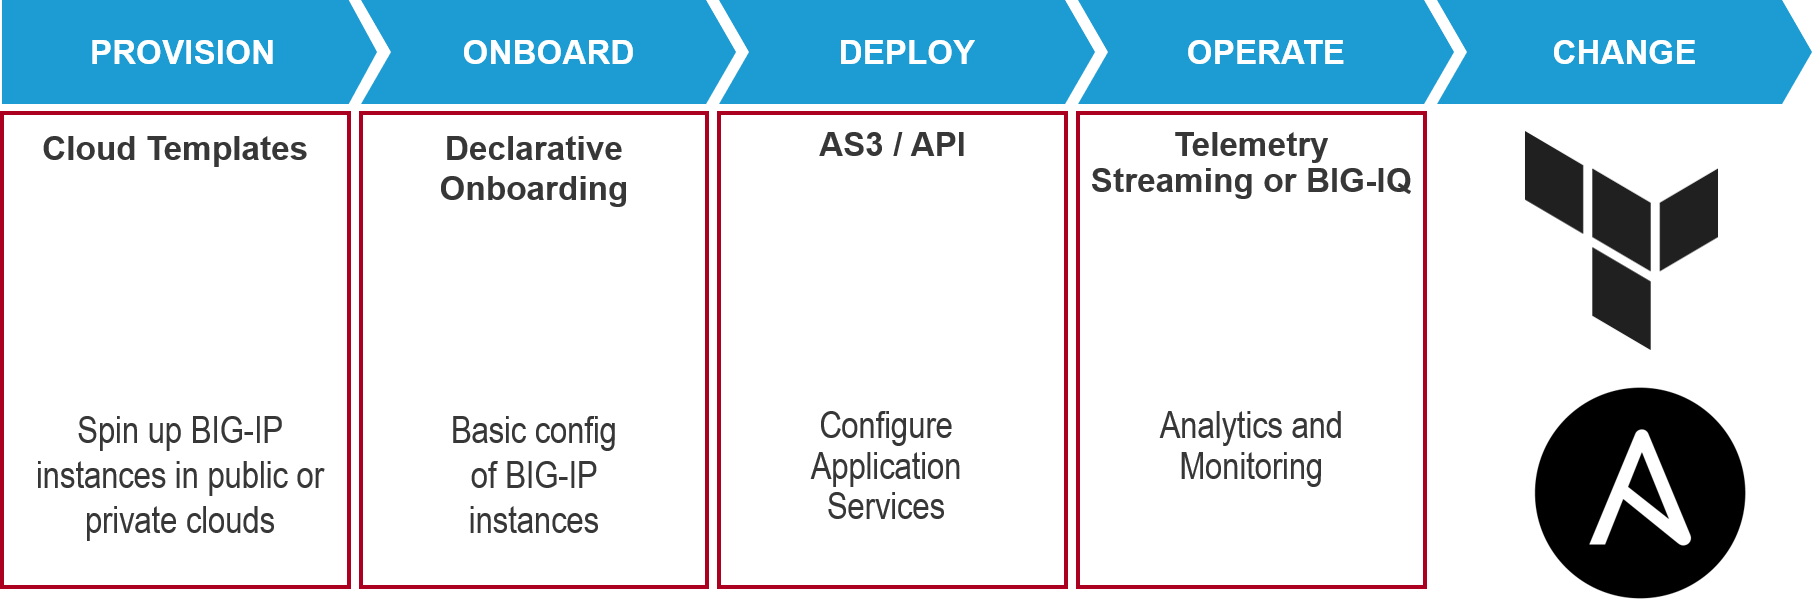
So wie es für Anwendungen einen Lebenszyklus mit einer entsprechenden Bereitstellungspipeline gibt, gibt es auch für Anwendungsdienste einen Lebenszyklus mit einer entsprechenden Deployment-Pipeline. Dieser Lebenszyklus umfasst mehrere Schritte:
- Bereitstellung
a. Bei der Bereitstellung wird eine Instanz tatsächlich gestartet – unabhängig davon, ob es sich um eine virtuelle Maschine oder einen Container und um eine öffentliche oder private Cloud handelt. - Einrichten
a. Die Ersteinrichtung ist erforderlich, um die Netzwerkkonfiguration vorzunehmen, die für den Betrieb in der Umgebung benötigt wird, in der BIG-IP bereitgestellt wurde. - Bereitstellen
a. Während der Bereitstellungsphase des Lebenszyklus wird ein Anwendungsdienst definiert, konfiguriert und gestartet. - Betrieb
a. Der laufende Betrieb erfordert Überwachung und Analysen. Mit F5 Telemetry Streaming kann BIG-IP in Telemetrie-Pipelines eingebunden werden, um die gewünschten Metriken und Daten bereitzustellen. - Ändern
a. Beim Ändern werden vorhandene Konfigurationen angepasst, die ursprünglich während der Bereitstellungsphase festgelegt wurden.
Sowohl Ansible als auch Terraform können als primäre Automatisierungslösung für alle fünf Phasen eingesetzt werden. Beide haben jedoch ihre Stärken in unterschiedlichen Phasen, weshalb der gemeinsame Einsatz beider Lösungen die bessere Strategie sein kann. Ansible wird eher in den Phasen Bereitstellung und Änderung (Konfigurationsmanagement) eingesetzt, während Terraform häufiger für die Provisionierung und Einbindung (Orchestrierung) verwendet wird.
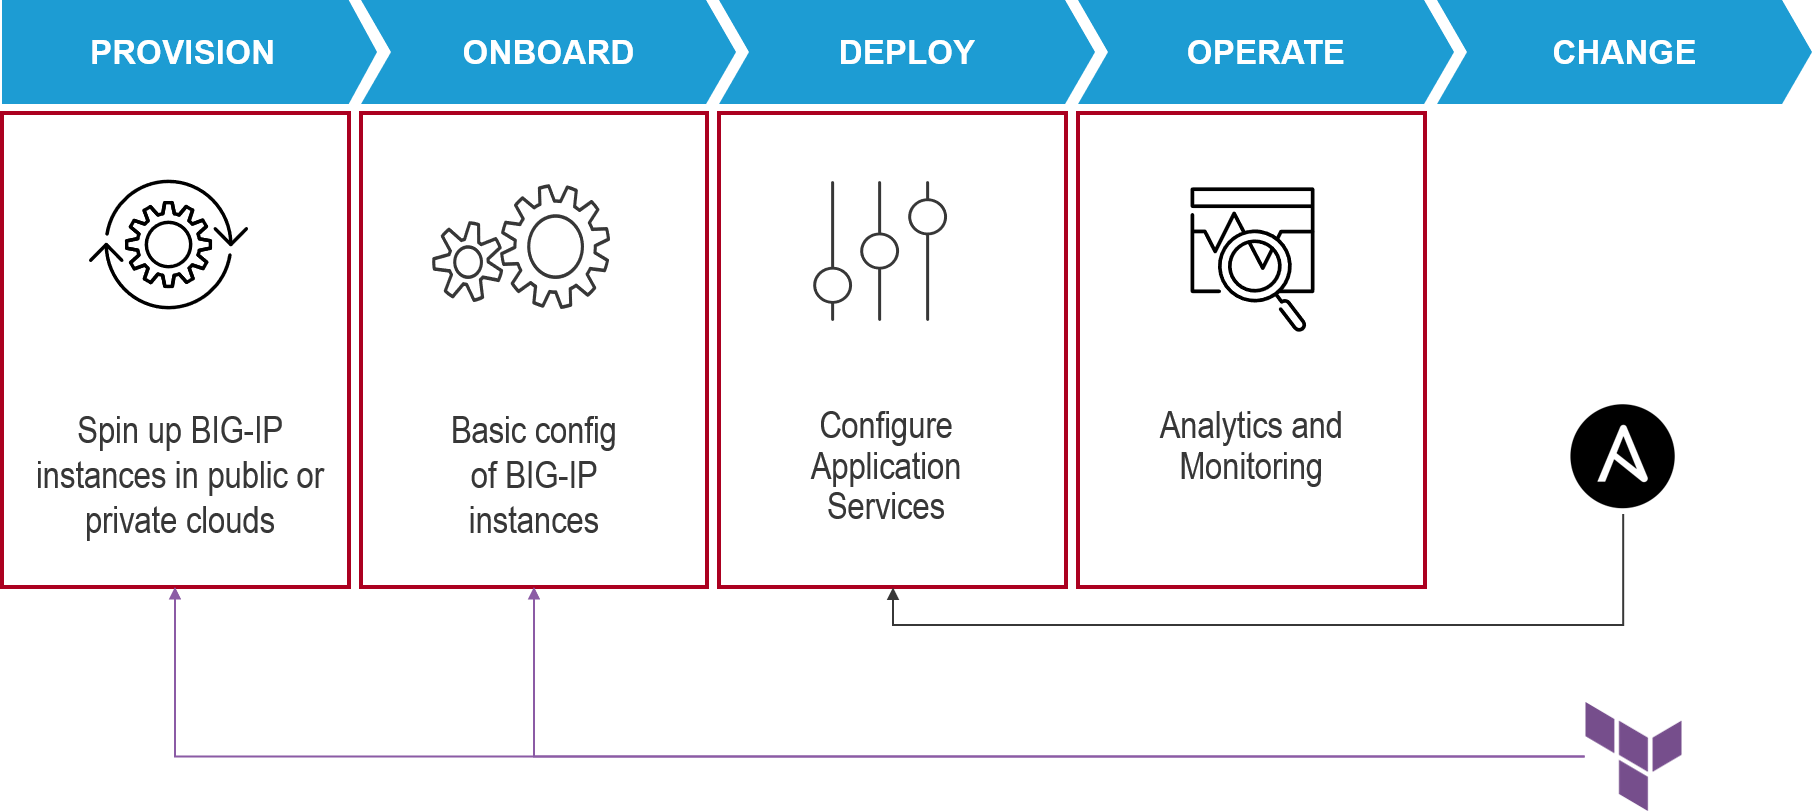
Wir wissen auch, dass viele Kunden ihre Toolchains standardisieren möchten – und das aus gutem Grund. Es kann schwierig sein, Fachwissen zu mehreren Tools aufrechtzuerhalten – ganz zu schweigen vom Betrieb und der Wartung der Infrastruktur, die für mehrere Toolchains erforderlich ist. In diesem Fall gibt es Möglichkeiten, zu entscheiden, welches dieser hervorragenden Tools als Standard eingesetzt werden soll.
- Seltene Änderungen an der Infrastruktur
In diesem Szenario nehmen Sie Änderungen an Anwendungsdiensten vor, jedoch nicht unbedingt an der Infrastruktur, d. h. BIG-IP. Dies ist häufig der Fall, wenn ein vorhandenes BIG-IP für die Bereitstellung neuer Anwendungen genutzt wird. Ansible ist hier eine gute Wahl, da es sich hervorragend für das Konfigurationsmanagement eignet und genau das Ihre Hauptaufgabe sein wird. Ansible unterstützt eine Vielzahl von Sprachen und API-Stilen und eignet sich daher hervorragend für DevOps- und NetOps-Teams, die Änderungen an Anwendungsdiensten vornehmen. Sie können F5 Application Services mit Ansible über F5-Ansible-Module oder über F5 AS3 konfigurieren. Je nach Ihren spezifischen Anforderungen können Sie auch beides verwenden. Ausführlichere Informationen zur Wahl des passenden Ansible-Ansatzes finden Sie in diesem hervorragenden Blogbeitrag von Mani Gadde und Andrius Benokraitis. - Häufige Änderungen an der Infrastruktur
Die Cloud – insbesondere die Public Cloud – wird häufig gewählt, um eine hohe Änderungsrate bei Anwendungen und der sie unterstützenden Infrastruktur zu ermöglichen. Unveränderliche Infrastruktur hilft in dieser Situation häufig dabei, die Volatilität zu bewältigen, indem beispielsweise eine gesamte Infrastruktur abgebaut und neu bereitgestellt wird. Terraform eignet sich hervorragend für dieses Szenario, da es die schnelle Bereitstellung und Einbindung kompletter Infrastrukturen ermöglicht. Sein Design und sein Schwerpunkt auf Orchestrierung eignen sich gut für die Erstellung konsistenter, reproduzierbarer Infrastrukturen in großem Maßstab, insbesondere in volatilen Umgebungen wie der Cloud. - Häufige Änderungen an der Infrastruktur und den Anwendungsdiensten
Terraform und Ansible können eine hervorragende Kombination sein, um häufige Änderungen sowohl an der Infrastruktur als auch an den Anwendungsdiensten zu verwalten. Da häufige Änderungen am Zustand der Umgebung und einzelner Komponenten zu erwarten sind, benötigen Sie sowohl Werkzeuge für das Änderungsmanagement als auch für die Orchestrierung, um die Verfügbarkeit der Anwendungen und der zugehörigen Anwendungsdienste aufrechtzuerhalten
Ganz gleich, wofür Sie sich entscheiden – Ansible, Terraform oder beides: F5 unterstützt Ihre Wahl mit nativen Integrationen und vorgefertigten Vorlagen sowie einer Community, die aktiv zu beiden Lösungen beiträgt und sie kontinuierlich weiterentwickelt.
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...