
Was ist Hybrid-Cloud-Sicherheit?
Hybrid-Cloud-Sicherheit umfasst alle Praktiken, Verfahren und Technologien, die zum Schutz einer Hybrid-Cloud-Umgebung eingesetzt werden.
Hybrid-Cloud-Sicherheit schützt Daten, Anwendungen und Infrastrukturen in einer Kombination verschiedener IT-Umgebungen, darunter lokale Hardware, Private Clouds und Public Clouds. Sie muss den besonderen Eigenschaften von Private- und Public-Cloud-Ressourcen Rechnung tragen und ein einheitliches Sicherheitskonzept bieten, das die Vertraulichkeit, Integrität und Verfügbarkeit von Daten und Anwendungen gewährleistet, während der Kundenverkehr zwischen den Umgebungen übertragen wird.
Hybrid Cloud ist eine gemischte Computing-Umgebung, die Recheninfrastruktur aus der Public Cloud, beispielsweise AWS, Microsoft Azure oder Google Cloud Platform, mit der Private Cloud oder dem lokalen Rechenzentrum eines Unternehmens kombiniert. Der Hauptvorteil einer Hybrid Cloud ist ihre Flexibilität: Unternehmen können Rechenressourcen je nach Bedarf hoch- oder herunterskalieren und anhand der Anforderungen an Datensicherheit, Compliance, Sensibilität der Workloads oder Leistung entscheiden, wo Workloads verarbeitet werden.
Die Public Cloud ermöglicht es Unternehmen, Anwendungen und Daten auf gemeinsam genutzten Computing-Ressourcen zu hosten, die einem externen Dienstanbieter gehören. Die Public Cloud bietet im Rahmen eines nutzungsbasierten Abrechnungsmodells Zugriff auf nahezu unbegrenzte Computing-Ressourcen. Dadurch profitieren Unternehmen von enormen Skaleneffekten, ohne in Rechenzentrumshardware investieren zu müssen. Die Private Cloud ist eine dedizierte, nicht gemeinsam genutzte Cloud-Infrastruktur, die vom Unternehmen kontrolliert wird. Sie kann von einem externen Colocation-Anbieter betrieben oder in einem privaten Rechenzentrum gehostet und vom Unternehmen verwaltet werden.
Private Clouds bieten im Vergleich zu Public Clouds mehr Kontrolle und robustere Sicherheitsmechanismen. Daher eignen sie sich besser für die Verarbeitung oder Speicherung sensibler Daten sowie für geschäftskritische Anwendungen, die ein hohes Maß an Sicherheit, Compliance und Anpassbarkeit erfordern.
Multi-Cloud ist eine weitere Art von Cloud, bei der ein Unternehmen in der Regel mehrere Cloud-Computing-Dienste verschiedener Cloud-Anbieter nutzt, um spezifische Geschäftsanforderungen und Kundenwünsche zu erfüllen. Multi-Cloud-Sicherheit bietet einen einheitlichen und umfassenden Schutz für Daten und Anwendungen, die auf mehreren Cloud-Computing-Plattformen verschiedener Cloud-Serviceanbieter bereitgestellt werden.
Zwischen Hybrid-Cloud-Sicherheit und Multi-Cloud-Sicherheit bestehen wesentliche Unterschiede. Hybrid-Cloud-Sicherheit konzentriert sich auf den einheitlichen Schutz von Ressourcen in öffentlichen und privaten Clouds. Multi-Cloud-Sicherheit hingegen bezieht sich im Allgemeinen auf die Nutzung von Diensten mehrerer Cloud-Anbieter und erfordert eine umfassendere Sicherheitsstrategie, um einen durchgängigen Schutz vor Fehlkonfigurationen, Ausnutzung und sich lateral ausbreitenden Bedrohungen zu gewährleisten. Hybrid-Cloud-Sicherheit ist daher ein Teilbereich der Multi-Cloud-Sicherheit.
Vorteile der Hybrid-Cloud-Sicherheit
Ein Hybrid-Cloud-Sicherheitsmodell ermöglicht es Unternehmen, sensible Daten und Anwendungen zu schützen, indem sie diese in der eigenen Infrastruktur betreiben und die Public Cloud für weniger sensible Workloads nutzen. Durch die Trennung sensibler Daten und Anwendungen von der Public Cloud können Unternehmen Sicherheitsrisiken besser steuern und so die Folgen von Datenschutzverletzungen sowie die Wahrscheinlichkeit von Cyberangriffen verringern.
Dieser Sicherheitsansatz bietet Vorteile bei der Einhaltung gesetzlicher Vorschriften, da Unternehmen sensible oder geschützte Daten in ihrer lokalen Infrastruktur speichern und gleichzeitig die Public Cloud für weniger sensible Daten und Workloads nutzen können. Das hybride Cloud-Sicherheitsmodell ermöglicht es Unternehmen außerdem, die Public Cloud bei einem Ausfall als Notfallwiederherstellungsstandort zu nutzen oder bei Lastspitzen kurzfristig zusätzliche Ressourcen aus der Public Cloud hinzuzuschalten.
Herausforderungen bei der Sicherheit von Hybrid Clouds
Die Umsetzung einer Sicherheitsstrategie für die Hybrid Cloud kann Unternehmen viele Vorteile bieten, bringt jedoch auch zahlreiche Herausforderungen und Risiken mit sich. Dazu gehören:
- Geteilte Sicherheitsverantwortung: In einer Hybrid-Cloud-Umgebung teilen sich der Kunde und der Cloud-Anbieter die Verantwortung für die Sicherheit. Dabei ist es wichtig, genau zu verstehen, wer für welche Sicherheitsaspekte zuständig ist. Kunden müssen sicherstellen, dass die Anbieter ihren Verpflichtungen nachkommen, und sich darüber im Klaren sein, dass sie möglicherweise zusätzliche Sicherheitsmaßnahmen ergreifen müssen, um eine umfassende Sicherheit in allen Cloud-Umgebungen zu gewährleisten.
- Vorfallbehandlung: Die Behandlung von Vorfällen kann in einer Hybrid-Cloud-Umgebung aufgrund der verteilten Infrastruktur eine Herausforderung darstellen. Es kann schwierig sein, die Ursache eines Vorfalls zu ermitteln und die Reaktion über verschiedene Umgebungen hinweg zu koordinieren. Selbst wenn der Vorfall in der Infrastruktur des Anbieters auftritt, müssen Kunden möglicherweise mit ihm zusammenarbeiten, um das Problem zu beheben.
- Anwendungssicherheit: Hybrid-Cloud-Umgebungen können unterschiedliche Anforderungen und Konfigurationen für die Anwendungssicherheit aufweisen, was die Wartung und Absicherung cloudbasierter Anwendungen zu einer logistischen Herausforderung macht. Dies gilt insbesondere für die Behebung ausgenutzter Anwendungsschwachstellen, die eine in der gesamten Umgebung verwendete gemeinsame Softwarebibliothek betreffen.
- Identitäts- und Zugriffsmanagement (IAM): Die Verwaltung von Benutzeridentitäten und Zugriffsrechten über mehrere Cloud-Umgebungen hinweg kann aufgrund der dezentralen Struktur der Hybrid Cloud und der Vielzahl unterschiedlicher IAM-Tools und -Prozesse auf verschiedenen Plattformen komplex sein. Darüber hinaus nimmt der Machine-to-Machine-Datenverkehr über APIs und Drittanbieterintegrationen zu, was einen anderen Ansatz für identitätsbasierte Sicherheit erfordert.
- Compliance und Governance: Aufgrund mangelnder Transparenz und einer dezentralen Verwaltung in einigen Cloud-Umgebungen, die zu einer unvollständigen Protokollierung und Forensik führen können, kann es schwierig sein, Compliance- und Governance-Anforderungen zu erfüllen und durchzusetzen.
- Sicherheit in der Lieferkette: Cyberkriminelle können hybride Cloud-Umgebungen mit mehreren Anbietern ausnutzen, da viele Unternehmen nicht über ausreichende Transparenz und Kontrolle über ihre gesamte Lieferkette verfügen. Unternehmen müssen sicherstellen, dass ihre Cloud-Anbieter robuste Sicherheitsmaßnahmen implementiert haben, und regelmäßig Sicherheitsaudits, Penetrationstests und Schwachstellenscans durchführen.
- Datenschutz: Unternehmen müssen sicherstellen, dass ihre Daten in einer Hybrid-Cloud-Umgebung sowohl im Ruhezustand als auch bei der Übertragung geschützt sind und dass geeignete SSL/TLS-Verschlüsselungs- und Zugriffskontrollen vorhanden sind, um die Offenlegung zu begrenzen.
- Transparenz und Kontrolle: Es kann schwierig sein, die Transparenz und Kontrolle über die Sicherheit in einer Hybrid-Cloud-Umgebung aufrechtzuerhalten, insbesondere wenn die Cloud-Umgebungen separat verwaltet werden. Ohne ein zentrales Dashboard kann die Überwachung, der Schutz und die Behebung von Sicherheitsproblemen über mehrere Umgebungen hinweg aufwendig sein. Dadurch können blinde Flecken bei der Sicherheitsleistung und -kontrolle entstehen.
Eine sichere und regelkonforme Hybrid-Cloud-Umgebung erfordert einen ganzheitlichen Ansatz, der einheitliche Sicherheitsrichtlinien und -praktiken, End-to-End-Transparenz sowie wirksame Governance- und Compliance-Maßnahmen umfasst, damit Unternehmen die Vorteile der Hybrid Cloud nutzen können, ohne ihre Sicherheitslage zu beeinträchtigen.
Sicherheitsarchitektur für die Hybrid Cloud
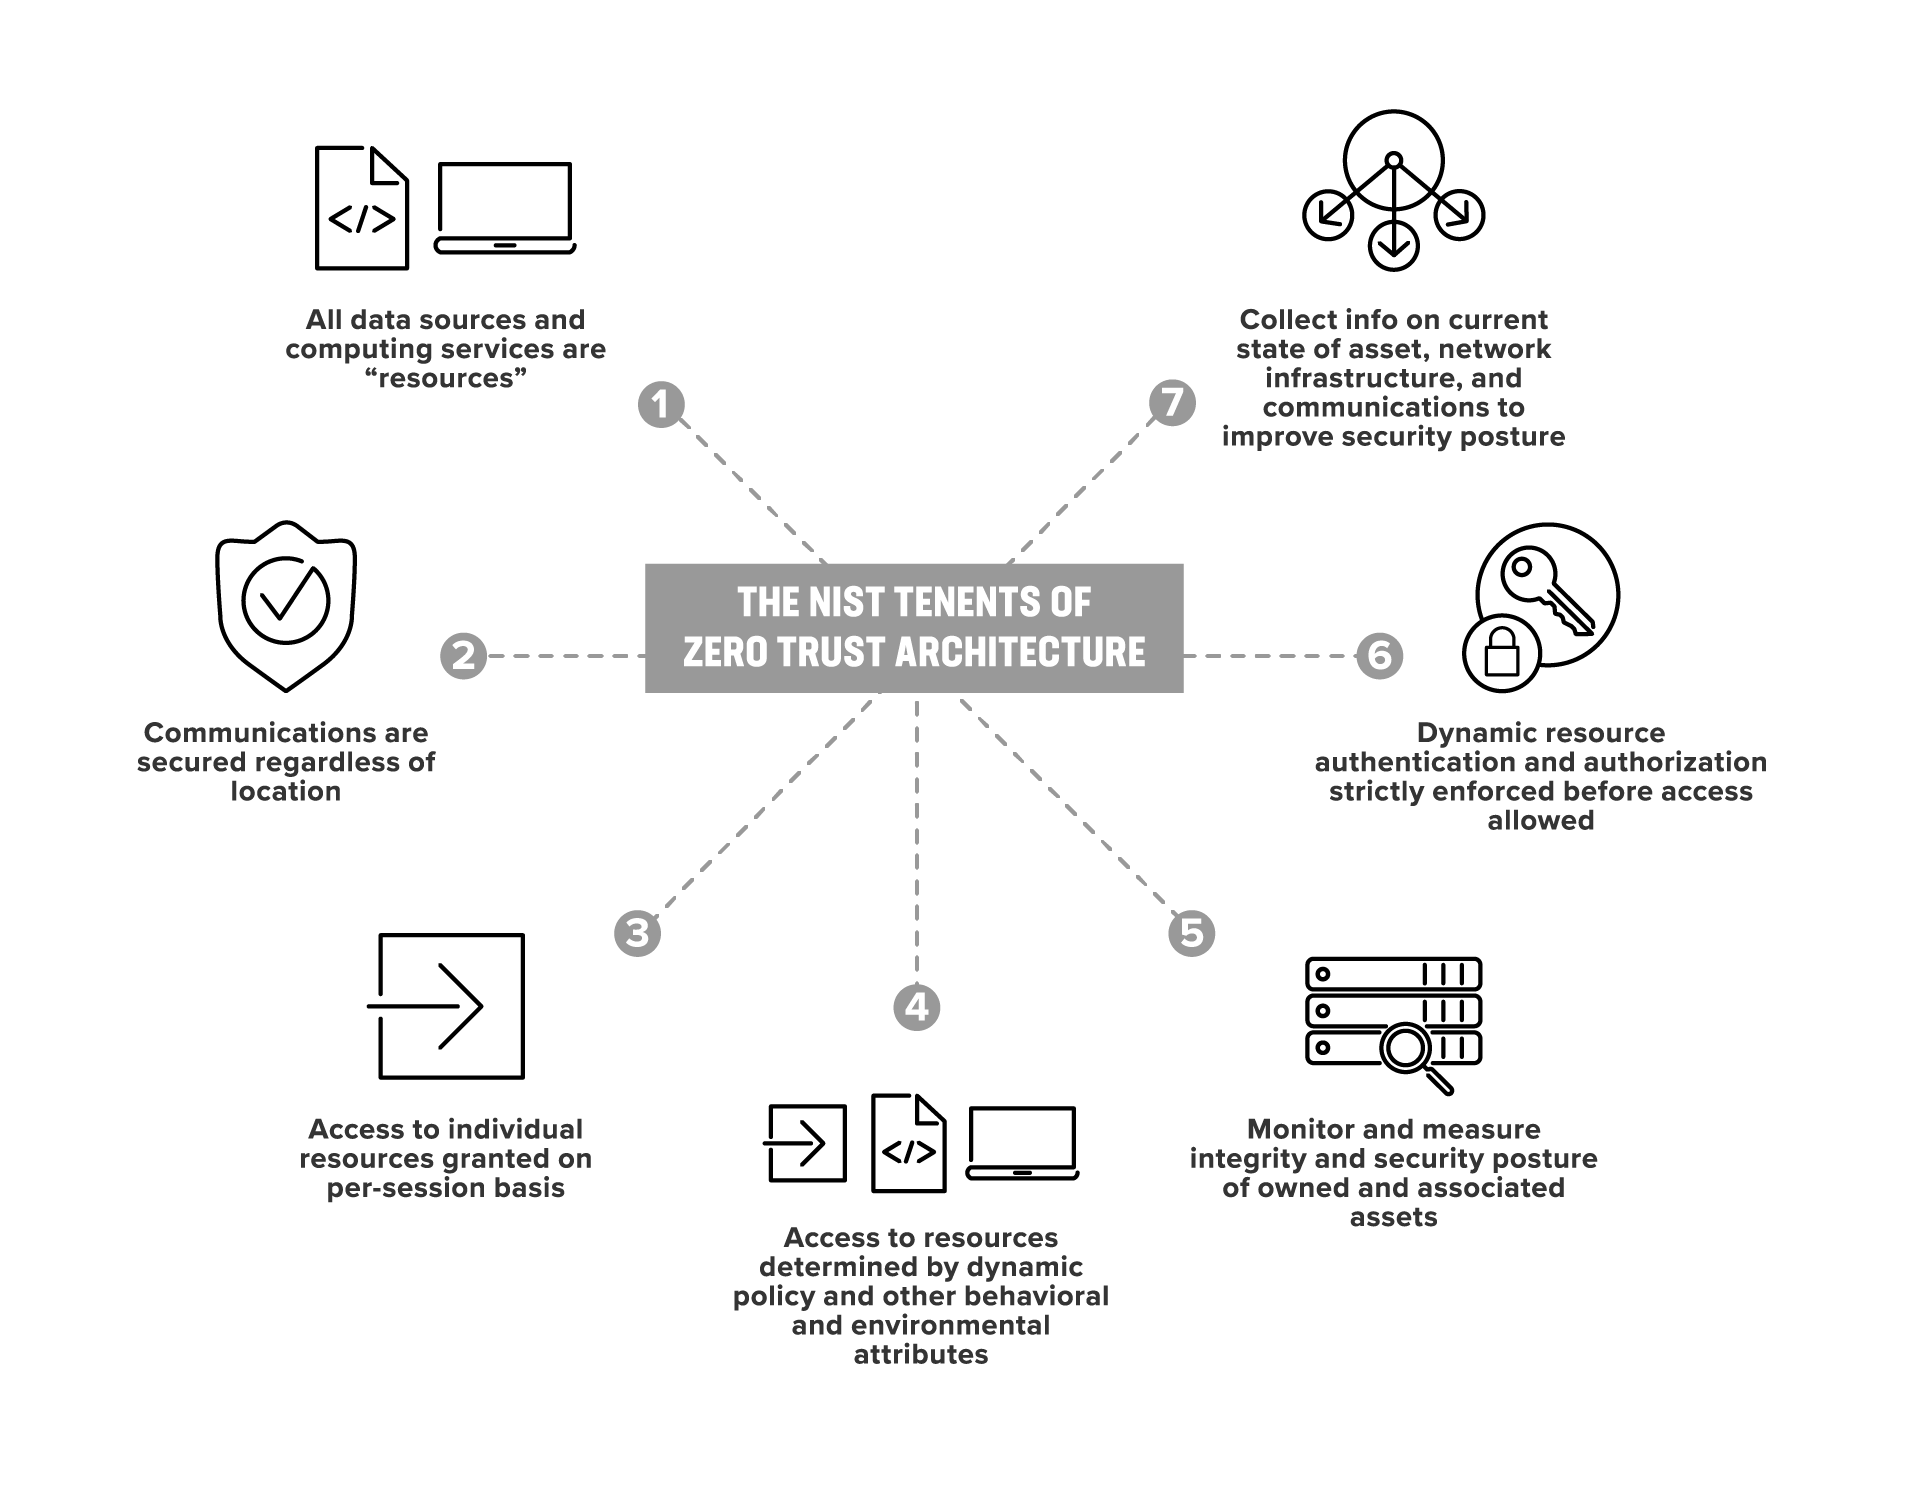
Die Sicherheitsarchitektur für Hybrid Clouds umfasst den Schutz von Anwendungen, APIs, der zugrunde liegenden Infrastruktur und Softwarelieferketten. Da Daten über Rechenzentren und Cloud-Umgebungen abgerufen oder anderweitig bereitgestellt werden, müssen sie verschlüsselt werden, damit nur berechtigte Benutzer und Anwendungen darauf zugreifen und sie nutzen können. Dies wird in der Regel durch eine Form von Zero-Trust-Sicherheitsmodell gewährleistet. Zero Trust schreibt vor, dass alle Anfragen auf Zugriff auf Ressourcen – unabhängig davon, ob sie von innerhalb oder außerhalb des Netzwerks stammen – bei jeder Anfrage überprüft, authentifiziert und fortlaufend bewertet werden müssen.
Am Rand der Architektur werden Edge-Cloud-Server und Anwendungscontainer einer Mikrosegmentierung unterzogen [Link zur neuen Glossarseite zur Mikrosegmentierung einfügen]. Bei dieser Sicherheitstechnik wird ein Netzwerk in kleinere Segmente unterteilt, die jeweils über eigene Sicherheitsrichtlinien und Kontrollen verfügen, um kritische Ressourcen zu isolieren und vor potenziellen Sicherheitsbedrohungen zu schützen. Dadurch entstehen „demilitarisierte Zonen“ oder DMZs, die den Zugriff auf sensible Daten und Server beschränken und den Wirkungsradius eines Angriffs begrenzen. Diese DMZs dienen als Puffer, der es Unternehmen ermöglicht, bestimmte Dienste im öffentlichen Internet bereitzustellen und gleichzeitig den übrigen Teil ihres Netzwerks zu schützen.
Firewalls sorgen für zusätzliche Schutzebenen und trennen Cloud-Umgebungen noch stärker von lokalen Ressourcen.
Komponenten der Hybrid-Cloud-Sicherheit
Die Sicherheit einer Hybrid Cloud umfasst drei Komponenten: physische, technische und administrative Sicherheit.
Physische Kontrollen dienen der Absicherung der eigentlichen Hardware, während technische Kontrollen die IT- und Verarbeitungssysteme schützen. Administrative Kontrollen werden eingesetzt, um menschliche Handlungen oder natürliche Faktoren zu berücksichtigen, die die Sicherheit beeinträchtigen können.
Physische Kontrollen
Physische Sicherheitsmaßnahmen sind ein wesentlicher Aspekt der Hybrid-Cloud-Sicherheit, da sie die physische Infrastruktur schützen, auf der die Hybrid-Cloud-Umgebung basiert. Hybrid Clouds können sich über mehrere Standorte erstrecken, wodurch die physische Sicherheit sowohl zu einer besonderen Herausforderung als auch zu einer wichtigen Verantwortung wird.
Zu den physischen Sicherheitsmaßnahmen gehören Zugangsbeschränkungen für Rechenzentren, Serverräume und andere Bereiche, in denen sich kritische Infrastruktur befindet. Auch Überwachungssysteme wie CCTV-Kameras, Bewegungsmelder und Systeme zur Überwachung des Zugangs zu kritischer Infrastruktur und zur Erkennung unbefugter Aktivitäten gelten als physische Sicherheitsmaßnahmen.
Darüber hinaus können physische Kontrollen Notstromsysteme wie eine unterbrechungsfreie Stromversorgung (USV) und Notstromaggregate umfassen, um sicherzustellen, dass die Hybrid-Cloud-Umgebung auch bei Stromausfällen betriebsbereit bleibt.
Unternehmen sollten mit Cloud-Anbietern Service-Level-Agreements (SLAs) abschließen, in denen festgelegt wird, wie die Standards für die physische Sicherheit erfüllt werden.
Technische Kontrollen
Technische Kontrollen sind für die Sicherheit von Hybrid Clouds von entscheidender Bedeutung und umfassen:
- Verschlüsselung, die zum Schutz von Daten während der Übertragung und im Ruhezustand eingesetzt wird. Die SSL/TLS-Verschlüsselung stellt sicher, dass die Daten selbst dann geschützt sind, wenn sie von unbefugten Benutzern abgefangen werden.
- Automatisierte Bereitstellung und Konfiguration, wodurch Unternehmen das Risiko menschlicher Fehler reduzieren und ein einheitliches und effizientes Sicherheitsmanagement in ihrer gesamten Hybrid-Cloud-Umgebung gewährleisten können.
- Orchestrierung, die die Koordination verschiedener Sicherheitstools, Systeme und Prozesse automatisiert, damit diese nahtlos zusammenarbeiten und die Hybrid-Cloud-Umgebung schützen.
- Zugriffskontrolle, bei der Richtlinien und Verfahren implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf sensible Daten und Anwendungen zugreifen können, die in der Hybrid-Cloud-Umgebung gehostet werden. Zero-Trust-Prinzipien, einschließlich des Zugriffs mit den geringstmöglichen Berechtigungen, gewinnen in Hybrid-Cloud-Umgebungen zunehmend an Bedeutung.
- Endgerätesicherheit, die unbefugten Zugriff über verlegte, gestohlene oder kompromittierte Geräte wie Laptops und Mobiltelefone verhindert, indem die Gerätedaten gelöscht oder der Zugriff auf das Rechenzentrum widerrufen wird.
Administrative Kontrollen
Sicherheit liegt in der Verantwortung jedes einzelnen Benutzers, und administrative Kontrollen tragen dazu bei, dass sich alle sicherheitsbewusst verhalten.
Unternehmen sollten Schulungs- und Sensibilisierungsprogramme für Mitarbeitende, Auftragnehmer und andere Nutzer der Hybrid-Cloud-Umgebung anbieten. Diese Schulungen sollten Themen wie bewährte Verfahren für Cloud-Sicherheit, Datenklassifizierung, Zugriffskontrolle und Reaktion auf Sicherheitsvorfälle abdecken und auf die jeweiligen Rollen und Verantwortlichkeiten der einzelnen Beteiligten zugeschnitten sein.
Eine Hybrid-Cloud-Architektur bietet erhebliche Vorteile für die Datenwiederherstellung sowie die Planung und Vorbereitung auf Notfälle. Da Hybrid Clouds sowohl private als auch öffentliche Clouds umfassen, können Unternehmen die Public Cloud als Ausfallsicherung für lokale Daten und Anwendungen nutzen und so Backups, Redundanz sowie Szenarien zur Notfallvorsorge und Wiederherstellung ermöglichen.
Best Practices für die Sicherheit von Hybrid Clouds
Die Sicherheit von Hybrid Clouds ist komplex und erfordert eine sorgfältige Planung, Implementierung und kontinuierliche Verwaltung. Im Folgenden finden Sie einige bewährte Vorgehensweisen, die Unternehmen bei der Entwicklung ihres Ansatzes für die Sicherheit von Hybrid Clouds berücksichtigen sollten.
- Datenklassifizierung und -schutz. Die Klassifizierung von Daten nach ihrer Sensibilität und Kritikalität hilft Unternehmen dabei, festzulegen, wie die Daten gespeichert, übertragen und abgerufen werden und welche Sicherheitsmaßnahmen anzuwenden sind. Auch die Implementierung geeigneter Datenschutzmaßnahmen wie Verschlüsselung, Zugriffskontrollen sowie Sicherungs- und Wiederherstellungsprozesse ist entscheidend, um den Schutz der Daten bei der Übertragung durch die hybride Umgebung zu gewährleisten.
- Zugriffskontrolle und Identitätsmanagement. Unternehmen sollten strenge Zugriffskontrollen und Identitätsmanagementprozesse, rollenbasierte Zugriffskontrollen sowie eine Berechtigungsverwaltung implementieren, um sicherzustellen, dass nur autorisierte Benutzer und Anwendungen auf sensible Ressourcen zugreifen können. Zero-Trust-Prinzipien können dazu beitragen, moderne Workloads vor ausgeklügelten Angriffen zu schützen, die Schwachstellen bei der Authentifizierung und Autorisierung ausnutzen.
- Network security und Segmentierung. Network security ist auch in einer Hybrid-Cloud-Umgebung von entscheidender Bedeutung, da die Ressourcen über mehrere Standorte und Anbieter verteilt sind. Die Implementierung robuster Sicherheitsmaßnahmen wie Netzwerk-Firewalls, Webanwendungs-Firewalls, Plattformen zum Schutz von Cloud-Workloads und Netzwerksegmentierung ist unerlässlich, um sicherzustellen, dass der Datenverkehr auf autorisierte Benutzer und Anwendungen beschränkt bleibt.
- Verschlüsselung und Schlüsselverwaltung. Die Verschlüsselung schützt Daten in einer Hybrid-Cloud-Umgebung sowohl bei der Übertragung als auch im Ruhezustand und muss während des gesamten Datenlebenszyklus eingesetzt werden. Auch Verschlüsselungsschlüssel müssen sorgfältig geschützt werden, damit nur autorisierte Benutzer und Anwendungen auf sie oder die verschlüsselten Daten zugreifen können.
- Kontinuierliche Überwachung und Reaktion auf Sicherheitsvorfälle. Die kontinuierliche Überwachung von Sicherheitsereignissen und Protokollen ist notwendig, um potenzielle Bedrohungen zu erkennen und schnell auf Sicherheitsvorfälle zu reagieren. Unternehmen müssen über einen Reaktionsplan für Sicherheitsvorfälle verfügen, in dem Rollen und Verantwortlichkeiten, Verfahren zur Eskalation von Vorfällen sowie Kommunikationsprotokolle festgelegt sind.
Compliance und Governance in der Hybrid Cloud
Die Verwaltung von Compliance und Governance in einer Hybrid-Cloud-Umgebung kann eine Herausforderung darstellen und umfasst die folgenden Aspekte.
- Einhaltung gesetzlicher Vorschriften. Für Organisationen, die in regulierten Branchen wie dem Gesundheitswesen, dem Finanzsektor oder dem öffentlichen Dienst tätig sind, ist die Einhaltung gesetzlicher Vorschriften in einer Hybrid-Cloud-Umgebung von entscheidender Bedeutung. Organisationen müssen die für ihre Branche geltenden Vorschriften ermitteln, ihre bestehende Infrastruktur und ihre Prozesse bewerten und die erforderlichen Kontrollen implementieren, um die Anforderungen zu erfüllen. Dazu können Datenverschlüsselung, Zugriffskontrollen und Auditprotokolle gehören, mit denen die Einhaltung der Vorschriften nachgewiesen werden kann.
- Datenschutz und Datensicherheit. Da sensible Daten in Hybrid-Cloud-Umgebungen an mehreren Orten gespeichert sein können, unter anderem in einer Public-Cloud-Infrastruktur, sind Datenschutz und Datensicherheit in solchen Umgebungen von zentraler Bedeutung. Unternehmen müssen klare Datenschutzrichtlinien festlegen, die Speicherorte sensibler Daten ermitteln sowie Verschlüsselungs- und Zugriffskontrollen implementieren, um unbefugten Zugriff auf sensible Daten zu verhindern.
- Risikomanagement und Risikominderung. Unternehmen müssen regelmäßig Risikobewertungen durchführen, um potenzielle Bedrohungen und Schwachstellen zu identifizieren. Dies hilft dabei, mögliche Bedrohungen für die Infrastruktur zu erkennen und zu beheben sowie das Ausmaß der Schäden zu beziffern, die sie verursachen könnten. Bewerten Sie alternative Lösungen zur Vermeidung oder Minderung von Risiken, implementieren Sie geeignete Sicherheitskontrollen und überwachen Sie die Umgebung auf Sicherheitsvorfälle.
- Planung der Reaktion auf Sicherheitsvorfälle. Sicherheitsvorfälle können erhebliche Auswirkungen auf den Geschäftsbetrieb und den Ruf eines Unternehmens haben. Unternehmen müssen einen umfassenden Reaktionsplan für Sicherheitsvorfälle entwickeln, der die im Falle eines Sicherheitsvorfalls zu ergreifenden Maßnahmen beschreibt. Dazu gehören Verfahren zur Erkennung und Meldung, zur Eindämmung und Isolierung des Vorfalls, zur Untersuchung sowie zur Wiederherstellung des Betriebs.
- Anbietermanagement: Das Anbietermanagement ist ein entscheidender Aspekt der Compliance und Governance in Hybrid-Cloud-Umgebungen, da Unternehmen bei der Verwaltung ihrer Infrastruktur und Anwendungen auf externe Cloud-Dienstleister angewiesen sind. Um Anbieterrisiken in einer Hybrid-Cloud-Umgebung zu steuern, müssen Unternehmen potenzielle Anbieter sorgfältig prüfen, klare SLAs festlegen, in denen die Verantwortlichkeiten und Pflichten des Anbieters definiert sind, und die Leistung des Anbieters regelmäßig überwachen, um die Einhaltung regulatorischer Anforderungen sicherzustellen.
Tools und Technologien für die Sicherheit von Hybrid Clouds
Im Folgenden finden Sie Lösungen, Services und Tools, die bei der Bewertung und Auswahl von Funktionen für Hybrid Clouds berücksichtigt werden sollten.
Sicherheitslösungen für Hybrid Clouds
- Data Loss Prevention (DLP) ist eine Sicherheitslösung, die den Zugriff auf sensible Daten überwacht und verhindert, dass diese unbefugt abgerufen, ausgeschleust oder übertragen werden. DLP bietet richtlinienbasierte Kontrollen zur Verwaltung und zum Schutz von Daten in lokalen Rechenzentren, Cloud-Umgebungen und auf Endgeräten. Web Application Firewalls bieten flexible und leistungsstarke Schutzmechanismen, um den Verlust sensibler Daten zu verhindern.
- Network security-Lösungen schützen Netzwerke durch eine Kombination verschiedener Kontrollmechanismen vor unbefugtem Zugriff, Angriffen und anderen Sicherheitsbedrohungen. Dazu gehören Firewalls, Systeme zur Erkennung und Abwehr von Eindringversuchen, Analyselösungen und weitere Sicherheitstechnologien zum Schutz des ein- und ausgehenden Netzwerkverkehrs.
- Schwachstellenmanagement ist eine proaktive, automatisierte Lösung, die die IT-Infrastruktur auf potenzielle Sicherheitsbedrohungen und Schwachstellen überprüft und bewertet sowie Empfehlungen zu deren Behebung bereitstellt. Schwachstellenmanagement sollte ein kontinuierlicher Prozess sein, um mit neuen und aufkommenden Bedrohungen Schritt zu halten. Web Application Firewalls können als wichtige Übergangslösung dienen, um potenziell verheerende Angriffe auf Anwendungsschwachstellen abzuwehren.
- Threat-Intelligence- und Erkennungssysteme erfassen und analysieren Daten aus verschiedenen Quellen und nutzen neben der Recherche und Überwachung durch Mitarbeitende des Security Operations Center (SOC) maschinelles Lernen und andere Analysetechniken, um neu auftretende und weitverbreitete Sicherheitsbedrohungen zu erkennen und einzudämmen.
- Compliance-Management-Lösungen verfolgen Compliance-Anforderungen, erstellen entsprechende Berichte und helfen Unternehmen, Strafen und andere mit der Nichteinhaltung verbundene Risiken zu vermeiden.
Sicherheitsservices für Hybrid Clouds
- Cloud-Sicherheitsbewertungsdienste geben Empfehlungen zur Verbesserung von Sicherheitskontrollen und zur Risikominderung, indem sie die Sicherheitslage von Cloud-Umgebungen bewerten und Risiken sowie Schwachstellen identifizieren.
- Cloud-Sicherheitsmanagement ist ein Service, der durch die Überwachung von Sicherheitsfunktionen in Cloud-Umgebungen eine zentrale Übersicht und Kontrolle über Sicherheitsrichtlinien und -konfigurationen ermöglicht.
- Cloud-Verschlüsselungsdienste verschlüsseln Daten während der Übertragung und im Ruhezustand in Cloud-Umgebungen und bieten zudem Schlüsselverwaltung und Zugriffskontrollen, um einen sicheren Datenschutz zu gewährleisten.
- Plattformen zum Schutz von Cloud-Workloads sichern die zugrunde liegende Infrastruktur wie Container-Images, Authentifizierungsschlüssel und Software-Lieferketten und schützen zudem vor Rechteausweitung, lateralen Bewegungen und Datenexfiltration.
- Identitäts- und Zugriffsmanagement (IAM) stellt Authentifizierungs-, Autorisierungs- und Zugriffskontrolldienste bereit, um einen sicheren und regelkonformen Zugriff über mehrere Cloud-Umgebungen hinweg zu gewährleisten. Die Zunahme des Machine-to-Machine-Datenverkehrs durch APIs und Drittanbieterintegrationen erfordert neue identitätsbasierte Sicherheitsansätze.
Tools für die Netzwerksicherheit in Hybrid-Cloud-Umgebungen
- Virtuelle private Netzwerke (VPNs) stellen einen sicheren Tunnel zwischen dem Gerät eines Benutzers und dem Netzwerk her, mit dem es verbunden ist, und ermöglichen so einen verschlüsselten Fernzugriff auf Cloud-Ressourcen. Mit VPNs lassen sich öffentliche und private Clouds sicher miteinander verbinden und private Netzwerke auf öffentliche Clouds ausweiten, um den Datenverkehr in hybriden Umgebungen abzusichern.
- Firewalls werden verwendet, um den Zugriff auf ein Netzwerk zu kontrollieren, indem der Datenverkehr anhand vordefinierter Regeln überwacht und gefiltert wird. Sie können am Netzwerkrand, zwischen verschiedenen Cloud-Umgebungen und innerhalb jeder einzelnen Cloud-Umgebung implementiert werden.
- Systeme zur Erkennung und Abwehr von Eindringversuchen (IDPS) dienen dazu, Sicherheitsbedrohungen durch die Analyse des Netzwerkverkehrs und die Erkennung bösartiger Aktivitäten zu erkennen und abzuwehren. Sie können in einer Hybrid-Cloud-Umgebung eingesetzt werden, um Cloud-Ressourcen zu überwachen und vor Angriffen wie DDoS, Malware und Phishing zu schützen.
- Security Information and Event Management (SIEM)-Lösungen ermöglichen die Echtzeitüberwachung und -analyse von Sicherheitsereignissen in der gesamten Hybrid-Cloud-Infrastruktur eines Unternehmens. SIEM-Tools können Protokolldaten aus verschiedenen Cloud-Umgebungen erfassen und aggregieren sowie Ereignisse miteinander korrelieren, um potenzielle Sicherheitsbedrohungen zu identifizieren.
- Secure Socket Layer (SSL) und Transport Layer Security (TLS) sind kryptografische Protokolle zur Absicherung der Kommunikation über das Internet. SSL und TLS können zur Verschlüsselung von Daten bei der Übertragung zwischen Cloud-Umgebungen eingesetzt werden. Dadurch wird sichergestellt, dass sensible Informationen vor dem Abfangen und Manipulieren geschützt sind.
Die Zukunft der Hybrid-Cloud-Sicherheit
Im Folgenden finden Sie einige neue Trends im Bereich der Hybrid-Cloud-Sicherheit, die zeigen, wie sie sich in den kommenden Jahren entwickeln könnte.
- Zero-Trust-Sicherheit geht davon aus, dass es keinen herkömmlichen Netzwerkperimeter gibt, und betrachtet den gesamten Netzwerkverkehr als potenziell bösartig. Zero-Trust-Sicherheit erfordert, dass alle Benutzer – unabhängig davon, ob sie sich innerhalb oder außerhalb des Unternehmensnetzwerks befinden – authentifiziert, autorisiert und kontinuierlich überprüft werden, bevor sie Zugriff auf geschützte Anwendungen und Daten erhalten. Dieser Sicherheitsansatz umfasst die Implementierung strenger Zugriffskontrollen, Authentifizierungs- und Autorisierungsverfahren sowie die kontinuierliche Überwachung des Netzwerkverkehrs, um potenzielle Bedrohungen zu erkennen und darauf zu reagieren.
- Cloud-native Sicherheit ist ein Ansatz für die Sicherheit von Hybrid Clouds, bei dem cloudspezifische Tools und Technologien zur Verbesserung der Sicherheit eingesetzt werden. Dieser Ansatz integriert Sicherheit in die übergreifende Strategie eines Unternehmens für die Entwicklung cloudnativer Anwendungen und umfasst Containersicherheit, Mikrosegmentierung und Serverless-Sicherheit sowie cloudbasierte Bedrohungsinformationen und Sicherheitsanalysen.
- Edge-Sicherheit gewinnt zunehmend an Bedeutung, da immer mehr Unternehmen Edge Computing einsetzen, um Daten näher an ihrem Entstehungsort zu verarbeiten. Edge-Sicherheit umfasst die Implementierung von Sicherheitskontrollen und Überwachungsmaßnahmen auf Edge-Geräten und Gateways sowie die Gewährleistung einer sicheren Kommunikation zwischen Edge-Geräten und der Cloud.
Die Hybrid Cloud hat sich für viele Unternehmen bereits als bahnbrechende Technologie erwiesen, da sie ihnen die Flexibilität, Skalierbarkeit und Kosteneinsparungen bietet, die sie benötigen, um wettbewerbsfähig zu bleiben. Die Absicherung der Hybrid Cloud kann jedoch komplex sein und erfordert die richtige Hybrid-Cloud-Sicherheitsstrategie, damit sensible Daten und Workloads jederzeit geschützt sind.
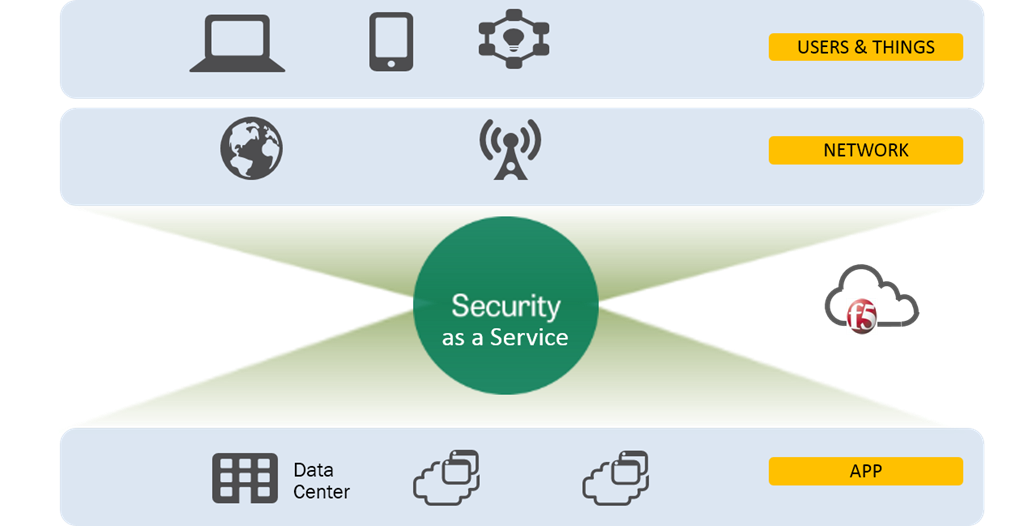
Um Ihre Hybrid-Cloud-Strategie zu vereinfachen, bietet F5 ein umfassendes Portfolio an Sicherheits- und Management-Tools an, die cloudübergreifend einheitlich funktionieren und Daten sowie Anwendungen in verschiedenen IT-Umgebungen schützen.
