
Was ist Multi-Cloud-Sicherheit?
Multi-Cloud-Sicherheit schützt Daten und Anwendungen, die auf mehreren Cloud-Plattformen verschiedener Cloud-Service-Provider bereitgestellt werden.
Da Unternehmen immer mehr Cloud-Dienste und -Anbieter nutzen, vergrößert sich ihre Angriffsfläche und sie sind zunehmend komplexen Sicherheitsbedrohungen ausgesetzt. Ein herkömmlicher perimeterbasierter Sicherheitsansatz reicht nicht mehr aus, um eine dezentrale und verteilte Architektur zu schützen. Multi-Cloud-Sicherheit ist eine Strategie, die ein einheitliches und umfassendes Risikomanagement zum Schutz aller Anwendungen, APIs und Workloads in der Umgebung eines Unternehmens gewährleisten soll – unabhängig davon, wo sie gehostet werden.
Multi-Cloud-Umgebungen erfreuen sich bei Unternehmen zunehmender Beliebtheit, da sie mehr Flexibilität, Skalierbarkeit und Kosteneinsparungen bieten als Hybrid-Clouds. Multi-Cloud-Sicherheit wird zunehmend zur bevorzugten Strategie für Unternehmen, die die Agilität und Skalierbarkeit der Cloud benötigen und gleichzeitig Risiken steuern müssen.
Multi-Cloud-Sicherheit hilft Unternehmen, ihre Sicherheitslage zu stärken, indem sie Sicherheitsfunktionen und -richtlinien von Drittanbietern über mehrere Cloud-Dienste hinweg integrieren und zugleich die Stärken der nativen Sicherheitsfunktionen der einzelnen Cloud-Anbieter nutzen. Der Einsatz mehrerer Sicherheitsebenen ermöglicht einen Defense-in-Depth-Ansatz, der die Widerstandsfähigkeit gegenüber Ausfällen und Störungen verbessern kann und zugleich die nötige Agilität bietet, wenn sich Anwendungen und APIs weiterentwickeln.
Es gibt wesentliche Unterschiede zwischen Hybrid-Cloud-Sicherheit und Multi-Cloud-Sicherheit. Hybrid-Cloud-Sicherheit konzentriert sich auf den Schutz von Anwendungen und APIs in öffentlichen Clouds und privaten Clouds/Rechenzentren. Multi-Cloud-Sicherheit ist eine Strategie, die über eine zentrale Verwaltungsstelle eine einheitliche Transparenz sowie konsistente Richtlinien, Sicherheit und Governance in mehreren Cloud-Umgebungen ermöglicht. Diese Strategie lässt sich auch auf eine Hybrid-Cloud-Umgebung anwenden.
Multi-Cloud-Sicherheitsarchitektur
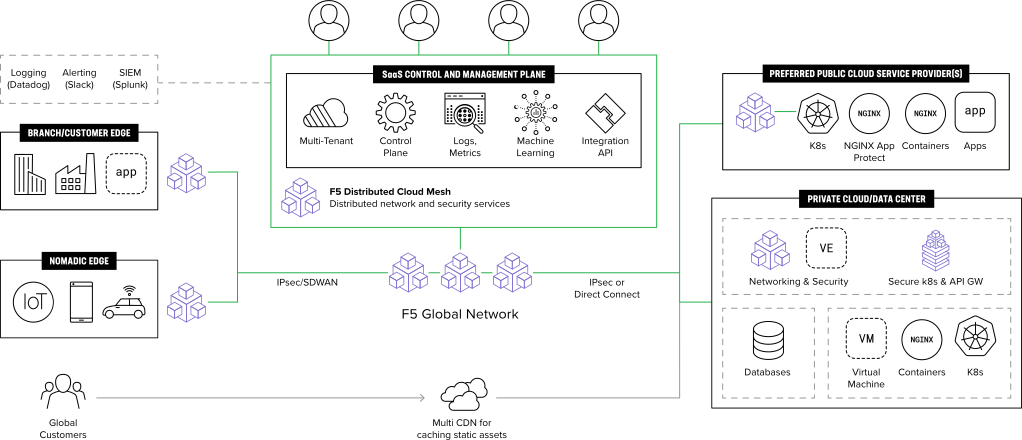
Multi-Cloud-Sicherheitsarchitektur ist ein Framework zum Schutz von Daten und Anwendungen in einer Multi-Cloud-Umgebung und umfasst in der Regel die folgenden Komponenten zum Aufbau mehrschichtiger Abwehrmechanismen in der Cloud:
- Zentrale Verwaltung, einschließlich Dashboards, Berichten und Protokollierung zur Unterstützung von Governance und Fehlerbehebung in ansonsten heterogenen und nur lose miteinander verbundenen Umgebungen.
- Kerndienste, wie Netzwerkfunktionen, Segmentierung, Service-Einbindung und Datenverkehrssteuerung.
- Erweiterte Dienste, wie Lastenausgleich, Content Delivery Network (CDN), Firewall, Web Application Firewall (WAF) und Zero Trust Network Access (ZTNA).
- Identitäts- und Zugriffsmanagement (IAM), das den Zugriff von Benutzern und Anwendungen auf Cloud-Ressourcen steuert. IAM-Richtlinien und -Verfahren sollten bei allen Cloud-Anbietern implementiert werden, um einheitliche Sicherheitspraktiken zu gewährleisten.
- Datenschutz, einschließlich der Verschlüsselung ruhender und übertragener Daten sowie Sicherungs- und Notfallwiederherstellungsplänen, um die Verfügbarkeit der Daten im Falle eines Ausfalls sicherzustellen.
- Network security, die in einer Multi-Cloud-Umgebung von entscheidender Bedeutung ist, da Daten und Anwendungen auf verschiedene Cloud-Anbieter verteilt sind. Dazu gehört die Implementierung sicherer Netzwerkverbindungen und Protokolle, um Daten während der Übertragung zu schützen.
- API-Management, das dazu beiträgt, Anwendungen und APIs, die über mehrere Cloud-Architekturen verteilt sind, abzusichern und so reaktionsschnelle und zuverlässige Benutzererlebnisse zu ermöglichen.
- Compliance- und Governance-Richtlinien, die für alle Cloud-Dienste implementiert werden sollten, um sicherzustellen, dass das Unternehmen regulatorische Anforderungen und Branchenstandards erfüllt.
- Funktionen zur Bedrohungserkennung und -abwehr, die darauf abzielen, die Sicherheitsreaktion zu verbessern, indem Kontrollen in verschiedenen Cloud-Umgebungen in einem As-a-Service-Modell implementiert werden, um Bedrohungen effizienter zu erkennen und zu beheben.
- Ökosystemintegrationen, einschließlich fortschrittlicher Funktionen für die Anwendungsbereitstellung und -sicherheit, L7-Gateways sowie Automatisierungstools für die Softwareentwicklung und -bereitstellung.
Die Absicherung einer Multi-Cloud-Umgebung kann kompliziert sein. Die folgenden Schritte können jedoch dazu beitragen, die damit verbundenen Herausforderungen und die Komplexität zu reduzieren.
- Nutzen Sie eine zentrale Plattform für das Sicherheitsmanagement, die Unternehmen dabei unterstützt, die Sicherheit über mehrere Cloud-Anbieter hinweg zu überwachen und zu verwalten. Die Plattform sollte eine zentrale, ganzheitliche Übersicht über die Sicherheit in allen Clouds bieten und automatisierte Sicherheitskontrollen sowie die Durchsetzung von Richtlinien ermöglichen.
- Implementieren Sie einheitliche Sicherheitspraktiken und -richtlinien bei allen Cloud-Anbietern, um sicherzustellen, dass keine Sicherheitslücken entstehen. Dazu gehören IAM-Richtlinien und -Verfahren, Netzwerksicherheitskontrollen, Schutz von Webanwendungen und APIs, Datenschutzmaßnahmen, Compliance- und Governance-Richtlinien sowie Funktionen zur Bedrohungserkennung und -abwehr.
- Implementieren Sie einen umfassenden Schutz mit einheitlichen Sicherheitsrichtlinien, um komplexe Umgebungen zu schützen, die eine Mischung aus Legacy- und modernen Anwendungen, mehreren Clouds und dem Rechenzentrum umfassen.
Vorteile der Multi-Cloud-Sicherheit
Ein Multi-Cloud-Sicherheitsansatz bietet einem Unternehmen mehr Schutz, Flexibilität und Widerstandsfähigkeit für komplexe Hybrid- und Multi-Cloud-Umgebungen. Darüber hinaus unterstützt ein Multi-Cloud-Ansatz Unternehmen dabei, vielfältige Sicherheitskontrollen und -konfigurationen in ihrer gesamten IT-Infrastruktur zu implementieren. Dadurch wird das Risiko eines Single Point of Failure reduziert und die Reaktionszeit bei der Erkennung und Behebung von Sicherheitsvorfällen verkürzt.
Da Multi-Cloud-Sicherheit es einem Unternehmen ermöglicht, seine Workloads und Daten sicher und einfach zwischen Cloud-Anbietern zu verschieben, lassen sich potenzielle Kosten und Komplikationen vermeiden, die mit der Migration von einer Cloud zu einer anderen verbunden sind. Ein Unternehmen kann seine IT-Workloads und Ressourcen auf verschiedene Anbieter verteilen, dadurch seine Ausfallsicherheit erhöhen und das Risiko von Dienstunterbrechungen und Ausfallzeiten verringern. Dies ist besonders wichtig für Edge Computing, das darauf abzielt, die Latenz zu reduzieren, indem Benutzer mit der nächstgelegenen verfügbaren Ressource verbunden werden.
Herausforderungen und Risiken der Multi-Cloud-Sicherheit
Die Umsetzung einer Multi-Cloud-Sicherheitsstrategie kann Herausforderungen und Risiken mit sich bringen, die Unternehmen im Vorfeld berücksichtigen sollten.
Darüber hinaus ist zu beachten, dass Multi-Cloud zwar zunehmend als bewusste Geschäftsstrategie verfolgt wird, sich einige Unternehmen jedoch aufgrund anderer Faktoren zu Hybrid- und Multi-Cloud-Umgebungen entwickeln. Dazu zählen etwa Fusionen und Übernahmen (M&A) und/oder die Präferenzen von Anwendungsteams für Entwicklertools, die auf bestimmten Cloud-Plattformen verfügbar sind.
In beiden Fällen kann die Verwaltung mehrerer Cloud-Umgebungen komplex sein, insbesondere da mangelnde Standardisierung und Transparenz die effektive Überwachung und Verwaltung von Sicherheit, Compliance und Governance erschweren können. Darüber hinaus sind spezielle Fähigkeiten und Kenntnisse erforderlich. Ein Mangel an qualifiziertem Personal kann zu erhöhten Betriebsrisiken führen und die Fähigkeit eines Unternehmens beeinträchtigen, seine Cloud-Umgebungen effektiv zu verwalten und abzusichern.
Darüber hinaus kann die Umsetzung einer Multi-Cloud-Sicherheitsstrategie kostspielig sein, insbesondere wenn ein Unternehmen in neue Tools, Prozesse und Mitarbeitende investieren muss.
Auch Compliance- und regulatorische Fragen müssen von Anfang an berücksichtigt werden. Für verschiedene Cloud-Anbieter können unterschiedliche Compliance-Vorgaben und regulatorische Anforderungen gelten, was es Unternehmen erschwert, die Einhaltung der Vorschriften in all ihren Cloud-Umgebungen sicherzustellen. Bei der Nutzung mehrerer Cloud-Anbieter können zudem Interoperabilitätsprobleme auftreten, die das Verschieben von Workloads und Daten zwischen verschiedenen Clouds erschweren – insbesondere, wenn diese unterschiedliche Protokolle oder Standards verwenden.
Die Nutzung von Diensten mehrerer Cloud-Anbieter kann zudem das Risiko von Datenverlusten oder -beschädigungen erhöhen, insbesondere wenn ein Unternehmen nicht über angemessene Sicherungs- und Wiederherstellungsprozesse verfügt. Darüber hinaus kann die Speicherung sensibler Daten in mehreren Cloud-Umgebungen das Risiko von Datenschutzverletzungen und Datendiebstahl erhöhen. Verschafft sich ein Angreifer Zugang zu einer Cloud-Umgebung, kann er diese möglicherweise als Ausgangspunkt für Erkundungsaktivitäten nutzen, sich anschließend lateral durch die Umgebung bewegen und so auf sensible Daten zugreifen und diese exfiltrieren.
Best Practices für Multi-Cloud-Sicherheit
Die folgenden Tipps und Best Practices können Unternehmen dabei helfen, die Vorteile des Multi-Cloud-Sicherheitsmodells zu maximieren und dessen Risiken zu minimieren.
Machen Sie sich mit dem Modell der geteilten Verantwortung vertraut. Verschiedene Cloud-Anbieter übernehmen unter Umständen unterschiedlich viel Verantwortung für die Sicherheit. Das Modell der geteilten Verantwortung besagt, dass Cloud-Anbieter für die Absicherung ihrer Serviceinfrastruktur verantwortlich sind, während die Kunden weitgehend selbst für den Schutz ihrer Daten und Anwendungen innerhalb der Cloud-Umgebung sorgen müssen. Es ist wichtig, die Aufteilung der Verantwortlichkeiten zwischen dem jeweiligen Cloud-Anbieter und dem Kunden zu verstehen und bei Bedarf zusätzliche Sicherheitsmaßnahmen zu ergreifen, um einen umfassenden Schutz in allen Cloud-Umgebungen zu gewährleisten. Große Public-Cloud-Anbieter bieten beispielsweise Schutz vor volumetrischen Denial-of-Service-Angriffen (DDoS). Die Sicherheit auf Anwendungs- und API-Ebene reicht jedoch in der Regel nicht aus, um Angriffe hoch entwickelter Cyberkrimineller abzuwehren, die Schwachstellen ausnutzen und Geschäftslogik missbrauchen, um Kundenkonten zu kompromittieren und sensible Daten auszuschleusen.
Implementieren Sie eine umfassende Sicherheitsrichtlinie. Eine durchgängige Sicherheitsrichtlinie, die Verschlüsselung, Zugriffskontrolle und L7-Sicherheit (Anwendungssicherheit) umfasst, sollte in allen Rechenzentren und Cloud-Umgebungen implementiert werden. Richtlinien sollten regelmäßig aktualisiert und überprüft werden, um sicherzustellen, dass sie den aktuellen Best Practices und Compliance-Anforderungen entsprechen. Zudem sollten automatisierte Schutzmaßnahmen eingesetzt werden, die Telemetrie, Verhaltensanalysen und maschinelles Lernen nutzen, um die Wirksamkeit und Problembehebung zu verbessern.
Transparenz und Kontrolle aufrechterhalten. Zentralisierte Überwachungs- und Verwaltungstools sind für ein effektives Sicherheitsmanagement unerlässlich, da sie Echtzeiteinblicke in alle Cloud-Umgebungen ermöglichen und eine schnelle Reaktion auf Sicherheitsvorfälle gewährleisten.
Sicherheitsmaßnahmen regelmäßig überprüfen und testen. Identifizieren Sie Schwachstellen und stellen Sie durch regelmäßige Überprüfungen und Tests sicher, dass die Sicherheitsmaßnahmen wirksam sind. Dazu gehören regelmäßige Schwachstellenanalysen, Penetrationstests und Sicherheitsaudits. Dabei müssen Schwachstellen sowohl auf Infrastruktur- als auch auf Anwendungsebene berücksichtigt werden.
Multi-Cloud-Sicherheitslösungen
Multi-Cloud-Sicherheit umfasst die Integration verschiedener Sicherheitstools und -dienste über mehrere Cloud-Plattformen hinweg, um die Sicherheit, Transparenz, Geschwindigkeit und Kontrolle von Daten und Anwendungen zu verbessern. Zu den gängigen Multi-Cloud-Sicherheitslösungen gehören:
- Lösungen für das Identitäts- und Zugriffsmanagement (IAM). Diese Lösungen verwalten und authentifizieren den Zugriff von Benutzern auf Cloud-Ressourcen und -Anwendungen über mehrere Cloud-Plattformen hinweg.
- Lösungen für das Cloud Security Posture Management (CSPM). CSPM-Lösungen ermöglichen die Echtzeitüberwachung und Compliance-Prüfung von Cloud-Infrastrukturkonfigurationen, um Sicherheitsrisiken zu erkennen und zu beheben.
- Lösungen zur Verhinderung von Datenverlust (Data Loss Prevention, DLP). DLP-Lösungen verhindern, dass sensible Daten das Netzwerk des Unternehmens verlassen. Dies schließt auch in der Cloud gespeicherte Daten ein.
- Network security-Lösungen. Diese Lösungen ermöglichen eine sichere Verbindung zwischen Cloud-Umgebungen und der lokalen Infrastruktur und gewährleisten so eine sichere Datenübertragung zwischen ihnen.
- Threat-Intelligence-Lösungen. Diese Lösungen überwachen und analysieren potenzielle Cyberbedrohungen auf mehreren Cloud-Plattformen, um Erkenntnisse über neu auftretende Sicherheitsbedrohungen zu liefern.
- Lösungen für Security Information and Event Management (SIEM). SIEM-Lösungen bieten eine zentrale Übersicht über Sicherheitsereignisse auf mehreren Cloud-Plattformen und analysieren Sicherheitsvorfälle in Echtzeit.
- Cloud Access Security Broker (CASBs). CASBs setzen Sicherheitsrichtlinien zwischen Cloud-Plattformen und Benutzern durch, sorgen für Transparenz und Kontrolle über cloudbasierte Daten und verwalten Datenschutz und Compliance.
- Erweiterte Dienste, die cloudnative Netzwerk- und Sicherheitsfunktionen durch hochwirksame, spezialisierte Lösungen für das Datenverkehrsmanagement und die Sicherheit ergänzen. Zu diesen Diensten gehören Lastverteilung, Content Delivery Networks (CDN), Firewalls, Web Application Firewalls (WAFs), API-Gateways und Lösungen für Zero Trust Network Access (ZTNA).
Bei der Auswahl einer Multi-Cloud-Sicherheitslösung sollten Sie insbesondere auf die folgenden wichtigen Funktionen und Aspekte achten.
Eine Multi-Cloud-Sicherheitslösung sollte sich sowohl in mehrere Cloud-Plattformen als auch in lokale Rechenzentren und Private Clouds integrieren lassen und ein einheitliches Sicherheitsframework für die gesamte digitale Infrastruktur bereitstellen. Dazu gehören Echtzeitüberwachung und Gegenmaßnahmen, um Sicherheitsvorfälle schnell zu beheben. Darüber hinaus sollte die Lösung Sicherheitsaufgaben automatisieren, um Sicherheitsteams zu entlasten und das Risiko menschlicher Fehler zu minimieren.
Compliance ist ein wichtiger Faktor, und die Lösung sollte Compliance-Anforderungen wie DSGVO, HIPAA und PCI-DSS erfüllen. Die Lösung sollte erweiterte Analysefunktionen umfassen, die Bedrohungen erkennen und umsetzbare Erkenntnisse liefern können. Zudem sollte die Architektur zukunftssicher gestaltet sein, um dem Wachstum des Unternehmens Rechnung zu tragen.
Die Zukunft der Multi-Cloud-Sicherheit
Die Multi-Cloud-Sicherheit wird sich kontinuierlich weiterentwickeln, um den sich wandelnden geschäftlichen Anforderungen und Sicherheitsanforderungen gerecht zu werden. Ein Entwicklungsbereich wird der verstärkte Einsatz von künstlicher Intelligenz und maschinellem Lernen sein, um Sicherheitsaufgaben zu automatisieren sowie die Erkennung und Behebung von Bedrohungen zu verbessern. Darüber hinaus wird erwartet, dass Container und Serverless Computing in Multi-Cloud-Umgebungen zunehmend eingesetzt werden, was neue Sicherheitsmaßnahmen zum Schutz dieser Technologien erforderlich macht. Die Komplexität von Multi-Cloud-Umgebungen wird weiter zunehmen und zu einer stetig wachsenden Angriffsfläche führen. Daher sind robuste und einheitliche Sicherheitslösungen und Richtlinienansätze für sämtliche Computing-Umgebungen erforderlich – ob On-Premises, in der Cloud oder am Edge.
Unternehmen, die Multi-Cloud-Sicherheitslösungen in Betracht ziehen, sollten darauf achten, einen Lösungsanbieter zu wählen, der nachweislich Erfahrung mit der Implementierung und Wartung solcher Lösungen hat. Zudem ist es wichtig, dass potenzielle Anbieter ihre Sicherheitsinformationen und Kontrollmechanismen regelmäßig aktualisieren, damit diese mit der sich wandelnden Bedrohungslandschaft und den bewährten Verfahren der Branche im Einklang bleiben.
Erfahren Sie, wie sich die Multi-Cloud-Anwendungslösungen von F5 schnell und sicher in jeder Cloud bereitstellen lassen und dabei Risiken und Verwaltungsaufwand reduzieren.
