BIG-IP Container Ingress Services
Steigern Sie Skalierbarkeit, Zuverlässigkeit und Redundanz und vereinfachen Sie die Administration durch einen vollständig automatisierten Prozess.
Ermöglichen Sie erweiterte Anwendungsdienste in Ihrer gesamten Container-Umgebung
Nutzen Sie containerisierte Umgebungen für mehr Geschwindigkeit und Agilität
F5 Container Ingress Controller für Kubernetes oder OpenShift bietet eine hochskalierbare, deklarative Verwaltung von F5 BIG-IP und ermöglicht so eine schnellere Entwicklung durch vollständig automatisierte Prozesse ohne manuelle Eingriffe, die programmatische Reduzierung von Fehlern und Erweiterbarkeit.
- Dynamische App-Services für PaaS und Container – Integration in Container-Umgebungen wie Kubernetes und PaaS-Container-Systeme wie RedHat OpenShift zur Verwaltung von Container-Anwendungsservices.
- Self-Service und automatisierte Ereigniserkennung – Ermöglichen Sie Self-Service für das Ingress-HTTP-Routing und die Auswahl von Anwendungsdiensten, indem Sie Ereignisse abonnieren, um Leistungs-, Routing- und Sicherheitsdienste auf BIG-IP automatisch zu konfigurieren.
- Skalierbarkeit und Sicherheit durch Einbindung von App Services – Integrieren Sie die BIG-IP Plattform, um Anwendungen für eine höhere Verfügbarkeit zu skalieren und die Einbindung von App Services zu ermöglichen. Integrieren Sie außerdem das BIG-IP System und NGINX für den Ingress-Lastenausgleich.
Schnellere Bereitstellung und durchgängige Transparenz
Beschleunigen Sie Bereitstellungen mit vordefinierten BIG-IP-Vorlagen und Unterstützung für die Application Services 3 Extension. Profitieren Sie von Transparenz, Beobachtbarkeit und Analysen durch den Export von Datenströmen an Lösungen von Drittanbietern, um Anomalien schnell zu beheben und Statistiken bei Bedarf abzurufen.
- Vordefinierte Vorlagen – Konfigurieren Sie PaaS- und Container-Integrationen mithilfe standardisierter Vorlagen und sorgen Sie so für einheitliche Richtlinien in etablierten und neuen Anwendungsarchitekturen.
- Vollständige Transparenz und Beobachtbarkeit – Umfangreiche L4–L7-Statistiken zum gesamten Container-Datenverkehr ermöglichen tiefere Einblicke in Anwendungen, indem Datenströme an Analyseplattformen wie Splunk exportiert werden.
- Cluster-Netzwerk – Nahtlose Integration in Overlay-Technologien wie OpenShift SDN, Flannel VXLAN und Host-GW sowie Calico für eine schnelle Cluster-Vernetzung.
F5 Ingress Link – Sicherheit, Verfügbarkeit und Performance
F5 IngressLink kombiniert BIG-IP, Container Ingress Services (CIS) und NGINX Ingress Controller, um einheitliche Anwendungsdienste für moderne, sich schnell verändernde Anwendungen in Kubernetes-Umgebungen bereitzustellen. F5 IngressLink ist eine zweistufige Lösung, die BIG-IP-Geräte außerhalb (am Rand) des Kubernetes-Clusters sowie mehrere NGINX Ingress Controller-Instanzen innerhalb des Clusters nutzt.
- Gemeinsame Konfiguration und gemeinsamer Status – Konfiguration und Status werden über die F5-IngressLink-Ressource automatisch zwischen den Ebenen BIG-IP, CIS und NGINX ausgetauscht.
- Sichere containerisierte Anwendung – Anwendungsdienste sind auf DevOps abgestimmt und orientieren sich am Tempo der Anforderungen an Anwendungsentwicklung und -bereitstellung.
- Automatisierte Koordination – IngressLink koordiniert die Zusammenarbeit zwischen den BIG-IP-NetOps- und NGINX-DevOps-Teams und reduziert so Verzögerungen und Fehler.
Produktübersicht
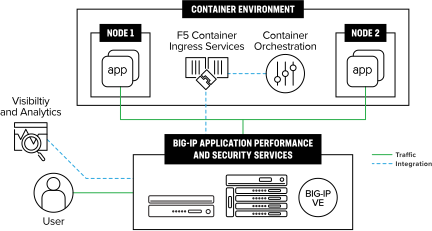
Native Kubernetes- oder OpenShift-Tools verwenden
Mit F5 BIG-IP Container Ingress Services (CIS) können Sie Ihr F5 BIG-IP-Gerät über Kubernetes oder OpenShift mithilfe der nativen CLI/API der jeweiligen Umgebung verwalten. CIS ist ein Cloud-nativer Konnektor, der Kubernetes oder OpenShift als Orchestrierungsplattform für BIG-IP verwenden kann. CIS überwacht die Kubernetes-API auf speziell formatierte Ressourcen und aktualisiert die Konfiguration des BIG-IP-Systems entsprechend.
Auf Kubernetes
Die CIS-Installation basiert auf den Ressourcen (z. B. ConfigMap, Ingress, Routes und CRD), die der Kunde verwendet, um die Kubernetes-Dienste bereitzustellen.
OpenShift
Red Hat OpenShift ist die Kubernetes-Plattform, die eine Grundlage für lokale, hybride und Multi-Cloud-Bereitstellungen bietet.
Kernfunktionen
Services für containerisierte Apps
Ingress-Steuerung für Anwendungsdienste mit HTTP-Routing, Lastverteilung, Sicherheit und Programmierbarkeit in containerisierten Umgebungen.
Hoch- und Herunterskalieren in Sekundenschnelle
Ermöglichen Sie die schnelle Bereitstellung von Anwendungsdiensten in containerisierten Umgebungen.
Ereignisbasiert skalieren und absichern
Abonnieren Sie Container-Ereignisse, um Ihre Anwendungen automatisch zu skalieren und abzusichern.
Vordefinierte Vorlagen und gebündelte Charts
Vereinfachen Sie die Richtlinienverwaltung mit standardisierten Vorlagen. Nutzen Sie Helm-Charts für reproduzierbare Kubernetes-Bereitstellungen.
A/B-Tests und Blue-Green-Deployments
Unterstützen Sie Blue/Green-Deployments für mehrere Anwendungsversionen in der Produktionsumgebung sowie die A/B-Datenverkehrssteuerung in Entwicklungs- und Testumgebungen.
Vorhandene Richtlinien und Profile an OpenShift-Routen anhängen
Erhöhen Sie die Flexibilität und Benutzerfreundlichkeit bei der Konfiguration, indem Sie vorhandene Richtlinien und Profile für OpenShift-Routen verwenden.
Verwenden Sie benutzerdefinierte F5 BIG-IP-Ressourcen, um die Ingress-Bereitstellung zu vereinfachen
Verbessern Sie die Benutzerfreundlichkeit und Produktivität, indem Sie eine unübersichtliche Vielzahl von Annotationen in Ingress- und Route-Services vermeiden.
Einheitliche und abgestimmte Anwendungsdienste in DevOps-Geschwindigkeit
Ermöglicht DevOps-Teams die schnelle Bereitstellung sicherer, leistungsstarker Anwendungen durch den Einsatz von CIS und NGINX mit F5 IngressLink.
Plattformunterstützung und Integrationen
BIG-IP über Kubernetes oder OpenShift verwalten
BIG-IP über Kubernetes oder OpenShift verwalten
Mit F5 BIG-IP Container Ingress Services (CIS) können Sie Ihr F5 BIG-IP-Gerät über Kubernetes oder OpenShift mithilfe der nativen CLI/API der jeweiligen Umgebung verwalten.
Red Hat Certified Container-Partner
Red Hat Certified Container Partner
F5 Container Ingress Services (CIS) für OpenShift
Ressourcen
EMPFOHLEN
Der Stand der Anwendungsstrategie im Jahr 2026
Mit der Beschleunigung der digitalen Transformation wachsen IT- und Geschäftsziele zunehmend zusammen, wodurch sich die Technologie von einer unterstützenden Funktion zum Herzstück des Unternehmens entwickelt.
Bericht lesen