F5 Distributed Cloud App Stack
Stellen Sie verteilte Anwendungen mit einheitlichem, produktionsreifem Managed Kubernetes bereit, sichern und betreiben Sie sie – unabhängig vom Standort, von der Private und Public Cloud bis hin zu Edge-Standorten.
Distributed Cloud App Stack
Unternehmenstaugliches Managed Kubernetes
Stellen Sie Anwendungen auf einer verwalteten Kubernetes-Plattform bereit und orchestrieren Sie sie – mit einer zentralisierten, SaaS-basierten Verwaltung verteilter Anwendungen über eine zentrale Benutzeroberfläche und umfassende Observability-Funktionen. Vereinfachen Sie den Betrieb, indem Sie Bereitstellungen in lokalen Umgebungen, in der Cloud und an Edge-Standorten einheitlich verwalten.
Virtuelles Kubernetes
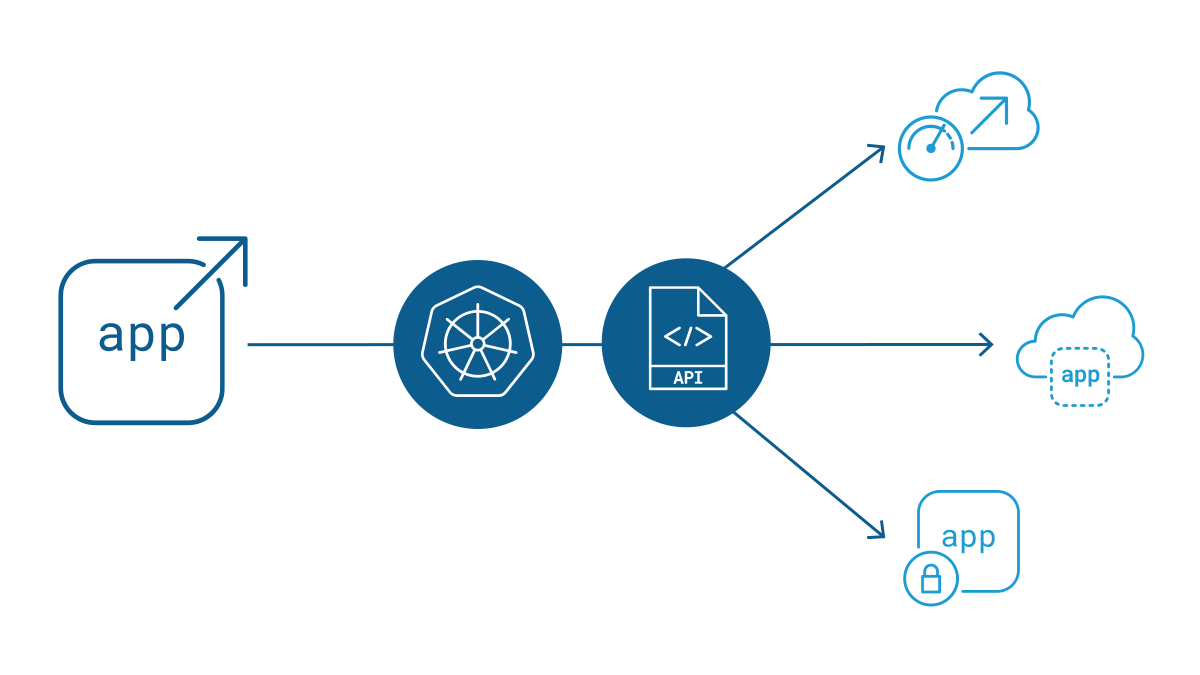
Ermöglichen Sie ein müheloses Lebenszyklusmanagement und eine einfache Skalierung von Anwendungen über mehrere k8s-Cluster hinweg (Kundenstandorte oder F5 Distributed Cloud Regional Edge) – mit einer einzigen Kubernetes-kompatiblen API, die die Verwaltung mehrerer Cluster vereinfacht. Stellen Sie Anwendungen an allen Standorten bereit, liefern und schützen Sie sie, als handele es sich um einen einzigen „virtuellen“ Standort.
F5 unterstützt Multi-Cluster-Bereitstellungen und löst das Versprechen von k8s ein: die Nutzung universeller Rechenressourcen in einem skalierbaren, API-gesteuerten Design.
Bringen Sie Ihr eigenes Kubernetes auf unsere Plattform
Sichern Sie Ihr K8s-Gateway mit Zero-Trust-Sicherheit bis hin zum Cluster ab – mit Ingress-Diensten einschließlich WAAP, Verwaltung von Service-Richtlinien sowie Netzwerk- und Anwendungs-Firewall. Darüber hinaus bietet F5 native Service Discovery und Anwendungsveröffentlichung.
Produktübersicht
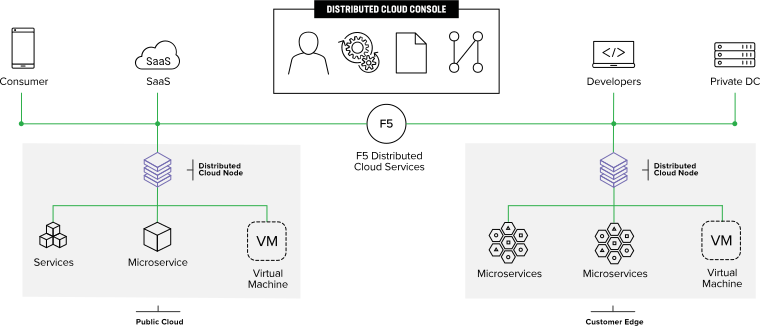
Anwendungen in der Cloud, am Edge oder im globalen F5-Netzwerk verbinden, absichern und verwalten
Public Clouds
Verwalten und schützen Sie Anwendungs-Workloads, die in verschiedenen Clouds gehostet werden, darunter AWS, Azure und GCP.
Kunden-Edge
Verwalten und schützen Sie Anwendungen in Ihrem Rechenzentrum und an Ihren Edge-Standorten.
F5-Regionen
Verwalten und schützen Sie Anwendungs-Workloads von jedem Präsenzstandort im globalen F5-Netzwerk aus.
Eigenes Kubernetes verwenden
Nutzen Sie bestehende Bereitstellungen verwalteter Containerplattformen, schützen Sie sie und binden Sie sie an das globale Netzwerk von F5 an.
Managed Services
Wir sorgen für die nahtlose Konzeption, Bereitstellung und Orchestrierung von App Stack Sites in Cloud- und Edge-Umgebungen. Wir bieten Beratung, Onboarding, Lastverteilung und Validierung für ein sicheres, effizientes Anwendungshosting mit F5.
Kernkompetenzen
Betriebliche Effizienz und Vereinfachung
Vereinfachen Sie das Lebenszyklusmanagement von Anwendungen und Infrastrukturdiensten an verteilten Standorten sowie die Verwaltung absichtsbasierter Richtlinien und Konfigurationen.
Skalierbarkeit
Stellen Sie eine speziell entwickelte Steuerungsebene in der weltweit verteilten Infrastruktur von F5 bereit, die sich für eine große Anzahl von Anwendungsclustern skalieren lässt.
Anwendungssicherheit
Erweitern Sie die Lösung ganz einfach um die auf der Plattform verfügbaren Schutzdienste für Webanwendungen und APIs, darunter Layer-7-Sicherheit, API-Erkennung sowie die Abwehr von DDoS-Angriffen und schädlichen Bots.
Anwendungsperformance durch Edge-Bereitstellung
Verlagern Sie leistungskritische Anwendungen (oder Teile davon) an Edge-Standorte oder an den Netzwerkrand, um Latenz und Leistung zu optimieren. Nutzen Sie KI-/ML-Anwendungen am Edge sowie GPU-as-a-Service im Netzwerk.
Betriebsmanagement
Speziell entwickelt, um den Kubernetes-Betrieb von Tag 0 bis Tag 100 zu vereinfachen und Cluster so einfach wie möglich zu erstellen, zu löschen, zu aktualisieren und zu verwalten.
Plattformsicherheit
Integrierte native Sicherheitsfunktionen zur Identitätsprüfung an verteilten Standorten, die Richtlinien durchsetzen und Daten verschlüsseln (im Ruhezustand und während der Übertragung), ergänzt durch die innovative Blindfold-Funktion zum Schutz von Geheimnissen und Schlüsseln.
KI-gestützte Erkenntnisse
Beschleunigen Sie die Bereitstellung und Auslieferung von Anwendungen mit dem KI-Assistenten. Profitieren Sie von Echtzeit-Transparenz, konkreten Handlungsempfehlungen und einer vereinfachten Anwendungsverwaltung in Hybrid- und Multi-Cloud-Umgebungen.
Plattformunterstützung und Integrationen
Breite Unterstützung für Plattformen und Cloud-Anbieter
Breite Unterstützung für Plattformen und Cloud-Anbieter
Distributed Cloud Services können für Anwendungen bereitgestellt werden, die auf einer beliebigen Plattform in einer beliebigen Public oder Private Cloud ausgeführt werden. Vernetzen und schützen Sie Anwendungen, die in VMs, Containern, auf Bare Metal oder serverlos ausgeführt werden.



DevOps und SecOps vereinfachen
DevOps und SecOps vereinfachen
Der native Terraform-Provider von F5, das CLI-Tool vesctl und öffentliche APIs erfüllen die Automatisierungsanforderungen von Anwendungsteams. Die Unterstützung von Alarmierungstools (z. B. Opsgenie und Slack) und SIEM-Tools (z. B. Splunk und Datadog) erleichtert DevOps- und SecOps-Teams die Arbeit.
Zertifizierte Bare-Metal-Server
Zertifizierte Bare-Metal-Systeme
F5 Distributed Cloud Services können auf zertifizierter Bare-Metal-Hardware von Partnern bereitgestellt werden und ermöglichen so eine flexible Bereitstellung selbst in den äußersten Bereichen Ihrer Edge-Infrastruktur.
Dokumentation zum Erstellen eines Bare-Metal-Standorts ansehen ›