Anwendungsbereitstellung und Sicherheit in Air-Gap-Netzwerken
Stellen Sie geschäftskritische Services in isolierten, kundenseitig verwalteten Umgebungen bereit und sichern Sie sie ab
Physisch isolierte Netzwerke und Sicherheit für Workloads kritischer Infrastrukturen
Geopolitische Instabilität, Unterbrechungen der Lieferkette und rechtliche Risiken führen zu Anforderungen an die digitale Souveränität, die operative Resilienz und Unabhängigkeit von externen Einflüssen erfordern. F5 bietet Lösungen für die Anwendungsbereitstellung und -sicherheit in isolierten Netzwerken auf kundeneigener Hard- und Software – mit Offline-Lizenzierung, lokalem Lebenszyklusmanagement, Überwachung und manuellen Aktualisierungen von Bedrohungssignaturen.
Digital sovereignty und operative Resilienz
Da es keinen externen Notausschalter gibt und die Infrastruktur im Besitz des Kunden ist, behalten Regierungen die vollständige Kontrolle über geschäftskritische Workloads und schützen sich so vor externen Abhängigkeiten und geopolitischen Unsicherheiten.
Dienste für Anwendungsbereitstellung und -sicherheit
Leistungsstarkes Traffic-Management und umfassende Sicherheit auf den Ebenen 3 bis 7 für kritische Workloads in exklusiven, kundenseitig verwalteten Umgebungen
Bereitstellung und Sicherheit von KI in isolierten Netzwerken
Lokale Transparenz, Offline-Lizenzierung, manuelle Bedrohungsupdates und Geräteautomatisierung ermöglichen es Betreibern, kritische Infrastrukturen unabhängig von F5 und ohne externe Verbindung zu betreiben.
Lizenzierung und Lebenszyklusmanagement in isolierten Umgebungen
Lokale Schutzmechanismen und eine leistungsstarke Datenbereitstellung sichern und optimieren KI-Workloads innerhalb der Air-Gap-Umgebung, ohne sensible Daten, Modelle oder Steuerungspfade außerhalb der souveränen Grenze offenzulegen.
Air-Gap-Bereitstellung und -Betrieb
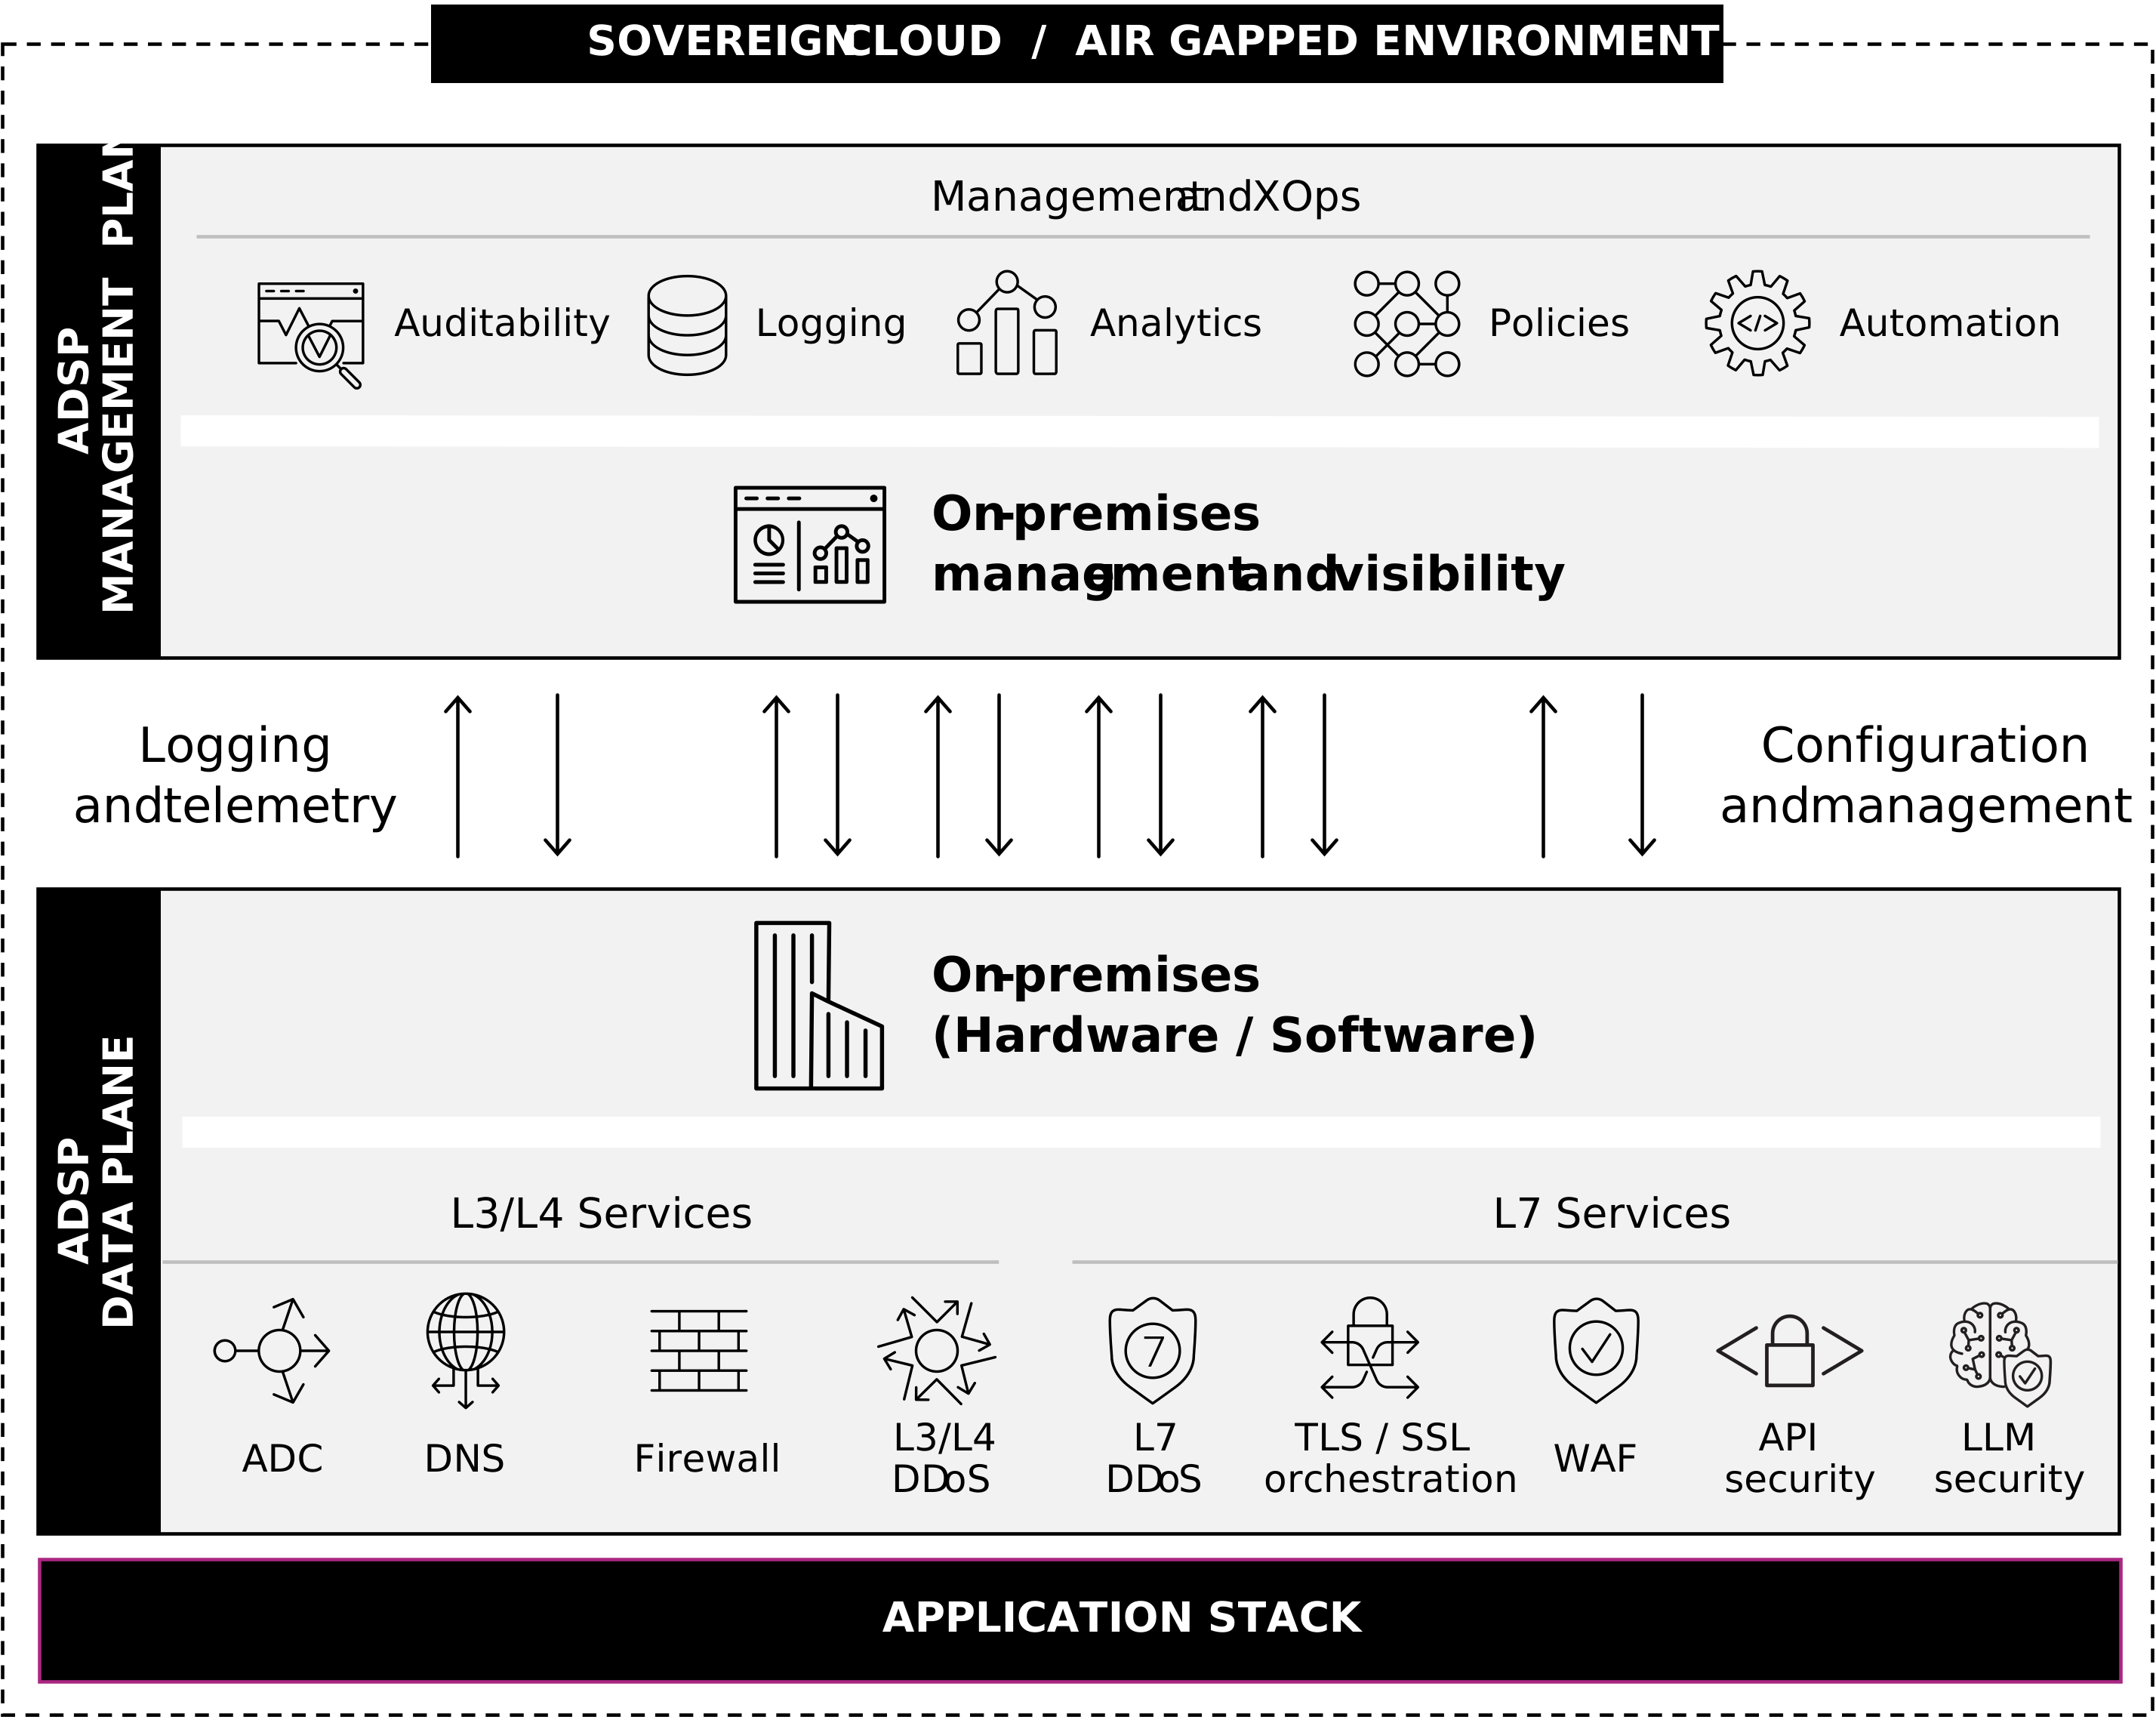
Vollständige Kontrolle und Transparenz bei der Anwendungsbereitstellung und -sicherheit innerhalb des souveränen Perimeters
Alle F5-Dienste auf L3–L4- und L7-Ebene (Lastausgleich, lokales DNS, Firewall, DDoS-Schutz, WAF, API-Sicherheit, TLS/SSL-Orchestrierung) werden auf kundeneigener Hardware und Software innerhalb des abgeschotteten Perimeters ausgeführt. Lokale Tools verwalten Protokollierung, Telemetrie, Analysen, Richtlinien und Automatisierung, sodass der Betrieb vollständig autark und unter staatlicher Kontrolle bleibt.
Wie F5 Sie unterstützt
Air-Gap-Bereitstellung
Hardware-, Software- und Cloud-native-Formfaktoren
F5 BIG-IP und F5 NGINX werden innerhalb der Air-Gap-Umgebung auf kundeneigener Hardware, Software oder in Kubernetes-Umgebungen betrieben – ohne Cloud-Aktivierung, Rückverbindungen zum Anbieter oder externe Abhängigkeiten.
F5-Hardware
Speziell entwickelte Appliances mit FPGA-beschleunigter Leistung für die Anwendungsbereitstellung in Air-Gap-Umgebungen
F5-Software
Virtuelle Editionen mit Offline-Lizenzierung für eine flexible Bereitstellung in souveränen Infrastrukturen
F5 Cloud Native
Kubernetes-Ingress und API-Gateway für Container-Umgebungen ohne Internetzugang
Lebenszyklusmanagement
Lizenzierung, Automatisierung und Richtlinienverwaltung
F5 bietet ein durchgängiges Management innerhalb der Air-Gap-Umgebung.
F5 BIG-IQ Central Manager
Zentrale On-Premises-Verwaltung von BIG-IP-Lizenzen, -Richtlinien und -Upgrades in Air-Gap-Umgebungen
F5 Insight
Umfassende Transparenz und umsetzbare Erkenntnisse, damit Anwendungen, Dienste und Infrastruktur zuverlässig, sicher und verfügbar bleiben
F5 NGINX Instance Manager
Lokale Verwaltung und Konfiguration von NGINX-Bereitstellungen ohne externe Konnektivität
F5 BIG-IP Automation Toolchain
Automatisierte Bereitstellung und Konfigurationsverwaltung für BIG-IP in vollständig isolierten Umgebungen
Anwendungsbereitstellung und -sicherheit
L3-L7-Sicherheits- und Bereitstellungsdienste
F5 stellt Dienste für die Anwendungsbereitstellung und -sicherheit bereit, die vollständig lokal betrieben werden, mit lokaler Durchsetzung und ohne externe Abhängigkeiten.
WAF
Netzwerkzugriffskontrolle und Segmentierung innerhalb der souveränen Umgebung
DDoS-Schutz
DDoS-Schutz in Echtzeit vor Ort – ohne Abhängigkeit von cloudbasierten Scrubbing-Diensten
Lastverteilung
Hochleistungsfähiges Traffic-Management für geschäftskritische Dienste in isolierten Umgebungen
Firewall
Netzwerkzugriffskontrolle und -segmentierung innerhalb der souveränen Umgebung
API-Gateway
Robuste API-Sicherheit für Kubernetes
API-Gateway
Robuste API-Sicherheit für Kubernetes
KI-Sicherheit und Datenbereitstellung in isolierten Umgebungen
Souveräne KI-Workloads sicher bereitstellen
F5 ermöglicht eine leistungsstarke Bereitstellung von KI-Daten, Laufzeitsicherheit und Lastverteilung für KI-Workloads, die vollständig in der eigenen Infrastruktur ausgeführt werden – mit lokalen Schutzmechanismen und ohne Abhängigkeiten von der Cloud.
KI-Datenbereitstellung
Ausfallsichere KI-Datenübertragung zu und von lokalen Speicherclustern
KI-Laufzeitsicherheit
Lokale Schutzmechanismen für KI-Modelle und -Agenten in isolierten Umgebungen
Lastverteilung für KI-Fabriken
Optimiert die GPU-Auslastung innerhalb der souveränen KI-Fabrik
Technologieallianzen

Ressourcen
EMPFOHLEN
Digital sovereignty verändert die Anwendungsstrategie grundlegend
Behalten Sie die Kontrolle über Daten, Richtlinien und Abläufe in SaaS-, Cloud-, On-Premises- und Air-Gap-Umgebungen – ohne zusätzliche Komplexität.
Blogs und Artikel
F5-Terraform-Module in einer Air-Gap-Umgebung verwenden ›
Observability in einer Air-Gap-Umgebung mit dem Application Study Tool ›
Bereitstellungshandbuch für F5 AI Security auf OpenShift ›
KI-Sicherheit für isolierte Netzwerke ›
API-Schutz für den öffentlichen Sektor in isolierten Netzwerken ›
Webinare
Digitale Souveränität in einer Multicloud-Welt ›
Bereitstellungsleitfäden
NGINX Instance Manager in Umgebungen ohne Internetverbindung ›