F5 WAF for Distributed Cloud
Die KI-gestützte WAF von F5 nutzt risikobasierte Bewertungen, um neuartige KI-Angriffe abzuwehren und Anwendungen in jeder Umgebung einfach und zuverlässig zu schützen.
Verhindern Sie Angriffe mit der branchenführenden WAF von F5 und der Leistungsfähigkeit von KI
Verbessern Sie den Schutz vor Bedrohungen und reduzieren Sie Fehlalarme durch KI-gestützte Risikobewertung
Wechseln Sie von konfigurationsintensiven WAF-Prozessen zu einer ergebnisorientierten Erkennung. KI-gestützte Funktionen ergänzen signaturbasierte und verhaltensbasierte Tracking-Methoden, um die Erkennung zu verbessern und Angriffe zu stoppen, bevor sie stattfinden können. Gleichzeitig werden Fehlalarme und der Zeitaufwand für manuelle Feinabstimmungen reduziert.
Verwandelt Erkenntnisse mit Agentic Threat Intelligence in konkrete Maßnahmen
Schluss mit der Alarmflut. F5 Agentic Threat Intelligence kombiniert globale Bedrohungstrends aus der Außenperspektive mit WAF-Telemetriedaten aus dem Inneren und korreliert autonom aktive CVE-Exploits, die auf Ihre Anwendungen abzielen. Statt chaotischem Rauschen liefert F5 täglich eine priorisierte, direkt umsetzbare Übersicht mit Empfehlungen für sofortiges virtuelles Patching, damit Sie Ihre APIs und Anwendungen mit voller Zuversicht schützen können.
Schaffen Sie die WAF-Komplexität und manuelle Feinabstimmung ab
Die nativ in die KI-gestützte WAF von F5 integrierte WAF-Anomalieerkennung von F5 ist eine selbstlernende Engine, die kontinuierlich den individuellen Datenverkehr analysiert, um normales Verhalten als Referenzwert zu ermitteln. Indem sie Echtzeitanfragen anhand dieses Referenzwerts bewertet, erkennt sie Exploits und reduziert Fehlalarme drastisch. So erhalten Sie sofort einsatzbereite, kontextbezogene Sicherheit ohne manuelle Feinabstimmung.
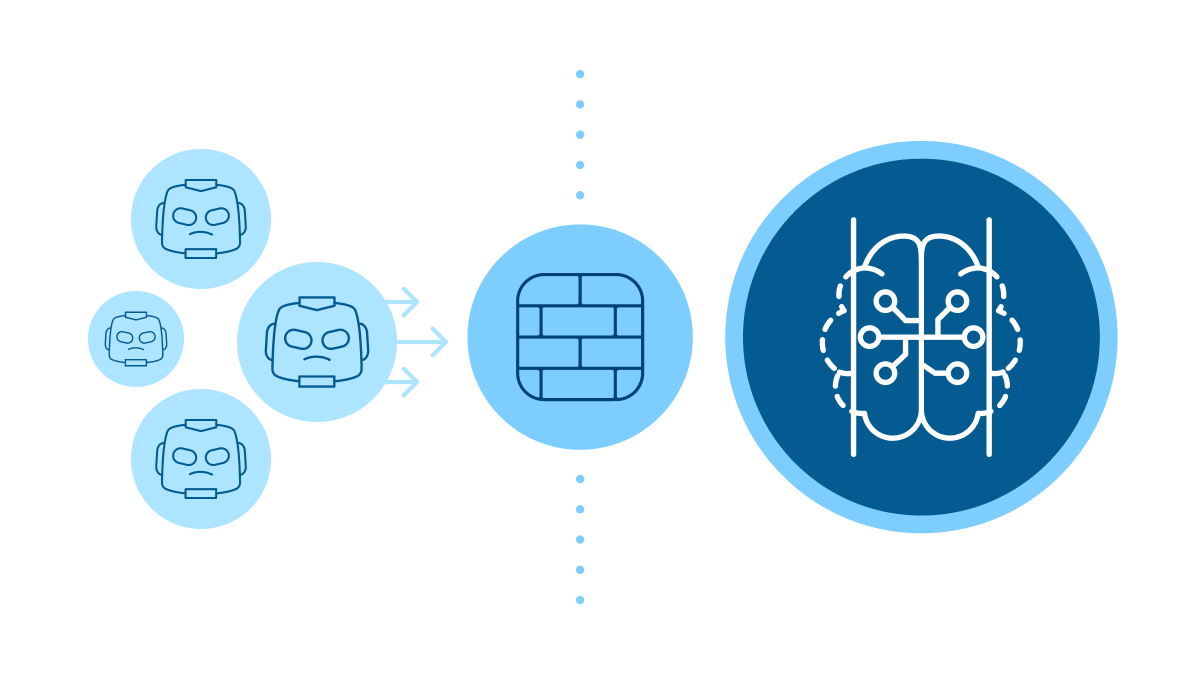
Verkürzen Sie die Lösungszeit und schützen Sie sich gleichzeitig vor bekannten Bedrohungen und verdächtigem Verhalten
Verbessern Sie schnell die Transparenz und den Einblick in sämtliche Sicherheitsereignisse, darunter ausgelöste WAF-Signaturen, DoS-Ereignisse, automatisierte und persistente Bedrohungen sowie alle weiteren Client-Interaktionen und die Anwendungsleistung – einschließlich intuitiver Drill-down-Funktionen. Durch die Kombination von signatur- und verhaltensbasiertem Schutz lassen sich potenziell böswillige Akteure leicht identifizieren und entsprechende Maßnahmen ergreifen, selbst wenn der Client keine bekannten Bedrohungssignaturen auslöst.
Produktübersicht
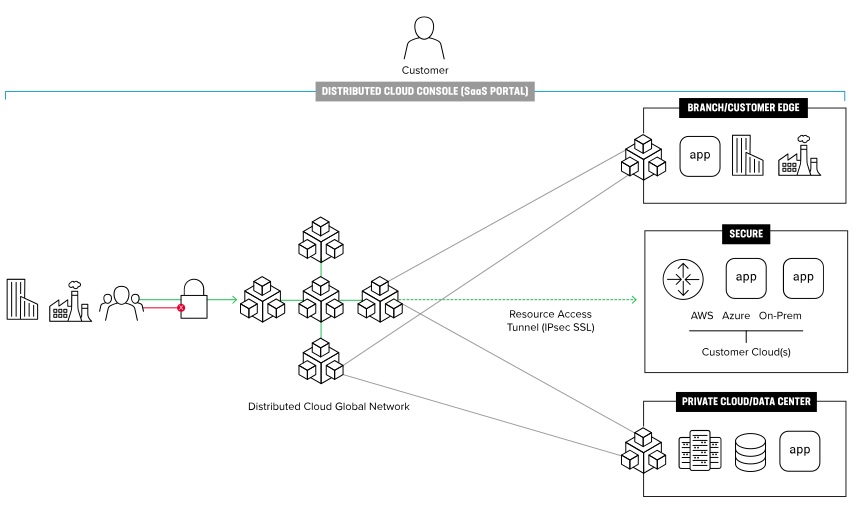
Öffentliche Clouds
Verwalten und schützen Sie Anwendungs-Workloads, die in verschiedenen Clouds gehostet werden, darunter AWS, Azure und GCP.
On-Premises
Verwalten und schützen Sie Anwendungen in Ihrem Rechenzentrum und an Ihren Edge-Standorten.
Globale F5-PoPs
Verwalten und schützen Sie Anwendungs-Workloads von jedem Point of Presence (PoP) im globalen Netzwerk von F5 aus.
Kernkompetenzen
F5 WAF for Distributed Cloud bietet robuste verhaltensbasierte Abwehrmechanismen und Signaturen, die durch KI und agentenbasierte Bedrohungsabwehr ergänzt werden, um durch modernste KI gesteuerte Angriffe sowie Angriffe unter Ausnutzung von N-Day- und Zero-Day-Schwachstellen in Webanwendungen zu stoppen.
Plattformunterstützung
Breite Unterstützung für Plattformen und Cloud-Anbieter
Umfassende Unterstützung für Plattformen und Cloud-Anbieter
Distributed Cloud Services können für Anwendungen bereitgestellt werden, die auf einer beliebigen Plattform in einer beliebigen Public oder Private Cloud ausgeführt werden. Vernetzen und schützen Sie Anwendungen, die in VMs, Containern, auf Bare Metal oder serverlos ausgeführt werden.



DevOps und SecOps vereinfachen
DevOps und SecOps vereinfachen
Der native Terraform-Provider von F5, das CLI-Tool vesctl und öffentliche APIs erfüllen die Automatisierungsanforderungen von Anwendungsteams. Die Unterstützung von Alarmierungstools (z. B. Opsgenie und Slack) und SIEM-Tools (z. B. Splunk und Datadog) erleichtert DevOps- und SecOps-Teams die Arbeit.
Auszeichnungen und Anerkennung

Ressourcen
Empfohlen
F5 WAF for Distributed Cloud
F5 WAF nutzt KI-gestützte Risikobewertung, agentenbasierte Bedrohungsinformationen und weitere Funktionen, um Anwendungen in jeder Umgebung zu schützen.
Übersicht ansehenLösungsübersichten
Flexible Anwendungssicherheit mit F5 Distributed Cloud WAAP ›
F5 WAF for Distributed Cloud ›
Artikel
F5 Distributed Cloud L3-L7-DDoS-Abwehr ›
Schutz vor den OWASP Top 10-Anwendungssicherheitsrisiken ›
Berichte
Videos
Schwachstellen in Anwendungen mit dem SaaS-basierten Bereitstellungsmodell von F5 minimieren ›
Erkennung und Abwehr böswilliger Benutzer ›