Unternehmen stärken: Herausforderungen bei Managed Kubernetes und Anwendungsnetzwerken für skalierbare Edge-Umgebungen vereinfachen
In der heutigen digitalen Landschaft sind Unternehmen zunehmend bestrebt, Anwendungen näher an Endnutzern oder – bei IoT-Anwendungsfällen – an Clientgeräten bereitzustellen. Ziel ist es, die Latenz zu minimieren, die Rückübertragung hochauflösender Edge-Daten zu reduzieren und das Kundenerlebnis insgesamt zu verbessern. Dieser Wandel treibt die Migration von Frontend-Anwendungen mit Kundenkontakt aus herkömmlichen Rechenzentren und öffentlichen Clouds an den Netzwerkrand voran, wo Clientanfragen lokal verarbeitet werden können.
Darüber hinaus setzen Unternehmen in Branchen wie dem Einzelhandel und der Fertigung zunehmend KI-/ML-Anwendungen an Edge-Standorten ein, um die Lieferkette zu optimieren, die Arbeitssicherheit zu erhöhen und die vorbeugende Wartung zu unterstützen. Kernanwendungen und Anwendungen ohne Echtzeitanforderungen verbleiben hingegen in der Cloud. Diese Entwicklung wird durch moderne containerisierte Anwendungen vorangetrieben. Sie erfordern die Bereitstellung von Kubernetes am Edge, um eine Plattform für das Hosting von Anwendungen bereitzustellen. Neben dem Hosting zählen die Gewährleistung der clientseitigen Sicherheit und die Einrichtung einer sicheren Verbindung zurück zur Cloud oder zum Rechenzentrum zu den weiteren zentralen Anliegen.
Der Aufstieg des Edge Computing: Transformation des Enterprise Edge
- Vielfältige Anwendungsfälle ermöglichen
Die Anwendungsfälle für Edge Computing sind äußerst vielfältig. Im Mittelpunkt steht jedoch die Notwendigkeit, Anwendungen sicher und effizient bereitzustellen und dabei gleichzeitig die Anforderungen an Latenz, Kapazität und physischen Standort in Einklang zu bringen. Einige Beispiele:- Intelligente Fahrkartenautomaten an Bahnhöfen, Bestellterminals an Drive-ins und Bankautomaten, die direkt mit Kunden interagieren.
- KI-gestützte Überwachungssysteme an Fertigungslinien für die vorbeugende Instandhaltung und die Sicherheit der Beschäftigten sowie Edge-Geräte zur Protokollierung von Sensordaten in industriellen Anwendungen oder Smart-Home-Anwendungen.
- Mobile-Edge-Konfigurationen in Lieferfahrzeugen.
- Bordunterhaltungssysteme.
- Häufige Herausforderungen meistern
Wenn Anwendungen aus herkömmlichen Hosting-Umgebungen wie der Public Cloud oder lokalen Rechenzentren an den Edge verlagert werden, können verschiedene Herausforderungen auftreten, die die Bereitstellung verlangsamen:- Verwaltung mehrerer Kubernetes-Cluster: Unternehmen betreiben Hunderte bis Tausende von Edge-Standorten, was die betriebliche Komplexität und die Angriffsfläche erhöht und die Bereitstellung verlangsamt. Für die Verwaltung mehrerer Cluster ist eine vereinfachte Lösung erforderlich, mit der sich Cluster in großem Umfang bereitstellen, verwalten und aktualisieren lassen.
- Optimierung des Anwendungsmanagements: Multi-Cluster-Architekturen erfordern flexible Strategien für die Anwendungsbereitstellung. Ein zentrales Managementsystem ist entscheidend, um Anwendungen über verteilte Kubernetes-Cluster hinweg bereitzustellen, zu überwachen und zu aktualisieren.
- Gewährleistung robuster Sicherheit: IoT-Endpunkte sind grundsätzlich unsicher, und Benutzerendgeräte sind anfällig für Hackerangriffe, wenn die physische Sicherheit beeinträchtigt ist. Zum Schutz dieser Endpunkte müssen Edge-Lösungen Funktionen wie Web Application Firewall (WAF), Bot-Erkennung, API-Schutz, DDoS-Abwehr und Zero-Trust-Strategien integrieren, um Anwendungen sicher bereitzustellen.
- Sichere Konnektivität herstellen: Ob über private Netzwerke oder das öffentliche Internet: Verschlüsselte Verbindungen zwischen Edge-Standorten und zentralen Anwendungen sind unerlässlich. Darüber hinaus müssen Richtlinien in allen Edge- und Cloud-Umgebungen zentral verwaltet und durchgesetzt werden, um eine robuste Sicherheitsarchitektur für Edge-Systeme zu gewährleisten.
- Gewährleistung von Zuverlässigkeit und Ausfallsicherheit: Edge-Standorte verfügen möglicherweise nicht über die beste Internetverbindung, haben oft nur eine begrenzte Bandbreite und sind anfällig für Verbindungsabbrüche. Mobile Edge-Systeme, die über drahtlose 4G- oder 5G-Netze verbunden sind, können die Verbindung verlieren, wenn sich das Fahrzeug durch Funklöcher in dicht bebauten städtischen Gebieten bewegt. Edge-Standorte müssen trotz möglicher Netzwerkunterbrechungen betriebsfähig bleiben, da die Ausfallsicherheit bei zeitweiligen Verbindungsverlusten für die Geschäftskontinuität unerlässlich ist.
- Infrastrukturunabhängig: Edge-Computing-Lösungen müssen anpassungsfähig sein und nahtlos in verschiedenen Ökosystemen funktionieren – darunter Public Clouds, Colocation-Standorte und Niederlassungen.
- Die Fallstricke von Ad-hoc-Lösungen
Unternehmen können zwar Lösungen aus einer breiten Palette von Open-Source- oder kostenpflichtiger Software zusammenstellen, doch mit zunehmender Skalierung wird die manuelle Netzwerkkonfiguration immer schwieriger. Dieser Ansatz birgt zudem Sicherheitsrisiken und kann für ein Unternehmen auf lange Sicht zu kostspielig sein.
Die ideale Lösung: zentralisiertes Edge Computing
Unternehmen benötigen eine zentrale Lösung, die diese Herausforderungen bewältigt, den täglichen Betrieb optimiert und gleichzeitig Wirtschaftlichkeit und zuverlässige Sicherheit gewährleistet. Eine umfassende Edge-Computing-Plattform ermöglicht es Unternehmen, ihre Investitionen auf die Entwicklung und Verbesserung ihrer Anwendungen zu konzentrieren – in der Gewissheit, dass ihre Edge-Infrastruktur reibungslos, sicher und kosteneffizient betrieben wird.
F5 Distributed Cloud Services: Revolutionierung von Edge-Bereitstellungen
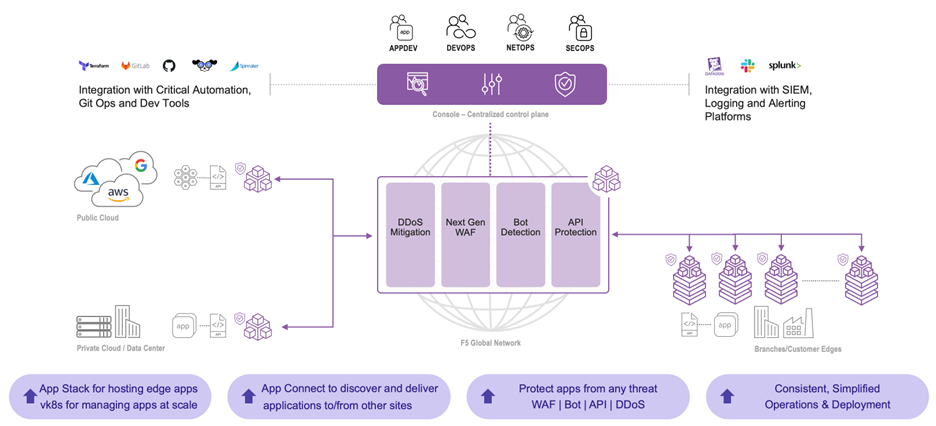
F5 Distributed Cloud Services sind die ideale Lösung für Unternehmen, die nahtlose Edge-Bereitstellungen benötigen und Unterstützung bei der Bewältigung der Herausforderungen moderner Anwendungsbereitstellung brauchen. Distributed Cloud Services bieten eine Reihe von SaaS-verwalteten Produkten und Services, die Edge-Bereitstellungen vereinfachen, die Anwendungsbereitstellung beschleunigen und Bereitstellungen durch Sicherheit auf Unternehmensniveau schützen.
F5 Distributed Cloud App Stack:
Das Herzstück der Distributed Cloud Services bildet Distributed Cloud App Stack, eine leistungsstarke Lösung, die verwaltetes Kubernetes für das Hosting von Anwendungen und Mesh-Netzwerkdienste ermöglicht. Diese fortschrittliche Plattform vereinfacht die komplexen Anforderungen des Edge-Computing und bietet Unternehmen:
Verwaltetes Kubernetes: Distributed Cloud App Stack verwaltet die Kubernetes-Plattform und bietet eine zentrale Konsole zur Überwachung, für Upgrades und zur Durchführung verschiedener alltäglicher Aufgaben über mehrere Cluster hinweg. Diese optimierte Verwaltung gewährleistet eine bestmögliche Leistung in unterschiedlichen Edge-Umgebungen.
Unterstützung für KI-Workloads: Distributed Cloud App Stack bietet GPU-Unterstützung für die Ausführung von KI-Workloads, die Parallelverarbeitung erfordern. So können Unternehmen modernste Technologien ohne Einschränkungen nutzen.
Offline-Ausfallsicherheit: Distributed Cloud App Stack-Cluster funktionieren selbst bei zeitweiligen Netzwerkverbindungsproblemen reibungslos und gewährleisten so einen unterbrechungsfreien Betrieb und eine kontinuierliche Servicebereitstellung.
Virtuelles Kubernetes (vK8s):
Virtual Kubernetes (vK8s) ist ein revolutionärer Ansatz für die Verwaltung von Clustern. Damit können Unternehmen Anwendungs-Namespaces über zahlreiche Distributed Cloud App Stack-Cluster hinweg in einem virtuellen Kubernetes-Cluster zusammenfassen. Diese Konsolidierung vereinfacht komplexe Bereitstellungen:
Einheitlicher API-Endpunkt: RBAC-Richtlinien ermöglichen es Plattformadministratoren, den entsprechenden Anwendungsteams über einen einzigen API-Endpunkt Zugriff auf den vK8s-Cluster zu gewähren. Diese einheitliche Schnittstelle optimiert die Bereitstellungsprozesse und verbessert die Zusammenarbeit.
Mühelose Skalierbarkeit: Anwendungsentwickler können Anwendungen mühelos auf Tausenden von Edge-Clustern bereitstellen – genauso einfach wie auf einem einzelnen Cluster. Der vK8s-Endpunkt repliziert Anwendungen nahtlos auf alle Cluster und gewährleistet so eine gleichbleibende Leistung und einen stabilen Zustand der Anwendungen.
F5 Distributed Cloud App Connect:
Distributed Cloud App Connect ermöglicht eine nahtlose Diensterkennung und Anwendungsbereitstellung innerhalb des Distributed-Cloud-Ökosystems. Distributed Cloud App Connect erstellt ein clusterübergreifendes Service Mesh, über das Edge-Anwendungen sicher auf Remote-Dienste zugreifen können, als wären diese lokale Ressourcen. Dies ermöglicht eine nahtlose Konnektivität und reduziert gleichzeitig die Angriffsfläche der Anwendung.
Das globale F5-Netzwerk:
Das globale Netzwerk-Backbone von F5 und die regionalen Edge-Präsenzpunkte (Regional Edge Points of Presence, RE PoPs) gewährleisten:
Private Datenübertragung mit geringer Latenz: Das globale F5-Netzwerk bildet zusammen mit den RE-PoPs ein privates Übertragungssystem mit geringer Latenz für den Datenverkehr zwischen Standorten.
Integrierte Sicherheitsdienste: REs bieten integrierte Anwendungssicherheitsdienste wie WAF, DDoS- und Bot-Schutz, API-Schutz und Verschlüsselung. Diese umfassende Sicherheitssuite schützt Edge-Anwendungen und -Daten vor potenziellen Bedrohungen und gewährleistet einen zuverlässigen Schutz vor Cyberrisiken.
Vereinfachte Bereitstellung: REs können zu vK8s gruppiert werden, sodass Benutzer Anwendungen an den PoPs von F5 bereitstellen können, ohne eigene Edge-Standorte einrichten zu müssen. Dies beschleunigt die Bereitstellung und reduziert den betrieblichen Aufwand für Unternehmen.
Distributed Cloud Services ermöglichen es Unternehmen, die Herausforderungen moderner Edge-Bereitstellungen zu meistern und in einer sich rasant entwickelnden digitalen Landschaft Agilität, Sicherheit und beispiellose Effizienz zu gewährleisten. Mit Distributed Cloud Services können Unternehmen Edge Computing bedenkenlos nutzen und sich ganz auf Innovationen konzentrieren, während Distributed Cloud Services die komplexe Verwaltung der Edge-Infrastruktur, des Anwendungshostings, der Netzwerke und der Sicherheit übernehmen.