F5 WAF for BIG-IP
Schützen Sie Ihre Apps, APIs und Daten vor den häufigsten Angriffen, etwa durch die Ausnutzung von Zero-Day-Schwachstellen, DoS-Angriffe auf Anwendungsebene, Bedrohungskampagnen, die Übernahme von Anwendungen und Bots.
Anwendungen und APIs mit F5 WAF for BIG-IP schützen
Angriffe erkennen und blockieren, die andere WAFs übersehen
Schützen Sie Ihre Anwendungen mit Verhaltensanalysen, der Abwehr von DoS-Angriffen auf Layer 7, der Verschlüsselung sensibler Daten auf Anwendungsebene, Threat-Intelligence-Diensten und API-Sicherheit.
- Angriffe auf Anwendungsebene – Angriffe auf Anwendungsebene können signatur- und reputationsbasierte Sicherheitslösungen umgehen.
- Angriffe auf Webanwendungen und APIs – Durch die rasche Verbreitung von APIs entstehen neue Angriffsflächen für Anwendungen und ein erhöhtes Bedrohungsniveau (z. B. GraphQL-APIs, OWASP Top 10).
- Sicherheitsautomatisierung für DevOps – Bringen Sie Anwendungen schneller auf den Markt – bei geringeren Kosten und wirksamerem Schutz.
- Gezielte Angriffskampagnen – Aktive Angriffskampagnen lassen sich anhand einzelner Angriffe nur schwer erkennen.
- Automatisierte Angriffe und Bots – Automatisierte Angriffe und Bots können die Ressourcen von Anwendungen überlasten.
- Diebstahl von Zugangsdaten - Angriffe, bei denen Zugangsdaten für Anwendungen gestohlen oder kompromittierte Konten ausgenutzt werden.
- Neue Angriffsflächen absichern: Schützen Sie den Datenverkehr des Model Context Protocol (MCP), der für agentische KI von zentraler Bedeutung ist, vor kritischen Schwachstellen der OWASP MCP Top 10.
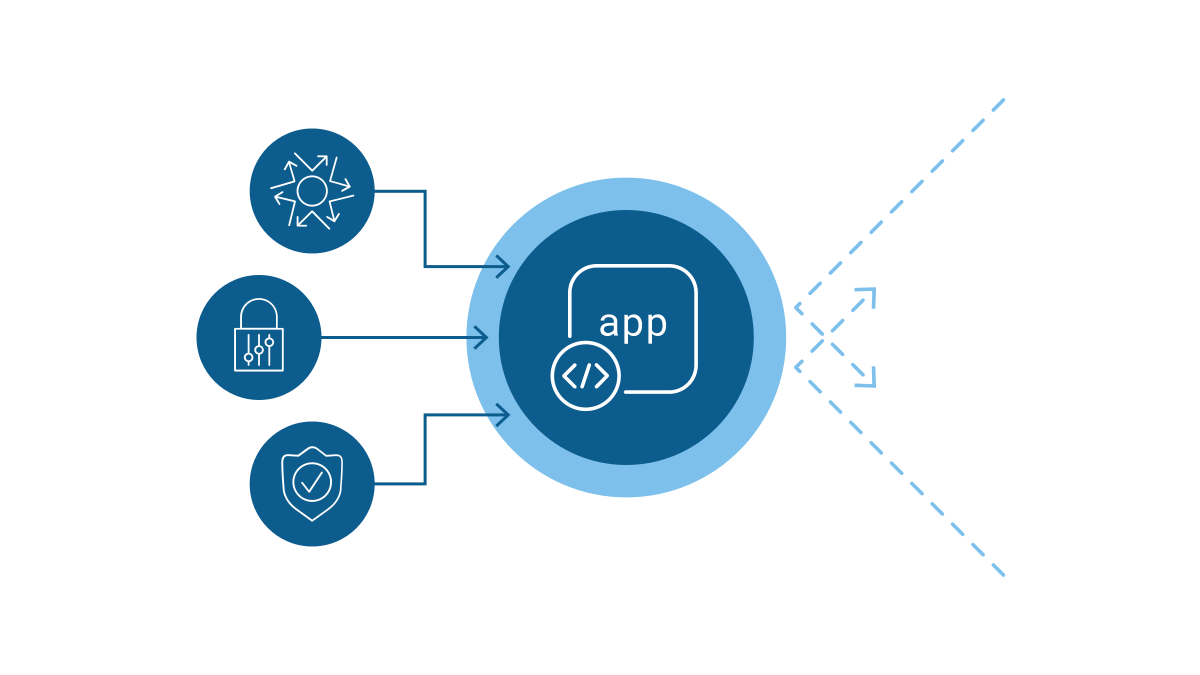
Produktübersicht
Flexible Bereitstellungs- und Verwaltungsoptionen passend zu Ihren Anforderungen
F5 WAF for BIG-IP erkennt und blockiert Angriffe, die andere WAFs übersehen. F5 WAF for BIG-IP bietet ein dediziertes, dynamisches Dashboard zur Sicherstellung der Compliance im Hinblick auf die in den OWASP Top 10 aufgeführten Bedrohungen, geführte Konfigurationen für gängige WAF-Anwendungsfälle, eine Lern-Engine und die Erstellung maßgeschneiderter Richtlinien sowie granulare Sicherheitsrichtlinien für Microservices und APIs.
Software
Stellen Sie die Software auf einem beliebigen führenden Hypervisor in Ihrem Rechenzentrum oder Ihrer privaten Cloud bereit.
Public Cloud
Verfügbar bei ausgewählten Public-Cloud-Anbietern, darunter Amazon Web Services (AWS), Microsoft Azure oder Google Cloud Platform.
Hardware
Läuft auf leistungsstarker Hardware, um Ihre Anwendungen zu schützen.
Kernfunktionen
Plattformunterstützung und Integrationen
Führende unabhängige Softwareanbieter (ISVs)
Technologieallianzen
F5 arbeitet mit führenden unabhängigen Softwareanbietern (ISVs) zusammen, um Kunden bei der Absicherung ihrer digitalen Erlebnisse zu unterstützen.
Public-Cloud-Anbieter
Public-Cloud-Anbieter
Die Anwendungsdienste von F5 lassen sich in die Umgebungen führender Cloud-Anbieter integrieren und sind direkt über deren Marktplätze erhältlich – wahlweise mit nutzungsabhängiger Abrechnung (PAYG) oder mit unbefristeter eigener Lizenz (BYOL).
DAST- und SAST-Anbieter
Scan-Ergebnisse importieren, um Signaturen zu aktualisieren
SIEM-, SOAR- und XDR-Anbieter
Standardmäßiges Telemetrie-Streaming innerhalb der Automatisierungs-Toolchain ermöglicht den Export von Signalen
Auszeichnungen und Anerkennung
Ressourcen
Highlights
Warum fortschrittliche Bedrohungen einen fortschrittlichen Anwendungsschutz erfordern
Nicht alle WAF-Lösungen sind gleich. Die meisten bieten keinen ausreichenden Schutz vor den vielfältigen Angriffen in einer sich stetig wandelnden Bedrohungslandschaft. F5 WAF for BIG-IP ist eine neue Kategorie des Anwendungsschutzes, die einzigartige Funktionen auf den WAF-Markt bringt.
On-Demand-Webinar ansehenBlogs
DevCentral und F5 Labs
Lebenszyklus deklarativer Advanced WAF-Richtlinien in einer CI/CD-Pipeline ›
Lösungsübersichten
Schutz für jede App, überall ›
Absicherung von GraphQL-APIs: Lösungsübersicht ›
Security as Code: Sicherheit frühzeitig in DevOps integrieren ›
Cyberangriffskampagnen erkennen und eindämmen ›
F5 BIG-IQ Centralized Management ›
Berichte
F5 im EMA Vendor Vision Report 2023 ›
Videos
So stellen Sie eine einfache deklarative WAF-Richtlinie für die OWASP Top 10 2021 bereit ›