Transparenz und Kontrolle des SSL-Datenverkehrs im Zeitalter von HTTP/2.0
Die F5-Architektur „SSL Everywhere“ basiert auf dem eigens entwickelten SSL/TLS-Stack, der Bestandteil jeder F5 BIG-IP-Bereitstellung ist. Dadurch erhält F5 im Zeitalter von HTTP/2.0 Einblick in den SSL/TLS-Datenverkehr und kann diesen kontrollieren.
Warum sind Transparenz und Kontrolle des SSL/TLS-Datenverkehrs so wichtig? Noch vor einem Jahrzehnt war SSL Finanzinstituten und bestimmten Organisationen wie Behörden vorbehalten und wurde für die Anmeldeseiten sicherheitsbewusster Websites und Dienste eingesetzt. Heute kommt SSL bei den meisten webbasierten Diensten zum Einsatz und entwickelt sich rasch zum De-facto-Standard für die Kommunikation. Laut Branchenstudien von Gartner werden bis Ende 2015 mehr als 50 Prozent des weltweiten Internetverkehrs verschlüsselt sein.
TLS stellt heute einen Paradigmenwechsel für den Umgang von Unternehmen mit IT-Netzwerken dar, da es die Kommunikation über einen Netzwerkserver absichert. Die Verbindung zwischen Client und Server ist privat, da die übertragenen Daten mithilfe symmetrischer Kryptografie verschlüsselt werden.
Transparenz und Kontrolle des SSL/TLS-Datenverkehrs in HTTP/2.0
Mit der zunehmenden Nutzung verschlüsselten Datenverkehrs ist der herkömmliche Ansatz, sich auf Firewalls sowie Systeme zur Abwehr und Erkennung von Eindringversuchen zu verlassen, überholt, da diese Geräte ohne Kenntnis des durch sie fließenden Datenstroms im Blindflug arbeiten.
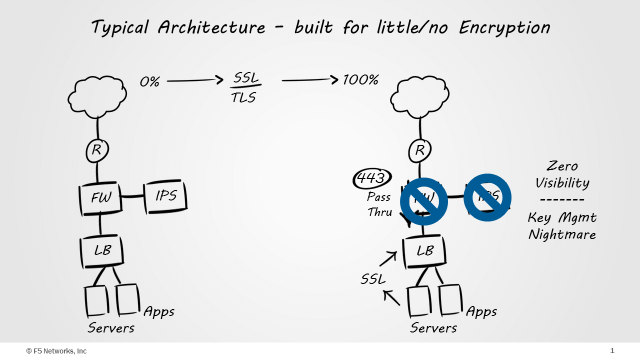
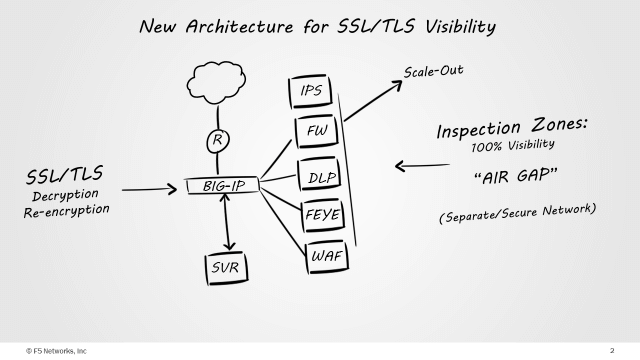
Die Lösung für dieses Problem besteht darin, die erste SSL-Entschlüsselung am Sicherheitsperimeter durchzuführen. Die meisten in der Branche verfügbaren Lösungen, die am Sicherheitsperimeter eingesetzt werden, wurden jedoch nicht speziell für die „SSL-Entschlüsselung“ konzipiert oder entwickelt. Einige verfügen zwar möglicherweise über die Fähigkeit zur Entschlüsselung, können diese jedoch nicht in ausreichendem Maße durchführen. Viele Unternehmen verzeichnen zudem erhebliche Leistungseinbußen, wenn sie die SSL-Entschlüsselung aktivieren. Dies war der Ausgangspunkt für die Suche nach einer Antwort auf die Frage, „wie“ sie ihren Perimeter unter Einbeziehung einer optimierten Verarbeitung des SSL-Datenverkehrs gestalten sollten. Um die Wirksamkeit von Sicherheitsgeräten auf Schicht 7 zu maximieren, muss die SSL-Entschlüsselung selbstverständlich in der Nähe des Sicherheitsperimeters erfolgen. Sobald der eingehende SSL-Datenverkehr entschlüsselt wurde, können die daraus resultierenden Anfragen analysiert, geändert und weitergeleitet werden.
SSL-Verschlüsselungsverfahren
Cyberkriminelle nutzen bei Angriffen häufig SSL, um Sicherheitsgeräte zu umgehen, da sie wissen, dass diese Geräte Sicherheitslücken darstellen. Auch in SSL-Datenverkehr verborgene Schadsoftware kann Sicherheitsplattformen problemlos umgehen. Gartner schätzt zudem, dass bis 2017 mehr als 50 Prozent der Angriffe auf Unternehmensnetzwerke SSL nutzen werden, um Sicherheitsmaßnahmen zu umgehen.
Da immer mehr anfällige Cipher Suites entdeckt werden, die Angriffe wie Heartbleed, BEAST, POODLE und weitere ermöglichen, bleibt Sicherheitsadministratoren nur wenig Zeit, um die Schwachstellen zu beheben. Bei Hunderten oder Tausenden von SSL-Front-End-Servern würde die Behebung Wochen dauern, während die Server weiterhin für Angriffe durch böswillige Akteure anfällig wären.
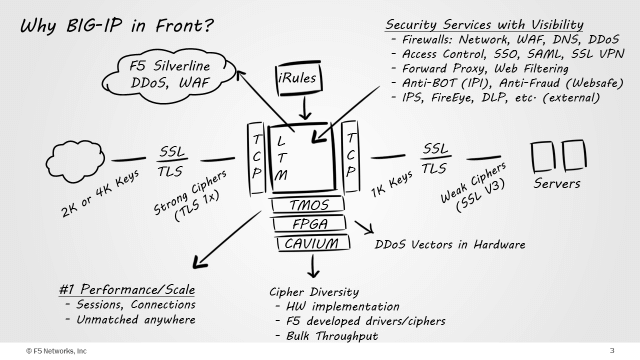
Es stellt sich also die Frage, welcher Datenverkehr entschlüsselt werden soll. Wenn ein Unternehmen externen Nutzern Inhalte bereitstellt, muss es ein Gerät einsetzen, das den SSL-Datenverkehr vom Server auslagert und anschließend Schutzmechanismen in den Datenfluss integriert. Dadurch wird die SSL-Verschlüsselung aufgehoben, allerdings auf intelligente Weise: Eine Onlinebanking-Sitzung sollte nicht entschlüsselt werden, eine Facebook-Sitzung hingegen schon. Die Sicherheitslösung muss intelligent genug sein, um zu erkennen, wohin der Datenverkehr geleitet wird, und dann zu entscheiden, ob er entschlüsselt oder unverändert weitergeleitet werden soll.
Obwohl SSL den Nutzern technisch gesehen eine durchgängige Punkt-zu-Punkt-Sicherheit ermöglicht, schützt es nicht zwangsläufig den gesamten Datenverkehr. SSL kann umgangen werden, indem Schadsoftware im verschlüsselten Datenverkehr verborgen wird, ohne ein SSL-Zertifikat zu fälschen. Daher liegt der Schwerpunkt für die IT darauf, solche Angriffe in Echtzeit zu erkennen und unverzüglich abzuwehren.
Die Full-Proxy-Architektur von F5 ermöglicht eine nahtlose Konvertierung und Entschlüsselung und stellt gleichzeitig getrennte Verbindungen für die interne und externe Kommunikation bereit. Durch die Möglichkeit, SSL-Sitzungen zu terminieren, kann die IT den externen Datenverkehr zudem leichter verschlüsseln und bei Bedarf intern weiterhin das bisherige HTTP verwenden. Sämtliche Verbindungen bleiben möglich, und die IT muss nicht die gesamte Webanwendungsinfrastruktur aufbrechen und ersetzen, um von den Vorteilen von HTTP/2.0 zu profitieren.
Leistung bei der Verwaltung der TLS-Konfiguration beibehalten
Mit der Einführung stärkerer Schlüssellängen von 1024 Bit auf 2048 Bit ist der Rechenaufwand exponentiell auf das Vier- bis Achtfache gestiegen. Dies beeinträchtigt die Leistung der bestehenden Infrastruktur, die ein vergleichbares Datenverkehrsvolumen bewältigen muss. Der Einsatz spezialisierter Hardware in Verbindung mit einem Hardwarebeschleuniger reduziert die Notwendigkeit, die CPU-Ressourcen in der gesamten Serverfarm aufzurüsten.
Da PCI DSS 3.1 Unternehmen dazu verpflichtet, die Verwendung von SSL und TLS 1.0 bis zum 30. Juni 2016 zugunsten neuerer TLS-Implementierungen einzustellen, müssen Unternehmen sicherstellen, dass alle Geräte über eine zentrale SSL-Verwaltungsstelle verfügen, über die sich Probleme innerhalb weniger Minuten in der gesamten Umgebung beheben lassen.
Dokumentverweise: