Zero-Trust-Architektur: Was ist das und warum brauchen Behörden sie?
Die digitale Transformation hat Behördendienste für Behörden und Bürger weltweit deutlich komfortabler und effizienter gemacht, zugleich jedoch erhebliche Sicherheitslücken geschaffen. Regierungen sind zunehmend auf vernetzte Systeme, webbasierte Anwendungen, APIs, Cloud-Plattformen und Remote-Netzwerke angewiesen und werden dadurch zu bevorzugten Zielen für Cyberangriffe. Da Cyberbedrohungen immer komplexer werden und ihr Ausmaß zunimmt, stoßen herkömmliche Sicherheitsmaßnahmen bei der Abwehr moderner Risiken an ihre Grenzen. Hier kommt die Zero Trust Architecture (ZTA) ins Spiel – ein wegweisender Ansatz für die Cybersicherheit, der in diesen Umgebungen mit mehreren Netzwerken eine effektive und skalierbare Lösung bietet. Doch was ist ZTA, und warum ist sie für moderne Regierungen so wichtig?
Wie der Name schon sagt, basiert die Zero-Trust-Architektur auf dem Grundsatz „Niemals vertrauen, immer überprüfen“. Im Gegensatz zu herkömmlichen Sicherheitsmodellen, die Benutzern und Geräten innerhalb der Netzwerkgrenzen implizit vertrauen, geht ZTA davon aus, dass Sicherheitsverletzungen unvermeidlich sind. Daher wird jede Entität, die auf Systeme, Anwendungen, APIs, Daten oder Dienste zugreifen möchte, fortlaufend überprüft – sowohl innerhalb als auch außerhalb der Netzwerkgrenzen. Dieser Ansatz räumt mit der Annahme auf, dass innerhalb eines Netzwerks irgendetwas oder irgendjemand grundsätzlich sicher ist, und verlangt stattdessen eine kontinuierliche Authentifizierung und Wachsamkeit.
Wie hilft eine Zero-Trust-Architektur Behörden?
Herausforderung
Regierungen brauchen ZTA heute mehr denn je
Regierungen müssen sensible Daten verwalten, Infrastrukturen instand halten und die nationale Sicherheit gewährleisten. Diese Aufgaben machen sie zu besonders attraktiven Zielen für Cyberkriminelle, staatlich unterstützte Angreifer und disruptive Technologien wie Botnetze. Ganz gleich, ob ein Gesundheitssystem von Ransomware angegriffen wird, ein Stromnetz ausländischer Einflussnahme ausgesetzt ist oder Finanzplattformen für Betrug missbraucht werden: Regierungen können es sich nicht leisten, ohne ein robustes Sicherheitskonzept wie ZTA zu arbeiten.
Die zunehmende Abhängigkeit von APIs und Webanwendungen in Behörden verstärkt den Bedarf an einer Zero-Trust-Architektur (ZTA). Öffentlich zugängliche Dienste wie Portale für Arbeitslosenleistungen, Wählerregistrierungssysteme und kommunale Zahlungsplattformen sind für ihren Betrieb in hohem Maße auf APIs angewiesen. Unbefugter API-Zugriff kann ganze Systeme gefährden und es Angreifern ermöglichen, personenbezogene Daten zu stehlen, Daten zu manipulieren oder Dienste lahmzulegen. Bei einem implementierten Zero-Trust-Modell wird der API-Datenverkehr kontinuierlich auf normales Verhalten überprüft; unbefugte Aufrufe oder Anomalien werden in Echtzeit erkannt und blockiert.
Die Abwehr von Bots ist ein weiterer wichtiger Anwendungsfall für Behörden, die ZTA einführen. Bösartige Bots werden zunehmend eingesetzt, um sensible Daten abzugreifen, groß angelegte Credential-Stuffing-Angriffe durchzuführen und Webanwendungen zu überlasten. Diese Angriffe können wichtige Dienste beeinträchtigen, etwa Bürgerportale für behördliche Anmeldungen oder die Abgabe von Steuererklärungen. Ein Zero-Trust-Ansatz umfasst fortschrittliche Strategien zur Bot-Abwehr und nutzt KI-Systeme, um legitime Nutzer von bösartigen Bots zu unterscheiden. Mithilfe von Mustererkennung und Verhaltensanalyse kann KI verdächtige Aktivitäten wie ungewöhnliche Spitzen bei der Anzahl von Anfragen oder wiederholte Anmeldeversuche schnell erkennen und die von Bots ausgehenden Risiken eindämmen, bevor sie weitreichende Schäden verursachen.
Anwendungsfall 1
APIs und Webanwendungen in einem Zero-Trust-Framework absichern
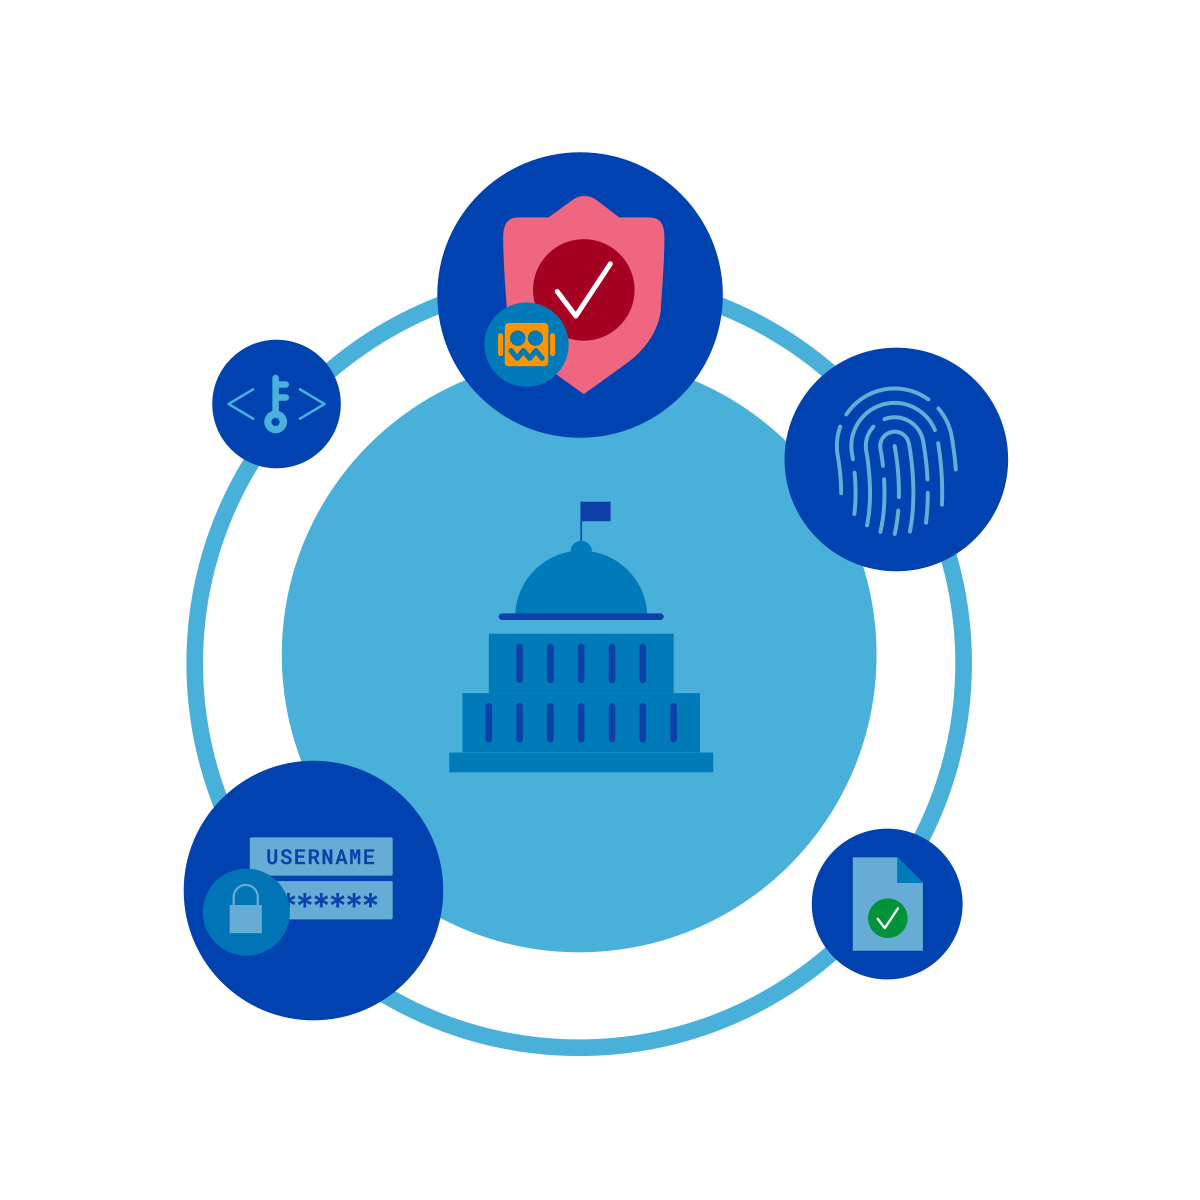
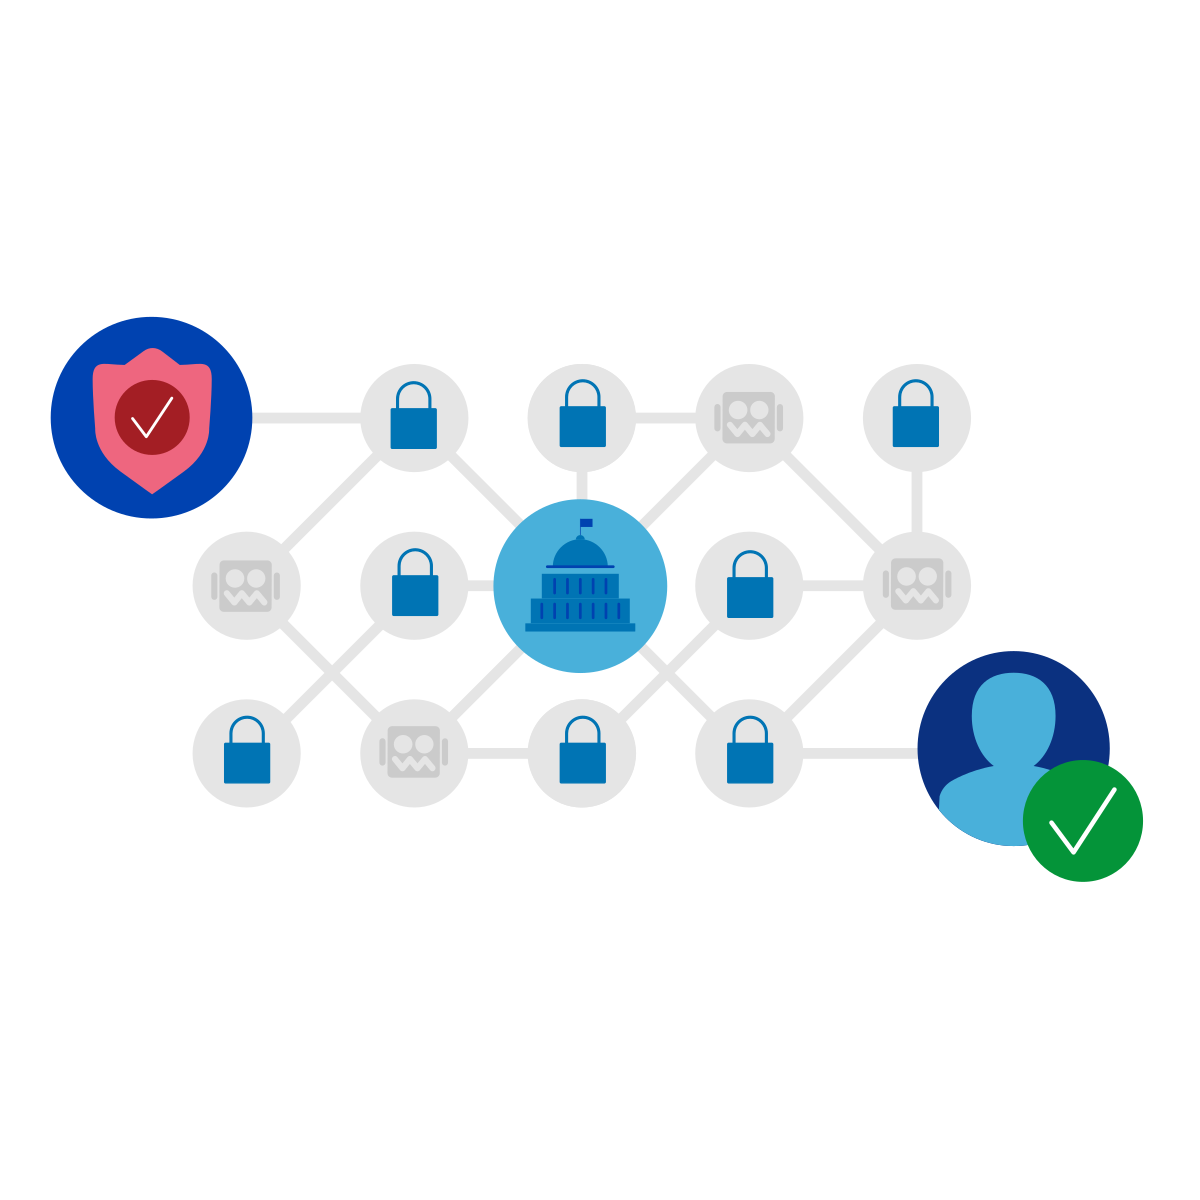
In einem Zero-Trust-System unterliegen APIs strengen Zugriffskontrollen nach dem Prinzip der geringsten Rechte. Beispielsweise muss ein API-Aufruf einer Behörde, die Daten aus einem anderen System abrufen möchte, mehrere Authentifizierungsebenen durchlaufen. Dabei werden nicht nur der Benutzer oder das Gerät, von dem die Anfrage ausgeht, sondern auch der Kontext der Anfrage überprüft, etwa ihre Herkunft und ihr beabsichtigter Zweck. Dadurch wird das Risiko einer unbefugten API-Nutzung beseitigt – eine erhebliche Schwachstelle herkömmlicher Systeme. Darüber hinaus wird der API-Datenverkehr verschlüsselt, um Man-in-the-Middle-Angriffe zu verhindern.
Die Sicherheit von Webanwendungen wird durch die Durchsetzung von Zero Trust ebenfalls verbessert. Jede Benutzerinteraktion muss kontinuierlich authentifiziert werden, damit nur verifizierte Benutzer Zugriff auf geschützte Systeme erhalten. KI-Technologien spielen dabei eine entscheidende Rolle, indem sie das Benutzerverhalten fortlaufend analysieren, um Anomalien wie ungewöhnliche Dateianfragen, große Datenübertragungen oder Anmeldeversuche zu ungewöhnlichen Zeiten zu erkennen. Diese Erkenntnisse ermöglichen es, betrügerische Aktivitäten in Echtzeit zu blockieren und so sensible Anwendungen in Umgebungen zu schützen, in denen sich Angriffe rasant weiterentwickeln.
Anwendungsfall 2
KI und Automatisierung für Zero Trust in Behörden nutzen
KI ist ein zentraler Baustein bei der Modernisierung der Einführung von Zero Trust und der Bewältigung von Herausforderungen wie der API- und Bot-Sicherheit. Herkömmliche Sicherheitsprozesse sind arbeitsintensiv; die Reaktion auf API-Missbrauch oder Bot-Angriffe erfordert Ressourcen, die über die Kapazitäten überlasteter IT-Teams hinausgehen. KI-gestützte Automatisierung beseitigt diese Engpässe und gewährleistet die Skalierbarkeit eines Zero-Trust-Frameworks über komplexe Behördennetzwerke hinweg.
KI stärkt Zero Trust, indem sie eine adaptive Risikobewertung über alle Zugriffspunkte hinweg ermöglicht. Wenn beispielsweise ein im Homeoffice tätiger Behördenmitarbeiter versucht, mit unbekannten Anmeldedaten oder einem zuvor nicht verwendeten Gerät auf kritische Datenbanken zuzugreifen, kann die KI die Anomalie automatisch erkennen und den Zugriff verhindern. Darüber hinaus überwachen KI-Systeme den API-Datenverkehr kontinuierlich auf ungewöhnliche Aktivitäten wie plötzliche Nutzungsspitzen oder auffällige Abfragemuster und kennzeichnen potenziell schädliche Interaktionen umgehend.
Adaptive, KI-gestützte Lösungen zur Bot-Abwehr können zudem zwischen legitimen automatisierten Prozessen und schädlichen Bots unterscheiden. Beispielsweise können Web Application Firewalls, die in Zero-Trust-Umgebungen integriert sind, mithilfe von KI einen von einer Behörde genehmigten Service-Bot, der auf Datensätze zugreift, von einem Credential-Stuffing-Bot unterscheiden, der Brute-Force-Angriffe ausführt. Diese Unterscheidung ist entscheidend, um die Kontinuität der Dienste aufrechtzuerhalten und gleichzeitig automatisierte Bedrohungen abzuwehren.
Fazit
Aufbau einer nachhaltigen Zero-Trust-Zukunft
Die Einführung von Zero Trust ist nicht ohne Herausforderungen. Behörden müssen veraltete Infrastrukturen, Budgetbeschränkungen und Schulungslücken beim Personal überwinden, um die ZTA-Prinzipien vollständig zu integrieren. Dennoch verdeutlichen die Vorteile eines Zero-Trust-Ansatzes – darunter fortschrittliche Sicherheit für Webanwendungen und APIs sowie ein robuster Schutz vor Bots –, wie unverzichtbar dieses Modell für den Schutz moderner IT-Ökosysteme der öffentlichen Verwaltung ist.
Das Vertrauen der Öffentlichkeit in staatliche Institutionen hängt maßgeblich von deren Fähigkeit ab, die Daten der Bürger zu schützen und sicherzustellen, dass wichtige Dienste ohne Unterbrechung verfügbar bleiben. Sicherheitsverletzungen bei Webanwendungen oder APIs von Behörden können immensen Schaden anrichten, das Vertrauen der Bürger untergraben und zugleich erhebliche finanzielle Belastungen verursachen. Durch die Implementierung modernster Sicherheitslösungen versetzen sich Behörden mit ZTA in die Lage, dieser Verantwortung wirksam gerecht zu werden.
Mit Blick auf die Zukunft wird die Kombination aus ZTA und KI das Fundament der Cybersicherheit von Behörden bilden. Fortschritte in der KI-Technologie werden es Behörden ermöglichen, größere Teile ihrer Arbeitsabläufe zu automatisieren. Dadurch können sie in Echtzeit schneller auf neu auftretende Bedrohungen reagieren und zugleich die API-Sicherheit, den Schutz von Webanwendungen und die Bot-Abwehr standardisieren. Dieses Zusammenspiel von Zero-Trust-Prinzipien und KI-Fähigkeiten wird dafür sorgen, dass Behörden in einer zunehmend digitalen und vernetzten Welt gegenüber Angreifern widerstandsfähig und agil bleiben.
Erfahren Sie mehr darüber, wie eine Zero-Trust-Architektur Behörden schützt.