Bedrohungslandschaftsbericht für Service Provider 2021
Bedrohungslandschaft für Serviceprovider 2021
Wenn sich Serviceprovider auf ihre digitale Transformation vorbereiten, benötigen sie einen umfassenden Einblick in die Bedrohungslandschaft ihres Mobilfunkökosystems. Die digitale Transformation bedeutet, dass Serviceprovider mehrere Netze – 3G, 4G und 5G – mit ihren jeweils eigenen Komplexitäten und Schwachstellen gleichzeitig verwalten müssen. Dadurch sind sie nicht nur mit einer zunehmenden Netzkomplexität konfrontiert, sondern müssen auch die Vergrößerung ihrer Angriffsfläche bewältigen. Bestehende Bedrohungen einzudämmen und zu bewältigen und zugleich die Anforderungen an die 5G-Sicherheit vorausschauend zu berücksichtigen, ist entscheidend, um die Netzwerksicherheit zu gewährleisten und das Vertrauen der Kunden zu sichern.
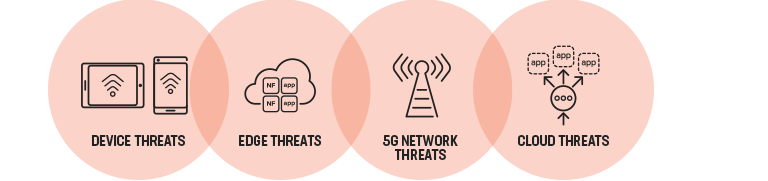
Da Sicherheitsbedrohungen immer häufiger auftreten und zunehmend komplexer werden, erleichtert das Verständnis ihrer Herkunft die Einrichtung geeigneter Schutzmaßnahmen.
Gerätesicherheit
Dienstanbieter werden mit einer wachsenden Zahl vernetzter Geräte konfrontiert sein, da 5G geringere Latenzzeiten und eine höhere Bandbreite ermöglicht. Die GSMA prognostiziert, dass Dienstanbieter bis 2025 Folgendes unterstützen müssen:
- 8,8 Milliarden SIM-Verbindungen
- 5 Milliarden mobile Internetnutzer1
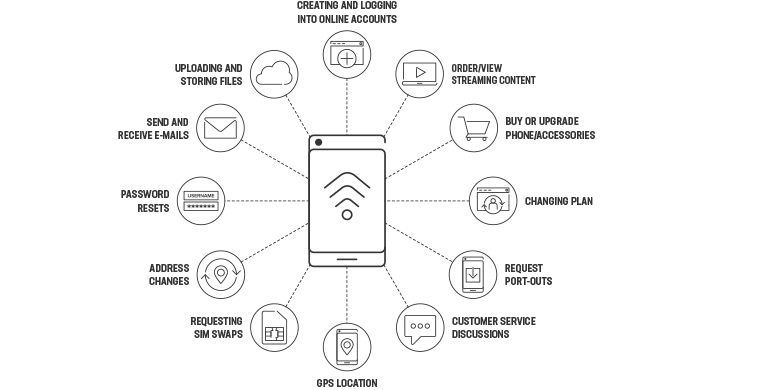
Mit der Zahl der vernetzten Geräte nimmt auch die Zahl der Angriffe zu. Dazu gehören Angriffe, die inhärente Schwachstellen bei einfachen, alltäglichen Aufgaben ausnutzen, die für die meisten Benutzer selbstverständlich sind. Dieses Diagramm zeigt einige Aktivitäten von Kunden, die ihre Anfälligkeit für Angriffe erhöhen können. Sicherheitsmaßnahmen müssen Kunden vor diesen Schwachstellen schützen und angepasst werden, wenn Angreifer ihre Methoden ändern, um Gegenmaßnahmen zu umgehen.
Weitere Angriffe auf mobile Nutzer umfassen:
- Validierung von Anmeldedaten (auch bekannt als Credential Stuffing)
- Diebstahl von Mobiltelefon-Upgrades
- SIM-Karten-Kompromittierung
- Missbrauch von Anwendungen und Diensten Dritter
Bedrohungen für 5G-Netzwerke
5G führt zu einer höheren Netzwerkkomplexität und einem exponentiellen Anstieg der Anzahl vernetzter Geräte. Mehr vernetzte Geräte bedeuten eine größere Angriffsfläche, die ausgeklügelten und böswilligen Angriffen ausgesetzt sein könnte. Mit zunehmender Angriffsfläche wird es schwieriger, Cybersicherheitsrisiken zu bewerten und abzuwehren. Dabei werden verschiedene Bedrohungen behandelt, darunter Bedrohungen im Zusammenhang mit IoT, Signalisierung, APIs und N6/Gi-LAN.
IoT-Bedrohungen
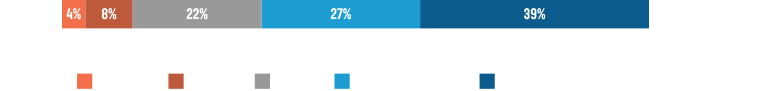
Die GSMA schätzt, dass die Zahl der IoT-Verbindungen bis 2025 auf 24,6 Milliarden steigen wird.2 IoT-Geräte werden zunehmend in Botnetzen eingesetzt. Botnetze (kompromittierte vernetzte Geräte, die zur Durchführung böswilliger Angriffe verwendet werden) kommen am häufigsten bei Distributed-Denial-of-Service-Angriffen (DDoS) zum Einsatz. Da 5G-Netze in Branchen wie dem Gesundheitswesen, der Fertigung, der Finanztechnologie, dem öffentlichen Sektor und anderen Bereichen immer mehr Verbreitung finden, wird der Schutz vor Botnetzen noch wichtiger. Eine aktuelle Studie bestätigt, dass die IoT-Sicherheit für Dienstanbieter höchste Priorität hat: 39 % der Befragten setzen bereits IoT-Sicherheitsmaßnahmen um, weitere 27 % planten deren Umsetzung im Jahr 2021.3
Signalisierungsbedrohungen
Serviceprovider müssen die Signalisierungsprobleme bewältigen, die durch das erhöhte Datenverkehrsaufkommen bei der Bereitstellung von 5G-Netzen entstehen. Auch bestehende Sicherheitsprobleme in 4G- und 3G-Netzen müssen behoben werden, während Serviceprovider auf 5G umstellen und sich die Standards weiterentwickeln.
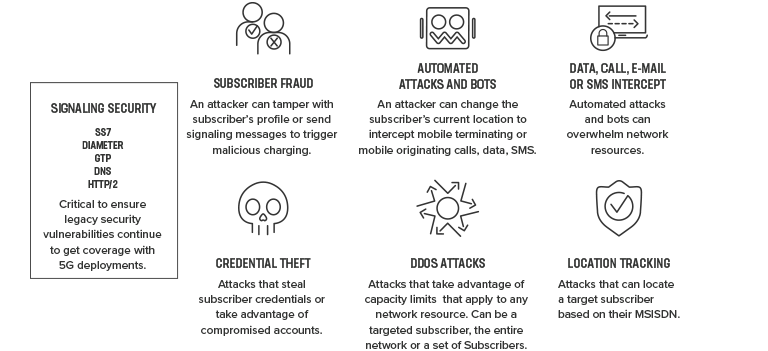
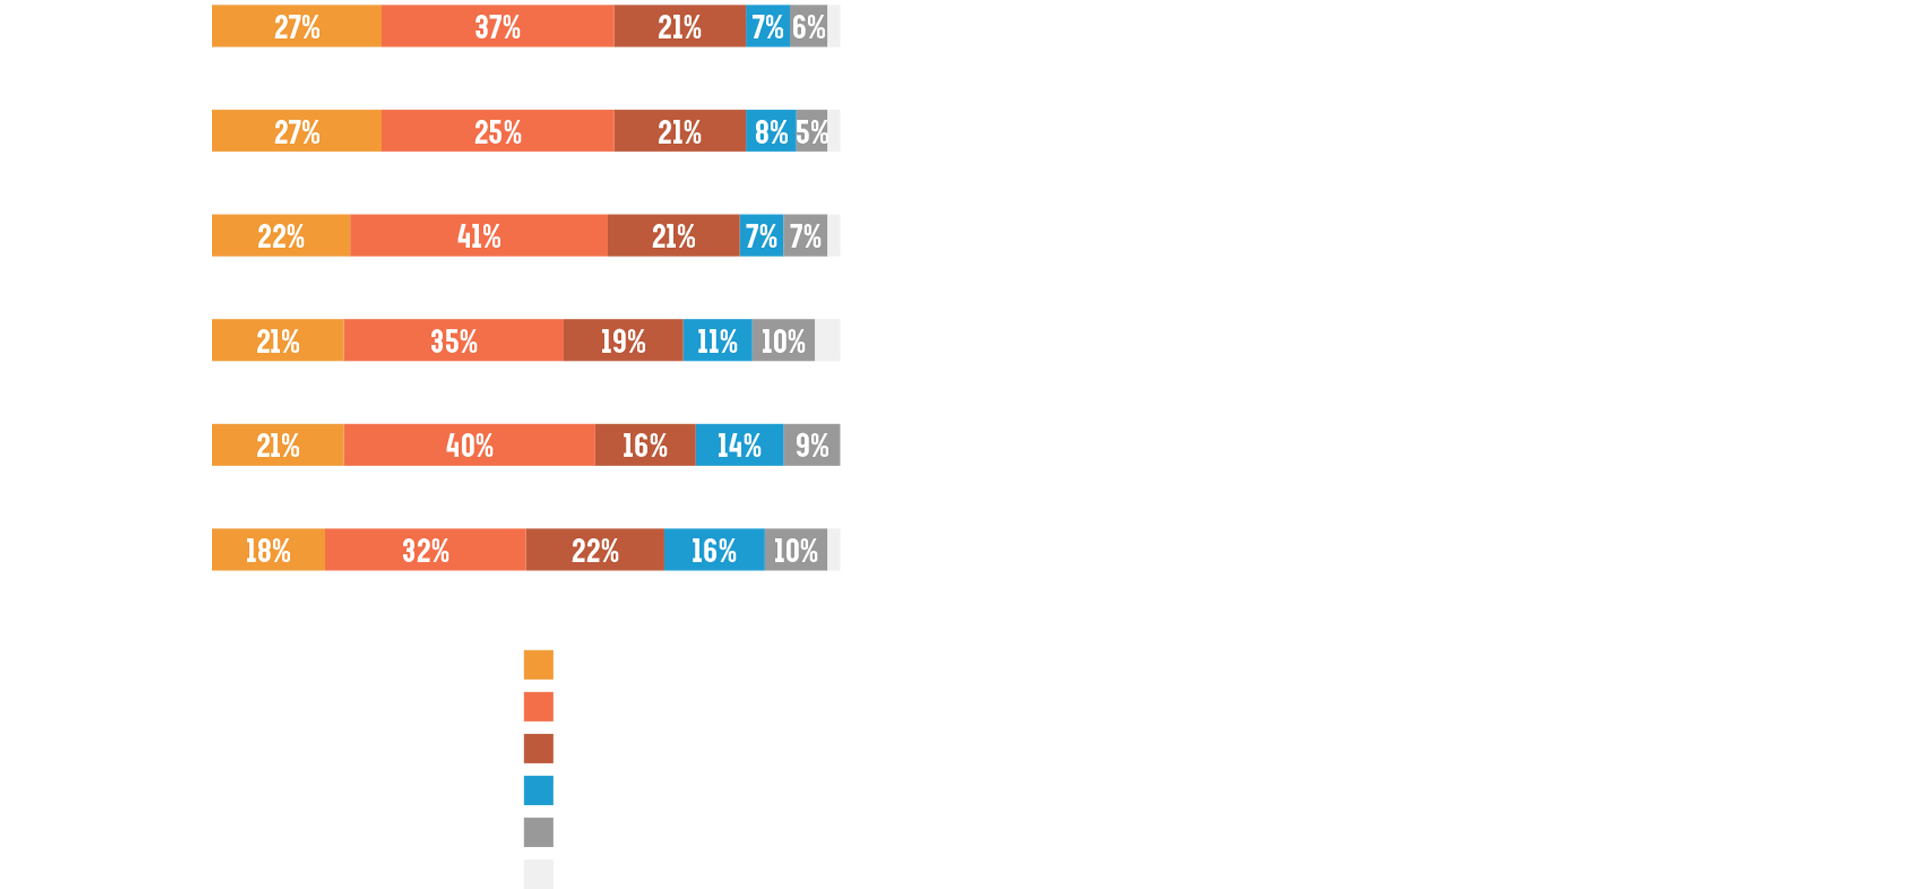
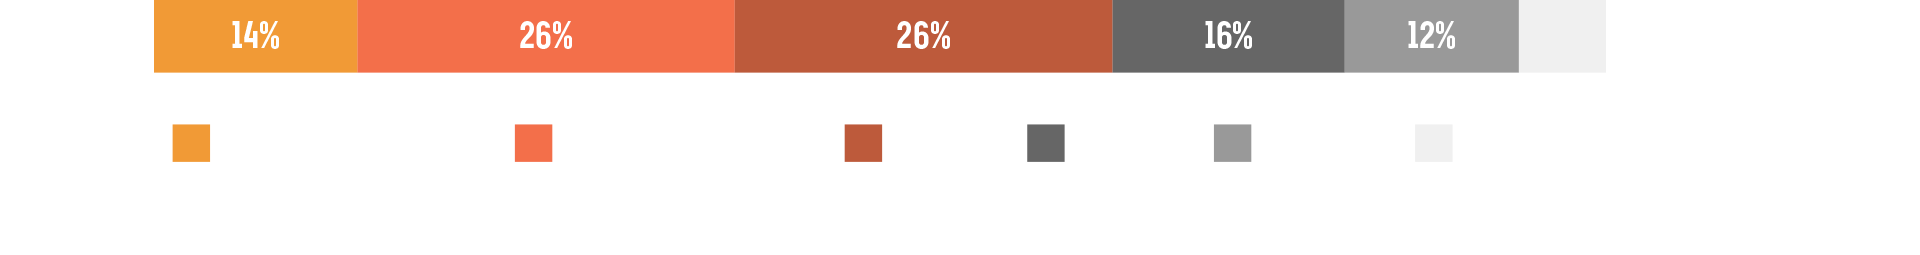
Die Signalisierungssicherheit ist für Service Provider von entscheidender Bedeutung. Laut dem Analystenbericht von Heavy Reading sind die drei wichtigsten Prioritäten für die Sicherheit der Steuerungsebene NEF (41 %), eine 5G-HTTP/2-Signalisierungsfirewall (40 %) und NRF (37 %). Anlass zur Sorge geben die beiden Gruppen, die zusammen 28–38 % aller Service Provider ausmachen und planen, diese Funktionen entweder 12–17 oder 18–24 Monate nach der kommerziellen Einführung zu implementieren. Da 5G parallel zu 4G-Netzen betrieben wird, benötigen Service Provider Zeit, um ein nahtloses Zusammenspiel mit bestehenden 4G-Netzwerksicherheitsplattformen zu gewährleisten. Dadurch gewinnt die Implementierung von Sicherheitsmaßnahmen zusätzlich an Bedeutung.5
API-Bedrohungen
API-Bedrohungen Der Kern des 5G-Netzes basiert auf SDN/NFV und nutzt in großem Umfang die Protokolle HTTP/2 und REST API. Da diese Protokolle allgemein bekannt und im Internet weit verbreitet sind, stehen jedem böswilligen Akteur Werkzeuge zum Auffinden und Ausnutzen von Schwachstellen zur Verfügung. Die Websicherheit steht vor weitreichenden Herausforderungen. Trotz aller Bemühungen der IT- und Sicherheitsbranche sind gut geschützte Websites eher die Ausnahme als die Regel. Eine durchschnittliche Webanwendung weist 33 Schwachstellen auf, und 67 Prozent der Webanwendungen enthalten Schwachstellen mit hohem Risiko.7 APIs sind für den Datenaustausch zwischen Maschinen konzipiert; viele APIs bieten einen direkten Zugang zu sensiblen Daten. Daher benötigen die meisten API-Endpunkte mindestens dasselbe Maß an Risikokontrolle wie Webanwendungen.
S/Gi-LAN-/N6-Sicherheit
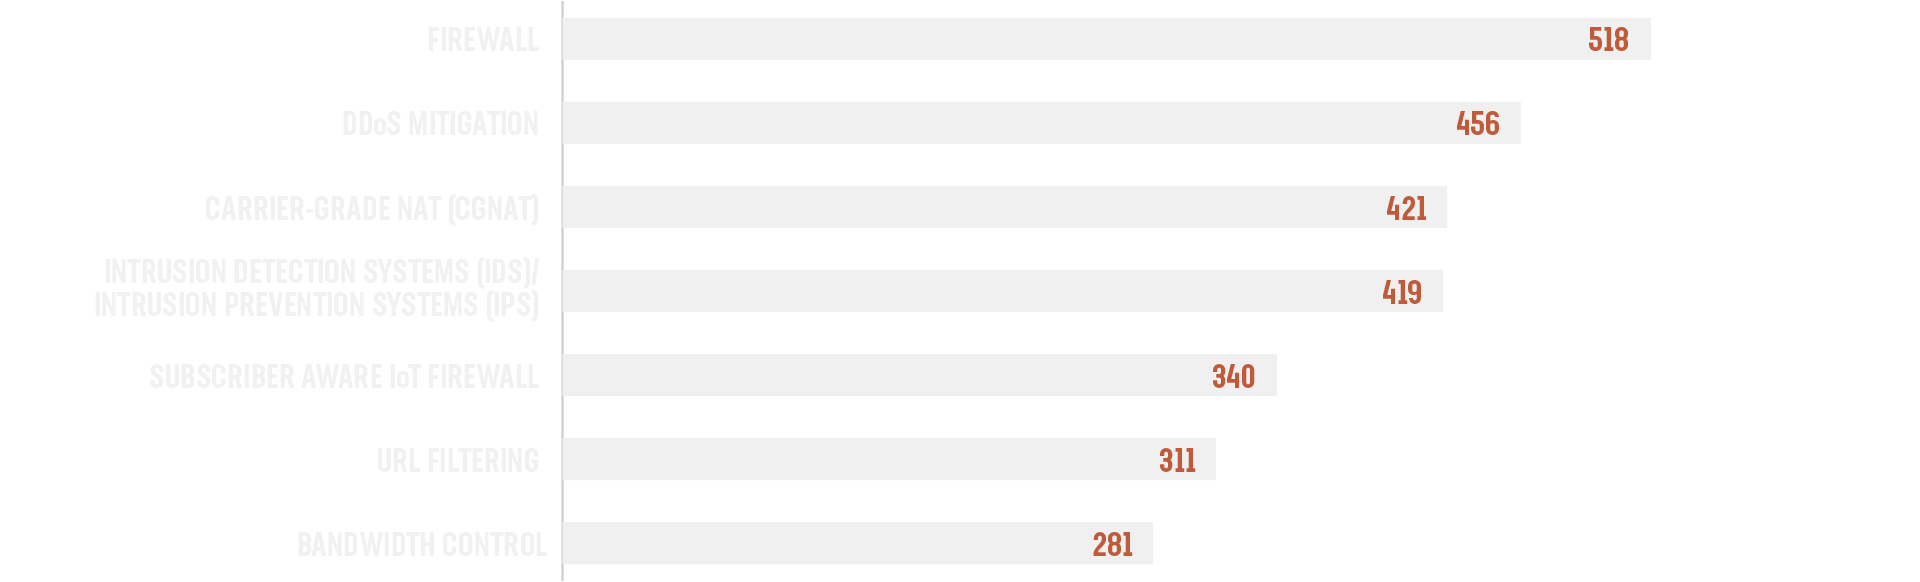
Das N6-LAN (früher als S/Gi-LAN bezeichnet) ist die Schnittstelle zwischen der User Plane Function (UPF) und dem Internet. N6-LAN-Funktionen werden häufig konsolidiert, um die Netzwerkleistung zu optimieren und Kosten zu senken. Diese Schnittstelle bildet das Gateway zum Internet und muss angemessen abgesichert werden. Zu den Sicherheitsfunktionen, die üblicherweise hier angesiedelt sind, gehören: Carrier-Grade Network Address Translation (CGNAT), N6-(Gi-)Firewall, DDoS-Schutz, IoT-Firewall, Sicherheitsdienste für Teilnehmer und sicherer DNS-Cache. Dienstanbieter sehen für herkömmliche Gi-LAN-Produkte weiterhin eine Rolle in ihrem 5G-Portfolio. Die folgende Abbildung zeigt die Ergebnisse einer Umfrage, in der Dienstanbieter gebeten wurden, die Lösungsangebote für Gi-LAN/N6 nach ihrer Bedeutung zu ordnen. Firewalls, DDoS-Abwehr und CGNAT stellen die drei wichtigsten Sicherheitsaspekte dar.
Bedrohungen am Netzwerkrand
Dienstanbieter können ihre 5G-Netze monetarisieren, indem sie Edge-Anwendungsfälle für Innovationen in Unternehmen anbieten. 5G-Netze sind dezentral aufgebaut und basieren auf einer verteilten Multi-Cloud-Architektur. In einem verteilten Cloud-Modell erstrecken sich Cloud-Dienste von Edge-Geräten bis hin zum Rechenzentrum des 5G-Kernnetzes. Edge Computing erhöht das Sicherheitsrisiko für Dienstanbieter, da IoT-Geräte, das wachsende Datenvolumen und die Edge-Infrastruktur attraktive Ziele für Angreifer darstellen.
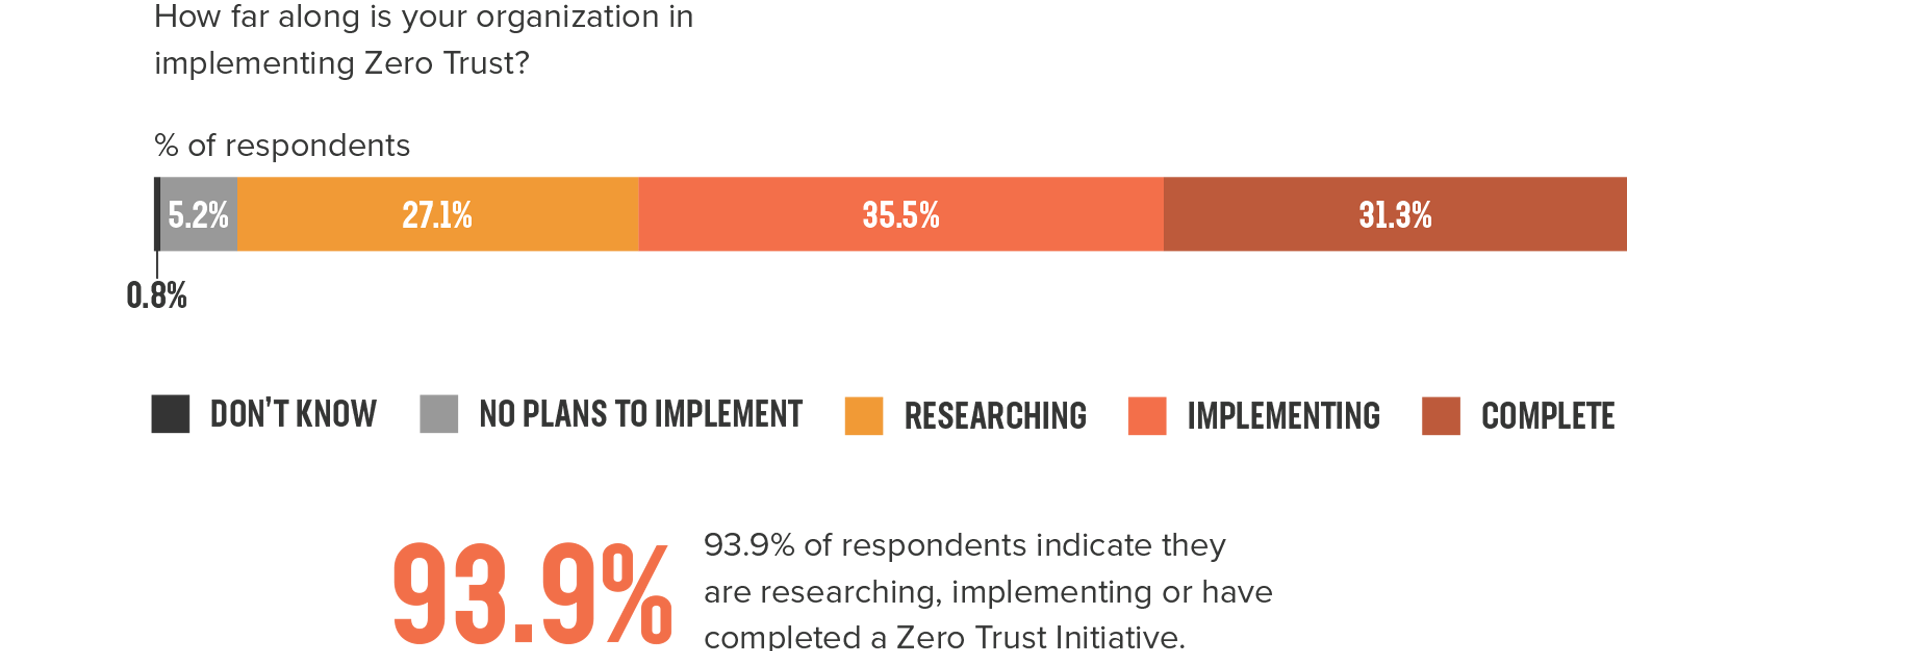
Angesichts von Hybrid- und Multi-Cloud-Architekturen setzen viele Serviceprovider auf ein Zero-Trust-Sicherheitsmodell. Zero-Trust-Sicherheit nutzt Echtzeitinformationen, die von jedem einzelnen Teilnehmer erfasst werden. Analysten berichten, dass 93 % der Befragten eine Zero-Trust-Initiative entweder prüfen, umsetzen oder bereits abgeschlossen haben.10 Das exponentielle Wachstum von IoT-Geräten ist ein weiterer Grund für die Einführung eines Zero-Trust-Sicherheitsmodells, damit kompromittierte IoT-Geräte nicht mit 5G-Geschwindigkeit DDoS-Angriffe ausführen.
“„Die Sicherheit am Netzwerkrand bleibt eine enorme Herausforderung, vor allem weil es äußerst vielfältige Anwendungsfälle für das IoT gibt und die meisten IoT-Geräte nicht über herkömmliche IT-Hardwareprotokolle verfügen. Daher sind die Sicherheitskonfiguration und Softwareupdates, die während des gesamten Lebenszyklus des Geräts häufig erforderlich sind, möglicherweise nicht vorhanden“, sagt Barika Pace, Research Director beim Analystenhaus Gartner.11”
Cloud-Sicherheit
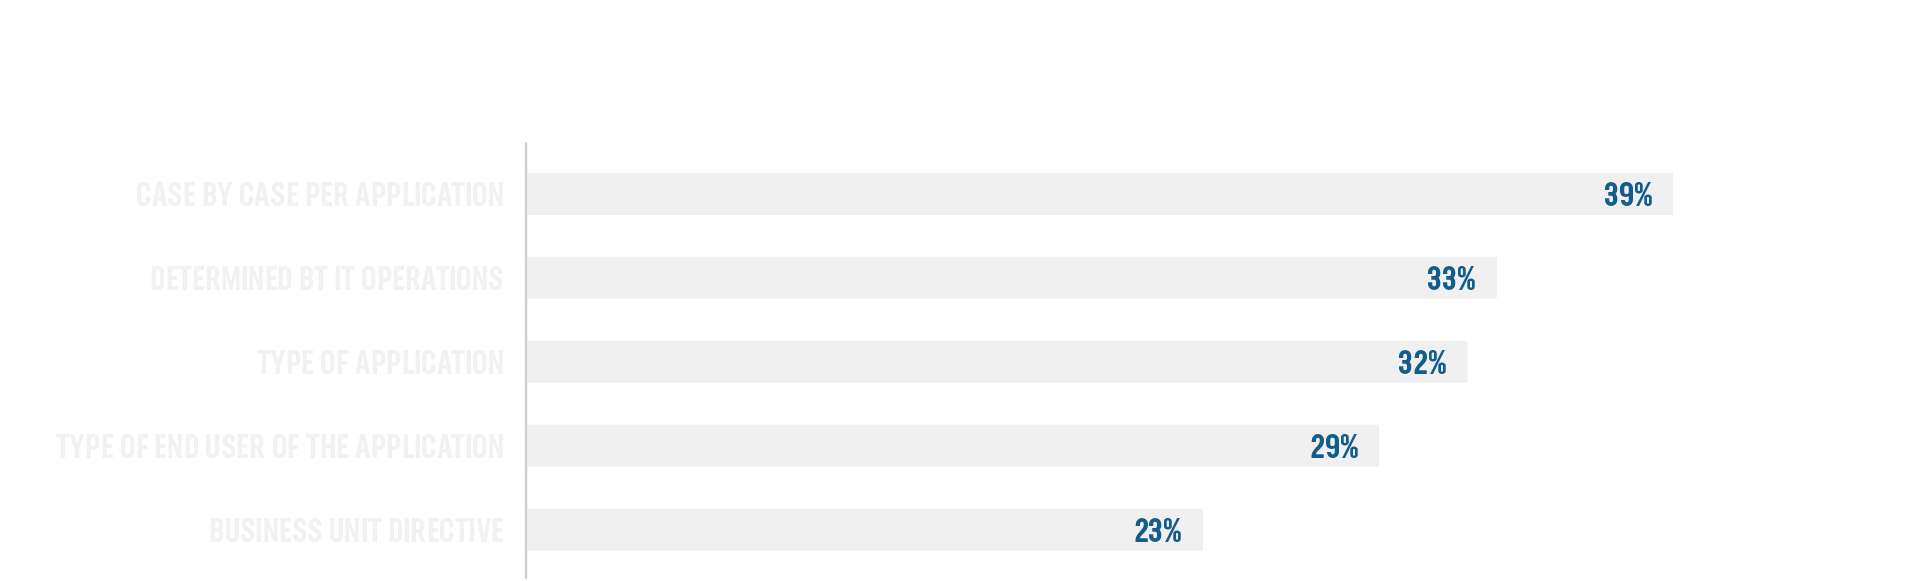
Obwohl die meisten Mobilfunknetze private Clouds nutzen, setzen Edge-Standorte zunehmend auf Public-Cloud-Lösungen. Mobilfunknetzbetreiber arbeiten mit Hyperscalern zusammen, um eine Edge-Lösung zu entwickeln, die für Unternehmenskunden attraktiv ist. Jeder Service Provider verfolgt unterschiedliche Architekturen, Bereitstellungspläne und Zeitpläne. Sie alle müssen jedoch auf einer Sicherheitsstrategie basieren, die eine hohe Erlebnisqualität (Quality of Experience, QoE) für Endnutzer gewährleistet. Im „2020 State of Application Services Report: Telecom Edition“ berichteten wir, dass 90 % der Befragten in einer Multi-Cloud-Umgebung arbeiten und die Mehrheit von ihnen angab, dass Sicherheit bei der Planung ihrer Netze ein wichtiges Anliegen war.13 90 % der Service Provider wählen ihre Cloud-Infrastruktur anhand ihrer spezifischen Anwendungsfälle aus. Die anwendungsbezogene Auswahl von Cloud-Diensten führt zu betrieblichen Verbesserungen und könnte es Service Providern ermöglichen, die vom Cloud-Anbieter bereitgestellten Funktionen zu nutzen.
“90 % der Telekommunikationsanbieter arbeiten in einer Multi-Cloud-Umgebung, wobei Sicherheitsbedenken für sie höchste Priorität haben.14”
Fazit
Wenn Dienstanbieter ihre Migration zu 5G in Angriff nehmen, sehen sie sich in ihrer gesamten digitalen Landschaft mit neuen Cybersicherheitsbedrohungen konfrontiert – von den Endgeräten über den Edge-Bereich und das 5G-Netz bis hin zur Cloud. Um diese Bedrohungen einzudämmen, müssen sie bei jedem Schritt proaktiv Sicherheitsmaßnahmen berücksichtigen, während sie 5G-Netze aufbauen und in ihre bestehende Infrastruktur integrieren.
Kontaktieren Sie uns und erfahren Sie mehr darüber, wie F5 Sie beim Aufbau einer starken 5G-Sicherheitsstrategie unterstützen kann.
FUSSNOTEN
1 GSMA: The Mobile Economy 2020
2 GSMA: The Mobile Economy 2020
3,4,5,6 Heavy Reading, 5G-Sicherheit: Die facettenreiche Kunst des Cloud-nativen Bedrohungsmanagements
7 GSMA: 5G-Sicherheitsprobleme
8 Heavy Reading, 5G-Sicherheit: Die facettenreiche Kunst des Cloud-nativen Bedrohungsmanagements
9 Heavy Reading, 5G-Sicherheit: Die facettenreiche Kunst des Cloud-nativen Bedrohungsmanagements
10 AT&T Cybersecurity: 5G und der Weg zum Edge 2021
11 ZDNET, Edge Computing: Die Cybersicherheitsrisiken, die Sie berücksichtigen müssen
12 AT&T Cybersecurity: 5G und der Weg zum Edge Computing 2021
13,14,15 F5: Bericht zum Stand der Anwendungsdienste 2020, Telekommunikationsausgabe