Architektur der Anwendungsbereitstellung in integrierten Systemen
Überblick
Integrierte Systeme sind eine beliebte Wahl für Unternehmensarchitekturen, da sie eine schnelle Bereitstellung, eine vereinfachte Verwaltung und einen effizienten Betrieb versprechen. Integrierte Systeme kombinieren vorkonfigurierte Rechen-, Switching-, Routing- und Speicherressourcen mit Hypervisor- und Verwaltungssoftware.
Heutzutage haben hyperkonvergente Angebote wie Nutanix und SimpliVity die Virtualisierung der Infrastruktur auf Speicher und Netzwerke ausgeweitet. Diese Lösungen können größere Kosteneinsparungen und mehr Flexibilität bieten.
Die Weiterentwicklung dieser Architekturen hat jedoch nichts an der grundlegenden Beschaffenheit der darauf ausgeführten Anwendungen geändert. Anwendungen benötigen nach wie vor Anwendungsdienste der Schichten 4 bis 7. Diese müssen Sie zusätzlich zu Ihren konvergenten oder integrierten Systemen bereitstellen.
Die Herausforderung besteht darin, den besten Weg zu finden, Anwendungsdienste in diese neuen Architekturen zu integrieren.
Überlegungen
Dank Technologiepartnerschaften mit zahlreichen Anbietern von Infrastruktur- und Virtualisierungslösungen kann F5 Ihnen dabei helfen, die Sicherheit, Verfügbarkeit und Optimierung bereitzustellen, die Ihre Anwendungen benötigen.
Jetzt müssen Sie einige Entscheidungen treffen.
Software oder Hardware?
Zunächst zur Software.
Virtuelle Editionen sind die am häufigsten gewählte Bereitstellungsoption für konvergente und hyperkonvergente Infrastrukturen. Mit virtuellen Editionen können Sie Anwendungsdienste innerhalb der konvergenten Infrastruktur bereitstellen. Wenn sich Dienste und Anwendungen auf derselben Infrastruktur befinden, lässt sich die Vernetzung vereinfachen und zusätzliche Netzwerk-Hops können vermieden werden.
Sie können virtuelle Editionen anwendungsbezogen bereitstellen. Dadurch wird der gesamte Stack für eine einzelne Anwendung vereinfacht und lässt sich leichter zwischen verschiedenen Infrastrukturen übertragen. Außerdem können Sie für Anwendungsserver und virtuelle Editionen dieselben Bereitstellungs- und Provisionierungsverfahren verwenden, was den Betrieb vereinfacht.
Wie sieht es mit der Hardware aus?
Das Hinzufügen von Hardware-Appliances zu einer vorkonfigurierten Hardwarelösung mag widersinnig erscheinen, ist aber manchmal eine sinnvolle Entscheidung. Wenn eine hohe Leistung erforderlich ist (beispielsweise bei der SSL-Überprüfung großer Datenmengen oder der DDoS-Abwehr), bietet speziell entwickelte Hardware die nötige Leistung und Skalierbarkeit.
Der Nachteil? Wenn Dienste auf mehreren logischen Ebenen innerhalb eines Infrastruktur-Stacks benötigt werden (etwa zur Steuerung des Datenverkehrs zwischen der Frontend-Darstellung und der Geschäftslogik der Middleware), muss der Anwendungsdatenverkehr zur Verarbeitung die konvergenten Infrastrukturblöcke verlassen. Dadurch entstehen zusätzliche Netzwerk-Hops und die Latenz erhöht sich.
Sie könnten auch eine „zweistufige“ Lösung bereitstellen, bei der leistungsfähige Hardware am Netzwerkrand zentrale Dienste (SSL-Inspektion, Firewalling, Optimierung) übernimmt und virtuelle Single-Tenant-Editionen spezialisierte Dienste (Web Application Firewalling oder Zugriff auf virtuelle Desktops) für bestimmte Anwendungen innerhalb der integrierten virtuellen Infrastruktur bereitstellen.
Vertikal oder horizontal skalieren?
Mit F5 können Sie vertikal oder horizontal skalieren. Die vertikale Skalierung eignet sich gut für eine einzelne Anwendung oder wenn mehrere Dienste auf einem leistungsstarken Hardwaregerät konsolidiert wurden. Die horizontale Skalierung durch die Konfiguration zusätzlicher Appliances ist eine hervorragende Möglichkeit, mehr Anwendungen zu verwalten und die Flexibilität zu erhöhen.
Schritte
Ihre Wahl der konvergenten oder hyperkonvergenten Infrastruktur, der Plattform und des Skalierungsmodells bestimmt Ihre nächsten Schritte.
1. Konfigurieren Sie die Plattform.
Virtuelle Appliances lassen sich problemlos in einem integrierten System bereitstellen. Stellen Sie einfach das Image bereit (Image und Bereitstellungsmethode hängen vom Hypervisor und vom System ab), verwenden Sie die virtuelle Switch-Technologie des Hypervisors, um die erforderlichen Netzwerke verfügbar zu machen, und lizenzieren Sie anschließend die Appliance.
Stellen Sie bei Hardware-Appliances sicher, dass das Gerät über leistungsfähige Verbindungen zu allen Netzwerken verfügt, in denen Sie Dienste für die Anwendungsbereitstellung einsetzen möchten. Durch mehrere Hochleistungs-Trunks zur Switch-Fabric kann der Netzwerkverkehr von Anwendungen, die innerhalb des Systems ausgeführt werden, von der BIG-IP- oder VIPRION-Plattform verwaltet werden. Stellen Sie sicher, dass der Datenverkehr aus allen relevanten VLANs für die Plattform zugänglich ist, damit Dienste überall dort eingebunden werden können, wo sie benötigt werden.
2. Anwendungsdienste konfigurieren.
Nachdem die laufende Plattform mit den gewünschten Netzwerken verbunden wurde, können nun die Anwendungsdienste konfiguriert werden. Verwenden Sie nach Möglichkeit eine iApp-Vorlage, um die Verwaltung zu vereinfachen und robuste, reproduzierbare Bereitstellungen zu ermöglichen.
iApp-Vorlagen verwandeln Best Practices für die Bereitstellung bestimmter Anwendungen in einfache Assistenten, sodass Sie nur standortspezifische Informationen wie die IP-Adressierung angeben müssen. Es gibt mehr als zwanzig von F5 unterstützte, vollständig anpassbare Vorlagen für zahlreiche gängige Anwendungen. Die Vorlagen lassen sich auch über APIs steuern, sodass Verwaltungssysteme mit wenigen einfachen REST-Aufrufen standardisierte Bereitstellungen erstellen können.
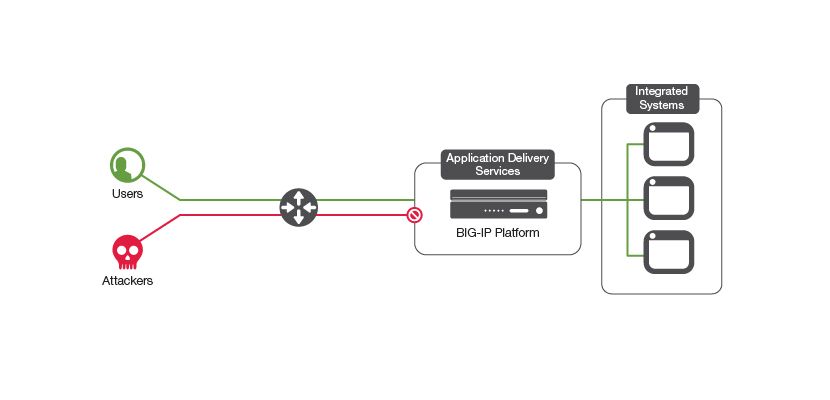
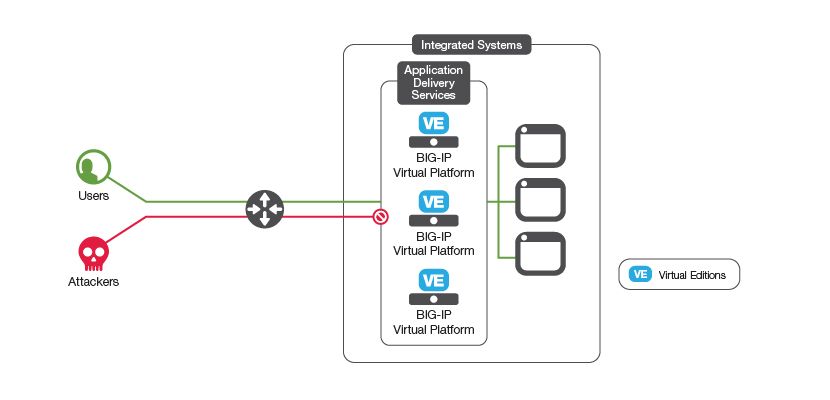
Ergebnis
Die in Ihren integrierten Systemen ausgeführten Anwendungen werden durch die Sicherheit, Leistung und Verfügbarkeit der F5 Application Services optimiert.