F5 BIG-IP AFM Intrusion Prevention System (IPS)
Netze von Serviceprovidern und Unternehmen nutzen eine Reihe unterschiedlicher Protokolle, die die Konnektivität für eine Vielzahl von Anwendungen ermöglichen. Die meisten dieser Netze basieren auf älteren Protokollen mit schwachen oder gar keinen integrierten Sicherheitsmechanismen. Angreifer können diese Schwachstellen ausnutzen, um Dienste zu beeinträchtigen oder Informationen zu stehlen. Für Serviceprovider, die 5G-basierte Dienste bereitstellen, schafft die neue 5G-Architektur exponentiell mehr potenzielle Zugangspunkte zur Netzwerkinfrastruktur. Um in einem wettbewerbsintensiven Markt ein Kundenerlebnis zu bieten, das den Erwartungen entspricht, ist der Schutz der Netze unerlässlich.
Eine flexible, moderne Lösung zur Protokollinspektion
Das Intrusion-Prevention-System (IPS) von F5 ist ein nativer Bestandteil von F5 BIG-IP AFM. Es prüft den gesamten eingehenden Datenverkehr auf den Schichten 5 bis 7 und schützt mehr als 25 Protokolle und Infrastrukturanwendungen vor Sicherheitsvorfällen und Exploits. Die IPS-Lösung von BIG-IP AFM überprüft, ob der Datenverkehr die Protokollstandards einhält, und gleicht ihn mit Hunderten bekannten Angriffssignaturen ab. Sie schützt die DNS-Infrastruktur vor Protokollangriffen und Exploits, die die Leistung beeinträchtigen können. Für Serviceprovider bietet das IPS von BIG-IP AFM noch mehr: Es schützt den Netzwerkrand und prüft den Datenverkehr sowie die Protokollkonformität bei gängigen Serviceprovider-Protokollen wie SS7, Diameter, HTTP/2, GTP, SCTP und SIP, deren Datenverkehr über UDP, TCP und SCTP in das Netzwerk gelangt. Das System stellt sicher, dass diese Anwendungsdienste weder angegriffen noch ausgenutzt werden. Die Bedrohungslage wird noch komplexer, wenn man die Millionen von IoT-Geräten berücksichtigt, die jedes Jahr verkauft und mit privaten oder geschäftlichen Netzwerken verbunden werden. Viele dieser IoT-Geräte verfügen nur über schwache oder gar keine Sicherheitsmechanismen. Dadurch werden sie zu Zielen für Hackerangriffe und können in Angriffsnetzwerke eingebunden werden. Das IPS von BIG-IP AFM prüft die weitverbreiteten IoT-Protokolle MQTT und CoAP, um Angriffe auf IoT-Dienstserver abzuwehren.
Hauptmerkmale
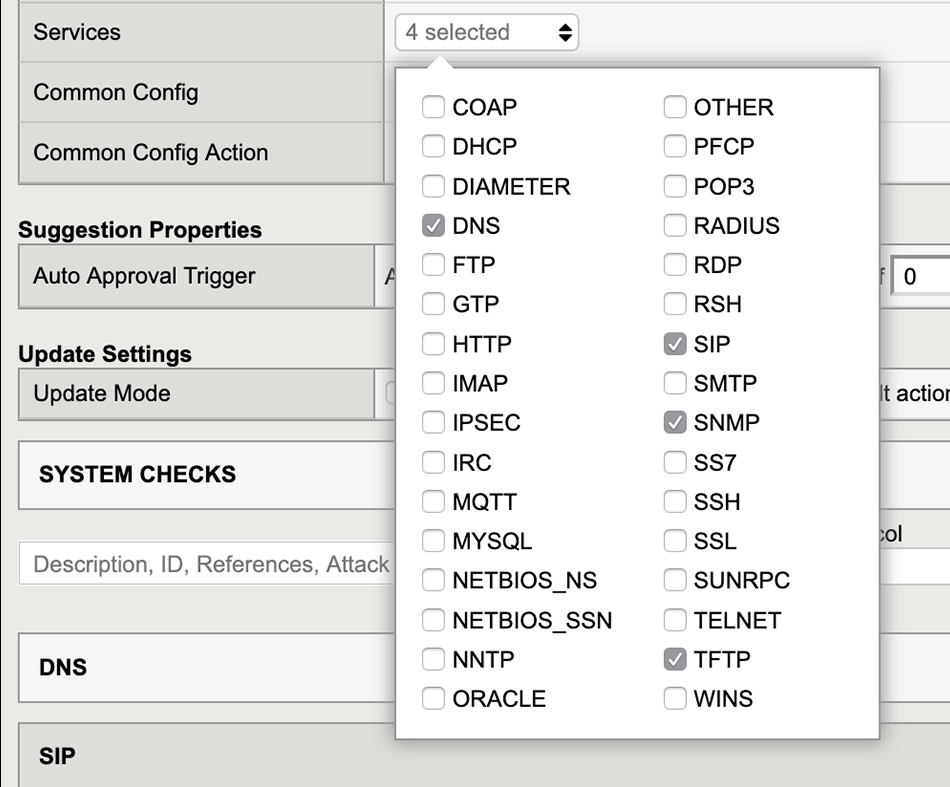
BIG-IP AFM IPS unterstützt derzeit die folgenden Protokolle:
CoAP | MQTT | RSH |
DHCP | MYSQL | SMTP |
Durchmesser | NETBIOS_NS | SNMP |
DNS | NETBIOS_SSN | SS7 |
FTP | NNTP | SSH |
GTP | Oracle | SSL |
HTTP | PFCP | SUNRPC |
IMAP | POP3 | TELNET |
IPSEC | RADIUS | TFTP |
IRC | RDP | SIEGE |
Schnell, einfach und flexibel
Damit BIG-IP AFM IPS schnell auf Angriffe und Exploits reagieren kann, die auf Netzwerke und Protokolle abzielen, werden virtuelle BIG-IP Standard-Server und Zugriffssteuerungslisten (ACLs) sowie FastL4 unterstützt. Mit F5 iRules lassen sich außerdem Richtlinien zügig auf eingehenden Datenverkehr anwenden. iRules wird von der über 250.000 Mitglieder zählenden F5 DevCentral-Community genutzt, deren Mitglieder zusammenarbeiten und benutzerdefinierte Regeln erstellen, um weniger verbreitete Bedrohungen abzuwehren. Diese Regeln werden innerhalb der Community geteilt, sodass andere Administratoren die Funktionalität ihrer BIG-IP AFM-Bereitstellungen flexibel erweitern können.
F5 bietet sofort einsatzbereite, vordefinierte Regeln, die speziell auf die Netzwerkprotokolle von Serviceprovidern abgestimmt sind, um die Überprüfung und den Schutz des Datenverkehrs von Teilnehmern weiter auszubauen.
Nutzung und Schutz durch SNORT-kompatible Regeln
Die IPS-Engine von BIG-IP AFM verwendet SNORT, eine branchenspezifische Standardsprache (DSL), um Regeln auf eingehenden Datenverkehr anzuwenden und so Angriffe und Exploits zu erkennen und zu blockieren. Das IPS von BIG-IP AFM kann SNORT-Regeln aus Drittanbieterquellen einlesen und verwenden, um einen konsistenten Schutz auf Grundlage bestehender Richtlinien zu gewährleisten. F5 stellt sofort einsatzbereite, vordefinierte Regeln bereit, die speziell auf Netzwerkprotokolle von Serviceprovidern abgestimmt sind, um die Überprüfung und den Schutz des Teilnehmerdatenverkehrs weiter auszubauen. Zum Schutz vor neuen und sich weiterentwickelnden Angriffen und Exploits stellt der IPS-Abonnementdienst von BIG-IP AFM kontinuierlich neue Signaturen bereit.
Risikoübersicht nahezu in Echtzeit
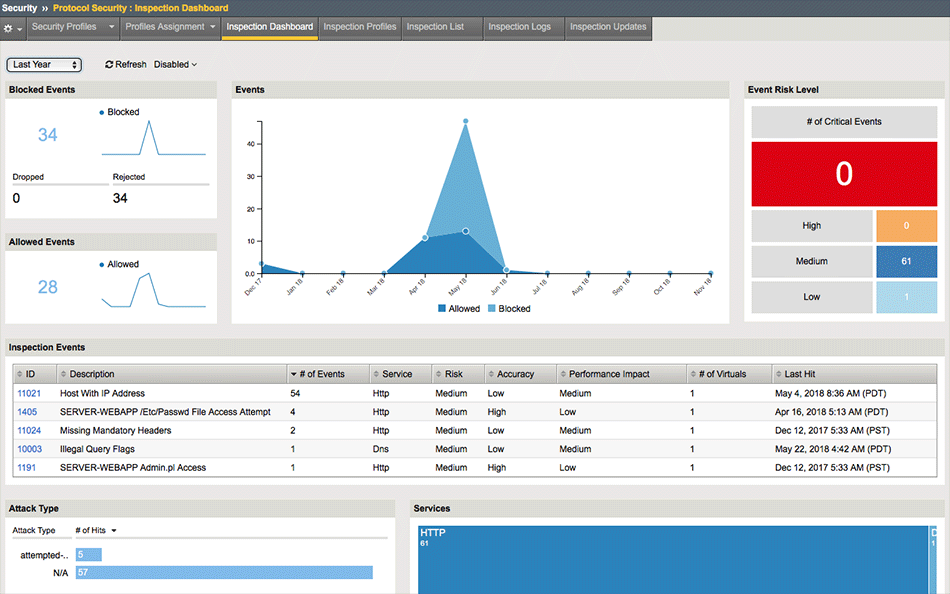
BIG-IP AFM IPS bietet High-Speed Logging (HSL) für eine nahezu in Echtzeit erfolgende Übersicht über den eingehenden Datenverkehr, damit Netzwerkverantwortliche schnell auf Angriffe reagieren können. F5 BIG-IQ Security ergänzt dies durch eine korrelierte Übersicht über Bedrohungen und ermöglicht konkrete Gegenmaßnahmen. Protokolldaten können zur Analyse und für historische Vergleiche an unterstützte SIEM-Lösungen (Security Information and Event Management) von Drittanbietern übertragen werden.
Integriertes Lernen und Regelvorschläge
BIG-IP AFM IPS enthält eine Engine für Richtlinienvorschläge, mit der Administratoren mit neuen Angriffen und Exploits Schritt halten können, ohne diese umfassend überwachen und Regeln entwickeln zu müssen. Die Engine für Richtlinienvorschläge erstellt anhand von Datenverkehrsmustern Regeln, die entweder manuell oder automatisch akzeptiert oder abgelehnt werden können. So lässt sich der Schutz ohne Fachkenntnisse oder zusätzlichen Aufwand problemlos erweitern. Sie kann außerdem darauf hinweisen, wenn eine Regel möglicherweise viele falsch-positive Ergebnisse liefert und deaktiviert werden sollte.
Multithreading für Leistung und Skalierbarkeit
BIG-IP AFM IPS basiert auf der Plattform F5 BIG-IP und ist für die native Multithread-Verarbeitung ausgelegt. Dadurch lässt sich die Lösung bei Lastspitzen oder geplantem Wachstum problemlos skalieren, ohne die Services zu beeinträchtigen. Die Multithread-Architektur sorgt zudem für hohe Verfügbarkeit und ermöglicht Software-Upgrades ohne Betriebsunterbrechung, sodass Ihre Geschäftsabläufe ungestört fortgesetzt werden können und Ihr Risiko reduziert wird.
Betriebliche Flexibilität
Die IPS-Lösung der BIG-IP AFM Virtual Edition lässt sich problemlos auf den Cloud-Plattformen AWS, Azure und Google Cloud sowie in privaten VMware-/KVM-Cloud-Umgebungen betreiben und ermöglicht so den Schutz beliebiger Anwendungsinfrastrukturen und NFV-Endpunkte. Bereitstellungen können mit F5 BIG-IQ verwaltet werden, das sich entweder in einer öffentlichen oder einer privaten Cloud befindet und eine einfache Verwaltung und gute Übersicht ermöglicht.
Die IPS-Lösung der virtuellen Edition von BIG-IP AFM lässt sich problemlos auf AWS-, Azure- und Google-Cloud-Plattformen sowie in privaten VMware/KVM-Cloud-Umgebungen betreiben.
Plattform zur Konsolidierung von Diensten
BIG-IP AFM IPS ermöglicht es Serviceprovidern, ihre Infrastruktur mithilfe eines IPS zu konsolidieren und zu schützen, das zusammen mit Gi-Firewall- und Lastausgleichsdiensten in eine einzige Plattform integriert ist. BIG-IP AFM IPS ist für den Schutz des Kerns und der Peripherie von Rechenzentren sowie der zugrunde liegenden Protokolle optimiert, die Teilnehmerdienste ermöglichen. Für Netzwerke, die eine hohe Skalierbarkeit und Leistung erfordern, bietet IPS auf BIG-IP iSeries-Appliances und VIPRION-Chassis branchenführenden Durchsatz und höchste Zuverlässigkeit, um eine sichere Bereitstellung von Netzwerkdiensten zu gewährleisten.
Fazit
Die IPS-Lösung von BIG-IP AFM schützt die DNS-Infrastruktur vor Protokollangriffen und Exploits, die die Leistung beeinträchtigen können. Bei Serviceprovidern schützt BIG-IP AFM IPS den Netzwerkrand, überprüft den Datenverkehr und stellt die Einhaltung der Protokolle für Serviceprovider sicher. Da Serviceprovider zunehmend 5G-basierte Dienste anbieten möchten, nehmen auch die Angriffsmöglichkeiten zu, wodurch der Schutz des Netzwerks noch wichtiger wird.
Erfahren Sie mehr darüber, wie BIG-IP AFM und BIG-IQ zum Schutz Ihrer Infrastruktur beitragen können.