BIG-IP Zero Trust Access (ehemals Access Policy Manager (APM)): Gateway zur Zero-Trust-Architektur
F5 BIG-IP Zero Trust Access, ehemals Access Policy Manager, ermöglicht durch die Unterstützung eines identitätsbewussten Proxys (Identity-Aware Proxy, IAP) den Zero-Trust-Zugriff auf Anwendungen.
Virtuelle private Netzwerke absichern
Da Remote-Arbeit inzwischen die Norm ist, müssen Unternehmen unabhängig vom Standort ihrer Anwendungen oder Benutzer einen sicheren, autorisierten Zugriff auf Anwendungen und Ressourcen gewährleisten. Viele Unternehmen setzen auf virtuelle private Netzwerke (VPNs), um den Remote-Zugriff von Benutzern auf Anwendungen und Ressourcen abzusichern. VPNs ermöglichen zwar einen sicheren Benutzerzugriff, können jedoch auch umständlich zu handhaben sein.
Wenn ein Benutzer über ein VPN auf eine Anwendung in Ihrem Netzwerk und anschließend auf eine Public-Cloud- oder Software-as-a-Service-Anwendung (SaaS) zugreift, werden die Daten und der Code der cloudnativen oder SaaS-Anwendung zunächst durch Ihr Netzwerk und dann an den Benutzer übertragen. Dadurch kann innerhalb des VPN ein Engpass entstehen. Dies wiederum kann die Latenz erhöhen und sich negativ auf die Benutzererfahrung und Produktivität auswirken. Zudem können VPNs gehackt werden. Es gab bereits zahlreiche Fälle, in denen ein VPN Opfer eines heimtückischen Man-in-the-Middle-Angriffs (MitM) wurde, insbesondere wenn Benutzer an einem entfernten Standort über ein öffentliches WLAN auf Ressourcen und Anwendungen zugreifen. Selbst Beschäftigte im Homeoffice können betroffen sein, da ihr Heimrouter infiziert werden kann, was MitM-Angriffe und Datendiebstahl ermöglicht. Der VPN-Zugriff basiert außerdem auf dem inzwischen veralteten Sicherheitsansatz „Burg und Burggraben“: Verfügt ein Benutzer über die richtigen Anmeldedaten, kann er auf alle Anwendungen und Ressourcen in Ihrem Netzwerk zugreifen, für die er autorisiert ist. Diese Art des Zugriffs ist zwar bequem, kann für Ihr Unternehmen jedoch problematisch sein. Selbst ein vertrauenswürdiger, bekannter Benutzer kann unwissentlich und unbeabsichtigt zu einer internen Bedrohung werden.
Angreifer können Credential-Stuffing-Angriffe auf den VPN-Zugang Ihres Unternehmens durchführen, um Zugriff auf Ihr Netzwerk, Ihre Anwendungen und Ihre Daten zu erlangen. Sie können Daten stehlen, zusätzliche Schadsoftware in Ihrem Netzwerk einschleusen, Benutzerkonten übernehmen und Angriffe starten. Sie können sich sogar lateral in Ihrem Netzwerk bewegen, um andere Benutzer zu infizieren oder weitere Daten zu entwenden. Zudem können sie sich innerhalb Ihres Netzwerks vor- oder nachgelagert ausbreiten und Ihre Lieferkette angreifen. Dies kann Ihrem Unternehmen, Ihren Benutzern und sogar Ihren Partnern und Lieferanten schaden.
Die Vorteile einer Zero-Trust-Architektur
Viele Unternehmen setzen auf eine Zero-Trust-Architektur. Zero Trust verfolgt einen Sicherheitsansatz, bei dem davon ausgegangen wird, dass Angreifer bereits in das Netzwerk eingedrungen sind und dort auf eine Gelegenheit für einen Angriff lauern. Ein Zero-Trust-Sicherheitsansatz verwirft die Vorstellung von vertrauenswürdigen internen Akteuren innerhalb eines definierten Netzwerkperimeters. Anders als beim seit Jahrzehnten eingesetzten Sicherheitskonzept „Burg und Burggraben“ wird davon ausgegangen, dass es nur einen eingeschränkten oder gar keinen sicheren Netzwerkperimeter gibt. Da Anwendungen inzwischen in öffentliche Clouds migriert oder durch SaaS-Anwendungen ersetzt wurden und nun auch KI-Agenten und nicht-menschliche Identitäten (NHIs) hinzukommen, ist ein Zero-Trust-Ansatz relevanter, geeigneter und dringlicher denn je.
Der Zero-Trust-Grundsatz lautet: „Niemals vertrauen, immer überprüfen.“ Vertrauen Sie Benutzern niemals, selbst wenn sie bereits authentifiziert und autorisiert wurden und Zugriff auf Anwendungen und Ressourcen erhalten haben. Überprüfen und kontrollieren Sie stets die Identität des Benutzers, den Gerätetyp und die Integrität des Geräts, den Standort, die Anwendungen und Ressourcen, auf die zugegriffen werden soll, und weitere Faktoren. Führen Sie diese Überprüfung nicht nur durch, wenn ein Benutzer Zugriff anfordert, sondern während des gesamten Zeitraums, in dem er Zugriff auf eine Anwendung oder Ressource hat, sowie bei jeder weiteren Zugriffsanfrage und jedem weiteren Zugriffsversuch. Ein Zero-Trust-Ansatz bedeutet, beim Benutzerzugriff das Prinzip der geringsten Rechte anzuwenden. Das heißt, Benutzern nur Zugriff auf die Anwendungen und Ressourcen zu gewähren, für die sie autorisiert sind, und ihren Zugriff jeweils auf eine einzelne Anwendung oder Ressource zu beschränken.
Die Grundprinzipien einer Zero-Trust-Architektur sind Identität und Kontext. Stellen Sie mithilfe einer vertrauenswürdigen, überprüfbaren Identitätsquelle stets sicher, dass ein Benutzer tatsächlich die Person ist, für die er sich ausgibt. Sorgen Sie außerdem dafür, dass nur der richtige Benutzer zur richtigen Zeit, mit dem richtigen Gerät, der richtigen Konfiguration und vom richtigen Ort aus sicher auf die richtige Anwendung zugreift.
“Die Grundprinzipien einer Zero-Trust-Architektur sind Identität und Kontext.”
Identity-Aware Proxy: Ein Gateway zu Zero Trust
Identitäts- und Kontextbewusstsein sind ebenfalls zentrale Funktionen des Identity-Aware Proxy (IAP). Der Identity-Aware Proxy ermöglicht den sicheren Zugriff auf bestimmte Anwendungen und nutzt dabei einen granularen Ansatz für die Benutzerauthentifizierung und -autorisierung. IAP gewährt den Zugriff auf Anwendungen ausschließlich für einzelne Anfragen. Dies unterscheidet sich deutlich vom umfassenden Zugriffsansatz von VPNs, die sitzungsbasierten Zugriff gewähren. Der Unterschied besteht darin, den Benutzerzugriff auf eine bestimmte Anwendung oder Ressource zu beschränken, für die eine Zugriffsberechtigung vorliegt, anstatt den Zugriff auf alle Anwendungen oder Ressourcen zu ermöglichen, für die der Benutzer zugriffsberechtigt ist. Durch die Zentralisierung der Autorisierung lassen sich Zugriffssteuerungen auf Anwendungsebene einrichten.
Der Kontext ist innerhalb von IAP von entscheidender Bedeutung. Er ermöglicht die Erstellung und Durchsetzung granularer Richtlinien für den Anwendungszugriff auf der Grundlage kontextbezogener Attribute wie Benutzeridentität, Geräteintegrität und Benutzerstandort, um nur einige zu nennen. IAP stützt sich auf Zugriffskontrollen auf Anwendungsebene und nicht auf Regeln, die auf Netzwerkebene vorgegeben werden. Konfigurierte Richtlinien spiegeln die Absichten und den Kontext von Benutzern und Anwendungen wider, nicht Ports und IP-Adressen. Schließlich benötigt IAP eine starke Vertrauensbasis für Identitäten, um Benutzer und ihre Geräte zu verifizieren und strikt durchzusetzen, auf welche Ressourcen sie zugreifen dürfen.
Identity Aware Proxy bildet die Grundlage von F5 BIG-IP Zero Trust Access (ehemals BIG-IP Access Policy Manager (APM)). BIG-IP Zero Trust Access nutzt Identity Aware Proxy und ermöglicht so die Validierung jeder Anwendungszugriffsanfrage nach dem Zero-Trust-Modell. Für den authentifizierten und autorisierten sicheren Zugriff auf bestimmte Anwendungen kommt dabei der branchenführende Zugriffsproxy von F5 zum Einsatz. BIG-IP Zero Trust Access zentralisiert Benutzeridentität und Autorisierung. Die Autorisierung basiert auf dem Prinzip der geringstmöglichen Zugriffsrechte. Mit seinem IAP-Ansatz kann BIG-IP Zero Trust Access Anwendungszugriffsanfragen prüfen, beenden und autorisieren. Das für eine Zero-Trust-Umgebung erforderliche Kontextbewusstsein macht die Entwicklung und Durchsetzung äußerst granularer Autorisierungsrichtlinien notwendig. Durch die Unterstützung von IAP bietet BIG-IP Zero Trust Access genau das. In BIG-IP Zero Trust Access können Richtlinien erstellt werden, um die Benutzeridentität zu überprüfen, die Eignung und den Sicherheitsstatus des Geräts zu kontrollieren und die Benutzerautorisierung zu validieren.
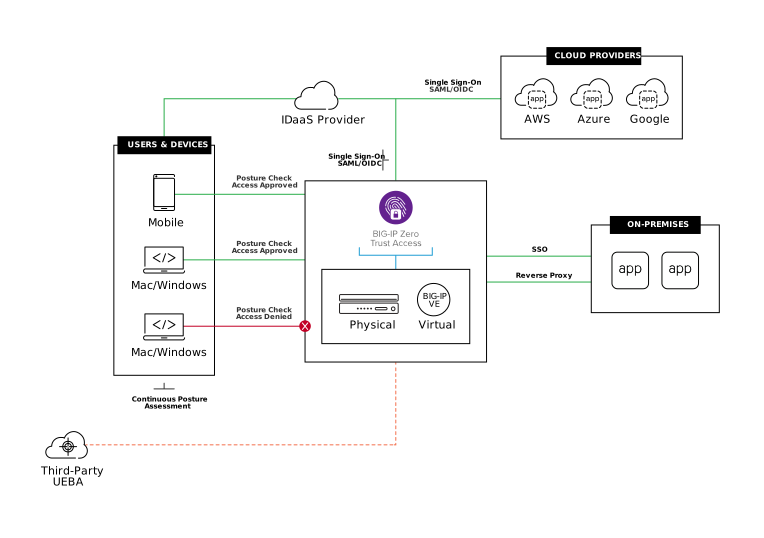
Es können auch identitäts- und kontextbezogene Richtlinien erstellt werden, die:
- Integrität und Vertraulichkeit der Anwendung bestätigen
- Zugänglichkeit von Uhrzeit und Datum bestätigen
- Den Zugriff einschränken oder sperren, wenn der Standort des Benutzers als falsch, unangemessen oder unsicher eingestuft wird
- Zusätzliche Authentifizierungsverfahren – einschließlich Multi-Faktor-Authentifizierung (MFA) – anfordern, wenn der Standort des Benutzers oder die Vertraulichkeit des Geräts, der Anwendung oder der Dateien, auf die zugegriffen werden soll, dies rechtfertigt. Dies wird üblicherweise als Step-up-Authentifizierung bezeichnet.
- Daten aus anderen API-basierten Sicherheits- und Risikoquellen in die Richtlinien für den Anwendungszugriff von Benutzern integrieren
Um sicherzustellen, dass ein Gerät geeignet und sicher ist, bevor der Benutzer authentifiziert und sein Anwendungszugriff autorisiert werden kann, kann BIG-IP Zero Trust Access auf Prüfungen des Gerätesicherheitsstatus zurückgreifen, die von bestehenden Angeboten führender Anbieter in den Bereichen Unified Endpoint Management (UEM), Enterprise Mobility Management (EMM), Mobile Threat Defense (MTD), Extended Detection and Response (XDR) und weiteren bereitgestellt werden. Dies kann über eine einfache Überprüfung der Geräteintegrität bei der Authentifizierung hinausgehen. Stattdessen lassen sich kontinuierliche, fortlaufende Prüfungen des Gerätestatus aktivieren. So wird sichergestellt, dass Benutzergeräte die Endpunktsicherheitsrichtlinien während des gesamten Anwendungszugriffs des Benutzers nicht nur erfüllen, sondern auch dauerhaft einhalten. Erkennt BIG-IP Zero Trust Access eine Änderung der Geräteintegrität, kann der Anwendungszugriff des Benutzers eingeschränkt oder beendet werden. Dadurch lassen sich potenzielle Angriffe verhindern oder sogar vollständig unterbinden, bevor sie gestartet werden.
Identity Aware Proxy vereinfacht zudem den Anwendungszugriff für Remote-Mitarbeiter und ermöglicht einen besseren und sichereren Zugriff auf Anwendungen. Da Benutzer über einen VPN-Zugang auf jede Anwendung oder Ressource zugreifen können, für die sie autorisiert sind, entspricht dieser nicht dem Zero-Trust-Modell. BIG-IP Zero Trust Access ermöglicht es Unternehmen hingegen, die Anwendungszugriffsanfragen von Benutzern direkt auf eine bestimmte Anwendung zu beschränken und den Zugriff durch Verschlüsselung zu schützen.
Eine Identitätsbrücke für Zero Trust
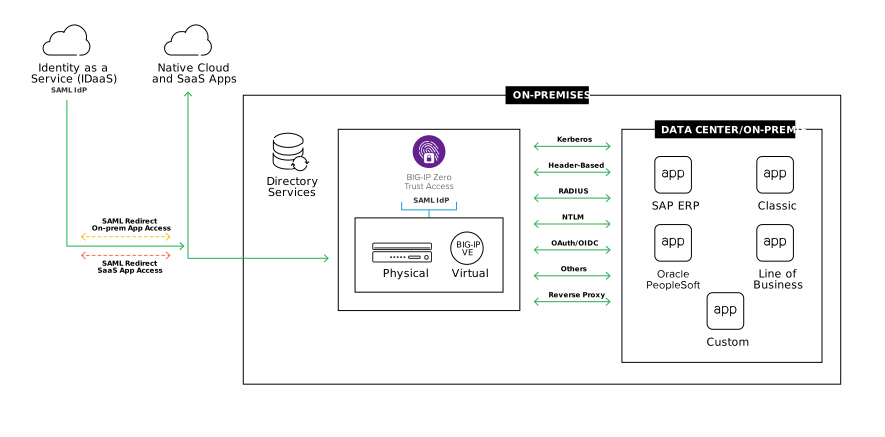
Ein echter Zero-Trust-Sicherheitsansatz setzt jedoch voraus, dass der Zugriff auf alle Anwendungen abgesichert wird, für die ein Benutzer autorisiert sein kann. Dazu gehören auch Anwendungen, die weder für die Public Cloud konzipiert sind noch als Software-as-a-Service (SaaS) angeboten werden. Dies muss selbst klassische oder benutzerdefinierte Anwendungen einschließen, die möglicherweise nicht mit cloudbasierten Identitätsdiensten wie Identity-as-a-Service (IDaaS) kompatibel sind oder sein können und klassische Authentifizierungsmethoden wie Kerberos, Header-basierte Verfahren und andere unterstützen. Sie können moderne Authentifizierungs- und Autorisierungsprotokolle wie Security Assertion Markup Language (SAML), OpenID Connect (OIDC) und OAuth nicht unterstützen. Auch Identitätsföderation, Single Sign-on (SSO) oder selbst MFA werden von ihnen nicht unterstützt.
BIG-IP Zero Trust Access löst dieses Problem. In enger Zusammenarbeit mit führenden IDaaS-Anbietern schließt BIG-IP Zero Trust Access die Identitätslücke zwischen modernen und klassischen Authentifizierungsverfahren. BIG-IP Zero Trust Access stellt sicher, dass klassische und benutzerdefinierte Anwendungen Identitätsföderation und SSO unterstützen. Dies verbessert nicht nur die Benutzerfreundlichkeit, indem der Anwendungszugriff durch eine zentrale Zugriffssteuerung vereinfacht wird, sondern gewährleistet auch, dass eine sichere, vertrauenswürdige Identitätsquelle vorhanden ist. Durch die Aktivierung von MFA für alle Anwendungen schützt BIG-IP Zero Trust Access sämtliche Anwendungen vor unberechtigtem Zugriff und schafft eine zusätzliche Sicherheitsebene, die einen angemessenen Anwendungszugriff gewährleistet. BIG-IP Zero Trust Access ist eine zentrale Kontrollinstanz für die Verwaltung und Absicherung des Benutzerzugriffs auf Anwendungen – unabhängig davon, wo diese gehostet werden.
“BIG-IP Zero Trust Access nutzt einen Identity-Aware Proxy und ermöglicht so die Validierung eines Zero-Trust-Modells bei jeder Zugriffsanfrage auf eine Anwendung.”
Fazit
F5 BIG-IP Zero Trust Access ermöglicht durch die Unterstützung von Identity Aware Proxy die Bereitstellung eines Zero-Trust-Anwendungszugriffs. BIG-IP Zero Trust Access bietet Anwendungszugriff auf Einzelanfragebasis und sichert und verwaltet gleichzeitig den Zugriff auf alle Anwendungen – unabhängig von deren Standort sowie den verwendeten Authentifizierungs- und Autorisierungsmethoden. Die Lösung bietet die für F5 typische Skalierbarkeit und Zuverlässigkeit und nutzt die branchenführende Full-Proxy-Architektur von F5.
BIG-IP Zero Trust Access mit Identity Aware Proxy senkt die Infrastrukturkosten, erhöht die Anwendungssicherheit und verbessert die Benutzer- und Administrationserfahrung.
“BIG-IP Zero Trust Access ermöglicht den Anwendungszugriff für jede einzelne Anfrage und sichert und verwaltet zugleich den Zugriff auf alle Anwendungen – unabhängig von deren Standort sowie den verwendeten Authentifizierungs- und Autorisierungsmethoden.”
WICHTIGE VORTEILE
Zero-Trust-Anwendungszugriff
Identity Aware Proxy (IAP) ermöglicht die Validierung des Zero-Trust-Modells für den Anwendungszugriff auf Grundlage von Identitätsinformationen und detaillierten Kontextdaten und sichert so jede Zugriffsanfrage auf Anwendungen ab, ohne dass ein VPN erforderlich ist.
Vereinfachen Sie den Zugriff auf jede Anwendung
Ermöglichen Sie mit nur einer Anmeldung über Single Sign-on (SSO) den sicheren Zugriff auf lokale und cloudbasierte Anwendungen – selbst auf Anwendungen, die moderne Authentifizierungsverfahren wie Security Assertion Markup Language (SAML), OAuth oder OpenID Connect (OIDC) nicht unterstützen.
Sichere Authentifizierung und Autorisierung optimieren
Adaptive Identitätsföderation, SSO und Multi-Faktor-Authentifizierung (MFA) unter Verwendung von SAML, OAuth und OIDC ermöglichen eine nahtlose und sichere Benutzererfahrung über alle Anwendungen hinweg.
WICHTIGE FUNKTIONEN
Unterstützung für Identity-Aware Proxy (IAP)
Ermöglicht ein Zero-Trust-Betriebsmodell, das den Zero-Trust-Zugriff auf sämtliche Anwendungen gewährleistet, laterale Bewegungen einschränkt und die Anwendungen vor direktem Zugriff durch böswillige Akteure schützt.
Ein universeller Übersetzer für Authentifizierungsverfahren
Dient als Übersetzer und ermöglicht SSO selbst für Anwendungen, die veraltete Authentifizierungsmethoden verwenden und moderne Authentifizierungsverfahren wie SAML oder OAuth nicht unterstützen.
Nahtlose Integration in bestehende Lösungen
Optimiert die Integration mit vorhandenen Tools, einschließlich On-Premises- und Identity-as-a-Service-Angeboten (IDaaS) sowie führenden Lösungen für Mobile Device Management (MDM) und Enterprise Mobility Management (EMM), SSO, MFA, Geräteprüfungen und mehr.