Schützen Sie Anwendungen und APIs durch die Absicherung der zugrunde liegenden Infrastruktur
Anwendungen sind nur so sicher wie die Infrastruktur, auf der sie ausgeführt werden. Um Ihren Kunden überzeugende digitale Erlebnisse zu bieten, müssen Sie sowohl Ihre Netzwerk- und Sitzungsprotokolle als auch Cloud-native Workloads schützen.
Der Aufstieg der Cloud und architektonische Risiken
Die zunehmende Verbreitung von Cloud-nativen und Multi-Cloud-Anwendungen erhöht das Risiko, da herkömmliche Sicherheitskontrollen nicht für den Schutz dynamischer und stark verteilter Architekturen ausgelegt sind. Unternehmen fehlt es an Transparenz und Kontrolle, um die verschiedenen Sicherheitsbedrohungen zu erkennen, die im Rahmen einer einzigen koordinierten Angriffskampagne auftreten können – beispielsweise Denial-of-Service-Angriffe, Protokoll-Spoofing, verschlüsselte Malware und der Missbrauch falsch konfigurierter Cloud-APIs.
Unternehmen erwarten von ihren Cloud-Infrastrukturanbietern, dass sie diese Lücke schließen. Die verschiedenen Cloud-Anbieter unterscheiden sich jedoch hinsichtlich ihrer Verantwortungsmodelle, Sicherheitskonzepte und cloudnativen Tools. Darüber hinaus beseitigt die Verlagerung von Anwendungen in die Cloud nicht die Risiken für kritische Netzwerk- und Sitzungsprotokolle, die den gesamten digitalen Datenverkehr ermöglichen. Tatsächlich dürfte sich die Angriffsfläche sogar vergrößern, da es cloudnativer Infrastruktur häufig an ausreichender Beobachtbarkeit und Sicherheit mangelt. Dadurch entstehen erhebliche blinde Flecken und Angriffsmöglichkeiten, die zu Ausfallzeiten, Betriebsunterbrechungen und einer Gefährdung des Unternehmens führen können.
Viele Unternehmen erleben gleichzeitig Veränderungen bei Unternehmens- und Anwendungsarchitekturen, Entwicklungsansätzen und Geschäftsmodellen, die in ihrer Gesamtheit die Komplexität und das Risiko erhöhen.
Modernisierung von Anwendungen und Infrastruktur
Apps und APIs werden üblicherweise über verteilte Strukturen lose gekoppelter Microservices bereitgestellt. Dieses Konzept ermöglicht die schnelle Bereitstellung neuer Funktionen und Integrationen. Die Modernisierung erhöht jedoch die Komplexität und vergrößert die Angriffsfläche. Obwohl viele Unternehmen die Bedeutung der Anwendungssicherheit verstehen, ist das schwächste Glied häufig die Infrastruktur, auf der die Geschäftslogik aufsetzt.
Ohne ausreichende Transparenz der Anwendungsinfrastruktur entstehen Lücken in der Sicherheitsarchitektur von Unternehmen – etwa bei der Netzwerk- und Sitzungssicherheit, bei Containern, Orchestrierungstools, virtuellen Maschinen und APIs von Cloud-Anbietern. All dies erhöht das Risiko einer Kompromittierung und eines Sicherheitsverstoßes. Schwachstellen und Fehlkonfigurationen auf Infrastrukturebene setzen Anwendungen Gefahren wie Datenexfiltration, Kernel-Manipulationen, nicht autorisierten Images, Kryptominern und dem Diebstahl von Zugangsdaten aus.
Analyse eines Sicherheitsvorfalls: Architekturrisiko
Ein ausgeklügelter Angriff, der mit der Ausnutzung einer Schwachstelle auf einem Webserver beginnt, kann einen ersten Zugangspunkt für die Ausführung von Remote-Code schaffen. Von dort aus kann ein Angreifer seine Berechtigungen ausweiten und sich lateral zu einer Datenbank mit vertraulichen Informationen bewegen. Die Datenbank kann Anmeldedaten von Benutzern enthalten, vor allem aber möglicherweise einen ungesicherten Schlüssel für eine interne Ost-West-API. Mit diesem Schlüssel könnten Angreifer Sicherheitskontrollen verändern und enorme Mengen vertraulicher Daten exfiltrieren.
Viele Unternehmen erleben gleichzeitig Veränderungen bei Unternehmens- und Anwendungsarchitekturen, Entwicklungsansätzen und Geschäftsmodellen, die in ihrer Gesamtheit die Komplexität und das Risiko erhöhen. Eine verbesserte Transparenz ist unverzichtbar, da Angreifer die erweiterten Möglichkeiten neuer Anwendungsparadigmen wie Multi-Cloud-Architekturen ausnutzen.
Wesentliche Vorteile
Erhöhte Sichtbarkeit
Schützen Sie kritische Protokolle und erhalten Sie Multi-Cloud-Transparenz durch Entschlüsselung und Telemetrieanalyse von Cloud-Workloads – unabhängig davon, wo diese bereitgestellt werden.
Cloud-Skalierung
Kombinieren Sie Leistung und Agilität, um die Verfügbarkeit aufrechtzuerhalten und den Schutzkreislauf von Erkenntnissen bis hin zu Richtlinien zu automatisieren.
Effektive Erkennung
Profitieren Sie von Echtzeitschutz mit rückwirkender Analyse von Milliarden täglich erfasster Datenpunkte sowie dem nötigen Kontext und passenden Workflows, um die Behebung zu beschleunigen.
Ökosystemintegration
Integrieren Sie Ihre Sicherheitstools, SIEM-Systeme und Cloud-Anbieterplattformen, um verwertbare Erkenntnisse zu sammeln und aufzubereiten.
Schützen Sie Ihre gesamte digitale Infrastruktur – vom Netzwerk bis zum Cloud-Workload
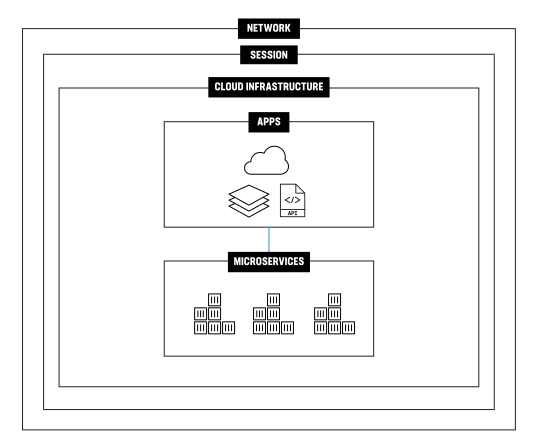
F5 gewährleistet einen umfassenden Schutz aller Architekturkomponenten, auf die Ihre Anwendungen und APIs angewiesen sind. So bleiben sie auch bei Denial-of-Service-Angriffen widerstandsfähig, verschlüsselte Malware wird aufgespürt und ungewöhnliche ausführbare Dateien in Cloud-Workloads werden erkannt, damit Sie eine Kompromittierung proaktiv verhindern können.
Hauptmerkmale
Kritische Protokollhärtung
Sichern Sie Ihre Infrastruktur in großem Maßstab, indem Sie die Netzwerk- und Sitzungsprotokolle schützen, die dem digitalen Datenverkehr zugrunde liegen.
Full-Stack-Telemetrie
Gewinnen Sie Erkenntnisse über die gesamte Cloud-native-Infrastruktur und den vollständigen Anwendungs-Stack hinweg.
Erkennung verschlüsselter Bedrohungen
Maximieren Sie Effizienz und Wirksamkeit durch richtlinienbasierte Entschlüsselung und Datenverkehrssteuerung über mehrere Prüfgeräte hinweg.
Proaktive Behebung
Automatisieren Sie Sicherheits-Workflows mithilfe von Anomalieerkennung, maschinell generierten Kontextinformationen und umsetzbaren Analysen.
Wie schützt F5 die Anwendungsinfrastruktur?
F5-Lösungen sichern die Anwendungsinfrastruktur, um Risiken zu minimieren und Webanwendungen sowie APIs vor Angriffen auf kritische Protokolle und Cloud-native Workloads zu schützen. Gleichzeitig ermöglichen sie die Überwachung der gesamten Infrastruktur, auf der Anwendungen entwickelt, bereitgestellt und betrieben werden – einer zunehmend dezentralen, verteilten Multi-Cloud-Architektur.
F5-Lösungen bieten Performance auf Cloud-Niveau und umfassende Protokollkompetenz zum Schutz vor volumetrischen DDoS-Angriffen, DNS-Hijacking und verschlüsselten Bedrohungen, die komplexe Sicherheitsökosysteme umgehen.
Der Schutz von Cloud-Workloads bietet umfassende Telemetriedaten und eine hochwirksame Angriffserkennung für Workloads moderner Anwendungen. Dabei werden Regeln und maschinelles Lernen kombiniert, um Angriffe in Echtzeit über den gesamten Infrastruktur-Stack hinweg zu erkennen: APIs von Cloud-Anbietern, virtuelle Maschinen, Container und Kubernetes. Mithilfe verhaltensbasierter Erkennung können F5-Lösungen interne und externe Bedrohungen sowie das Risiko von Datenverlusten bei Cloud-nativen Anwendungen identifizieren.
Wie Aditya Sood vom F5 Office of the CTO schrieb: „Eine Observability-Strategie, die eine frühzeitige Erkennung potenzieller Angriffe ermöglicht, bietet die Möglichkeit, schnell zu reagieren und einen Angriff zu neutralisieren.“1 In Kombination mit Web-App- und API-Schutz verfügen Unternehmen über einen mehrstufigen Erkennungsansatz für Sicherheitsbedrohungen, die Anwendungen, APIs und die Cloud-native Infrastruktur betreffen, auf der sie ausgeführt werden.
Eine Observability-Strategie, die potenzielle Angriffe frühzeitig erkennt, ermöglicht es, schnell zu reagieren und einen Angriff abzuwehren.
Fazit
Mit der Modernisierung ihrer Anwendungsarchitekturen vergrößern Unternehmen zugleich ihre Angriffsflächen. Hochprofessionelle Angreifer nutzen verschiedenste Techniken, um Webanwendungen und APIs auszunutzen – von der Ausnutzung von Schwachstellen und dem Missbrauch der Geschäftslogik bis hin zu verschlüsselter Schadsoftware, die sich lateral in Cloud-nativen Infrastrukturen ausbreitet.
Die Vorteile des Cloud-Computings gehen mit erheblichen Risiken einher. Eine hybride digitale Multi-Cloud-Welt erhöht zwangsläufig die Komplexität, da sich die Sicherheitskonzepte und Kontrollmechanismen der verschiedenen Umgebungen unterscheiden. Diese Komplexität lässt sich nicht beseitigen, aber sie kann bewältigt werden. Dieser Aufgabe müssen sich Technologieführungskräfte stellen, und Anbieter arbeiten daran, entsprechende Lösungen zu entwickeln.2
Komplexität lässt sich nicht beseitigen, aber sie lässt sich beherrschen. Dieser Aufgabe müssen sich Technologieführungskräfte stellen – und Anbieter arbeiten daran, dafür Lösungen zu entwickeln.
Fußnote
1 Der sich wandelnde Bedarf an proaktiver Cybersicherheithe Evolving Need of Proactive Cybersecurity
2 Stand der Anwendungsstrategie 2022: Die Multi-Cloud-Komplexität nimmt weiter zu