
Die sich zuspitzende Krise in der Ukraine hat neue Facetten zwischenstaatlicher Konflikte offengelegt, deren Auswirkungen weit über die unmittelbar betroffene geografische Region hinausreichen. Als globales Unternehmen empfinden wir tiefes Mitgefühl für alle, die durch die anhaltenden Angriffe verletzt, vertrieben oder anderweitig beeinträchtigt werden – darunter auch viele Mitglieder unserer erweiterten F5-Familie. Ohne die sehr realen, zutiefst menschlichen Aspekte des Konflikts zwischen Russland und der Ukraine außer Acht zu lassen, wurden wir angesichts der jüngsten Ereignisse von Kunden auch um Einschätzungen dazu gebeten, mit welchen Arten von Cyberangriffen sie in den kommenden Tagen verstärkt rechnen müssen. Der folgende Beitrag soll diese Fragen daher auf direkte, respektvolle und praxisorientierte Weise beantworten.
Die Rolle von Cyberangriffen in Konflikten zwischen Nationalstaaten hat neue Cybersicherheitsbedenken hervorgerufen, deren Ausmaß über das hinausgeht, womit viele Organisationen bislang konfrontiert waren. Dies unterstreicht einmal mehr, wie wichtig es ist, sich mit einer proaktiven Cybersicherheitsstrategie gegen ausgefeilte Angriffe zu schützen.
Mit der Weiterentwicklung des Internets haben sich die globalen Geschäftsabläufe grundlegend verändert. Die digitale Transformation schreitet exponentiell voran und treibt technologische Fortschritte und die Raffinesse von Cyberangriffen gleichermaßen voran. Gleichzeitig haben es Unternehmen heute weiterhin mit traditionellen, finanziell motivierten Angreifern zu tun, aber auch mit staatlichen und ideologisch motivierten Akteuren, die weiterreichende Ziele verfolgen. Mit der zunehmenden Raffinesse von Cyberangriffen müssen sich natürlich auch die entsprechenden Schutzmaßnahmen kontinuierlich weiterentwickeln. In der heutigen Wirtschaft ist die Wahrscheinlichkeit deutlich höher, auf staatliche Akteure zu treffen, die Exploits für bekannte (und unbekannte) Schwachstellen entwickeln.
In der Praxis führt dies dazu, dass staatliche Akteure kontinuierlich Exploits entwickeln, die auf die Internetinfrastruktur (und die Infrastruktur kritischer Dienste) anderer Staaten abzielen. Als naheliegendste Szenarien kommen zwar geopolitische Konflikte zwischen Staaten in den Sinn, doch viele der gleichen Grundsätze müssen inzwischen auch umfassend auf herkömmliche Sicherheitspraktiken in Unternehmen angewendet werden. Dies gilt insbesondere, da staatliche Akteure häufig sowohl staatliche als auch privatwirtschaftliche Internetressourcen angreifen, um eine Destabilisierung herbeizuführen. Gezielte Cyberangriffe stellen daher eine erhebliche Bedrohung dar – sowohl für die Integrität von Staaten als auch für diejenigen, die in oder mit einer betroffenen Region geschäftlich tätig sind. Dadurch ist eine proaktive und kontinuierliche Cybersicherheit für Organisationen jeder Art wichtiger denn je.
Gezielte Cyberangriffe
Allgemein gesagt führen staatliche Akteure gezielte Cyberangriffe durch, um die Infrastruktur von Nationalstaaten erheblich zu schwächen und die Funktionsfähigkeit ihrer Internetsysteme zu beeinträchtigen, was sich wiederum auf die Finanz- und Militärinfrastruktur auswirken kann. Abbildung 1 zeigt beispielhaft den Ablauf eines gezielten Angriffs (in diesem Fall Phishing).
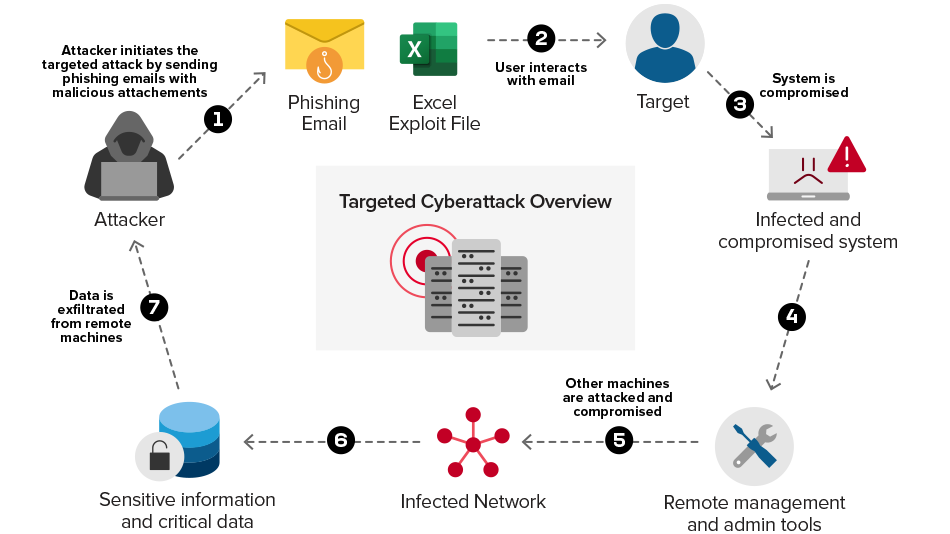
Abbildung 1: Gezielter Phishing-Angriff in Aktion
Gezielte Cyberangriffe werden mithilfe von Schadcode ausgeführt, der für verdeckte Operationen konzipiert ist. Beispiele für solchen Schadcode sind Exploits (Ausnutzung von Schwachstellen), Rootkits (Manipulation des Kernel- und Benutzermodus für unbefugte Vorgänge), Remote-Administration-Toolkits (Verwaltung kompromittierter Systeme), Wiper (Zerstörung der Master Boot Records eines Systems), Ransomware (Verschlüsselung sensibler Daten und Forderung eines Lösegelds) und viele weitere. Obwohl diese Methoden allgemein als Cyberangriffe bezeichnet werden, können die einzelnen Taktiken auch als „digitale Waffen“ betrachtet werden.
Staatliche Angreifer nehmen Infrastrukturen ins Visier: Digitale Waffen auf dem Vormarsch
Angreifer führen im Rahmen von Konflikten zwischen Nationalstaaten eine Vielzahl unterschiedlicher Angriffe durch, wobei digitale Bedrohungen neben herkömmlichen physischen Bedrohungen zum Einsatz kommen. Heutige Nationalstaaten sind mit der Durchführung verschiedenster Cyberangriffe bestens vertraut. Im Folgenden werden einige prominente Beispiele erläutert:
- Das Starten von Distributed-Denial-of-Service-Angriffen (DoS) von verschiedenen geografischen Standorten im Internet aus, um kritische Infrastrukturen und Kommunikationsportale lahmzulegen, ist eine wohlüberlegte operative Strategie bei Konflikten zwischen Nationalstaaten. Angreifer können beispielsweise gezielt militärische Websites beeinträchtigen, die zur Abwicklung interner Angelegenheiten genutzt werden, um die offizielle Kommunikation zu stören. Auch die Webportale von Finanzinstituten werden häufig angegriffen, um Bank- und Finanzgeschäfte zu beeinträchtigen.
- Auslösen von Angriffen zur Datenvernichtung durch die Verbreitung hochentwickelten Schadcodes mittels Drive-by-Download-Angriffen. Der Schadcode wird entweder auf kompromittierten Webportalen gehostet oder an gezielte Phishing-E-Mails angehängt. Mithilfe von Social Engineering werden die Zielpersonen dazu verleitet, mit dem Webportal oder der Phishing-E-Mail zu interagieren, um den Schadcode auf den Zielsystemen zu installieren. Nach der Installation kann der Schadcode die gesamten Systeme unbrauchbar machen, indem er Daten löscht.
- Der Diebstahl geistigen Eigentums (Intellectual Property, IP) während eines Konflikts gehört ebenfalls zu den Hauptzielen staatlicher Akteure. Die Überlegung dahinter lautet in der Regel: Wenn die Infrastruktur eines Nationalstaats bereits kompromittiert ist, bietet sich möglicherweise die Gelegenheit, geistiges Eigentum zu stehlen, das später für verschiedene Zwecke genutzt werden könnte.
In diesem Zusammenhang folgt hier ein kurzer Überblick über bedeutende Cyberangriffe, die bei Konflikten zwischen Nationalstaaten wahrscheinlich als „digitale Waffen“ eingesetzt werden:
| Art des Cyberangriffs | Name des Schadcodes („digitale Waffe“) | Merkmale |
|---|---|---|
| Distributed Denial-of-Service (DDoS) | Unbekanntes Botnetz | Denial-of-Service: Beeinträchtigung der Verfügbarkeit kritischer Infrastrukturen, etwa der Webportale von Finanzinstituten, des Militärs usw. |
| Verbreitung von Schadsoftware | Whisper Gate | Datenvernichtung und Unbrauchbarmachung von Systemen: Beschädigung des Master Boot Record (MBR) der kompromittierten Systeme und Verschlüsselung vertraulicher Dateien |
| Verbreitung von Schadsoftware | Hermetic Wiper | Datenvernichtung und Unbrauchbarmachung von Systemen: Beschädigung und Löschung vertraulicher Dateien auf den kompromittierten Systemen |
Tabelle 1: Schadcode, der wahrscheinlich bei Cyberangriffen im Rahmen von Konflikten zwischen Nationalstaaten eingesetzt wird
Mithilfe der oben aufgeführten digitalen Waffen können staatliche Akteure eine Vielzahl von Angriffen starten, um die Infrastruktur von Regierungen und Organisationen erheblich zu beeinträchtigen. Dies ist in der Regel Teil einer umfassenderen Strategie, die darauf abzielt, die freie Kommunikationsfähigkeit eines Staates zu beeinträchtigen und seine Finanz- und Militärsysteme unmittelbar zu stören, indem die Integrität, Verfügbarkeit und Vertraulichkeit der aktiven Systeme innerhalb der Infrastruktur umgangen werden.
Auch wenn dies zunächst vor allem für Nationalstaaten relevant erscheinen mag, die sich in einem Konflikt befinden, besteht ein umfassenderes Risiko, wenn die bei diesen Angriffen eingesetzten Tools und Exploits Eingang in die allgemeine Bedrohungslandschaft finden. (Ein historisches Beispiel hierfür ist der NotPetya-Schadcode aus dem Jahr 2017.)
Kritische Infrastrukturen schützen
Proaktive Cybersicherheit hat sich als notwendiger Standardansatz etabliert. Zwar sind in der Regel die Regierungen dafür verantwortlich, sicherzustellen, dass kritische Infrastrukturen (darunter militärische Webportale sowie Websites von Finanzinstituten einschließlich der SCADA-Infrastruktur) kontinuierlich überwacht und vor Cyberangriffen geschützt werden, doch die Grenzen zwischen der Sicherheit im öffentlichen und im privaten Sektor sind deutlich fließender geworden. Insgesamt ist die Absicherung der Netzwerkinfrastruktur und der bereitgestellten Anwendungen entscheidend, um Netzwerkangriffe wie DDoS-Attacken und die Übertragung von Schadcode über das Netzwerk abzuwehren und so die Integrität der Infrastrukturressourcen zu wahren, ohne deren Verfügbarkeit zu beeinträchtigen. Ebenso wichtig ist der Schutz kritischer Anwendungen vor HTTP-Angriffen. Entscheidend ist vor allem, dass die Kommunikation über das Internet unterbrechungsfrei bleibt. Dazu müssen Organisationen sicherstellen, dass ihre Infrastruktur über integrierte Sicherheitsmechanismen zur Abwehr von Cyberangriffen verfügt.
Die ersten Schritte zu einer proaktiven Cybersicherheit
Das beschleunigte Tempo der digitalen Transformation hat dazu geführt, dass Regierungen und Organisationen moderne Anwendungen einsetzen, um ihre betriebliche Effizienz zu steigern. Diese Anwendungen müssen jedoch vor hochentwickelten Cyberangriffen geschützt werden, die gezielt oder breit angelegt sein können. Insbesondere in Zeiten zwischenstaatlicher Konflikte ist es entscheidend, die Verfügbarkeit kritischer Anwendungen sicherzustellen. Regierungen und alle anderen Organisationen sollten wachsam bleiben und dabei die folgenden zentralen Punkte berücksichtigen:
- Webanwendungen und APIs sind in der heutigen digitalen Landschaft allgegenwärtig. Ihr Schutz vor Missbrauch und Angriffen ist für die Aufrechterhaltung eines guten Sicherheitsniveaus von entscheidender Bedeutung. Dienste und Lösungen wie Web App and API Protection (WAAP) bieten nicht nur Schutz vor webbasierten Angriffen, sondern umfassen auch native Sicherheitsfunktionen.
- Ausnutzung und Missbrauch sind nicht die einzigen Angriffsmethoden. Denial-of-Service-Angriffe können den Zugriff auf kritische Ressourcen verhindern. Eine proaktive Cybersicherheitsstrategie sollte auch die Fähigkeit umfassen, anwendungsbasierte DoS-Angriffe abzuwehren, damit kritische Anwendungen weiterhin verfügbar bleiben.
- Proaktives Handeln erfordert auch die Fähigkeit, Anzeichen eines möglichen Angriffs zu erkennen. Den meisten Unternehmen fehlt aufgrund der unvollständigen Transparenz über sämtliche Anwendungen, Infrastrukturen und Umgebungen hinweg die Möglichkeit, Angriffe frühzeitig zu erkennen. Der Zustand digitaler Assets wird durch digitale Signale bestimmt und ist eine grundlegende Komponente proaktiver Cybersicherheit. Eine Observability-Strategie, die eine frühzeitige Erkennung potenzieller Angriffe ermöglicht, bietet die Möglichkeit, schnell zu reagieren und einen Angriff zu neutralisieren.
Der Aufbau einer starken und robusten Cybersicherheitsstrategie sollte auch die Verfügbarkeit berücksichtigen, d. h., kritische Anwendungen müssen selbst dann weiterhin nutzbar sein, wenn sie angegriffen werden. Sicherheit durch Resilienz und unterbrechungsfreie Verfügbarkeit sind die Maßstäbe für proaktive Cybersicherheit – stets in dem Bewusstsein, dass sich Bedrohungen (und Gegenmaßnahmen) kontinuierlich weiterentwickeln.
Über den Autor
Ähnliche Blogbeiträge

Ein umfassender Leitfaden zur Bereitstellung und Sicherheit von KI-Anwendungen
Entdecken Sie optimale Strategien für die Absicherung und Bereitstellung von KI-Anwendungen.
KI zulassen und einführen? Lehren aus der Public Cloud
Die Einführung von KI steht unmittelbar bevor und könnte entscheidend sein, um wettbewerbsfähig zu bleiben. Daher muss die IT-Sicherheit proaktiv handeln und der KI-Einführung schon jetzt einen Schritt voraus sein, um sie auf einen risikogerechten Weg zu lenken.
Stand der Anwendungsstrategie 2022: Zeit für die Modernisierung des Betriebs
Es ist deutlich geworden, dass Unternehmen ihren Fokus erneut auf die Geschäftsfunktionen richten müssen, um die Dynamik ihrer digitalen Transformation aufrechtzuerhalten. Kundenerlebnisse haben zwar weiterhin Priorität, doch auch Geschäftsfunktionen wie Recht, Personalwesen und Finanzen müssen digitalisiert werden. Das bedeutet, dass CIOs das Steuer übernehmen, während sich die digitale Transformation von der Modernisierung von Anwendungen hin zur Modernisierung von Betriebsabläufen verlagert.
F5s Weg zu einer vielseitigen Plattform für Anwendungsanalysen
F5 bietet heute die umfassendsten Anwendungsdienste entlang des gesamten Weges vom Code bis zum Kunden. Künftig werden wir verstärkt auf Anwendungstelemetrie und -analysen setzen, damit unsere Kunden wertvolle Erkenntnisse über ihre Anwendungen, Geschäftsabläufe und Benutzererlebnisse gewinnen können. Beim Ausbau unserer Cloud-Analysefunktionen werden wir ML und KI noch stärker nutzen, um unsere Kunden bei der Verbesserung ihrer Geschäftsdienste zu unterstützen.
Telemetrie: Eine andere Art von Daten
Verwenden wir den Begriff „Telemetrie“ nur, weil er attraktiver klingt als „Daten“? Letztlich sind sowohl Daten als auch Telemetrie strukturierte Informationseinheiten. Es ist kein Verbrechen, die Begriffe synonym zu verwenden. Doch wenn man es genau nimmt, gibt es einen Unterschied. Und dieser Unterschied wird immer wichtiger werden, je weiter Unternehmen in die Datenökonomie vordringen.
MTTR bedeutet nicht „Mean Time to Reboot“
„Schnell scheitern“ lautet heute das Mantra für mehr Geschwindigkeit. Ob in DevOps oder im Geschäftsleben: Wer in einer digitalen Wirtschaft agiert, muss eine möglichst perfekte Verfügbarkeit gewährleisten.