Ausfallsichere, sichere Desktop-Dienste von Omnissa und F5
Bereitstellung virtueller Desktops und Anwendungsdienste
Das Omnissa-Portfolio ermöglicht IT-Teams die Bereitstellung virtueller Desktops und Anwendungen sowie lokaler oder nativer Anwendungen – vom Rechenzentrum bis zur Cloud. Dadurch erhalten Benutzer einen einheitlichen digitalen Arbeitsplatz in einer vertrauten Umgebung, auf die sie von jedem Gerät und Standort aus zugreifen können. Da Unternehmen diese Bereitstellungsmodelle zunehmend zur Unterstützung sicherer hybrider Arbeitsmodelle nutzen, steigen auch die Anforderungen an die zugrunde liegende Netzwerkinfrastruktur.
F5 und Omnissa blicken auf eine lange Geschichte strategischer Integrationen zurück, insbesondere mit Horizon Omnissa Access und Workspace ONE. Die F5 Application Delivery and Security Platform (F5 ADSP) erweitert das Omnissa-Portfolio um höhere Zuverlässigkeit, Skalierbarkeit und Sicherheit in komplexen hybriden Multicloud-Umgebungen.
Sicherer Remotezugriff für Omnissa Horizon
Bei Lösungen verschiedener Anbieter für die demilitarisierte Zone (DMZ) benötigt jedes Produkt häufig ein eigenes Gateway oder einen eigenen Proxy, was die Komplexität zusätzlich erhöht.
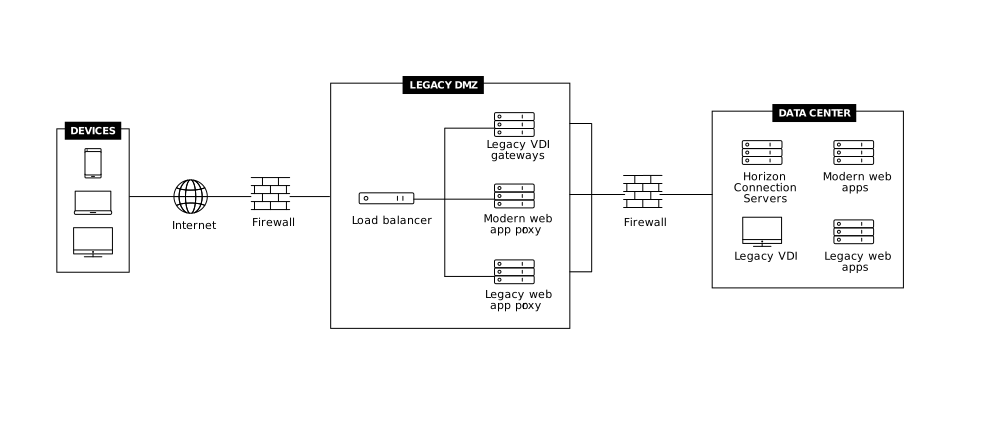
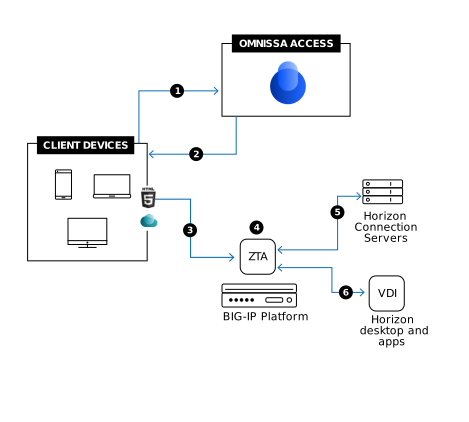
F5 BIG-IP Zero Trust Access (ehemals APM) kann als virtuelle Desktop-Infrastruktur (VDI) und Anwendungsproxy dienen, sodass Administratoren DMZ-Architekturen auf einer einzigen Plattform konsolidieren können. Dies ermöglicht robuste Sicherheit für moderne und ältere Anwendungen, die physische Hardware und virtualisierte Lösungen in der DMZ umfassen können.
Lastausgleich für Horizon UAG- und Verbindungsserver
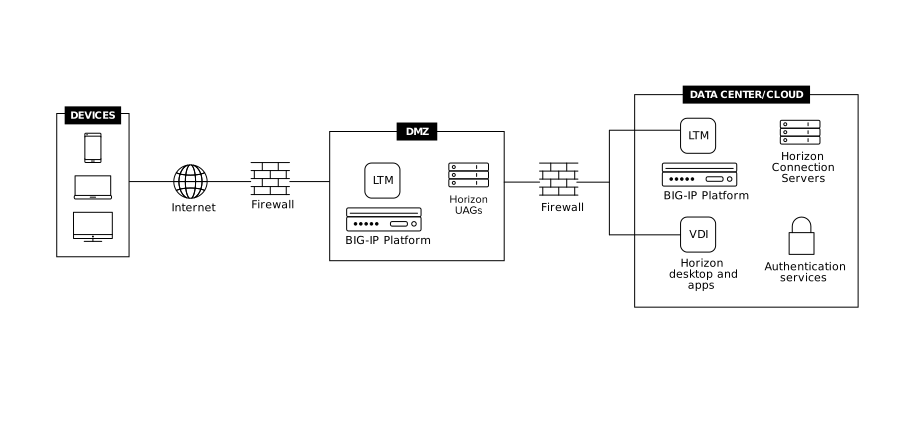
Horizon Unified Access Gateways (UAGs) und Connection Server arbeiten in einer sicheren, mehrstufigen Architektur zusammen, um den Remotezugriff zu ermöglichen. UAGs werden in der DMZ als sicherer Zugangspunkt bereitgestellt, während sich die Connection Server im vertrauenswürdigen internen Netzwerk befinden und die Vermittlung von Desktops und Anwendungen verwalten.
Bei der Bereitstellung von UAGs bietet die Integration von F5 BIG-IP Local Traffic Manager (LTM) wichtige Funktionen für den Lastenausgleich, darunter Hochverfügbarkeit, Datenverkehrsverteilung und einen einheitlichen Zugriffsendpunkt. Dieser Ansatz unterstützt ausfallsichere UAG-Bereitstellungen und gewährleistet zugleich eine nahtlose Benutzererfahrung und betriebliche Kontinuität.
Globale Serverlastverteilung und Failover
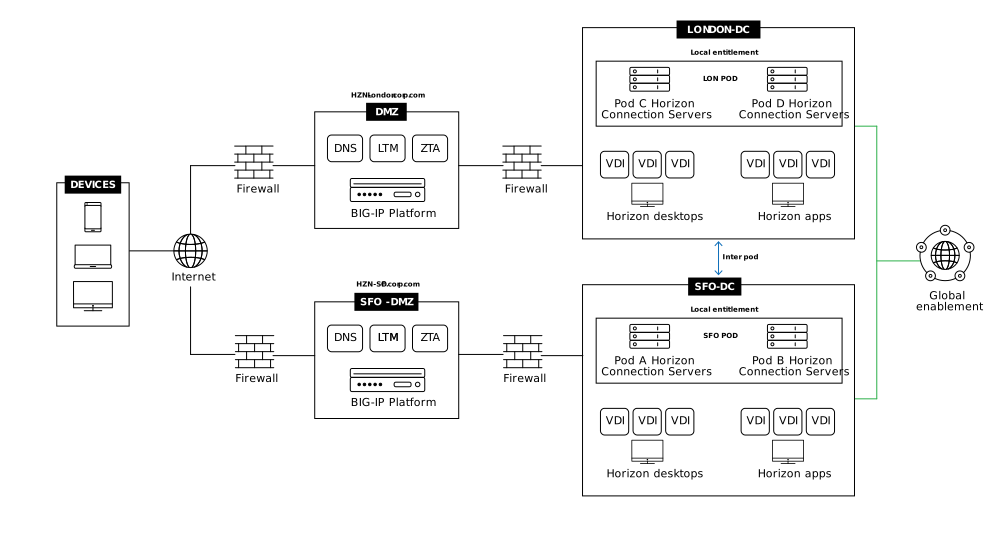
Unternehmen, die mehrere Standorte und Rechenzentren betreiben, können mit F5 BIG-IP DNS die Namespace-Verwaltung vereinfachen und intelligente, verfügbarkeitsorientierte Strategien zur Servicekontinuität umsetzen. Durch die Zusammenführung mehrerer Standorte unter einem einzigen Namespace ermöglicht BIG-IP DNS eine globale, standort- und verfügbarkeitsbasierte Datenverkehrssteuerung und unterstützt damit Modelle für Geschäftskontinuität und Notfallwiederherstellung (BC/DR) wie Aktiv/Aktiv oder Aktiv/Standby.
Dieser Ansatz ermöglicht es Unternehmen, die Verfügbarkeit von Anwendungen bei Standortausfällen oder geplanten Wartungsarbeiten aufrechtzuerhalten und die geschäftlichen Auswirkungen erheblich zu reduzieren, da ein automatisches Failover innerhalb von Minuten statt Stunden möglich ist.
Integrationen mit Omnissa Access
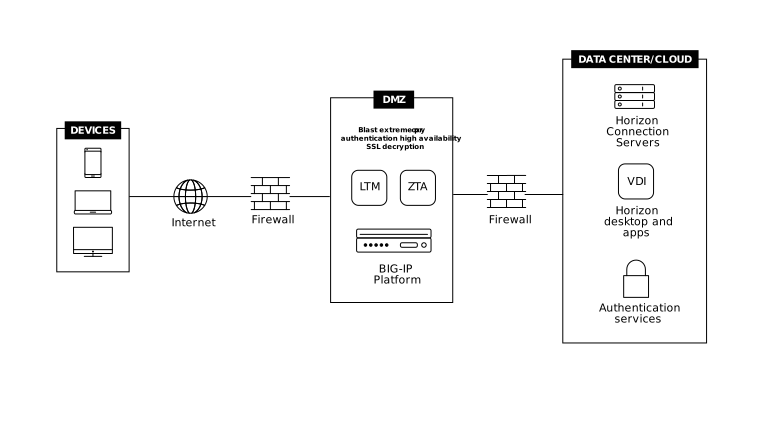
Omnissa Access bietet ein zentrales Zugriffsportal für die Bereitstellung von Horizon-Desktops und -Anwendungen. Durch die Integration mit F5 BIG-IP Zero Trust Access erhalten Unternehmen eine differenzierte Zugriffsarchitektur, die standort- und podübergreifende Horizon-Bereitstellungen über das Omnissa Access-Portal unterstützt.
Diese Integration ermöglicht den sicheren Zugriff auf Horizon-Desktops und -Anwendungen in verteilten Umgebungen. Gemeinsam bieten F5 BIG-IP Zero Trust Access und Omnissa Access ein nahtloses Single-Sign-on-Erlebnis mit der für Unternehmensumgebungen erforderlichen Skalierbarkeit, Ausfallsicherheit und Richtlinienkontrolle.
Wichtigste Vorteile
Sicherer Zugriff bei reduzierter DMZ-Komplexität
Vereinfachen Sie die DMZ-Verwaltung mit einer VDI und einem Anwendungsproxy, die DMZ-Architekturen auf einer zentralen Plattform konsolidieren und so die Komplexität reduzieren.
UAG- und Connection-Server-Datenverkehr intelligent steuern
Sorgen Sie für Hochverfügbarkeit, Lastverteilung und nahtlose Skalierbarkeit der Horizon-Zugriffsfunktionen, um den Zugriff zu vereinfachen und einzelne Ausfallpunkte zu vermeiden.
Verbesserte Sicherheit
Stellen Sie einen vollständigen Proxy bereit, um durchgängigen Schutz sowie Abwehrmaßnahmen gegen DDoS-Angriffe auf Anwendungs- und Netzwerkebene und gegen Multivektor-Angriffe zu gewährleisten.
Höhere Ausfallsicherheit
Ermöglichen Sie globalen Server-Lastenausgleich und nahtlose Ausfallsicherheit, damit virtuelle Desktop-Anwendungen verfügbar und leistungsfähig bleiben.
Dienste auf die Cloud ausweiten
F5 unterstützt sowohl lokale Bereitstellungen als auch die Erweiterung auf die Cloud.