Sichere KI – von den Daten bis zur Laufzeit – mit F5 und Forcepoint
Verbessern Sie die KI-Compliance und -Governance durch datengestützte KI-Sicherheit mit Richtliniendurchsetzung zur Laufzeit.
Die Einführung von KI erhöht die Risiken in den Bereichen Governance, Compliance und Sicherheit
Die Einführung von KI beschleunigt sich, da Regierungen, Unternehmen und Organisationen GenAI-Assistenten, Agenten und autonome Workflows einsetzen, um sich einen Wettbewerbsvorteil zu verschaffen. Den meisten Organisationen fehlt es jedoch nach wie vor an der erforderlichen Transparenz und den nötigen Laufzeitkontrollen, um KI-Modelle und -Agenten angemessen abzusichern – von einer wirksamen Governance ganz zu schweigen. Herkömmliche Modelle für Sicherheits- und Betriebs-Governance sind weder auf die Anforderungen der KI an die Datenaufnahme noch auf ihr unvorhersehbares, dynamisches Verhalten und die sich ständig verändernden Gefährdungsrisiken ausgelegt.
Drei häufige Herausforderungen beim Einsatz von KI
Bei der sicheren Steuerung von KI zur Verbesserung der Compliance und Verringerung von Sicherheitsrisiken stehen die meisten Unternehmen vor drei typischen Herausforderungen:
- Datenblindheit: Unternehmen fehlt ein vollständiger Überblick darüber, welche Daten vorhanden sind, wo sie gespeichert sind und welche KI-Systeme darauf zugreifen können.
- Nicht miteinander verknüpfte Kontrollen: Datensicherheit, Anwendungssicherheit und KI-Governance werden in der Regel isoliert voneinander verwaltet. Dadurch entstehen Lücken zwischen den Richtlinienvorgaben, ihrer Durchsetzung und dem tatsächlichen Verhalten der KI.
- Keine Gewährleistung zur Laufzeit: Sicherheitsteams können nach der Bereitstellung nicht überprüfen, ob sich KI-Systeme sicher verhalten. Dadurch steigt das Risiko, dass Daten offengelegt oder unbeabsichtigt schädliche Inhalte ausgegeben werden.
Aufbau eines Frameworks für den KI-Sicherheitslebenszyklus
Wenn Unternehmen KI einsetzen, müssen sie ihre Ansätze zur KI-Sicherheit verbessern und betriebliche Risiken reduzieren. Der KI-Sicherheitslebenszyklus beginnt mit der Gewährleistung der Datenintegrität und entwickelt sich hin zur Laufzeitsicherheit, um durch einen kontinuierlichen Zyklus aus Bewertung und Verbesserung eine bessere Governance zu ermöglichen.
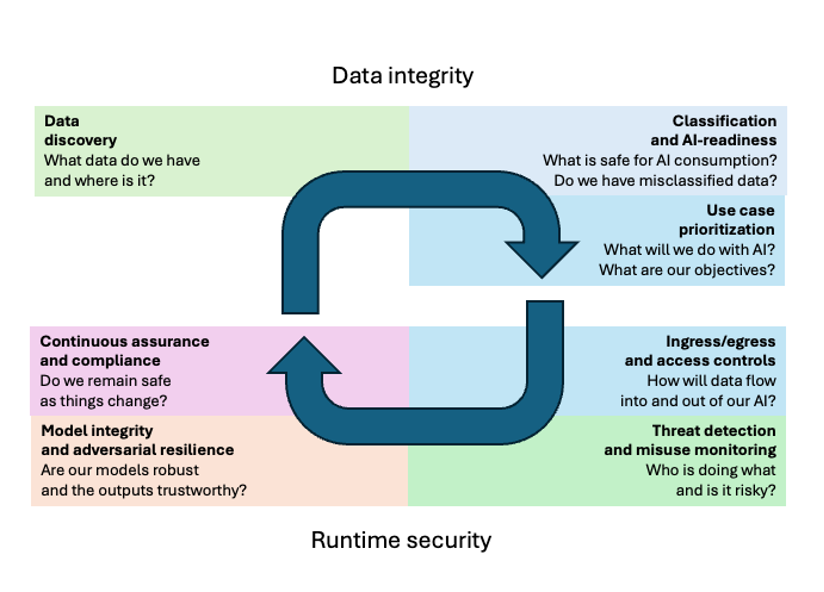
Gemeinsam bieten F5 und Forcepoint Lösungen, die Unternehmen dabei unterstützen, einen kontinuierlichen KI-Sicherheitslebenszyklus für regelkonformere und besser kontrollierte KI-Prozesse zu etablieren.
Integrität von KI-Daten gewährleisten
Bevor KI sicher und vertrauenswürdig eingesetzt werden kann, müssen Unternehmen wissen, über welche Daten sie verfügen, wie diese zu klassifizieren sind und ob sie für die Nutzung durch KI geeignet sind.
- Datenermittlung
Unternehmen beginnen damit, strukturierte und unstrukturierte Daten in Cloud- und SaaS-Umgebungen, auf Endgeräten und Datenplattformen zu identifizieren, um eine faktenbasierte Ausgangsbasis für die Offenlegung KI-relevanter Daten zu schaffen. - Datenklassifizierung
Daten müssen mithilfe nachvollziehbarer und überprüfbarer Methoden klassifiziert werden, damit ihre Sensibilität, regulatorische Relevanz und geschäftliche Bedeutung klar ersichtlich sind. Dadurch können die Daten ordnungsgemäß verwaltet werden. - Priorisierung von Anwendungsfällen
Nicht alle KI-Anwendungsfälle bergen das gleiche Risiko. Unternehmen müssen ermitteln, welche KI-Workflows auf Grundlage der Datensensibilität, Exposition und Nutzung das größte Geschäftsrisiko darstellen. So können sich Sicherheitsteams zunächst auf besonders schwerwiegende KI-Risiken konzentrieren.
Die KI-nativen Funktionen von Forcepoint für Data Security Posture Management (DSPM) zur Datenerkennung und -klassifizierung helfen Unternehmen, die Lücke zwischen Transparenz und Kontrolle zu schließen und verborgene Risiken in den Daten aufzudecken, die ihren KI-Lösungen zugrunde liegen.
Absicherung des KI-Laufzeitbetriebs
Sobald die Datenintegrität gewährleistet ist, benötigen Unternehmen Schutzmaßnahmen zur Laufzeit und Telemetriedaten, damit Sicherheitsteams das Verhalten der KI im Rahmen des KI-Sicherheitslebenszyklus kontinuierlich überprüfen können. Dazu gehören:
- Kontrolle von Ein- und Ausgaben sowie Zugriffen
Unternehmen müssen KI-Interaktionen unmittelbar kontrollieren. Dabei ist zu regeln, welche Daten in KI-Systeme einfließen oder diese verlassen dürfen und wer oder was darauf zugreifen kann. So wird sichergestellt, dass KI-Systeme innerhalb klar definierter Grenzen arbeiten. - Bedrohungserkennung und Überwachung auf Missbrauch
Sicherheitsteams müssen KI-Systeme kontinuierlich auf Missbrauch, ungewöhnliches Verhalten und Anzeichen einer Kompromittierung überwachen. So können Bedrohungen schneller erkannt und Risiken besser eingeschätzt werden. - Modellintegrität und Widerstandsfähigkeit gegen Angriffe
Um Missbrauch zu verhindern, sollten Unternehmen Modelle vor gezielter Manipulation, Datenvergiftung und schleichenden Integritätsverlusten schützen, damit KI-Systeme zuverlässig, vorhersehbar und sicher bleiben. - Kontinuierliche Absicherung
Um den Anforderungen von Sicherheitsverantwortlichen, Vorständen und Aufsichtsbehörden gerecht zu werden, muss die KI-Sicherheit kontinuierlich anhand von Telemetriedaten, Richtlinienvalidierungen und operativen Nachweisen sowohl für die Compliance als auch für die Behebung von Sicherheitsproblemen bewertet werden.
F5 stellt sicher, dass KI-Systeme auch bei ihrer Weiterentwicklung in Produktionsumgebungen resilient und vertrauenswürdig bleiben und die Governance-Anforderungen des Unternehmens erfüllen. Mit KI-Leitplanken, Red Teaming und Schutzmaßnahmen auf Anwendungsebene ermöglicht F5 Unternehmen, Richtlinien für KI-Anwendungen, APIs, Modelle und Agenten zu testen, zu überwachen und durchzusetzen. Mit der F5 AI Security Platform können Unternehmen den Missbrauch von Prompts erkennen, Datenexfiltration verhindern und Schwachstellen identifizieren, bevor sie ausgenutzt werden können.
KI mit F5 und Forcepoint sicher einführen
Durch ihre Zusammenarbeit bieten F5 und Forcepoint Unternehmen einen pragmatischen Weg zur Einführung von KI, ohne dass sie ihre Sicherheitsarchitektur neu aufbauen müssen. Durch die Kombination der führenden Kompetenz von Forcepoint bei der Erkennung und Klassifizierung von Daten mit der Expertise von F5 in den Bereichen Schutz von KI-Anwendungen, Schutzmechanismen und adversariale Tests können Unternehmen KI über den gesamten Lebenszyklus hinweg absichern – vom grundlegenden Verständnis der Daten bis hin zum Laufzeitschutz und zur kontinuierlichen Absicherung.
Erfahren Sie mehr über F5 AI Guardrails, F5 AI Red Team und F5 AI Remediate für den KI-Laufzeitschutz.
Erfahren Sie mehr über die Partnerschaft zwischen F5 und Forcepoint.
WICHTIGE VORTEILE
Reduzieren Sie operative Risiken über den gesamten KI-Lebenszyklus hinweg
Ermitteln, klassifizieren und kontrollieren Sie Daten, die in Ihre KI-Anwendungen einfließen, und setzen Sie Laufzeitrichtlinien durch, um das Risiko einer Offenlegung von Daten und schädlicher Ausgaben zu reduzieren.
Verbessern Sie die Datensicherheit für KI
Verhindern Sie, dass KI unzulässige oder sensible Daten aufnimmt, indem Sie Informationen erkennen und klassifizieren, die Datennutzung überwachen und KI-Antworten absichern.
KI-Governance und Compliance sicherstellen
Wenden Sie KI- und Datenrichtlinien an, die den gesetzlichen Anforderungen entsprechen, und stellen Sie gleichzeitig sicher, dass Prozesse und Ergebnisse Ihr Unternehmen nicht gefährden.