Identitäten für Office 365 absichern
Übersicht
Microsoft Office 365 ist eine beliebte Wahl, wenn Sie die Verwaltungs- und Infrastrukturkosten für den Betrieb von Standardanwendungen wie E-Mail und anderen Produktivitätstools auslagern möchten. Office 365 ermöglicht die Verwendung eines föderierten Identitätsmodells, das Ihnen die vollständige Kontrolle über die Identität eines Benutzers einschließlich seiner Passwort-Hashes gibt.
Mit BIG-IP Access Policy Manager (APM) können Sie eine sichere, föderierte Identitätsverwaltung von Ihrem bestehenden Active Directory aus für Office 365 bereitstellen, ohne die Komplexität zusätzlicher Ebenen von Active Directory Federation Services (ADFS)-Servern und Proxyservern. Sie können viele der erweiterten APM-Sicherheitsfunktionen wie geografische Beschränkungen und Multi-Faktor-Authentifizierung nutzen, um den Zugriff auf Office 365 zusätzlich zu schützen.
Überlegungen
Nachdem Sie sich entschieden haben, Benutzer zu Office 365 zu migrieren, müssen Sie ein Anmeldemodell auswählen. Viele große Unternehmen entscheiden sich für ein Verbundidentitätsmodell, damit sie die vollständige interne Kontrolle über die Kennworthashes behalten können.
Beim Verbundidentitätsmodell verwendet Office 365 die Security Assertion Markup Language (SAML), um Benutzer über Ihren vorhandenen Active Directory-Dienst (den Identitätsanbieter bzw. IdP) zu authentifizieren. Wenn Sie sich für die Verbundanmeldung entscheiden, müssen Sie Office 365 den Zugriff auf Ihre Active Directory-Server und die Verarbeitung von SAML-Authentifizierungsanforderungen ermöglichen.
Eine Möglichkeit, dies zu erreichen, besteht darin, Microsoft Active Directory Federation Services (ADFS)-Server und ADFS-Proxyserver einzusetzen, um den sicheren Zugriff zu verwalten und als SAML-Identitätsanbieter (IdP) zu fungieren.
Aber es geht auch einfacher.
Mit BIG-IP Local Traffic Manager (LTM) und Access Policy Manager (APM) können Sie entweder nur die ADFS-Proxyserver oder sowohl die ADFS-Proxyserver als auch die ADFS-Server selbst überflüssig machen. In beiden Fällen können die erweiterten Sicherheitsrichtlinien von BIG-IP (Firewall-Funktionen, geografische Einschränkungen, reputationsbasierte Einschränkungen, Vorabauthentifizierung und weitere) zum Schutz Ihrer zentralen Verzeichnisinfrastruktur eingesetzt werden.
Durch das Ersetzen der ADFS-Proxyserver erhalten Sie sowohl Hochverfügbarkeit als auch Vorabauthentifizierungsdienste für die ADFS-Server, bereitgestellt über eine sichere, als Firewall zertifizierte Plattform.
Das Ersetzen sowohl der ADFS-Proxyserver als auch der ADFS-Server selbst bietet dieselben Sicherheits- und Vorteile bei der Vorauthentifizierung und vereinfacht zudem die Infrastruktur.
Clients können mithilfe erweiterter Prüfungen wie Zwei-Faktor-Authentifizierung, Clientzertifikaten usw. vorab authentifiziert werden. Darüber hinaus können Sie Endpunktprüfungen durchführen, beispielsweise hinsichtlich Standort und Reputation.
Die Bereitstellung von BIG-IP zum Schutz oder als Ersatz von ADFS-Servern lässt sich mithilfe der F5 ADFS iApp-Vorlage erheblich vereinfachen. iApp-Vorlagen machen die Erstellung komplexer Konfigurationen zu einem einfachen, assistentengestützten Prozess, der zu einer getesteten und verifizierten Konfiguration führt.
Sobald Sie über einen funktionsfähigen SAML-IdP verfügen, können Sie diesen Identitätsverbund auf viele weitere SAML-fähige Anwendungen und Dienste ausweiten und so Single Sign-On für zahlreiche weitere webbasierte SaaS-Anwendungen ermöglichen.
Schritte
Zunächst entscheiden Sie, welches Bereitstellungsmodell Sie wählen möchten. Ihre Optionen werden ausführlich in der F5-Artikelreihe zu ADFS erläutert.
1. Sobald Sie sich für ein Bereitstellungsmodell entschieden haben, das Ihren Anforderungen entspricht, lesen Sie den ADFS-Bereitstellungsleitfaden und laden Sie die iApp-Vorlage herunter.
2. Stellen Sie sicher, dass Sie über die erforderlichen Anmeldedaten und Berechtigungen verfügen, um Konfigurationsänderungen an Ihren Active Directory-Servern vorzunehmen.
3. Stellen Sie Ihre BIG-IP-Systeme bereit und testen Sie Hochverfügbarkeit, Netzwerkkonnektivität und Ähnliches.
4. Führen Sie die iApp-Vorlage aus und geben Sie die erforderlichen Informationen ein. Damit verfügen Sie nun über eine funktionsfähige Basisinstallation.
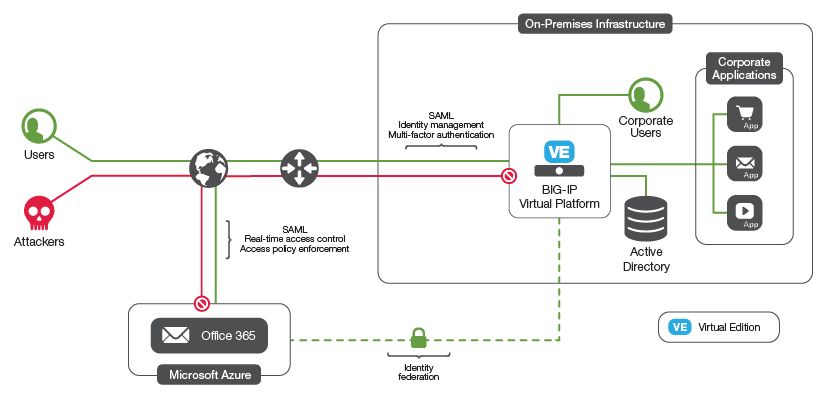
Ergebnis
Optimierter, sicherer und verwalteter Zugriff auf Office 365 für Benutzer.
Wenn Sie sich näher mit erweiterten Authentifizierungsmethoden befassen möchten, lesen Sie BIG-IP Access Policy Manager Policy Manager: Authentifizierung und Single Sign-On.